

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

إدارة الهوية والوصول (IAM)

أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.

موصى به من Kitploit

أفضل الأدوات

10 محدد
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
38.0kمنذ 3 أيام
authentik preview#2

authentik

GitHubgoauthentik/authentik
26.4kمنذ يوم واحد
zitadel preview#3

zitadel

GitHubzitadel/zitadel
15.6kمنذ 2 أيام
kratos preview#4

kratos

GitHubory/kratos
13.8kمنذ 3 أشهر
hydra preview#5

hydra

GitHubory/hydra
17.7kمنذ 3 أشهر
dex preview#6

dex

GitHubdexidp/dex
11.3kمنذ يوم واحد
authelia preview#7

authelia

GitHubauthelia/authelia
28.5kمنذ 7س 38د
kanidm preview#9

kanidm

GitHubkanidm/kanidm
5.6kمنذ 3 أيام
freeipa preview#10

freeipa

GitHubfreeipa/freeipa
1.3kمنذ 5 أيام
pomerium preview#11

pomerium

GitHubpomerium/pomerium
5.1kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1105 نتائج
CVE-2026-41940-cPanel-Auth-Bypass-Exploit preview

CVE-2026-41940-cPanel-Auth-Bypass-Exploit

GitHubkmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit

استغلال لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel/WHM، تتيح للمهاجمين غير المصادق عليهم الحصول على وصول جذر عبر حقن الجلسة وترقية ذاكرة…

authentication-authorizationvulnerability-analysisexploitation+2
1منذ 6 أشهر
CVE-2026-29000-pac4j-jwt preview

CVE-2026-29000-pac4j-jwt

GitHubstrikoder-premium/cve-2026-29000-pac4j-jwt

# CVE-2026-29000 PoC: تجاوز المصادقة PlainJWT-in-JWE في pac4j-jwt

authentication-authorizationvulnerability-analysisexploitation+2
3منذ 6 أشهر
CVE-2026-41940 preview

CVE-2026-41940

GitHubrosemary1337/cve-2026-41940

إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز للمصادقة دون مصادقة في cPanel/WHM باستخدام حقن CRLF لتسريب رموز الأمان وإعادة تعيين كلمة مرور الجذر.

authentication-authorizationvulnerability-analysisexploitation+3
منذ 6 أشهر
CVE-2026-41940-Exploit-PoC preview

CVE-2026-41940-Exploit-PoC

GitHubishanoshada/cve-2026-41940-exploit-poc

استغلال PoC لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel وWHM عبر حقن CRLF. يتضمن فحصًا جماعيًا، وإجراءات ما بعد الاستغلال، وقشرة تفاعلية…

authentication-authorizationvulnerability-scannersexploitation+5
2منذ 6 أشهر
cve-2026-20833-rc4-kerberos preview

cve-2026-20833-rc4-kerberos

GitHubv-jfanca/cve-2026-20833-rc4-kerberos

إهمال Kerberos RC4: الكشف والمعالجة والإرشادات (CVE-2026-20833)

configuration-auditingcryptographyidentity-access-management+3
4منذ 8 أشهر
CVE-2026-24061 preview

CVE-2026-24061

GitHubtypeconfused/cve-2026-24061

GNU telnetd خدمة من GNU InetUtils تجاوز المصادقة

authentication-authorizationvulnerability-analysisexploitation+2
منذ 10 أشهر
CVE-2026-39324 preview

CVE-2026-39324

GitHubsm1ee/cve-2026-39324

إثبات مفهوم لاستغلال تجاوز المصادقة في Rack::Cookie (CVE-2026-39324)، يوضح تزوير الجلسة عبر المُرمِّز الاحتياطي للحصول على وصول إداري.

authentication-authorizationvulnerability-analysisexploitation+2
منذ 7 أشهر
agentbox preview

agentbox

GitHubsiyad01/agentbox

بيئة تشغيل مفتوحة المصدر ومعزولة لوكلاء الذكاء الاصطناعي — عزل عبر gVisor/Docker، خزنة اعتمادات، سجل تدقيق غير قابل للتعديل. بُنيت بعد CVE-2026-25253.

cloud-infrastructure-securitycontainer-securityencryption-decryption-tools+3
2منذ 6 أشهر
CVE-2026-29000---pac4j-jwt-Authentication-Bypass-PoC preview

CVE-2026-29000---pac4j-jwt-Authentication-Bypass-PoC

GitHubmanbahadurthapa1248/cve-2026-29000---pac4j-jwt-authentication-bypass-poc

إثبات مفهوم لاستغلال CVE-2026-29000، وهو تجاوز للمصادقة في pac4j-jwt. يقوم بتزوير رموز JWT للحصول على وصول إداري إلى نقاط النهاية المحمية.

authentication-authorizationvulnerability-analysisexploitation+2
1منذ 8 أشهر
CVE-2026-29000 preview

CVE-2026-29000

GitHubkernelzeroday/cve-2026-29000

# Forge JWE-wrapped unsigned JWTs to bypass pac4j-jwt signature verification (CVE-2026-29000) and authenticate as any user; includes Python CLI,…
authentication-authorizationreconnaissancepayload-generation+5
9منذ 8 أشهر
cpanelCVE-2026-41940 preview

cpanelCVE-2026-41940

GitHubbughunt4me/cpanelcve-2026-41940

إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز حرج لمصادقة cPanel وWHM عبر حقن CRLF في ملف الجلسة، مما يتيح تسجيل دخول تلقائي بصلاحيات الجذر إلى…

authentication-authorizationvulnerability-analysisexploitation+3
13منذ 6 أشهر
CVE-2026-29000-Python-PoC-pac4j-JWT-AuthenticationBypass-Poc preview

CVE-2026-29000-Python-PoC-pac4j-JWT-AuthenticationBypass-Poc

GitHubalihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc

إثبات مفهوم بلغة بايثون يوضح تجاوز المصادقة في pac4j JWT من خلال صياغة رمز JWE يحتوي على JWT داخلي غير موقّع، مما يسمح بتصعيد الامتيازات دون الحاجة…

authentication-authorizationpayload-generationvulnerability-analysis+3
2
CVE-2026-26418 preview

CVE-2026-26418

GitHubaksalsalimi/cve-2026-26418

# توثيق CVE-2026-26418 ثغرة نقص المصادقة والتفويض في واجهة برمجة تطبيقات الويب الخاصة بـ TCS Cognix Recon Client الإصدار 3.0، بما في ذلك نقاط…

authentication-authorizationvulnerability-analysisweb-security+2
منذ 8 أشهر
cve-2026-32699-facturascripts-nick-bypass preview

cve-2026-32699-facturascripts-nick-bypass

GitHubturkios/cve-2026-32699-facturascripts-nick-bypass

التحكم المكسور في الوصول في وحدة تحكم EditUser في FacturaScripts يسمح للمستخدمين المصادق عليهم بإعادة تسمية أي حساب (بما في ذلك حساب المسؤول) عن طريق…
authentication-authorizationvulnerability-analysisexploitation+3
منذ 7 أشهر
CVE-2026-27944 preview

CVE-2026-27944

GitHubskynoxk/cve-2026-27944

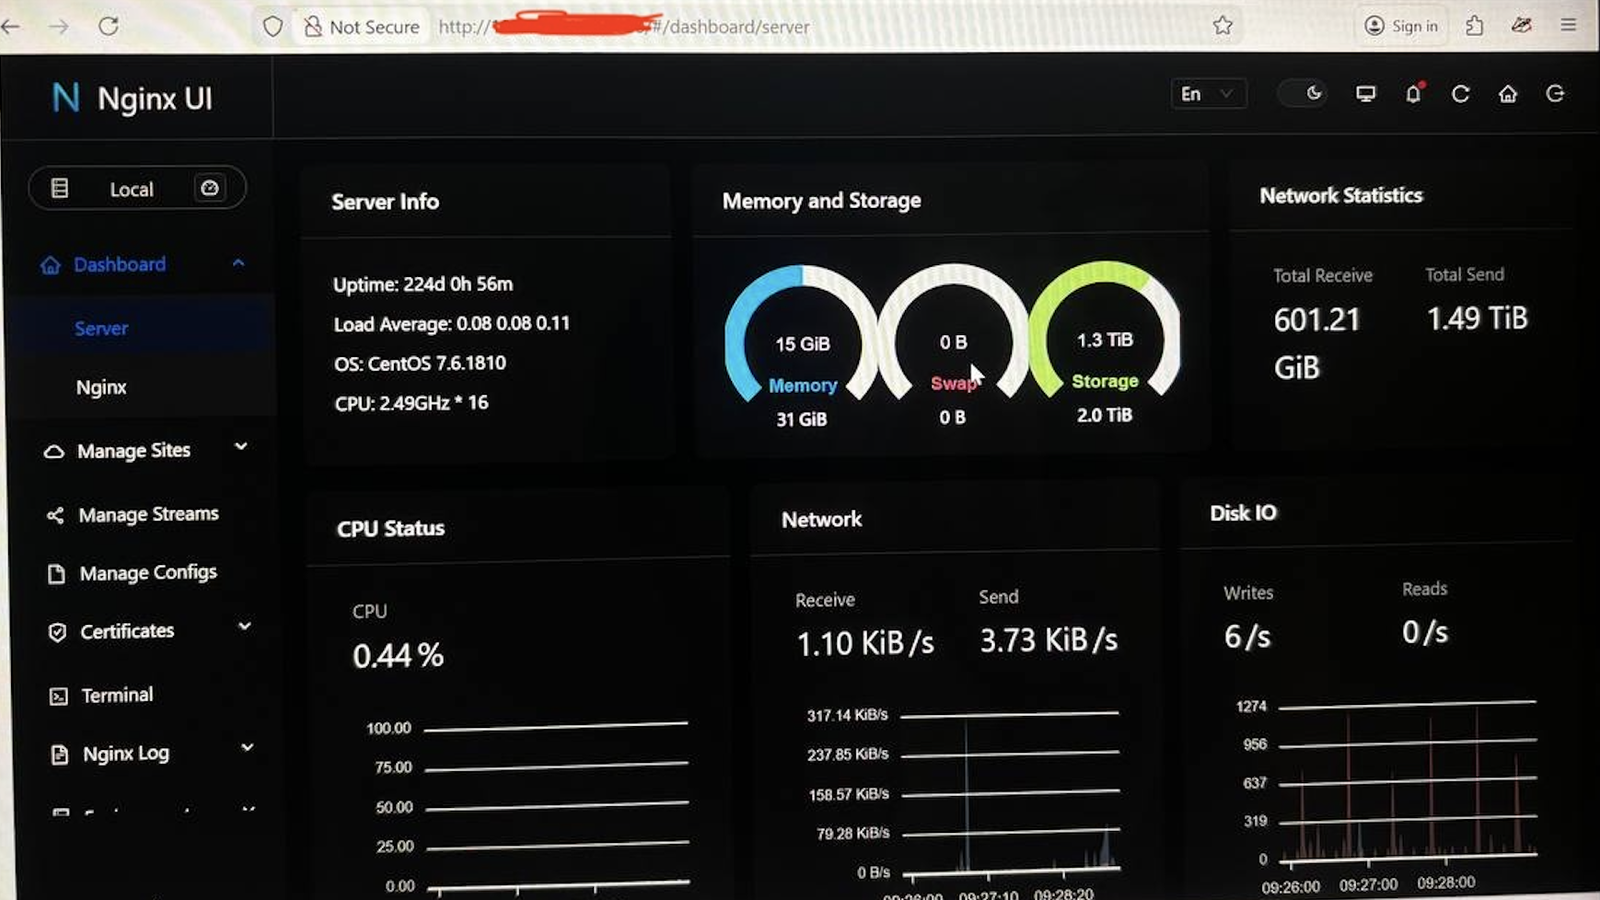
استغلال آلي لثغرة CVE-2026-27944 في واجهة Nginx UI: يقوم بتنزيل النسخ الاحتياطية وفك تشفيرها، واستخراج الأسرار، وإنشاء حسابات مسؤول مزيفة للسيطرة…

authentication-authorizationvulnerability-analysisexploitation+3
9منذ 8 أشهر
SCTT-2026-33-0004-FortiCloud-SSO-Identity-Singularity preview

SCTT-2026-33-0004-FortiCloud-SSO-Identity-Singularity

GitHubsimoesctt/sctt-2026-33-0004-forticloud-sso-identity-singularity

بينما يركز إجراء التخفيف الذي أصدرته Fortinet في 27 يناير 2026 لثغرة **CVE-2026-24858** على حظر حسابات محددة مثل `[email protected]`، فإنه يفشل في…
authentication-authorizationvulnerability-analysisexploitation+2
منذ 9 أشهر
CTT-Refraction-Vortex-CVE-2026-7731- preview

CTT-Refraction-Vortex-CVE-2026-7731-

GitHubsimoesctt/ctt-refraction-vortex-cve-2026-7731-

استغلال لثغرة CVE-2026-7731 يستهدف بوابات الهوية السحابية الأصلية من خلال إعادة صياغة التحقق الزمني لـ JWT لتصعيد الصلاحيات من admin:false إلى…

authentication-authorizationvulnerability-analysisexploitation+1
منذ 9 أشهر
cve-2026-29000 preview

cve-2026-29000

GitHubrootx111/cve-2026-29000

استغلال لثغرة CVE-2026-29000، وهي تجاوز لمصادقة JWT في pac4j-jwt عبر PlainJWT المغلف بـ JWE، مما يسمح بتزوير الرموز وتصعيد الامتيازات.


authentication-authorizationvulnerability-analysisexploitation+3
2منذ 8 أشهر
السابق1…101112…62التالي
منذ 8 أشهر







