
 #1
 keycloak/keycloak
 sachitrafa/yourmemory
ذاكرة ذكاء اصطناعي وكيلية مع انحلال منحنى النسيان لإبنجهاوس. +16 نقطة مئوية أفضل استرجاع من Mem0 على LoCoMo.
 ccob/pivert
يحاكي البطاقات الذكية PIV وفق معيار NIST SP 800-73 على نظام Windows باستخدام شهادة PFX ومفتاح خاص، مما يتيح مصادقة البطاقات الذكية لجلسات RDP وCitrix…
 lstudlo/nextjs-cve-demo
عرض توضيحي لثغرة تجاوز التصريح في Middleware في Next.js (CVE-2025-29927) والتي تسمح للمستخدمين غير المصرح لهم بالوصول إلى المعلومات المحمية.
 george1-adel/cve-2026-41940_exploit
استغلال بلغة بايثون لـ CVE-2026-41940، وهو حقن CRLF خطير في cPanel/WHM cpsrvd يتجاوز المصادقة والتحقق الثنائي (2FA)، مما يمنح وصولاً على مستوى الجذر…
 0xsu3ks/cve-2025-29556
PoC لـ CVE-2025-29556 ينشئ حسابات مسؤول أمني على أجهزة النسخ الاحتياطي ExaGrid EX10 عبر جلسة API منخفضة الامتياز، مما يتيح تصعيد الامتيازات.
 masriyan/fufufafa
إطار عمل لتدقيق العيوب والأخطاء الموحّد إطار عمل تدقيق أمن AWS Cloud المطلق الذي يجعل تدقيق الأمان سهلاً للغاية، حتى تتمكن من إجرائه حتى عندما تكون…
 anthonyk2923/cve-2026-94609
اكتب تقريرًا وإثبات مفهوم لـ CVE-2026-94609، وهو ثغرة تصعيد صلاحيات في authentik تتيح للمستخدمين الذين يملكون صلاحية add_user_to_group الانضمام إلى…
 zedxod/cve-2026-41940-poc
إثبات مفهوم لاستغلال CVE-2026-41940، يوضح تجاوز المصادقة في cPanel/WHM عبر حقن CRLF وتسميم الجلسة للحصول على وصول بمستوى الجذر.
 rhinosecuritylabs/cves
إثباتات مفهوم لثغرات CVE التي عثر عليها فريق Rhino Security Labs
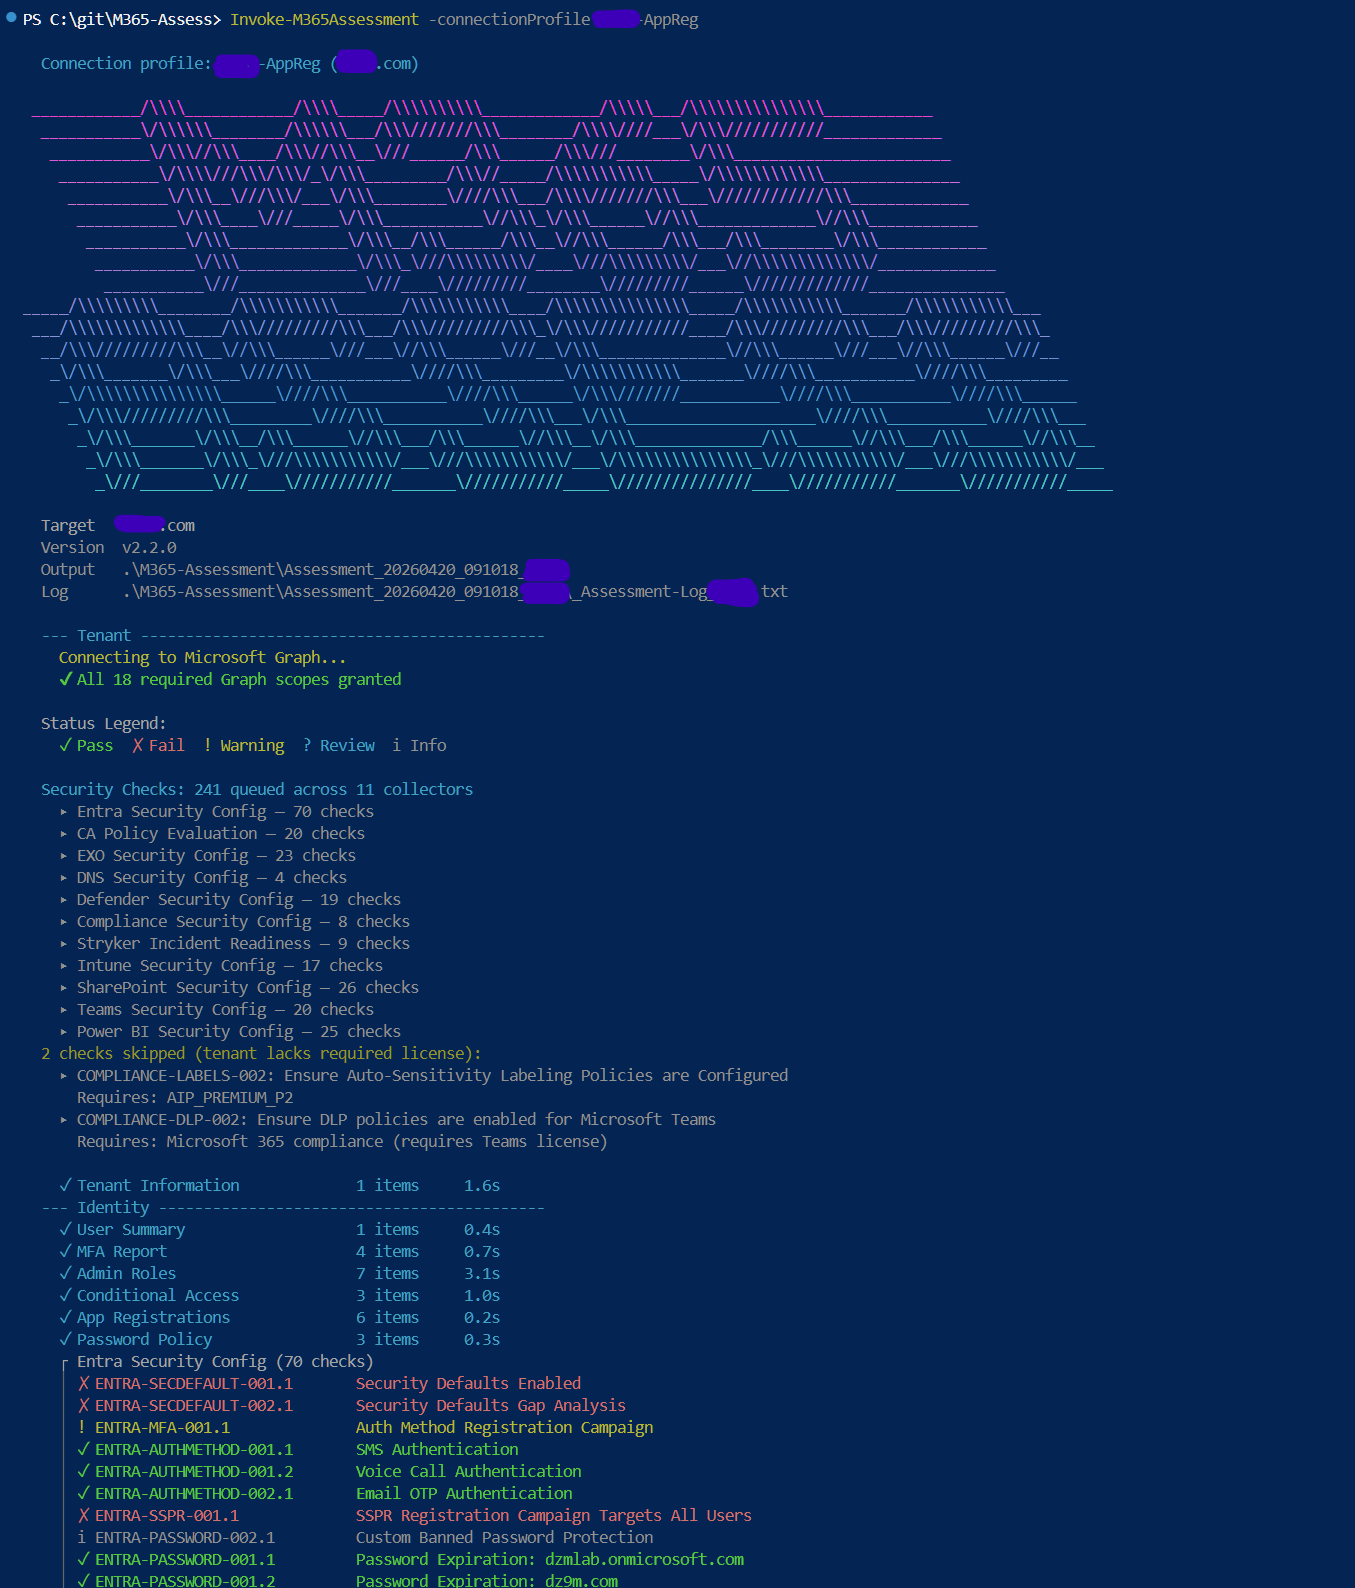 galvnyz/m365-assess
أكثر من 290 فحصًا آليًا عبر 14 إطار عمل للامتثال، تقرير HTML تفاعلي، لا تغادر بياناتك جهازك.
 praetorian-inc/oauthseeker
تطبيق OAuth خبيث يمكن استغلاله في هجمات التصيد الاحتيالي الداخلية والخارجية التي تستهدف مستخدمي Microsoft Azure وOffice365.
 sfewer-r7/cve-2026-16232
نص برمجي لإثبات المفهوم لاستغلال CVE-2026-16232، وهو تجاوز للمصادقة عبر عملية تسجيل الدخول إلى SmartConsole باستخدام رمز التطبيق.
 mrcord77/rust_citadel
مكتبة تشفير هجين ما بعد الكم تجمع بين X25519 + ML-KEM-768 مع AES-256-GCM
 george0papasotiriou/cve-2026-4444-jwt-algorithm-confusion-via-kid-injection
POC لـ CVE-2026-4444 يوضح الالتباس في خوارزمية JWT عبر حقن معرّف مفتاح (kid) غير موثوق، ويتضمن خادم Node.js به ثغرة أمنية ونص برمجي للاستغلال بلغة…
 satheesh575555/openssl_1.0.1g_after
مجموعة أدوات مفتوحة المصدر تنفّذ بروتوكولات SSL/TLS ومكتبة تشفير كاملة القوة تتضمّن التشفير، وفك التشفير، وإدارة الشهادات، ودوال التجزئة.
 sdrtba/cve-2025-29927
أداة إثبات المفهوم والمسح الجماعي لـ CVE-2025-29927، وهو تجاوز صلاحية المصادقة الوسيطة في Next.js عن طريق رأس الطلب الفرعي للوسائط المزور…
 ethicalgrey/phpbb-cve-2026-48611
# أداة إثبات مفهوم آلية لـ CVE-2026-48611 — تجاوز المصادقة عبر OAuth login_link في phpBB
 maxprog-svg/cve-2026-55040-mass-exploit
استغلال لثغرة CVE-2026-55040 في Microsoft SharePoint، عبر تزوير رموز JWT باستخدام خوارزمية none، وأسرار HS256 ضعيفة، واستبدال RS256 لانتحال هوية…








