#1
 fzbacon/cve-2023-26976_tenda_ac6_stack_overflow
استغلال إثبات المفهوم لثغرة CVE-2023-26976، وهي ثغرة تجاوز سعة المكدس في أجهزة توجيه Tenda AC6، تتيح تنفيذ تعليمات برمجية عن بُعد عبر طلبات HTTP…
 luismirandaacebedo/cve-2025-65855
نشرة أمنية لـ CVE-2025-65855 - ثغرات متعددة في آلية تحديث OTA الخاصة بـ HelpFlash IoT
 fevar54/poc_cve-2025-29943_write-what-where-condition
إثبات المفهوم لـ CVE-2025-29943 الذي يستغل بتًا غير موثق في محرك المكدس بوحدات المعالجة المركزية AMD Zen لفسخ مؤشر المكدس في الأجهزة الافتراضية…
 simoesctt/cve-2024-0070-nvidia-gpu-driver--resonance-vulnerability
تتميز برامج تشغيل وحدات معالجة الرسوميات من NVIDIA بخلل في التماسك الزمني في إدارة الذاكرة الخاصة بها. عند رنين بتردد 587 كيلوهرتز، تتعرض صفحات ذاكرة…
 shirabo/cve-2025-2082-pov
إثبات مفهوم لـ CVE-2025-2082، يوضح الكتابة فوق مؤشر الدالة عبر خطأ تحويل عدد صحيح موقّع إلى غير موقّع في Tesla VCSEC، مما يؤدي إلى تنفيذ تعليمات…
 s-hamann/cve-2023-40289
استغلال لثغرة CVE-2023-40289، وهي ثغرة حقن أوامر في العديد من وحدات تحكم الإدارة الأساسية (BMC) التي تعمل ببرنامج ثابت من ATEN.
 nrtlox/cve-2025-63587
CVE-2025-63587
 nastycrow/cve-2025-51643
توثيق CVE-2025-51643: استخراج فلاش SPI الفعلي على متعقب GPS Meitrack T366G-L مما يتيح تفريغ البرامج الثابتة، الكشف عن بيانات الاعتماد النصية، وتعديل…
 rupeshsurve04/cve-2025-67399
توثيق CVE-2025-67399: استغلال واجهة تصحيح أخطاء UART المادية على مراقب جودة الهواء AIRTH Smart Home AQI (BK7231N SoC) مما يتيح استخراج البرنامج…
 cipherx1802/cve-2025-69821-beat-xp-vega-smartwatch-security-assessment
كشف تقييم أمني لساعة Beat XP VEGA الذكية (البرنامج الثابت RB303ATV006229) يركز على اتصال Bluetooth Low Energy (BLE) عن ضعف في التصميم والتنفيذ يتيح…
 jason996/maritime-security-paper
بحث شامل حول الثغرات الأمنية في السفن البحرية المستقلة وتوصيات الدفاع
 hivesecurity/pso-printer-security-offensive
أداة أمنية هجومية لاختبار اختراق الطابعات
 14mb1v45h/cve-2025-38676
تجاوز سعة المخزن المؤقت للمكدس أثناء تحليل سطر الأوامر
 gmh5225/disk-spoofer
برنامج تمويه استعلام حجم القرص والقطاعات المعتمد على برنامج تشغيل النواة، يمكنه التهرب من استعلام Windows WMIC.
 aperikube/pwn-arm-nfc
تحدي تجاوز سعة المخزن المؤقت على معمارية ARM يستغل إدخال علامة NFC على Raspberry Pi. يتضمن دليل تجميع الأجهزة، وكود الخادم، واسترجاع العلم لمسابقات…
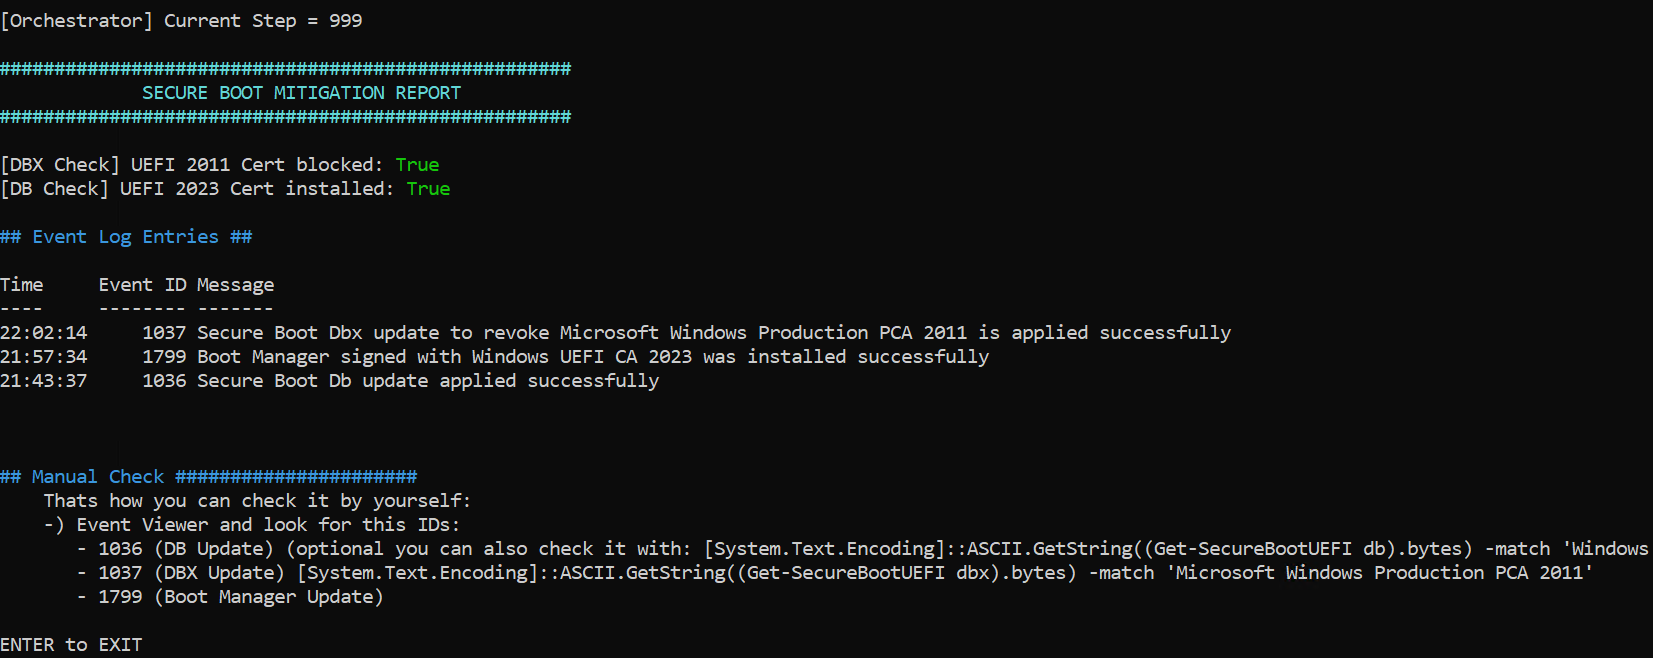 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
ترجمة إنجليزية
 bytereaper77/avx-side-channel
قناة جانبية توقيتية قائمة على AVX — كشف ASLR