نص برنامج تنسيق تخفيف التمهيد الآمن (Secure Boot Mitigation Orchestrator Script)
نظرة عامة
يقوم هذا النص البرمجي لـ PowerShell بأتمتة خطوات تخفيف التمهيد الآمن لـ CVE-2023-24932، كما هو موضح في إرشادات الأمان من Microsoft. يتعامل مع العملية بأكملها، بما في ذلك تحديثات السجل، وإعادة التشغيل، والتحقق من سجل الأحداث، لضمان حماية نظامك من bootkit BlackLotus UEFI.
الميزات
- التنسيق الآلي بالكامل: يرشدك النص البرمجي خلال كل خطوة، بما في ذلك عمليات إعادة التشغيل المتعددة، ويستأنف تلقائيًا بعد كل إعادة تشغيل.
- التحقق من سجل الأحداث: يتحقق من معرفات أحداث محددة (مثل 1799، 1037) لتأكيد نجاح التحديثات.
- التنبيه بشأن BitLocker: يحذر إذا كان BitLocker نشطًا ويضمن حصولك على مفتاح الاسترداد.
- فحوصات توافق الأجهزة: يمنع التنفيذ على التكوينات غير المدعومة (مثل TPM 2.0 على Windows Server 2012/R2).
- خيارات التحقق اليدوي: يسمح بالفحص اليدوي لتوقيع Boot Manager وقواعد بيانات التمهيد الآمن.
الخطوات المغطاة
يتبع النص البرمجي الإرشادات الرسمية من Microsoft، وينفذ الخطوات التالية بالتسلسل:
-
تحديث DB (0x40)
- يضيف شهادة "Windows UEFI CA 2023" إلى قاعدة بيانات التمهيد الآمن (DB).
- يتطلب عمليتي إعادة تشغيل.
-
تحديث Boot-Manager (0x100)
- يحدّث Boot Manager إلى إصدار موقع بشهادة "Windows UEFI CA 2023".
- يتطلب عمليتي إعادة تشغيل.
-
التحقق اليدوي (اختياري)
- ينسخ Boot Manager (
bootmgfw.efi) للتحقق اليدوي من التوقيع.
- يتحقق من وجود شهادة "Windows UEFI CA 2023" في DB.
-
تحديث DBX (0x80)
- يضيف شهادة "Windows Production PCA 2011" إلى قاعدة بيانات التوقيعات المحظورة للتمهيد الآمن (DBX).
- يحظر إصدارات Boot Manager القديمة الموقعة بهذه الشهادة.
- يتطلب عمليتي إعادة تشغيل.
-
تحديث SVN (0x200)
- يحدّث رقم الإصدار الآمن للتمهيد الآمن (SVN) لمنع هجمات التراجع.
- يتطلب عمليتي إعادة تشغيل.
-
التقرير النهائي
- يعرض ملخصًا لتكوين التمهيد الآمن وإدخالات سجل الأحداث.
المتطلبات الأساسية
- إصدار Windows: Windows 10/11، Windows Server 2016/2019/2022، أو أحدث.
- صلاحيات المسؤول: يجب تشغيل النص البرمجي كمسؤول.
- تمكين التمهيد الآمن: تأكد من تمكين Secure Boot في إعدادات UEFI للنظام.
- مفتاح استرداد BitLocker: إذا كان BitLocker نشطًا، فتأكد من حصولك على مفتاح الاسترداد.
الاستخدام
-
قم بتنزيل النص البرمجي:
Invoke-WebRequest -Uri "https://raw.githubusercontent.com/helleflo1312/Orchestrated-Powerhell-for-CVE-2023-24932/refs/heads/main/CVE-2023-24932-automation.ps1" -OutFile "CVE-2023-24932-automation.ps1"
-
قم بتشغيل النص البرمجي كمسؤول:
.\CVE-2023-24932-automation.ps1
-
اتبع التعليمات التي تظهر على الشاشة. سيرشدك النص البرمجي خلال كل خطوة، بما في ذلك عمليات إعادة التشغيل.
فحوصات الأجهزة:
سيتحقق النص البرمجي من موردي الأجهزة والتوافق وفقًا لـ إرشادات الأمان من Microsoft
التحقق من سجل الأحداث
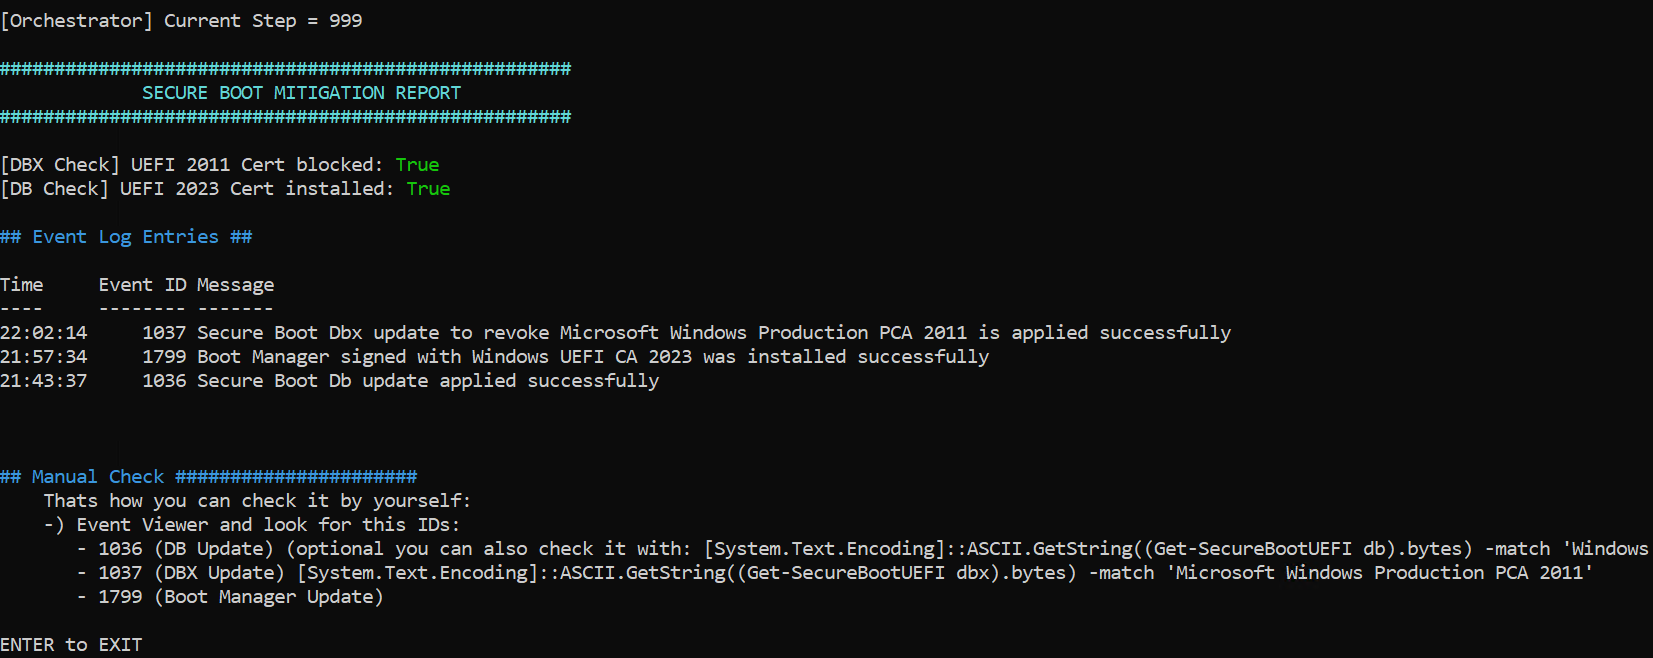
يتحقق النص البرمجي من معرفات الأحداث التالية لتأكيد نجاح التحديثات:
- 1036: نجاح تحديث DB (0x40).
- 1799: نجاح تحديث Boot Manager (0x100).
- 1037: نجاح تحديث DBX (0x80).
إذا لم يتم العثور على حدث، سيعرض النص البرمجي تحذيرًا ولكنه سيواصل التنفيذ. يمكنك التحقق يدويًا من السجلات باستخدام عارض الأحداث.
مثال بعد التشغيل الناجح لهذا النص البرمجي:
ملاحظات
- تغييرات لا رجعة فيها: بمجرد تطبيق تحديث DBX (0x80)، لا يمكن التراجع عنه دون إعادة تعيين التمهيد الآمن.
- وسائط الاسترداد: تأكد من حصولك على وسائط استرداد محدثة قبل تطبيق تحديث DBX. قد لا تعمل الوسائط القديمة بعد التحديث.
- الاختبار: اختبر النص البرمجي في بيئة غير إنتاجية قبل نشره على نطاق واسع.
استكشاف الأخطاء وإصلاحها
- أخطاء سجل الأحداث: إذا فشل النص البرمجي في العثور على معرفات الأحداث المتوقعة، تحقق يدويًا من سجلات النظام بحثًا عن الأخطاء.
- استرداد BitLocker: إذا دخل النظام في وضع استرداد BitLocker، استخدم مفتاح الاسترداد لفتح القرص.
- مشكلات البرامج الثابتة: قد لا تدعم بعض برامج UEFI الثابتة التحديثات المطلوبة. اتصل بمورد الأجهزة للحصول على التحديثات.
المراجع
الترخيص
هذا النص البرمجي متاح بموجب ترخيص MIT. استخدمه على مسؤوليتك الخاصة.
المساهمة
إذا واجهت مشكلات أو كانت لديك اقتراحات للتحسين، فيرجى فتح مشكلة أو تقديم طلب سحب على GitHub.
إخلاء المسؤولية
يتم توفير هذا النص البرمجي كما هو، دون أي ضمان من أي نوع. اختبره دائمًا في بيئة غير إنتاجية قبل نشره على الأنظمة الحية.
 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en







