

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Pwn ARM NFC — تحدي تجاوز سعة المخزن المؤقت على معمارية ARM يستغل إدخال علامة NFC على Raspberry Pi. يتضمن دليل تجميع الأجهزة، وكود الخادم، واسترجاع العلم لمسابقات CTF وتعليم أمن الأنظمة المدمجة. | Kitploit
أدوات/GitLabGitLab/aperikube/pwn-arm-nfc
أمان الأنظمة المدمجةأدوات RFID/NFCCTFأمن الأجهزةالتعلم والتعليماستغلال الملفات الثنائية
GitLabaperikube/pwn-arm-nfc

Pwn ARM NFC

تحدي تجاوز سعة المخزن المؤقت على معمارية ARM يستغل إدخال علامة NFC على Raspberry Pi. يتضمن دليل تجميع الأجهزة، وكود الخادم، واسترجاع العلم لمسابقات CTF وتعليم أمن الأنظمة المدمجة.

عرض المستودع
187منذ 8 سنواتلم تتم المراجعة بعد
مشاركة
الموقع الإلكتروني

[تحدي] تجاوز سعة المخزن المؤقت لـ ARM عبر علامة NFC

هذا المشروع هو تحدي منخفض المستوى مفتوح المصدر (وممتع في صنعه).

لا تتردد في تحسينه أو استخدامه في مشاريعك الخاصة.

يتم توزيع كل ملف "كما هو" على أمل أن يكون مفيدًا، ولكن دون أي ضمان صريح أو ضمني.

شجرة الملفات

nfc_listener
├── cli
├── nfc_listener.py
├── packages
│   ├── __init__.py
│   ├── log.py
│   └── time.py
├── README.md
├── requirements.txt
├── ressources
│   ├── config.json
│   ├── dump.sh
│   ├── img
│   │   ├── assembly.jpg
│   │   └── rpi_pinout.jpg
│   ├── libs.zip
│   ├── nfc_backup
│   │   ├── carte.mfd
│   │   └── hope.mfd
│   ├── services
│   │   └── server_nfc.service
│   └── sources
│       ├── cli.c
│       ├── flag.c
│       ├── oops.c
│       ├── server.c
│       └── welcome.c
├── RPi_messages
│   ├── example
│   ├── oops
│   ├── printFlag
│   └── welcome
└── server

7 directories, 25 files

التثبيت

⚠ تم تطوير هذا المشروع على بيئة Python2.

pip install -r requirements.txt

على Raspberry Pi 3 الخاص بك يمكنك تثبيت libnfc و mfoc و wiringPi باستخدام الأرشيف في ressources/libs:

git clone https://gitlab.com/AperiKube/pwn-arm-nfc.git /opt/nfc_listener
cd /opt/nfc_listener/ressources
unzip libs.zip
cd libs/libnfc
make && sudo make install
cd ../mfoc
make && sudo make install
cd ../wiringPi
./build
sudo cp /opt/nfc_listener/ressources/services/server_nfc.service /etc/systemd/system/
sync

الاستخدام

على Raspberry Pi:

sudo systemctl start
python3 ./nfc_listener.py

الآن، فقط قم بوميض علامة NFC الخاصة بك ;-)
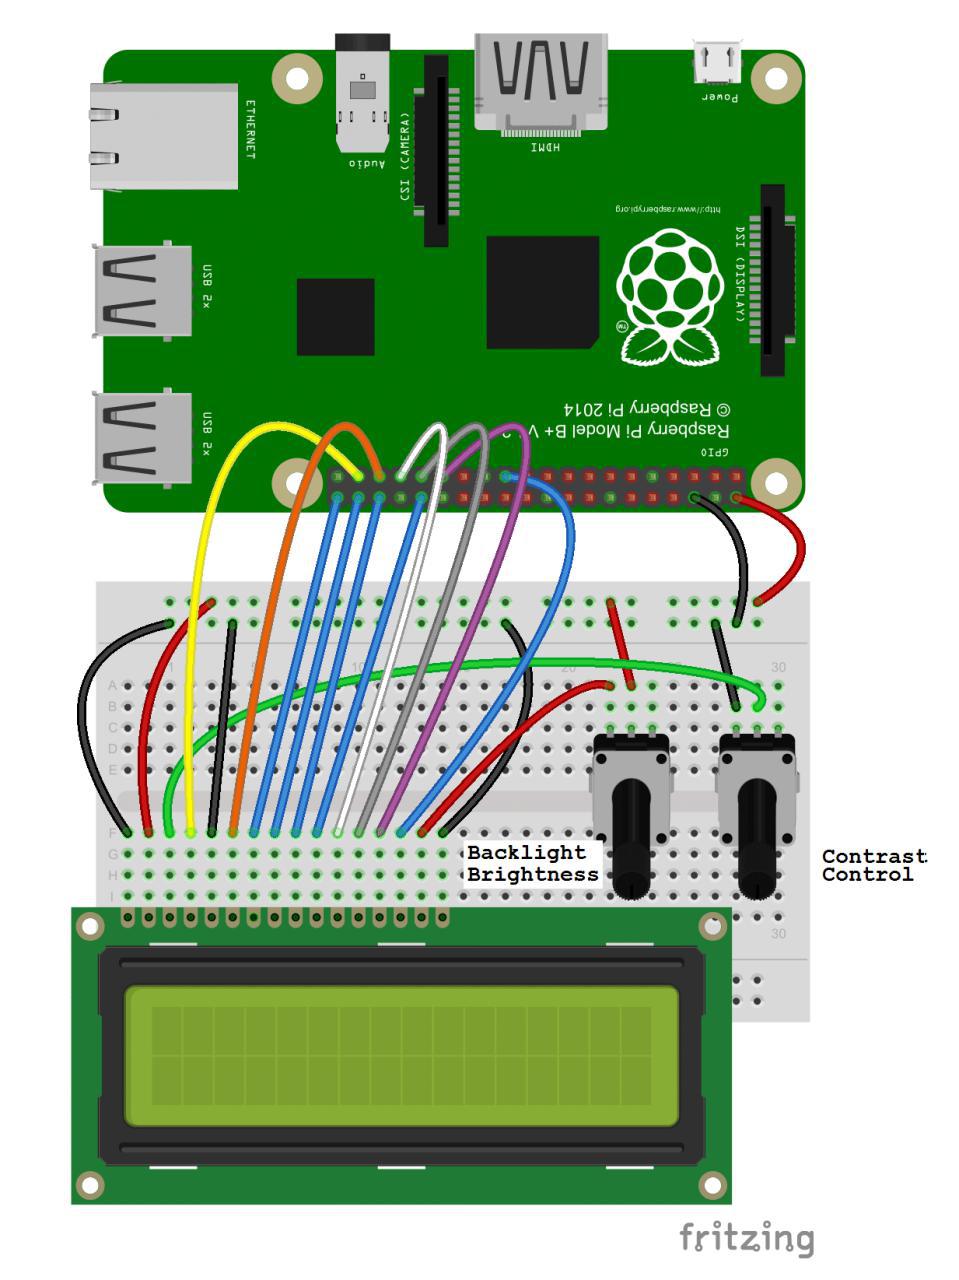
تجميع الأجهزة

تجميع Raspberry Pi 3

مع توصيل KKmoon ACR122U عبر USB إلى RPi.

المهام المتبقية

  • إنشاء برنامج ثابت مخصص لـ buildroot بدلاً من نظام Rapsbian OS الكامل
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





