
 #1
وحدات أمان الأجهزة و TPM والجيب الآمن وأدوات الثقة في الأجهزة.
موصى به من Kitploit
 nccgroup/the_automotive_threat_modeling_template
قالب NCC Group لـ Microsoft Threat Modeling Tool 2016 لأمن السيارات
 parallelbeings/cve-2019-14079
تخريب أجهزة USB (Fuzzing) على هاتف أندرويد
 hanianis/cve-2025-63353
ثغرة أمنية في fiberhome GPON ONU HG6145F1 RP4423 تسمح بتوقع كلمة مرور Wi-Fi الافتراضية للمصنع (مفتاح WPA/WPA2 المشترك مسبقًا) من SSID.
 freax13/cve-2023-20573-poc
إثبات مفهوم يوضح CVE-2023-20573: ثغرة أمنية في عتاد AMD SEV-SNP تسمح بقمع إعادة حقن الاستثناءات في KVM، مما يتيح استغلالًا على مستوى التعليمات.
 416rehman/asus-bsitf-0-day-poc
إثبات المفهوم لـ CVE-2026-13585
 pussycat0x/cve-2021-40859
أبواب خلفية سرية في نظام Auerswald VoIP - PoC
 ph4r05/ledger-app-monero-1.42-vuln
مستودع PoC لـ CVE-2020-6861: استخراج مفتاح الإنفاق من تطبيق Ledger Monero
 cryptoadvocate/dcsgonefwbsp
الحزمة الداعمة للوحة البرامج الثابتة لمنزل أول مشروع شارة إلكترونية لـ Circuit Crafters.
 freax13/cve-2023-31346-poc
إثبات مفهوم يوضح تسرب الذاكرة في رؤوس رسائل الضيف وطلبات CPUID في البرامج الثابتة AMD SEV-SNP، مما يتيح استخراج بيانات ضيف حساسة من الذاكرة الفعلية.
 pedrolucasoliva/spectre-attack-demo
مثال على استخدام ثغرة "Spectre" المُكتشفة (CVE-2017-5753 وCVE-2017-5715)
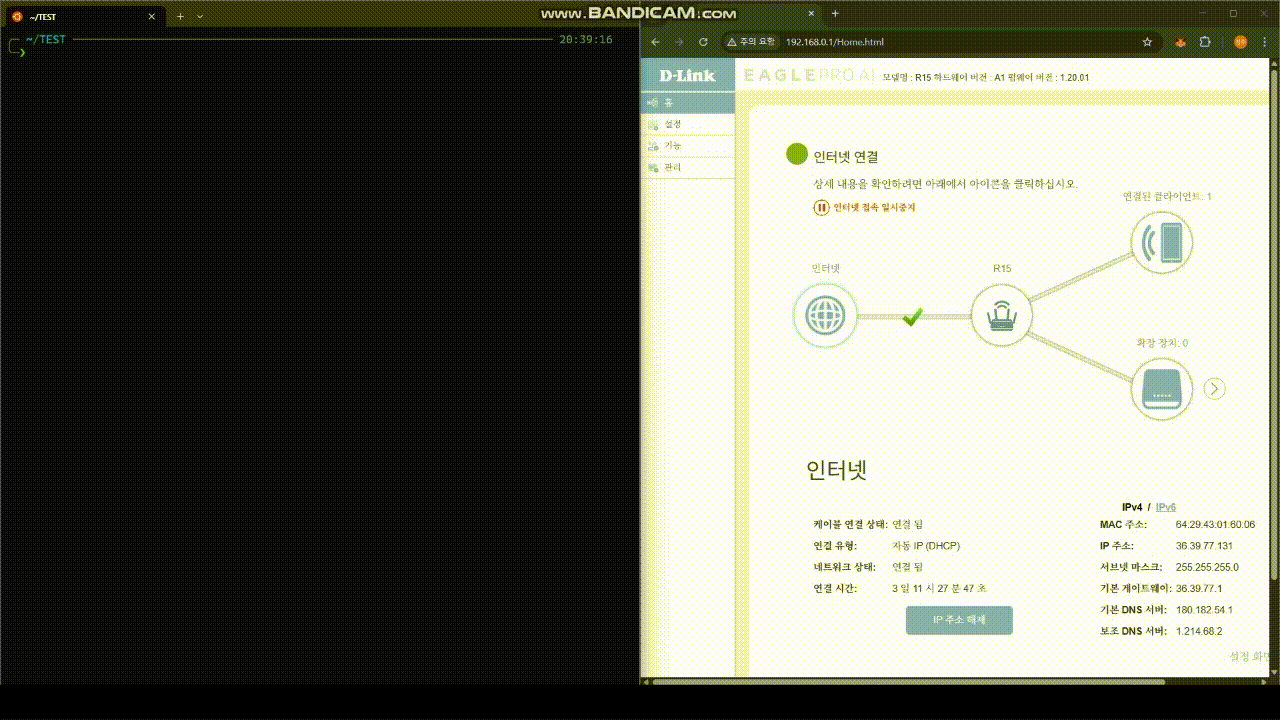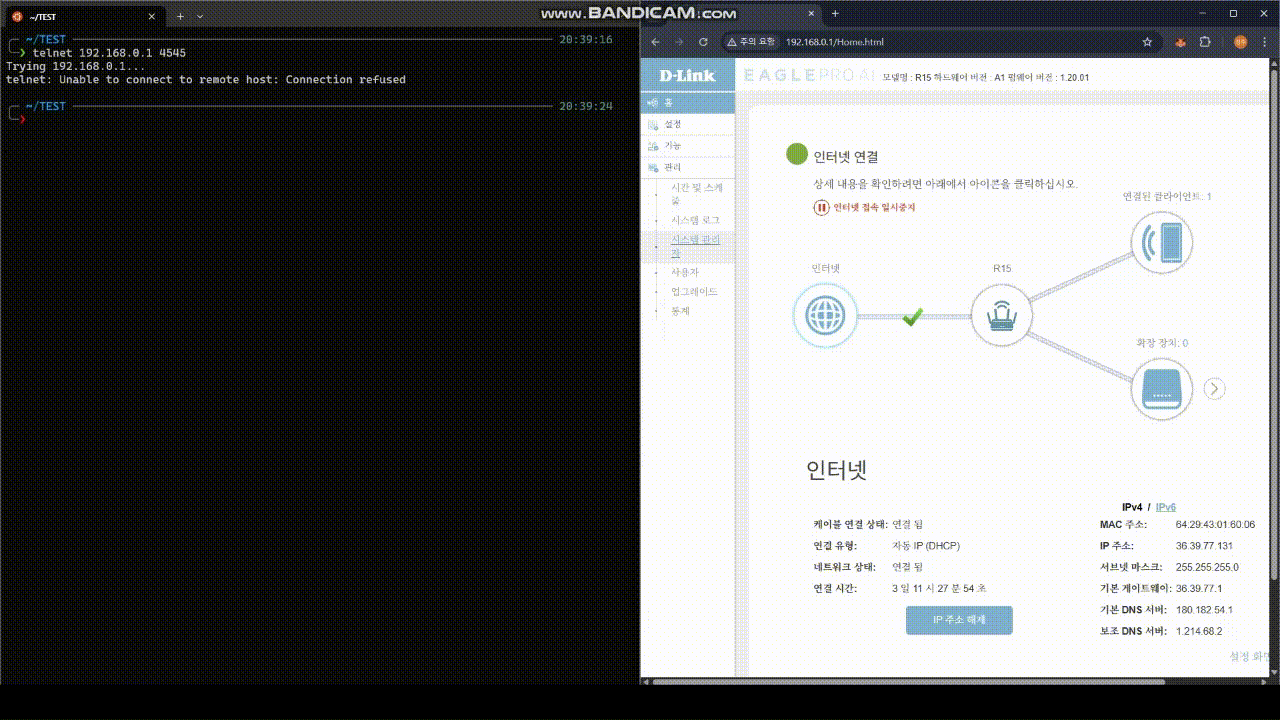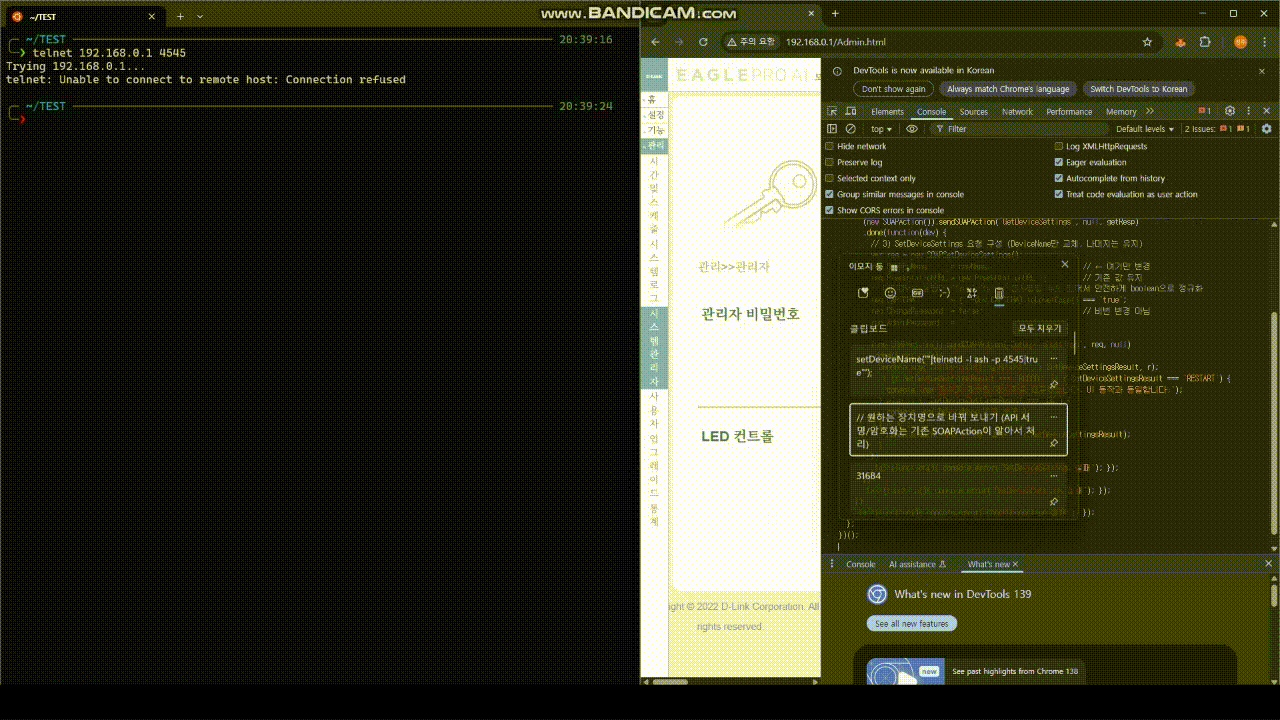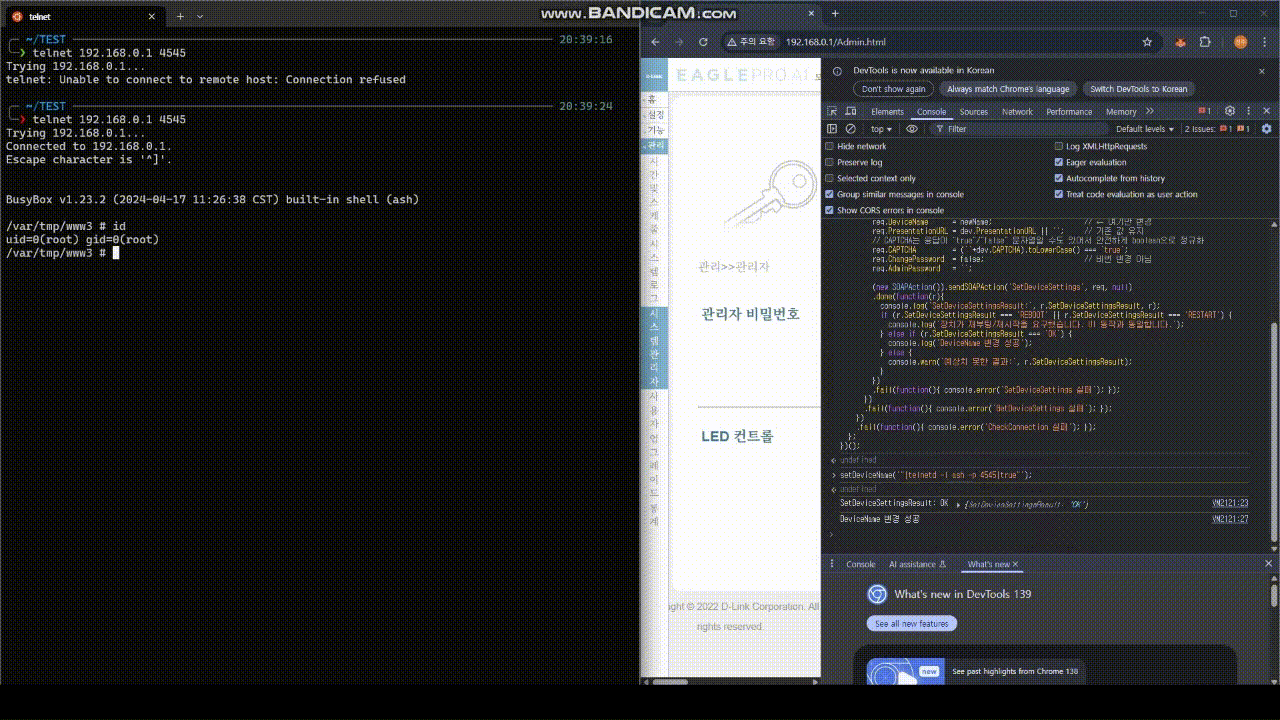 k0n9-log/cve-2025-60854
ثغرة D-link AX1500
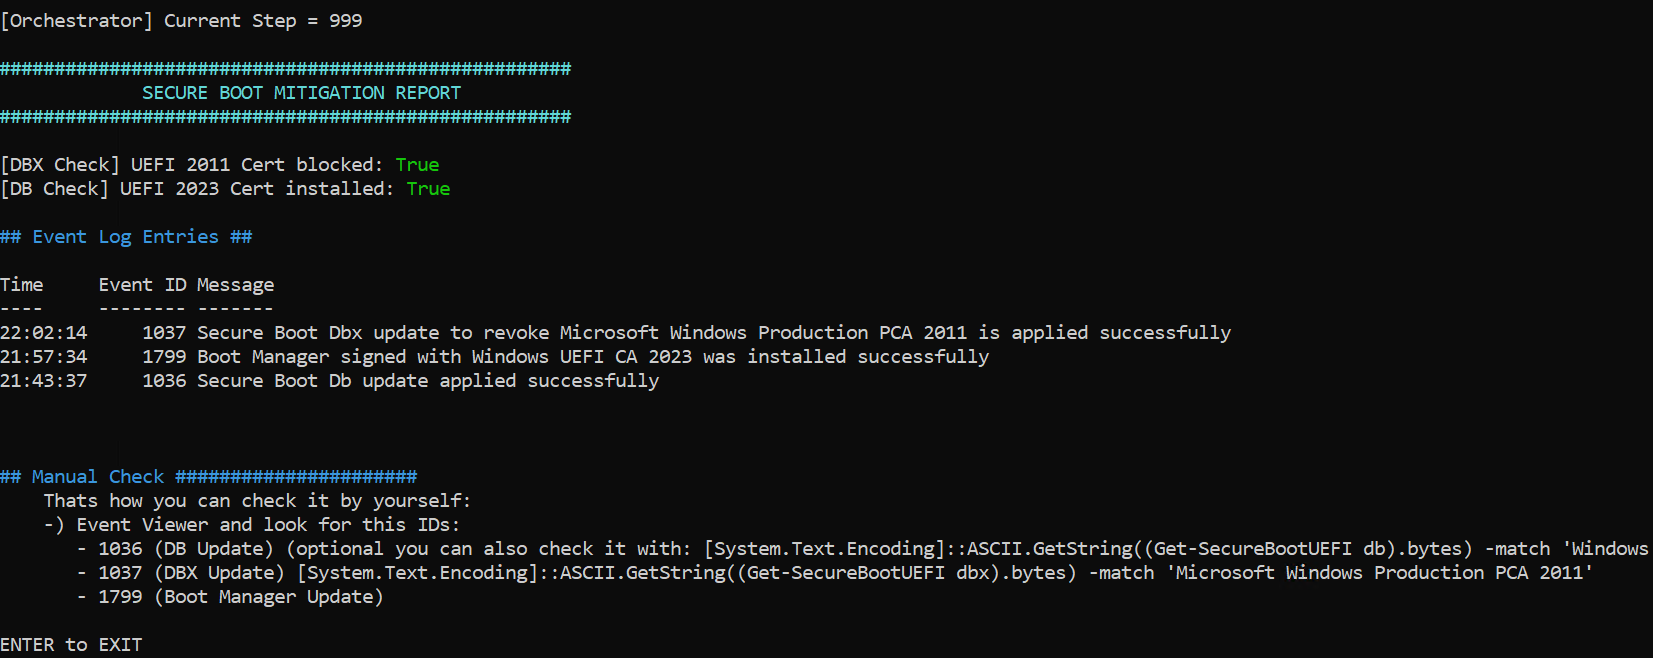 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
ترجمة إنجليزية
 sachinthabs/spectre-vulnerability-cve-2017-5753-
إثبات مفهوم تعليمي يوضح ثغرة وحدة المعالجة المركزية Spectre (CVE-2017-5753) مع استغلال قائم على C وتقرير مفصل عن هجمات القنوات الجانبية للتنفيذ…
 innotecsystem/device-reversing
يحتوي هذا المستودع على كتابات تحليل عكسي للأجهزة.
 egorrsp/cve-2020-15368-asrdrv103-research
بحث هندسة عكسية لـ ASRock AsrDrv103.sys (CVE-2020-15368)، يغطي واجهة برنامج التشغيل، وبروتوكول الطلبات المشفّر، وأساسيات الوصول المميّز إلى العتاد.
 cryptodev-linux/cryptodev-linux
برنامج تشغيل أجهزة لنواة لينكس يوفر وصولاً من مساحة المستخدم إلى مسرعات التشفير العتادية، مما يتيح إعادة استخدام تشفيرات مساحة النواة لعمليات التشفير…
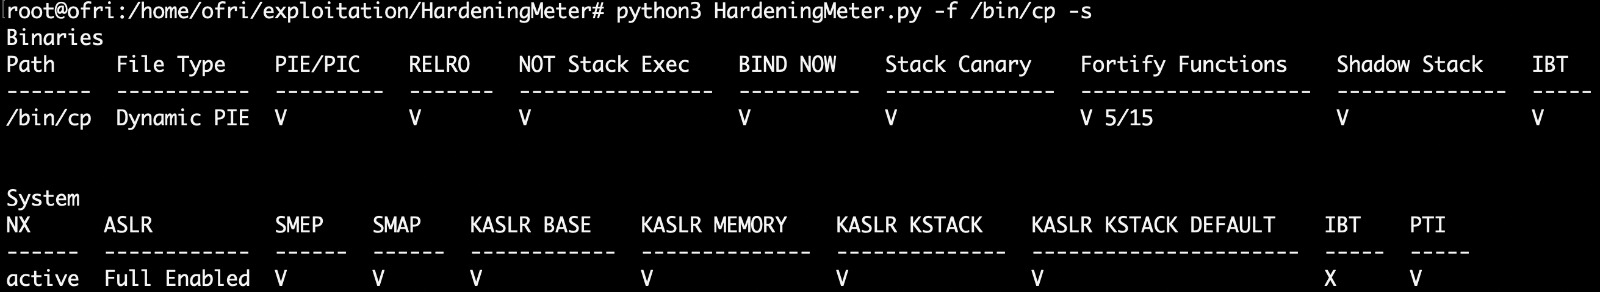 ofriouzan/hardeningmeter
HardeningMeter هي أداة مفتوحة المصدر بلغة Python مصممة بعناية لتقييم تعزيز أمان الثنائيات والأنظمة بشكل شامل.
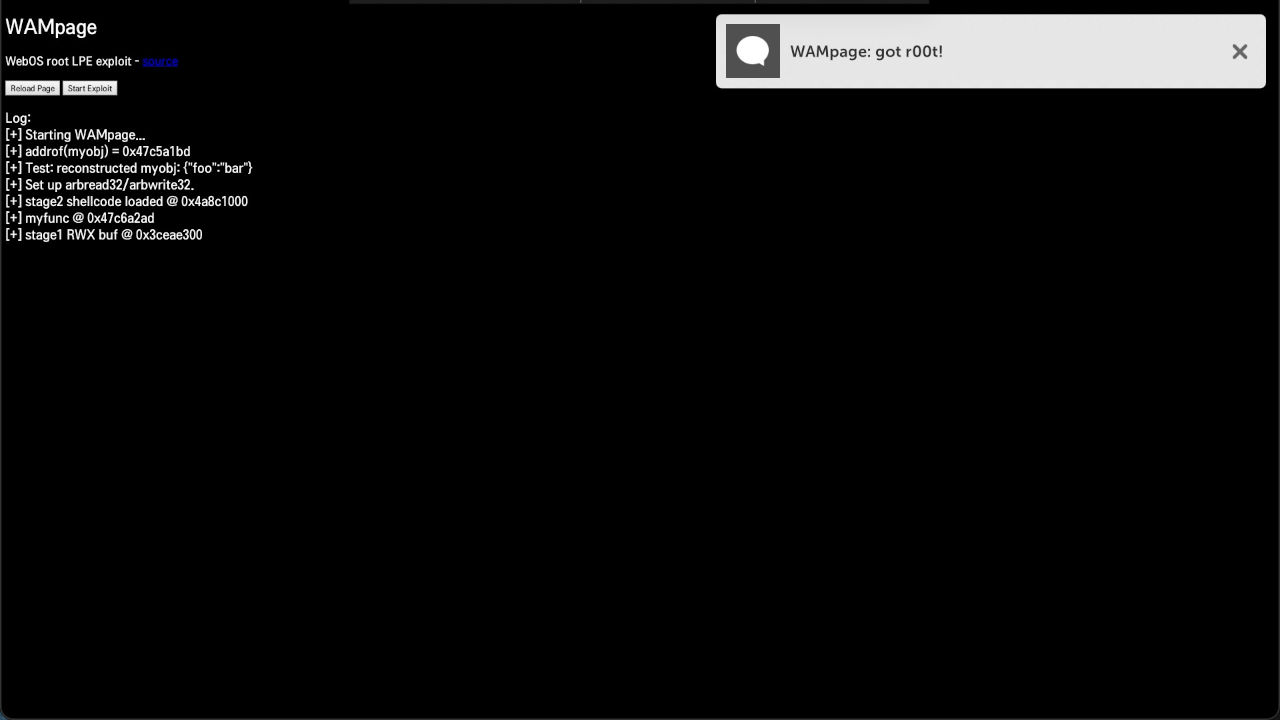 davidbuchanan314/wampage
WAMpage - سلسلة استغلال لرفع صلاحيات الجذر في WebOS (CVE-2022-23731)








