
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 davidbuchanan314/wampage
WAMpage - سلسلة استغلال لرفع صلاحيات الجذر في WebOS (CVE-2022-23731)
 m4cs/digiduck-framework
إطار عمل للوحات التطوير Digiduck التي تعمل بمعالجات ATTiny85 ومُحمل الإقلاع micronucleus!
 blasty/printer-cracktro
يعرض رسمًا متحركًا بأسلوب مقدمات الكراكات القديمة (crack-intro) على طابعات Canon وLexmark المخترقة، مع إصدارات SDL2 وWebAssembly لقابلية النقل…
 embedi/ble_norton_core
إثبات مفهوم لاستغلال ثغرة حقن الأوامر عبر خدمة BLE في جهاز التوجيه Norton Core Secure WiFi Router (CVE-2018-5234). يتضمن إعداد الوصول عبر SSH…
 momalab/icsfuzz
أداة فيوزر مقيَّسة لتطبيقات التحكم الصناعي (ICS) القائمة على PLC، تستهدف بيئة تشغيل Codesys على وحدات تحكم Wago للكشف عن تلف الذاكرة والمدخلات…
 seekbytes/ptxninja
إضافة Binary Ninja لهندسة عكسية لـ PTX -- بنية مجموعة التعليمات الافتراضية لوحدات معالجة الرسومات القائمة على CUDA.
 coremaze/me2-writeup
إعادة بناء بروتوكول USB ميت: أسرار جهاز محمول تم كشفها بسكين ساخن، رحلة متعددة التخصصات لإحياء واجهة USB منسية
 yslxotwod/wifisting
مجموعة أدوات أمنية لاسلكية GTK4 مع 57 وحدة shell مستقلة لهجمات Wi-Fi وBluetooth وRF وZigbee وNFC والهجمات من جهة الراوتر، بالإضافة إلى MITM…
 geeoon/fault-injection-finder
البحث تلقائيًا وتنفيذ هجمات حقن الأخطاء
 psycostea/pi-zero-2w-bad-usb
قم بتكوين Pi Zero 2W الخاص بك ليكون BadUSB
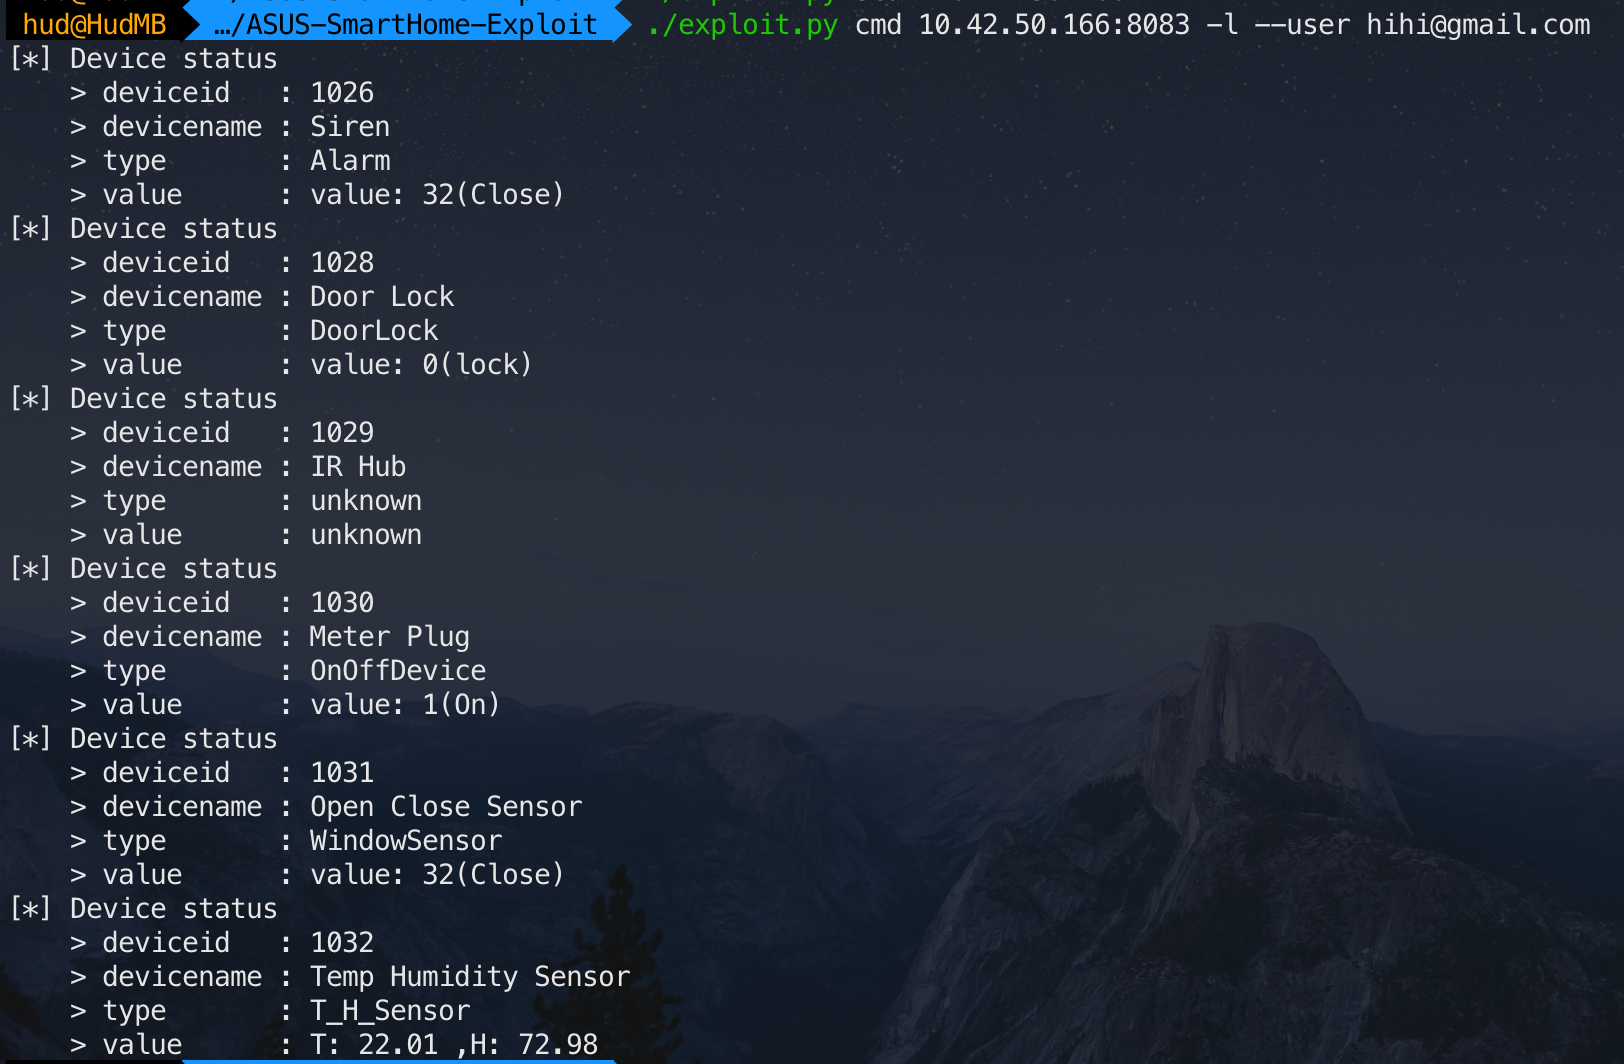 tim124058/asus-smarthome-exploit
استغلال ASUS SmartHome لـ CVE-2019-11061 و CVE-2019-11063
 synacktiv/canon-mf644
مجموعة أدوات لاستغلال الثغرات وتحليل البرامج الثابتة (firmware) لطابعة Canon MF644، تتضمن أدوات استغلال مكتوبة بلغة Python، وكود شيل (shellcode)…
 nccgroup/cecster
أداة تعتمد على واجهة رسومية (GUI) لإجراء اختبارات أمنية ضد بروتوكولي HDMI CEC (التحكم في الإلكترونيات الاستهلاكية) و HEC (قناة إيثرنت HDMI)
 omgrant/ft9201-libfprint
برنامج تشغيل libfprint لنظام لينكس لقارئ بصمات الأصابع USB من Focal-systems FT9201 (2808:93a9) — يقوم بتشغيل محرك مطابقة ويندوز الخاص بـ FocalTech…
 synacktiv/yealink_tools
سكربتات هندسة عكسية مصممة لاستخراج ملفات ترقية Yealink VOIP
 c0mposer/c-game-modding-utility
أداة تعديل ألعاب تسهل حقن كود C/C++.
 smillier/hydralincan
درع Hydrabus لناقلات LIN و CAN

 woolf/rtspbrute
أداة لبروتوكول RTSP تقوم بتجربة المسارات وبيانات الاعتماد بالقوة الغاشمة، وتلتقط لقطات الشاشة!








