
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 tania-silva/cve-2024-57972
استغلال رفض الخدمة لبوابة جهاز Microsoft HoloLens عبر طلبات اقتران API المتكررة، مما يؤدي إلى تحميل زائد لوحدة المعالجة المركزية وعدم استجابة النظام.
 nfc-tools/libnfc
مكتبة اتصال قريب المدى (NFC) مستقلة عن المنصة
 infobyte/draytek-arsenal
مجموعة أدوات الهندسة العكسية والمراقبة لجدران حماية Draytek
 bishopfox/sonicrack
فك تشفير صور البرامج الثابتة المشفّرة لنظام SonicOSX
 hydrausb3/wch-ch56x-lib
مكتبة للوحات القائمة على WCH CH56x مع برامج تشغيل USB3/USB2/HSPI/SerDes مُختبَرة، وتسجيل، ومقاطعات مؤجلة.
 x3rx3ssec/cve-2023-1698
CVE-2023-1698 إثبات المفهوم (PoC)
 raspberrypi/rp2350_hacking_challenge
تحدي اختراق Raspberry Pi RP2350: استخراج سر OTP بحجم 128 بت محمي بواسطة الإقلاع الآمن وقفل OTP، مع نصوص برمجية للإعداد وبرامج ثابتة للوحات Pico 2.
 yenyangmjaze/cve-2024-10914
أداة إثبات المفهوم لاستغلال CVE-2024-10914، وهي ثغرة حقن أوامر في أجهزة D-Link NAS عبر سكربت account_mgr.cgi. تتضمن سكربتات استغلال آلية لأنظمة…
 pointedsec/cve-2024-57725
يوثق هذا المستودع ثغرة أمنية في التلاعب بـ GPON غير المصادق عليها تم اكتشافها في بعض أجهزة توجيه Arcadyan.
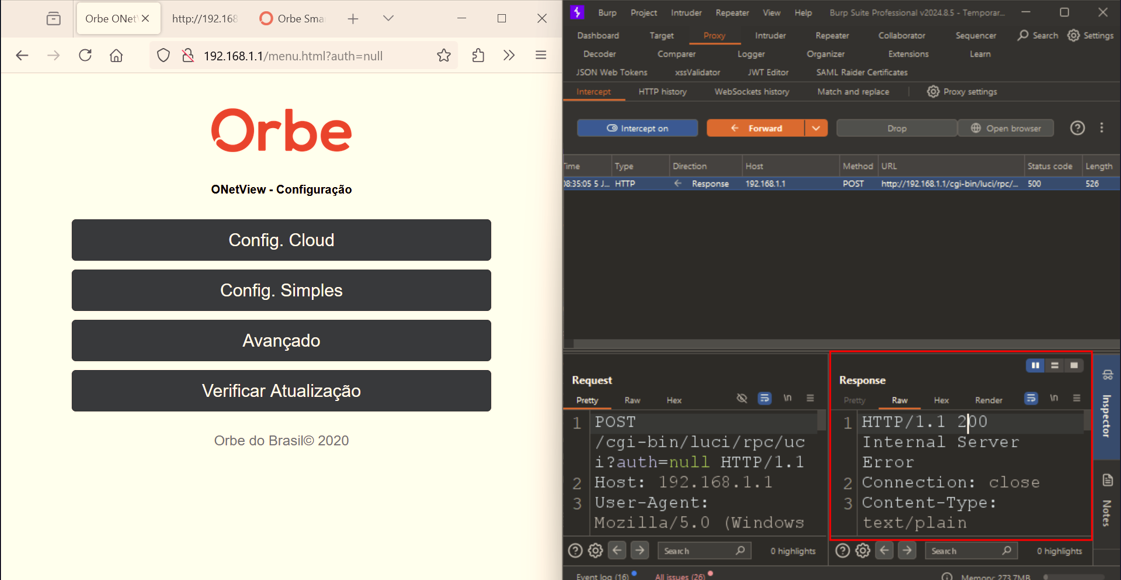 kuk3n4n/cve-2024-57778
مشكلة في Orbe ONetView Roteador Onet-1200 Orbe 1680210096 تسمح لمهاجم عن بعد بتصعيد الامتيازات عبر استجابة الخادم من رمز الحالة 500 إلى رمز الحالة 200
 prisect/hichipreset
برنامج إعادة تعيين كلمة مرور المسؤول لـ Hicip IP باستخدام CVE-2020-9529. هذا مصنوع للأغراض التعليمية فقط بالطبع.
 laskdjlaskdj12/cve-2024-35106-poc
إثبات مفهوم لاستغلال CVE-2024-35106، وهو تجاوز سعة المخزن المؤقت للمكدس في راوتر NEXTU FLETA AX1500 Wi-Fi 6. يوضح رفض الخدمة واحتمالية تنفيذ…
 tcbutler320/cve-2024-55040-sensaphone-xss
إفصاح عام عن عدة ثغرات XSS مخزنة في جهاز Sensaphone WEB600 (CVE-2024-55040)
 0alex1010/freeko
اجعل روبوت ميكو مجانيًا
 osqzss/gps-sdr-sim
محاكي إشارات GPS المعرّف برمجيًا
 wolffcorentin/cve-2019-1663-binary-analysis
تحليل ثنائي واستغلال لـ CVE-2019-1663، وهو تجاوز سعة مخزن مؤقت في إدارة الويب لموجه Cisco، بما في ذلك السبب الجذري وخطوات الاستغلال واكتشاف أدوات ROP.
 cysecbench/dataset
مجموعة بيانات مطالبات (Prompts) قائمة على الذكاء الاصطناعي التوليدي وتركّز على الأمن السيبراني، لقياس أداء نماذج اللغة الكبيرة
 crunzex/cve-2025-22968
وصول غير مصادق عليه في التكوين الافتراضي لجهاز D-Link DWR-M972V








