
 #1
أدوات لتقييم أمان الأجهزة المادية، والأنظمة المدمجة، وأجهزة إنترنت الأشياء.
موصى به من Kitploit

 do4choo/cve-2026-3227-tp-link-authenticated-rce
إثبات مفهوم لحقن أوامر نظام التشغيل المُوثَّق في برنامج ثابت لموجه TP-Link. يتضمن فك التشفير، وخطاف تشفير قائم على QEMU، وتوليد حمولة مكونة من 15…
 christbowel/cve-2026-56111
استغلال لإثبات المفهوم لـ CVE-2026-56111، وهو كتابة خارج الحدود في معالج M421 للتعليمات البرمجية G في برنامج Marlin الثابت، مما يوضح تلف الذاكرة…
 pr0v3rbs/firmae
نحو محاكاة واسعة النطاق للبرامج الثابتة لإنترنت الأشياء من أجل التحليل الديناميكي
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
DAHUA_AUTH-BYPASS-CVE-2021-33044
 fomovet/cve-2025-29384
إثبات المفهوم لـ CVE-2025-29384
 xernary/cve-2025-63821
إثبات المفهوم لثغرة أمنية تم اكتشافها في راوتر Totolink A720R
 yousif-iq/cve-2026-39259
CVE-2026-39259
 scy-phy/minicps
إطار عمل لمحاكاة الزمن الحقيقي للأنظمة السيبرانية-الفيزيائية مع نماذج للعمليات الفيزيائية/أجهزة التحكم ومحاكاة شبكات قائمة على Mininet، صُمم لأبحاث…
 deepwoodssec/cve-2026-36522
استغلال إثبات المفهوم لـ CVE-2026-36522: حقن NaN غير مصادق عليه عبر MAVLink PARAM_SET في ArduPilot ArduPlane، مما يسبب DoS أو تلفًا صامتًا لمعلمات…
 kaleth4/cve-2021-4045
استغلال حقن الأوامر لكاميرا TP-Link Tapo C200 (CVE-2021-4045) يوفر وصولاً إلى شل الجذر عبر UART وتحليل ثنائي مُهندَس عكسيًا لـ uhttpd.
 nadafarafat/bd-alaris-firmware-analysis
تحليل أمن البرامج الثابتة لمضخة التسريب BD Alaris 8015 (CVE-2016-9355). تم تحديد 6 ثغرات مركبة تشمل بيانات اعتماد Wi-Fi بنص واضح، تحديثات البرامج…
 harbingerse7en/cve-2024-20154
تحليل تقني لـ CVE-2024-20154، وهو تجاوز سعة المخزن المؤقت المعتمد على المكدس في البرنامج الثابت للنطاق الأساسي MediaTek MT6769 NB-IoT، يغطي الهندسة…
 ottoyrocky/phantom-brain
شبكة محمولة للاستطلاع الذكي تعمل بالذكاء الاصطناعي دون اتصال بالإنترنت
 jiaoxianjun/btle
أداة التقاط وإرسال حزم لبلوتوث منخفض الطاقة (BLE) للتنسيقات القياسية وغير القياسية (البت الخام)، استنادًا إلى الراديو المعرَّف بالبرمجيات (SDR).
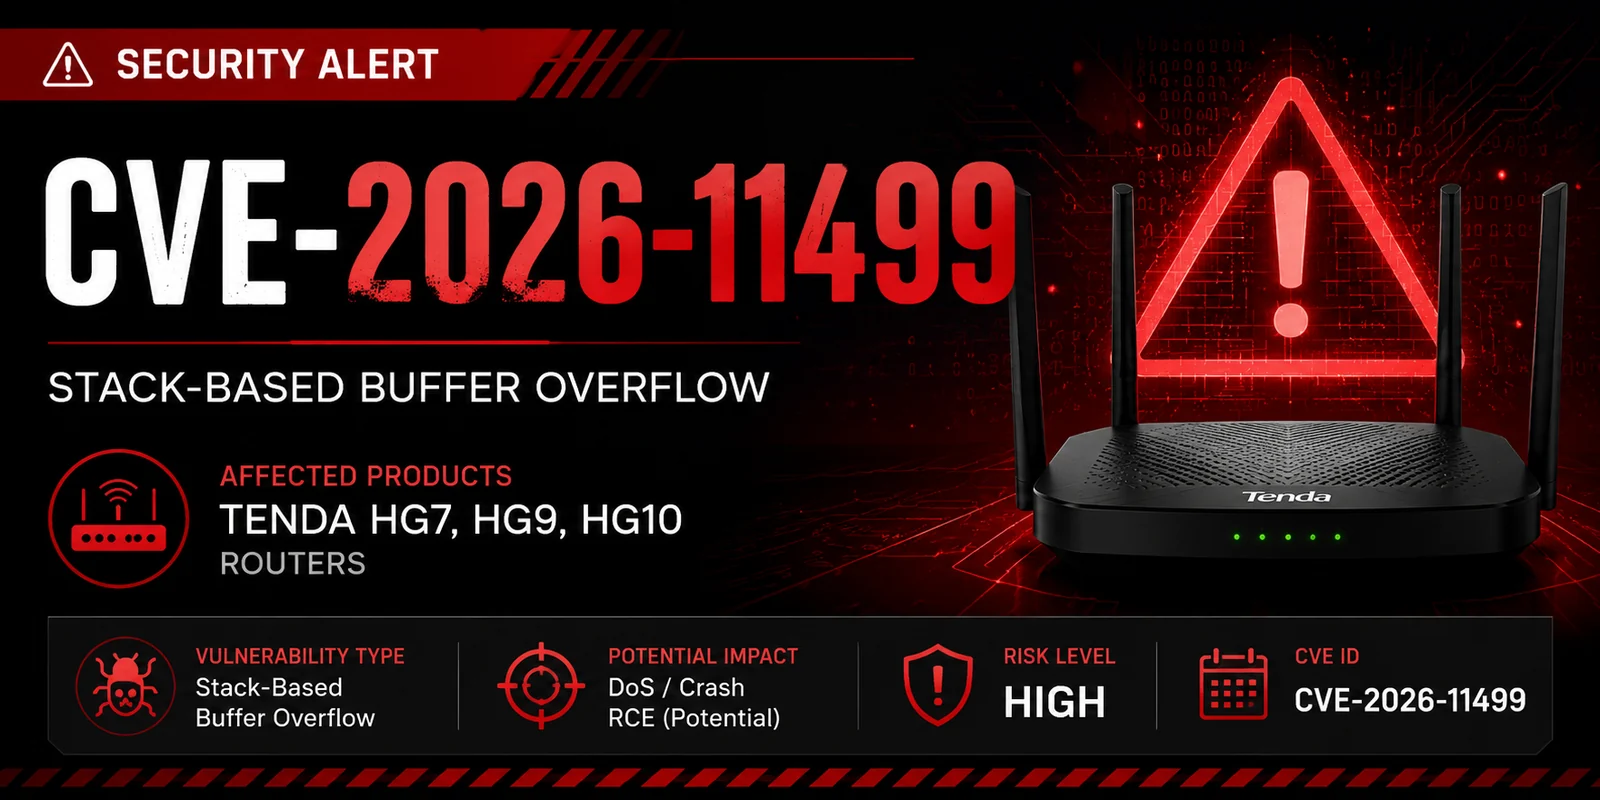 ashrafzaryouh/cve-2026-11499
تحليل استشاري وتقني للثغرة CVE-2026-11499، وهي تجاوز سعة المخزن المؤقت المعتمد على المكدس (CWE-121) في أجهزة التوجيه Tenda HG7 وHG9 وHG10، ويغطي…
 0xblackash/cve-2026-11499
CVE-2026-11499
 woj-ciech/kamerka-gui
أداة استطلاع نهائية لإنترنت الأشياء/أنظمة التحكم الصناعية.
 yoloshii/privacy-first-network
موجه VPN للمنزل بالكامل مع مفتاح إيقاف. OpenWrt + WireGuard + AmneziaWG. يحمي كل جهاز، لا حاجة لتطبيقات VPN.








