 ashrafzaryouh/cve-2026-11499
تحليل استشاري وتقني للثغرة CVE-2026-11499، وهي تجاوز سعة المخزن المؤقت المعتمد على المكدس (CWE-121) في أجهزة التوجيه Tenda HG7 وHG9 وHG10، ويغطي التأثير والطرازات المتأثرة وسبل التخفيف.

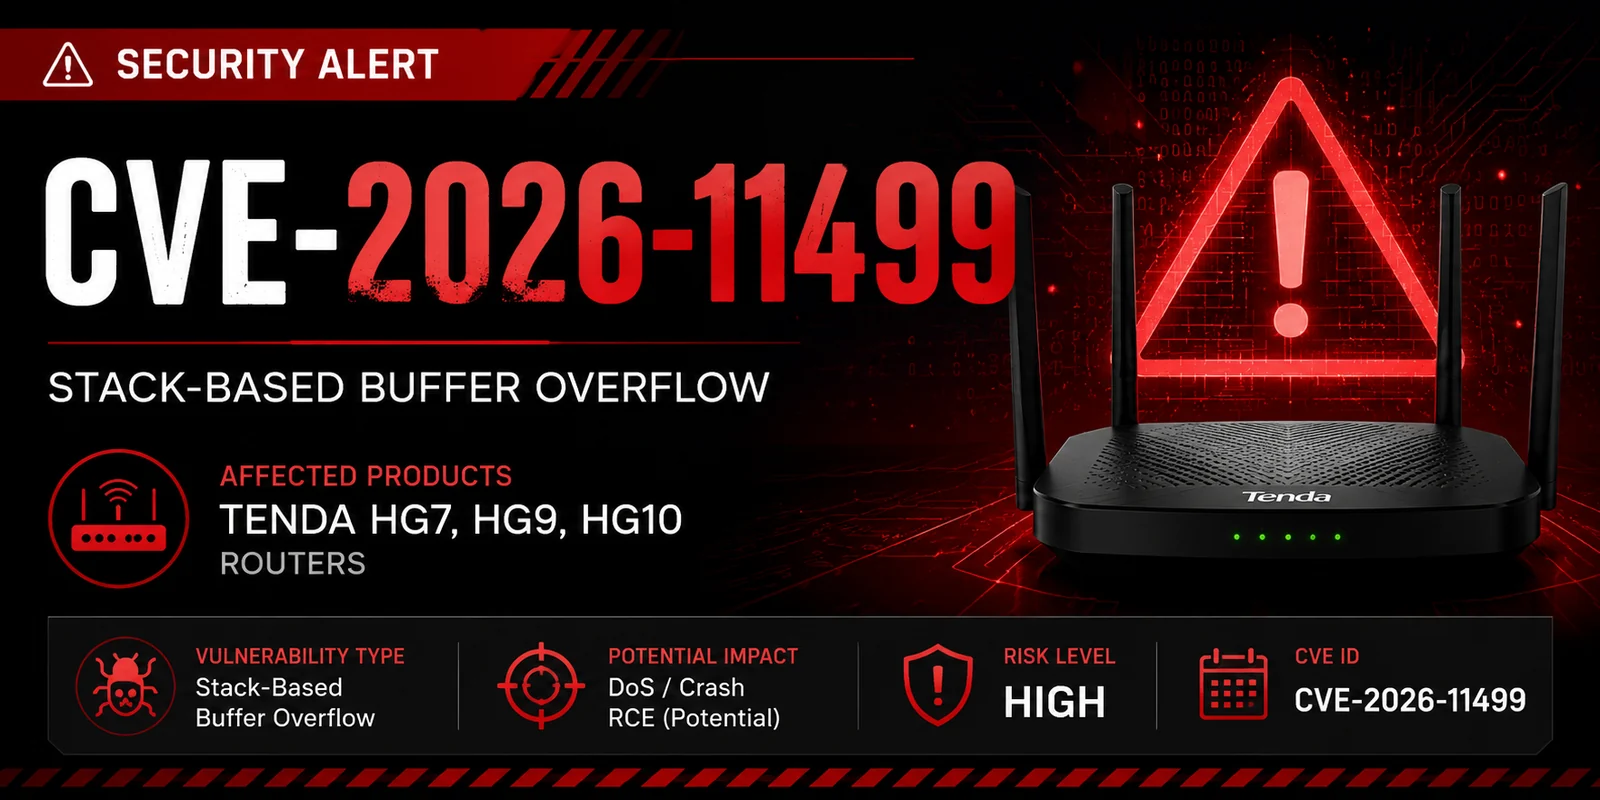


CVE-2026-11499 هو ثغرة تجاوز سعة المخزن المؤقت المستند إلى المكدس مُبلَّغ عنها، تؤثر على عدة طرازات من موجّهات Tenda، بما في ذلك:
قد يسمح الاستغلال الناجح للمهاجم بإحداث تعطّل، أو حجب الخدمة، أو ربما تحقيق تنفيذ التعليمات البرمجية عن بُعد (RCE) اعتمادًا على مسار التعليمات البرمجية المصابة وإعدادات النشر.
⚠️ التفاصيل التقنية محدودة حاليًا ويبدو أن الإفصاح العام لا يزال جاريًا.
| المورّد | المنتج | الحالة |
|---|---|---|
| Tenda | HG7 | مصاب |
| Tenda | HG9 | مصاب |
| Tenda | HG10 | مصاب |
| الحقل | القيمة |
|---|---|
| معرّف CVE | CVE-2026-11499 |
| النوع | تجاوز سعة المخزن المؤقت المستند إلى المكدس |
| CWE | CWE-121 |
| التأثير | حجب الخدمة / احتمال تنفيذ التعليمات البرمجية عن بُعد |
| ناقل الهجوم | غير معروف |
| المصادقة | غير معروفة |
| الخطورة | عالية (في انتظار CVSS) |
قد يتمكن المهاجم من:
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE
صُنّفت المشكلة على أنها:
char buffer[256];
strcpy(buffer, attacker_input);
عندما يتجاوز الإدخال حجم المخزن المؤقت المخصّص، قد تتم الكتابة فوق الذاكرة المجاورة.
تشمل العواقب المحتملة:
🚫 لم يُنشر أي PoC عام في وقت كتابة هذا النص.
عند توفّر PoC، ينبغي إجراء الاختبار فقط في بيئات مختبرية مصرّح بها.
| التاريخ | الحدث |
|---|---|
| 2026 | حجز CVE |
| 2026 | الإفصاح العام |
| في الانتظار | إشعار المورّد |
| في الانتظار | إصدار التصحيح |
هذا المستودع مخصّص لـ:
لا تستخدم هذه المعلومات ضد أنظمة دون تصريح صريح.
⭐ إذا وجدت هذا المستودع مفيدًا، فكّر في منحه نجمة.







