Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-11499 — CVE-2026-11499 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2026-11499
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالأمن الأجهزةالتعلم والتعليماستغلال الملفات الثنائية
GitHub0xblackash/cve-2026-11499

CVE-2026-11499

CVE-2026-11499

عرض المستودع
2128منذ 5 أشهرلم تتم المراجعة بعد
مشاركة

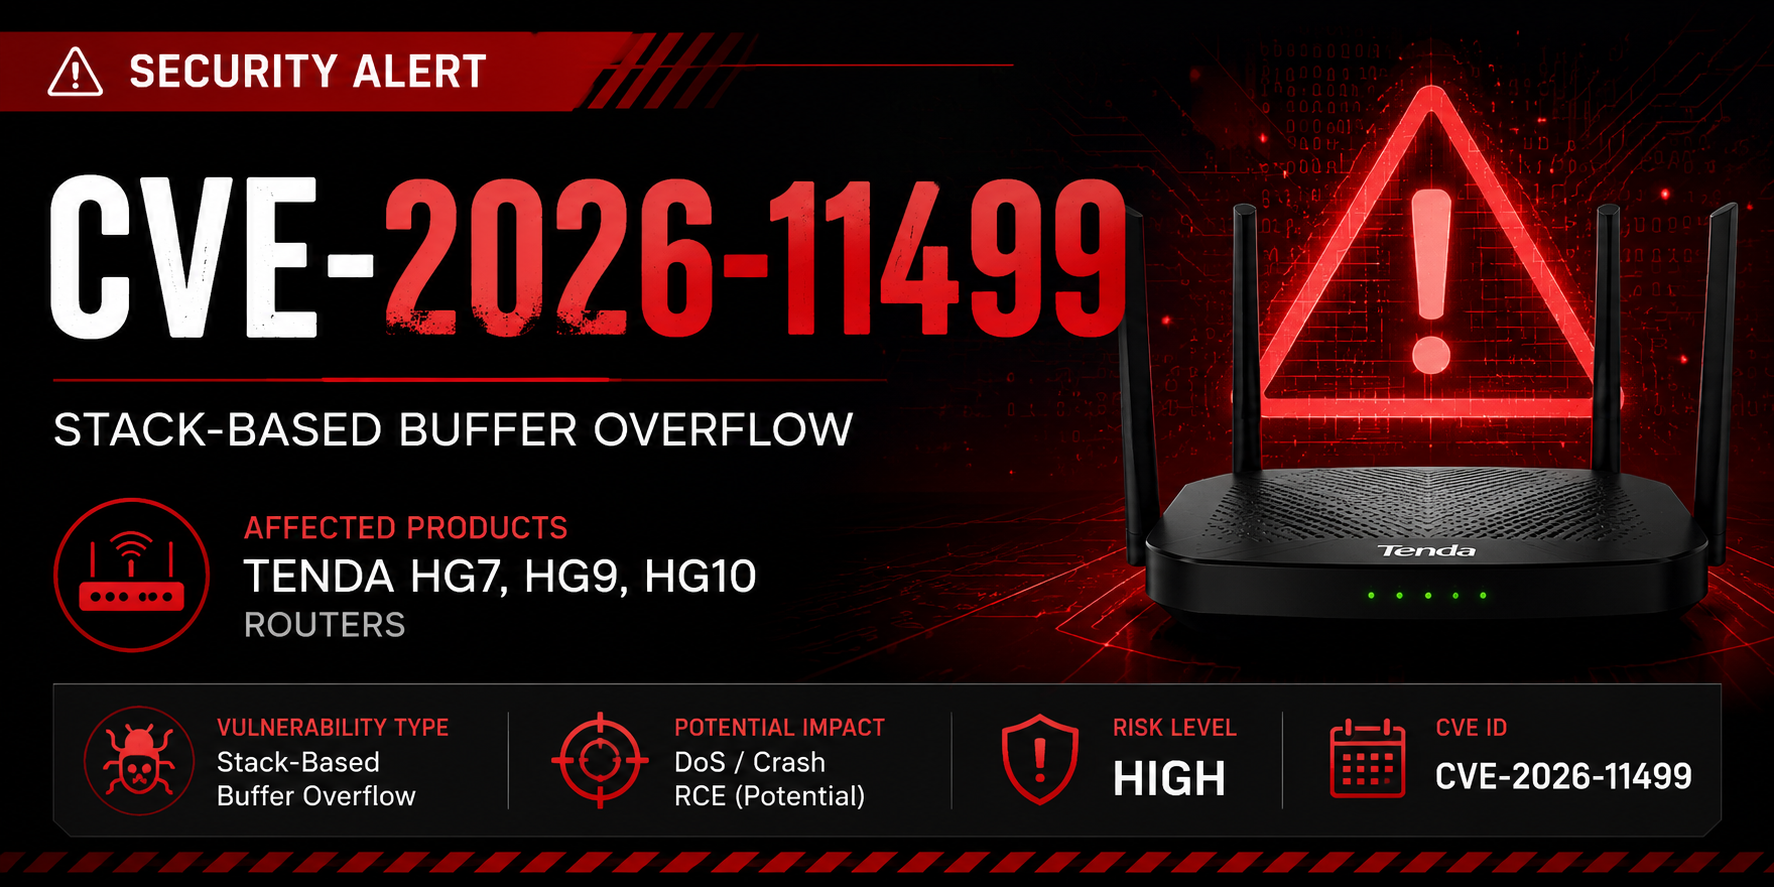
🚨 CVE-2026-11499

تجاوز سعة المخزن المؤقت (Stack-Based Buffer Overflow) في أجهزة توجيه Tenda HG7 / HG9 / HG10

صورة ChatGPT بتاريخ 8 يونيو 2026، 11:53:47 صباحاً

Security CVE Severity Status


📖 نظرة عامة

CVE-2026-11499 هي ثغرة من نوع تجاوز سعة المخزن المؤقت القائم على المكدس (stack-based buffer overflow) تم الإبلاغ عنها وتؤثر على عدة طرازات من أجهزة توجيه Tenda، منها:

  • HG7
  • HG9
  • HG10

قد يسمح الاستغلال الناجح للمهاجم بالتسبب في تعطل الجهاز، أو حرمان الخدمة، أو ربما تحقيق تنفيذ برامج ضارة عن بُعد (RCE) اعتمادًا على مسار الكود القابل للاستغلال وتكوين النشر.

⚠️ التفاصيل الفنية محدودة حاليًا ويبدو أن الإفصاح العام لا يزال مستمرًا.


🎯 المنتجات المتأثرة

البائعالمنتجالحالة
TendaHG7قابل للاستغلال
TendaHG9قابل للاستغلال
TendaHG10قابل للاستغلال

🛠 تفاصيل الثغرة

الحقلالقيمة
معرف CVECVE-2026-11499
النوعتجاوز سعة المخزن المؤقت القائم على المكدس
CWECWE-121
التأثيررفض الخدمة / إمكانية تنفيذ برامج ضارة عن بُعد
ناقل الهجومغير معروف
المصادقةغير معروف
الخطورةعالية (انتظار CVSS)

⚡ التأثير المحتمل

قد يتمكن المهاجم من:

  • التسبب في تعطل الجهاز
  • إحداث حالات حرمان الخدمة
  • إفساد ذاكرة العملية
  • تنفيذ كود عشوائي
  • الحصول على وصول غير مصرح به إلى الجهاز
User Input
     │
     ▼
┌───────────────┐
│ Vulnerable    │
│ Function      │
└──────┬────────┘
       │
       ▼
 Buffer Overflow
       │
       ▼
 Memory Corruption
       │
       ▼
 Potential RCE

🔬 التحليل الفني

فئة الثغرة

تم تصنيف المشكلة على أنها:

char buffer[256];
strcpy(buffer, attacker_input);

عندما يتجاوز الإدخال حجم المخزن المؤقت المخصص، فقد يتم استبدال الذاكرة المجاورة.

تشمل العواقب المحتملة:

  • تعطل التطبيق
  • إفساد المكدس
  • اختطاف تدفق التحكم
  • تنفيذ كود عشوائي

🧪 إثبات المفهوم

🚫 لم يتم إصدار أي إثبات مفهوم عام حتى وقت الكتابة.

عند توفر إثبات المفهوم، يجب إجراء الاختبار فقط في بيئات مختبرية معتمدة.


🛡 التخفيف

إجراءات فورية

  • تحديث البرامج الثابتة بمجرد توفر التصحيحات
  • تقييد الوصول الإداري
  • تعطيل الإدارة عن بُعد إذا لم تكن ضرورية
  • مراقبة سجلات جهاز التوجيه
  • عزل الأجهزة القابلة للاستغلال عن الشبكات غير الموثوقة

📅 الجدول الزمني

التاريخالحدث
2026حجز CVE
2026الإفصاح العام
قيد الانتظارتنبيه البائع
قيد الانتظارإصدار التصحيح

📚 المراجع

  • برنامج MITRE CVE
  • NVD (قاعدة بيانات الثغرات الوطنية)
  • تنبيهات أمان Tenda

⚠️ إخلاء مسؤولية

هذا المستودع مخصص لـ:

  • البحث الأمني
  • تحليل الثغرات
  • الأغراض التعليمية

لا تستخدم هذه المعلومات ضد أنظمة دون إذن صريح.


🔥 أبحاث الأمن السيبراني • تحليل الثغرات • الإفصاح المسؤول

⭐ إذا وجدت هذا المستودع مفيدًا، فكر في وضع نجمة عليه.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →