#1
أدوات ومرافق متعددة الأغراض لمهام أمنية مختلفة لا تتناسب مع فئات محددة.
موصى به من Kitploit
 koupah/mc-log4j-patcher
ملف واحد لحماية أكبر عدد ممكن من خوادم وعملاء ماينكرافت من استغلال Log4j (CVE-2021-44228).
 gustavorobertux/cve-2024-3094
مدقق خفيف مبني على Go يفحص مديري حزم النظام (dpkg، rpm، pacman، MacOS) بحثًا عن ثغرة CVE-2024-3094، ويتحقق من إصدار xz وتوقيع liblzma.
 elbee-cyber/cve-2021-3156-patcher
سكربت bash البسيط هذا سيعمل على تصحيح ثغرة تجاوز سعة الكومة في sudo التي تم اكتشافها مؤخرًا.
 alecasg555/safe-expr-eval
مُقيِّم تعبيرات آمن - بديل مباشر لـ expr-eval بدون ثغرة CVE-2025-12735
 rmottanet/unauthscout
UnauthScout هي أداة OSINT (استخبارات المصادر المفتوحة) مطوّرة بلغة Bash للاستكشاف السلبي للأصول على منصات التحكم بالإصدارات (GitLab وGitHub).
 cybercondor/fix-winverifytrustsignaturevalidationvuln
إصلاح ثغرة التحقق من التوقيع في WinVerifyTrust، CVE-2013-3900، QID-378332
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
محرك ألعاب Python خفيف الوزن لتقمص الأدوار ثنائي الأبعاد بتقنية ASCII
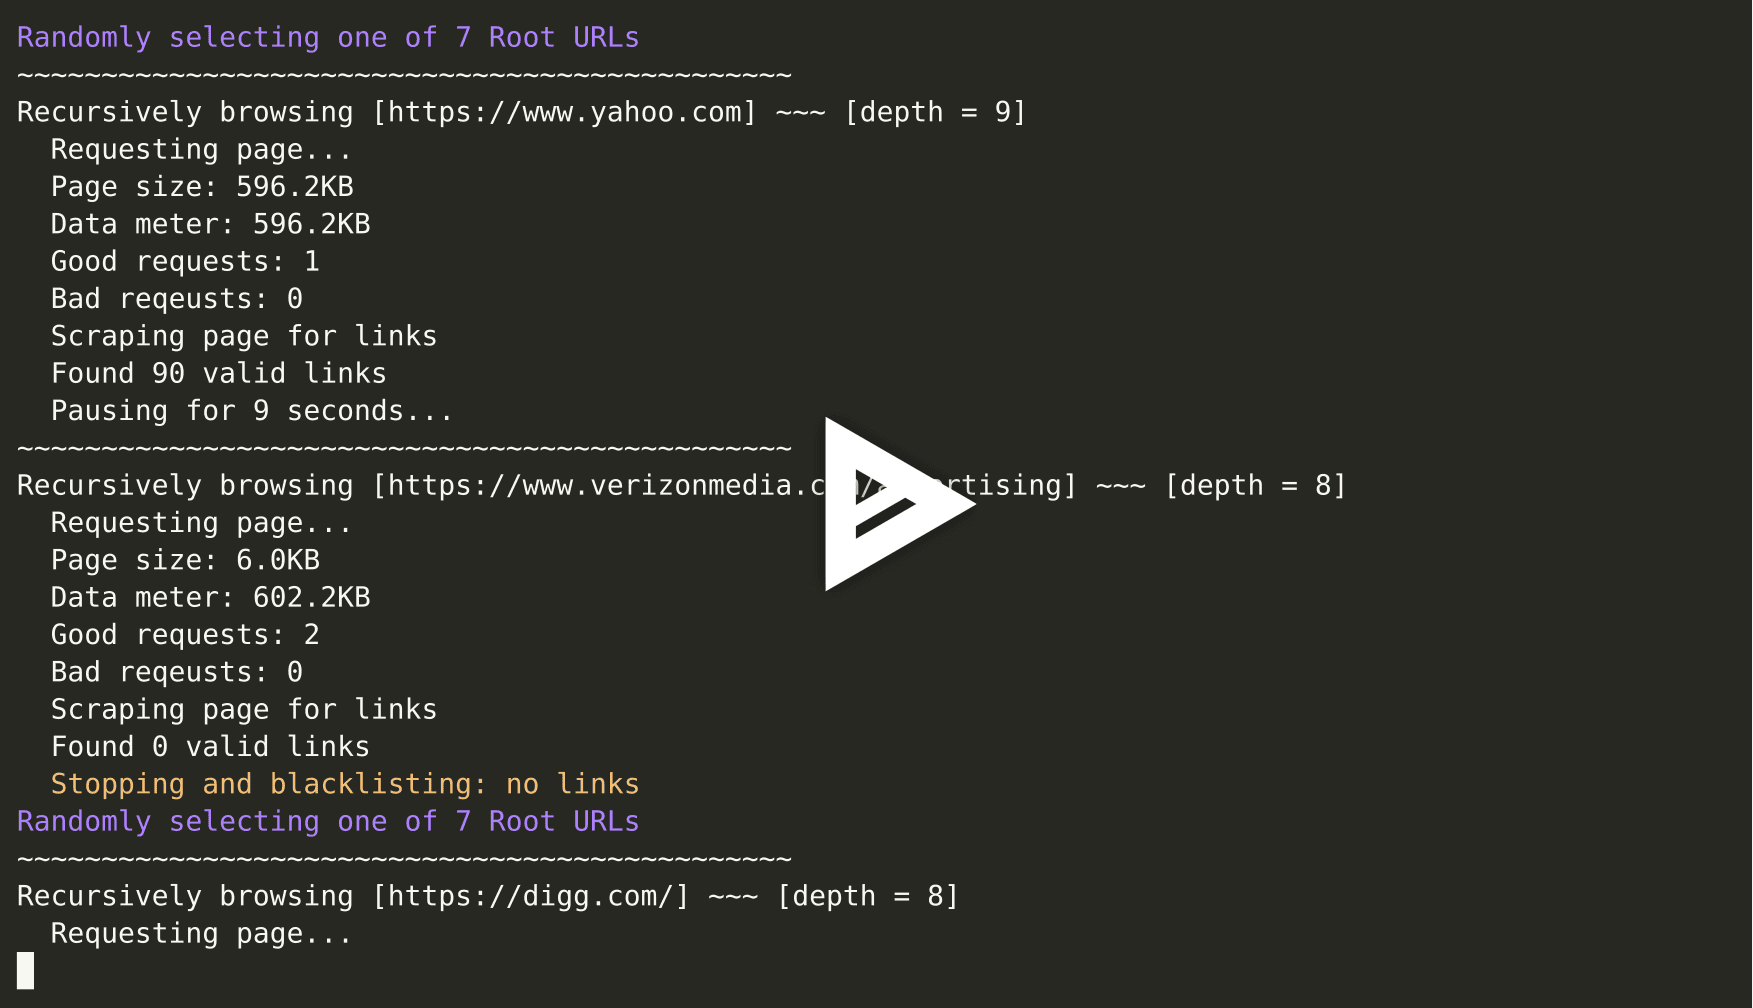 ecapuano/web-traffic-generator
أداة سريعة وبسيطة لتوليد حركة مرور HTTP/S "عضوية".
 lauxjpn/corruptqueryaccessworkaround
أحدث حل بديل لخطأ "Query is corrupt" الذي ظهر مع CVE-2019-1402
 o0matte0o/cve-2022-41099-fix
تحديث ملف WINRE.WIM لإصلاح CVE-2022-41099
 ziad-hsn/cpra
CPRA هو نظام مراقبة بنية تحتية عالي الأداء مصمم لفرق المنصات التي تدير بنى الخدمات المصغرة واسعة النطاق. مبني على بنية الكيان-المكوّن-النظام…
 battalkoc/kalici-dosya-silme-araci
يحذف الملفات بشكل آمن عن طريق الكتابة فوقها بعدد مرات يحددها المستخدم من البيانات العشوائية، ثم يزيل الملف لمنع استعادته. يدعم سكربت بايثون وتطبيق…
 pimpamebanihah/cve-2026-43499-app.s0
مستودع مؤقت يشير إلى CVE-2026-43499؛ لا يوجد دليل في البيانات الوصفية المتاحة على وجود كود مصدري أو توثيق أو وظائف أمنية.
 horkimhab/cve-2026-4861
CVE-2026-4861 - مسودة أو مهمة
 chandru-gunasekaran/log4j-fix-cve-2021-44228
سكريبت ويندوز بالدفعة لإصلاح مشكلة log4j-issue-CVE-2021-44228
 iioch/ban-exploitable-bitcoin-nodes
احظر جميع العقد القابلة للاستغلال من ثغرة حجب الخدمة من عقدتك CVE-2018-17144
 spookey007/ssh-hardening
تعزيز أمان SSH
 katekeiroz-dev/golang-x-text
نقل عكسي لتصحيح الثغرة CVE-2026-56852 (GO-2026-5970) في حزمة golang.org/x/text v0.33.0 لـ Go 1.24