

CPRA هو نظام مراقبة بنية تحتية عالي الأداء مصمم لفرق المنصات التي تدير بنى الخدمات المصغرة واسعة النطاق. مبني على بنية الكيان-المكوّن-النظام (Entity-Component-System — ECS) ومبادئ نظرية الطوابير، يتعامل CPRA مع أكثر من 1,000,000 فحص صحة متزامن مع توسيع تلقائي لتجمع العمال (worker pool) لتحقيق أهداف SLO.
Continuous Pulse and Recovery Agent
يفحص الخدمات، ويرسل التنبيهات، وينفّذ إجراءات الاستعادة التي تُعدّها.


يراقب CPRa الخدمات وينفّذ إجراءات الاستعادة التي تُعدّها. تُجدول عملية Go واحدة
الفحوصات، وتتتبّع الحوادث، وترسل الإشعارات، وتوفّر لوحة تحكم React،
وواجهة HTTP API، وعميل سطر الأوامر cpractl. استخدم الملفات للتشغيل
للقراءة فقط أو وصول إدارة مُسمّى لتحرير المراقبات ومستقبِلات الإشعارات
والمجموعات والأسرار عبر لوحة التحكم أو API أو Go SDK.
CPRa قيد التطوير؛ ولم يُنشر أول إصدار مؤهّل بعد. ابنِ نسخة العمل هذه باستخدام التعليمات أدناه. تسرد الإصدارات والتوفر واجهات المصدر المدعومة والبيئات المختبَرة وحالة التوزيع.
التوثيق · البدء السريع · الإعداد · المشغّلات · قواعد التدخل · API · Go SDK
يُحدَّث الموقع المنشور بشكل منفصل؛ استخدم التوثيق من نسخة العمل نفسها التي تستخدمها كملف تنفيذي.
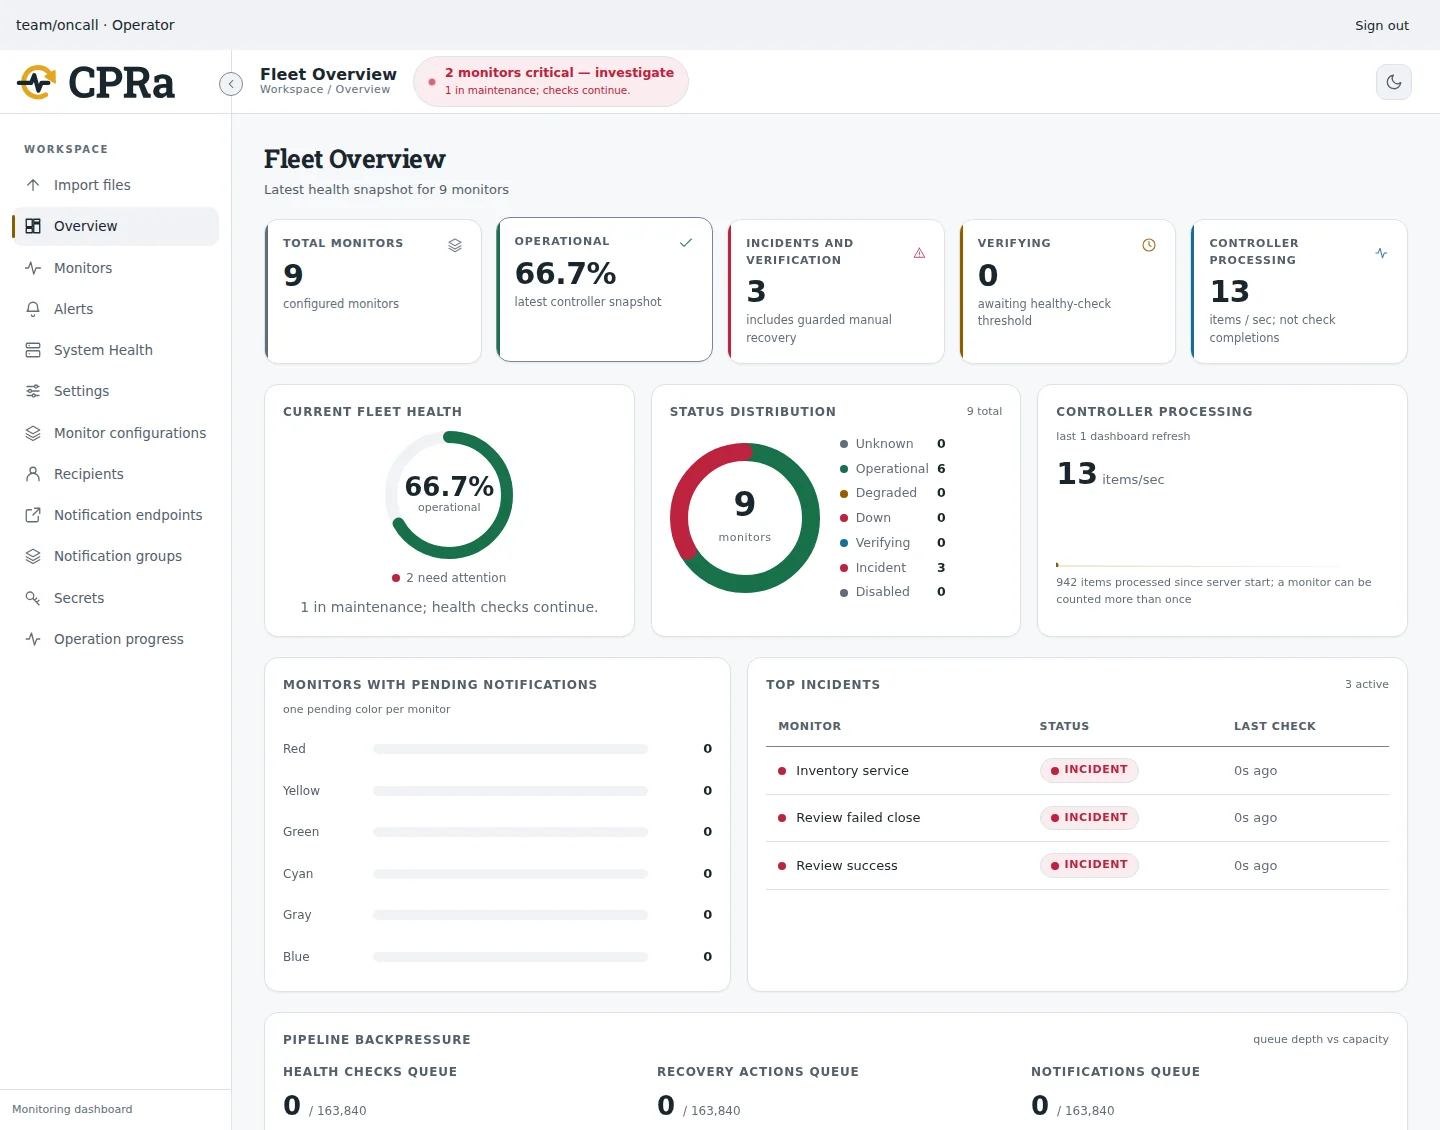
عرض توضيحي للوحة المعلومات باستخدام بيانات مراقبة اصطناعية. راجع دليل البدء السريع لإنشاء مراقباتك ووجهات الإشعارات الخاصة بك.
ثبّت Go 1.26.10 أو Go 1.27.3 (أو إصدار أحدث مدعوم ومُرقَّع)، وMake وPython 3. لا تزال الإصدارات Go 1.27.0–1.27.2 متأثرة بـ GO-2026-6809، على الرغم من استيفائها لمقارنة الحد الأدنى للإصدار الخاص بالوحدة النمطية. تتضمن نسخة المستودع لوحة المعلومات المضمّنة؛ ولا تكون Node وpnpm مطلوبتين إلا عند تغيّر مدخلات بنائها.
make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443
يُنشئ Make ملفًا متجاهلًا bin/cpra-sdk.work يحتوي على وحدات التطبيق وSDK والعامل. ويحترم GOWORK المحدد صراحةً، بما في ذلك off. لا تنشر وسوم الوحدات أو تعدّل إصدارات التبعيات للالتفاف على إعداد مساحة عمل التطوير. راجع إعداد المساهمين لأوامر Go المباشرة والمحررات.
تُنشئ التهيئة بيانًا فارغًا، ورمز مشغّل مسمّى وسياسة تجزئة، ومفتاح تغليف، وشهادات TLS لـ localhost، وإعدادات وقت التشغيل في المواقع القياسية للمنصة. وتُهيّئ دليل سجل الإشعارات، الذي ينشئه الخادم بأذونات خاصة عند بدء التشغيل. وتطبع أوامر البدء والعميل الدقيقة، ولا تطبع قيمة الرمز الحامل أبدًا. وترفض الملفات الموجودة ولا تبدأ أي خدمة. يتطلب تثبيت النظام مخرجات رمز مشغّل محمية خارج التهيئة والحالة المملوكة للخدمة.
استخدم أمر الخادم المطبوع. وثّق سلطة الشهادة المحلية المُنشأة صراحةً في متصفحك، وافتح عنوان URL للمتصفح المطبوع (https://localhost:8060 افتراضيًا)، وسجّل الدخول باستخدام الرمز من ملفه المحمي. تستخدم واجهة سطر الأوامر --server و--ca-file و--token-file؛ وتجعل المتغيرات المقابلة CPRA_SERVER وCPRA_CA_FILE وCPRA_AUTH_TOKEN_FILE الاتصالات قابلة للتكرار. أبقِ قيم الرموز خارج عناوين URL ووسائط الأوامر.
اتبع الدليل السريع لتشغيل هدف HTTP محلي، والتحقق من examples/monitors.yaml وتطبيقه، وفحص monitor/example-service، وإعادة التشغيل مقابل الحالة نفسها. تستورد الإدارة تهيئة bootstrap مرة واحدة؛ وتتطلب التعديلات اللاحقة apply صريحًا. تُبلّغ SIGHUP بأن إعادة التحميل غير مدعومة؛ ويبدأ SIGINT وSIGTERM إيقافًا رشيقًا.
| الوظيفة | البناء الافتراضي | وسوم مدمجة إضافية |
|---|---|---|
| الفحوصات | HTTP، TCP، ICMP، DNS، UDP، TLS، Docker، gRPC | redis postgres mysql mongo rabbitmq kafka |
| الاسترداد | Docker، webhook HTTP، A2A | kubernetes aws systemd |
| الإشعارات | Log، Slack، PagerDuty، البريد الإلكتروني، webhook، Telegram، Discord، Opsgenie، Mattermost، VictorOps، Pushover، Datadog، A2A | teams twilio |
make BUILD_TAGS='redis postgres kubernetes'
cpra -capabilities
cpra -validate -yaml examples/monitors.yaml -runtime-config /absolute/path/from/init/runtime.yaml
استبدل مسار وقت التشغيل بالمسار الذي تطبعه التهيئة. تتحقق عملية التحقق من المخططات والمراجع والقدرات المُجمَّعة دون فتح التخزين أو الاتصال بالأهداف. تتطلب إشعارات سجل الملفات دليل جذر مُهيَّأ في العملية؛ وتختار ملفات المراقبة مسارات داخله. يؤدي حذف اسم الملف إلى الكتابة إلى stdout. مرِّر إعدادات وقت التشغيل المُهيَّأة عند التحقق من بيان يستخدم إشعارات السجل.
تتحقق فحوصات TLS من الشهادات افتراضيًا. يعطّل الخيار الصريح لكل مراقب
insecure_skip_verify التحقق من سلسلة الشهادات واسم المضيف
لهذا المراقب فقط. ولا يعطّل فحوصات سلامة الاسترداد أو
مصادقة API. ولا تزال فحوصات انتهاء صلاحية الشهادات المُهيَّأة تُنفَّذ.







