#1
أدوات ومرافق متعددة الأغراض لمهام أمنية مختلفة لا تتناسب مع فئات محددة.
موصى به من Kitploit
 guettli/fix-cve-2020-15228
نص برمجي بلغة Python يقوم تلقائيًا بتصحيح ملفات سير عمل GitHub Actions لاستبدال الأوامر القديمة وغير الآمنة `::set-env` و `::add-path` بصيغة ملف…
 hansnielsen/tiffdisabler
يعطّل دعم ImageIO لصيغة TIFF للحماية من CVE-2016-4631
 nu11secur1ty/windows
مجموعة منسقة من الحيل والاختراقات الخاصة بنظام ويندوز، والنصائح، والبرامج النصية الموجهة للأمان لتكوين النظام، والأتمتة، والتدقيق.
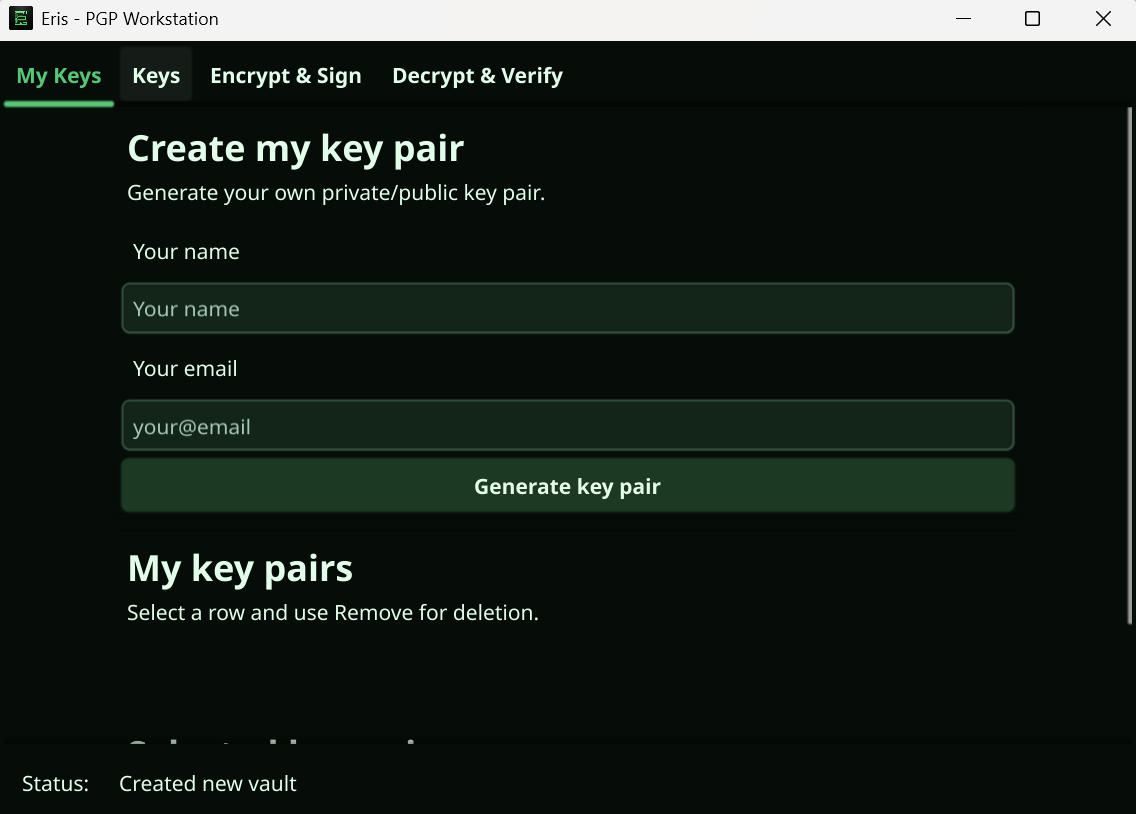 sibexico/eris
محطة عمل PGP مكتبية
 makelinux/cve-2015-0235-workaround
مُغَلِّف مكتبة مشتركة مع فحوصات إضافية للدوال الضعيفة gethostbyname2_r و gethostbyname_r (ثغرة GHOST)
 esperto-input/esperto-wiimote
برنامج متقدم لإعادة تعيين أزرار Wiimote
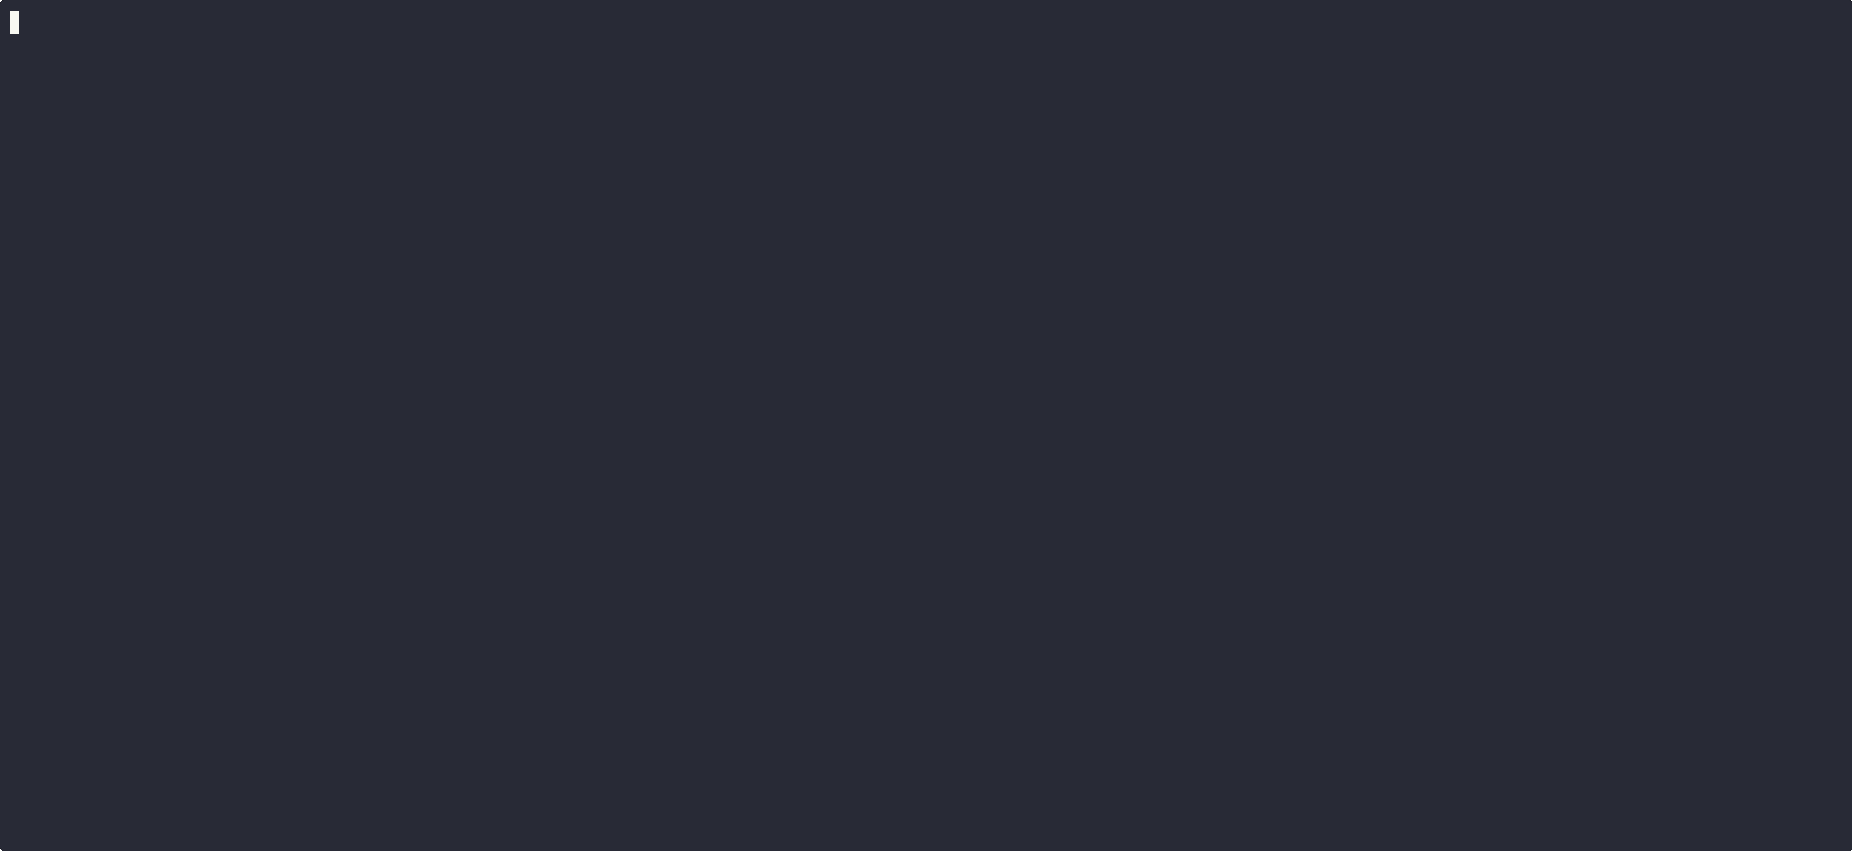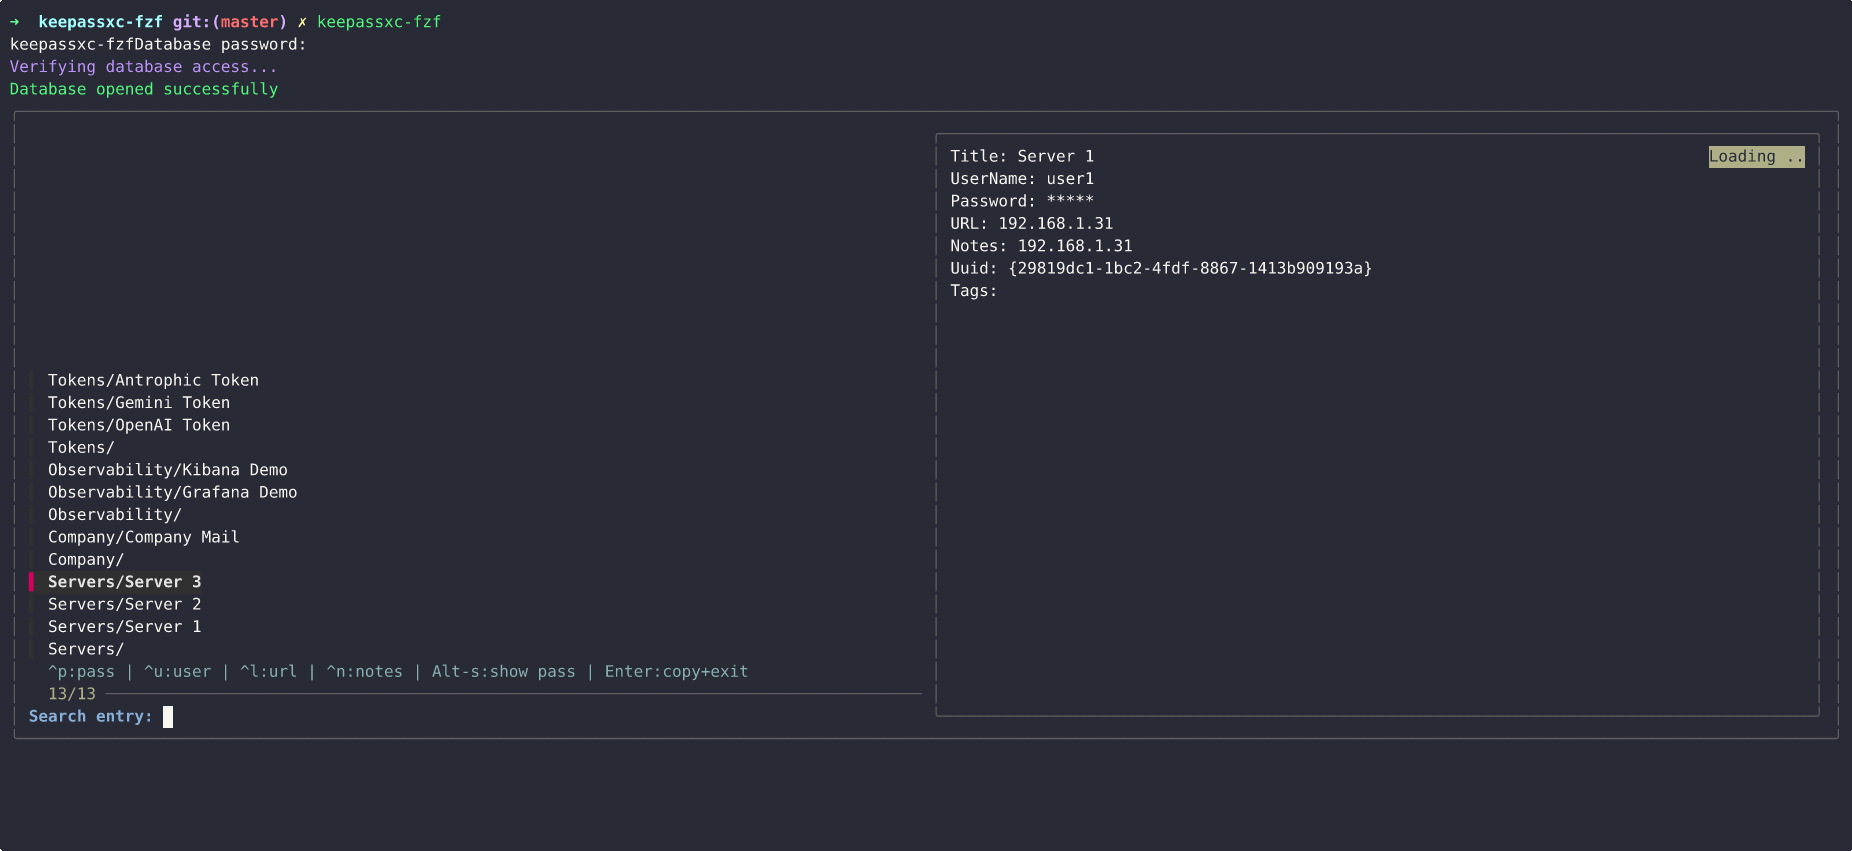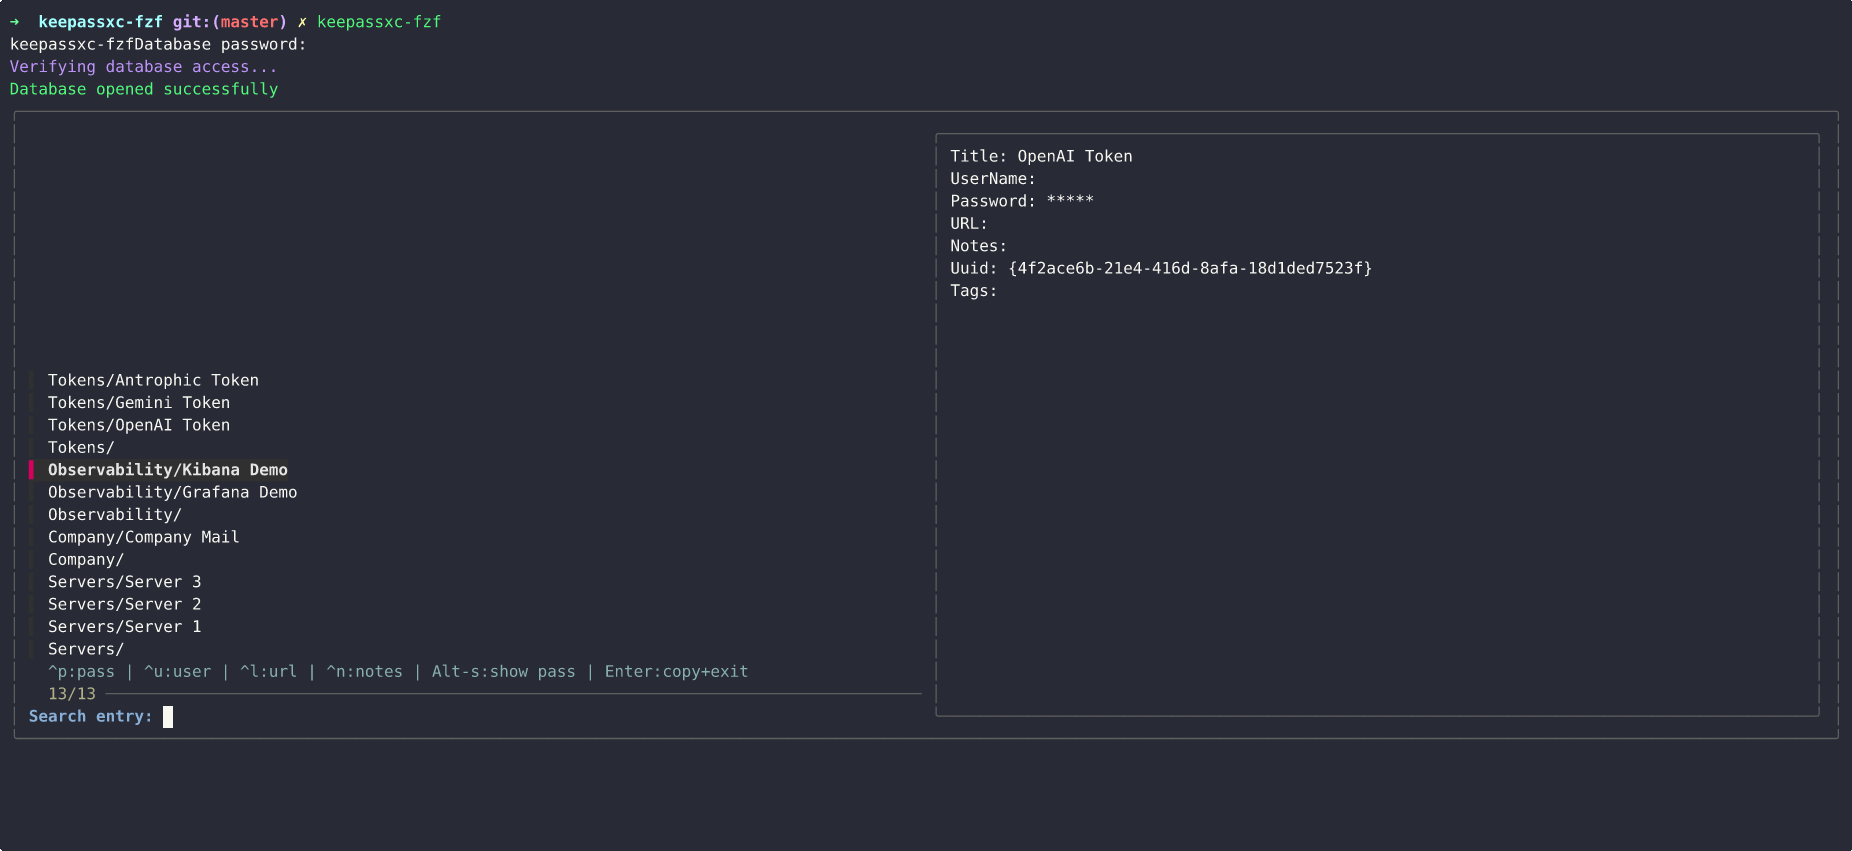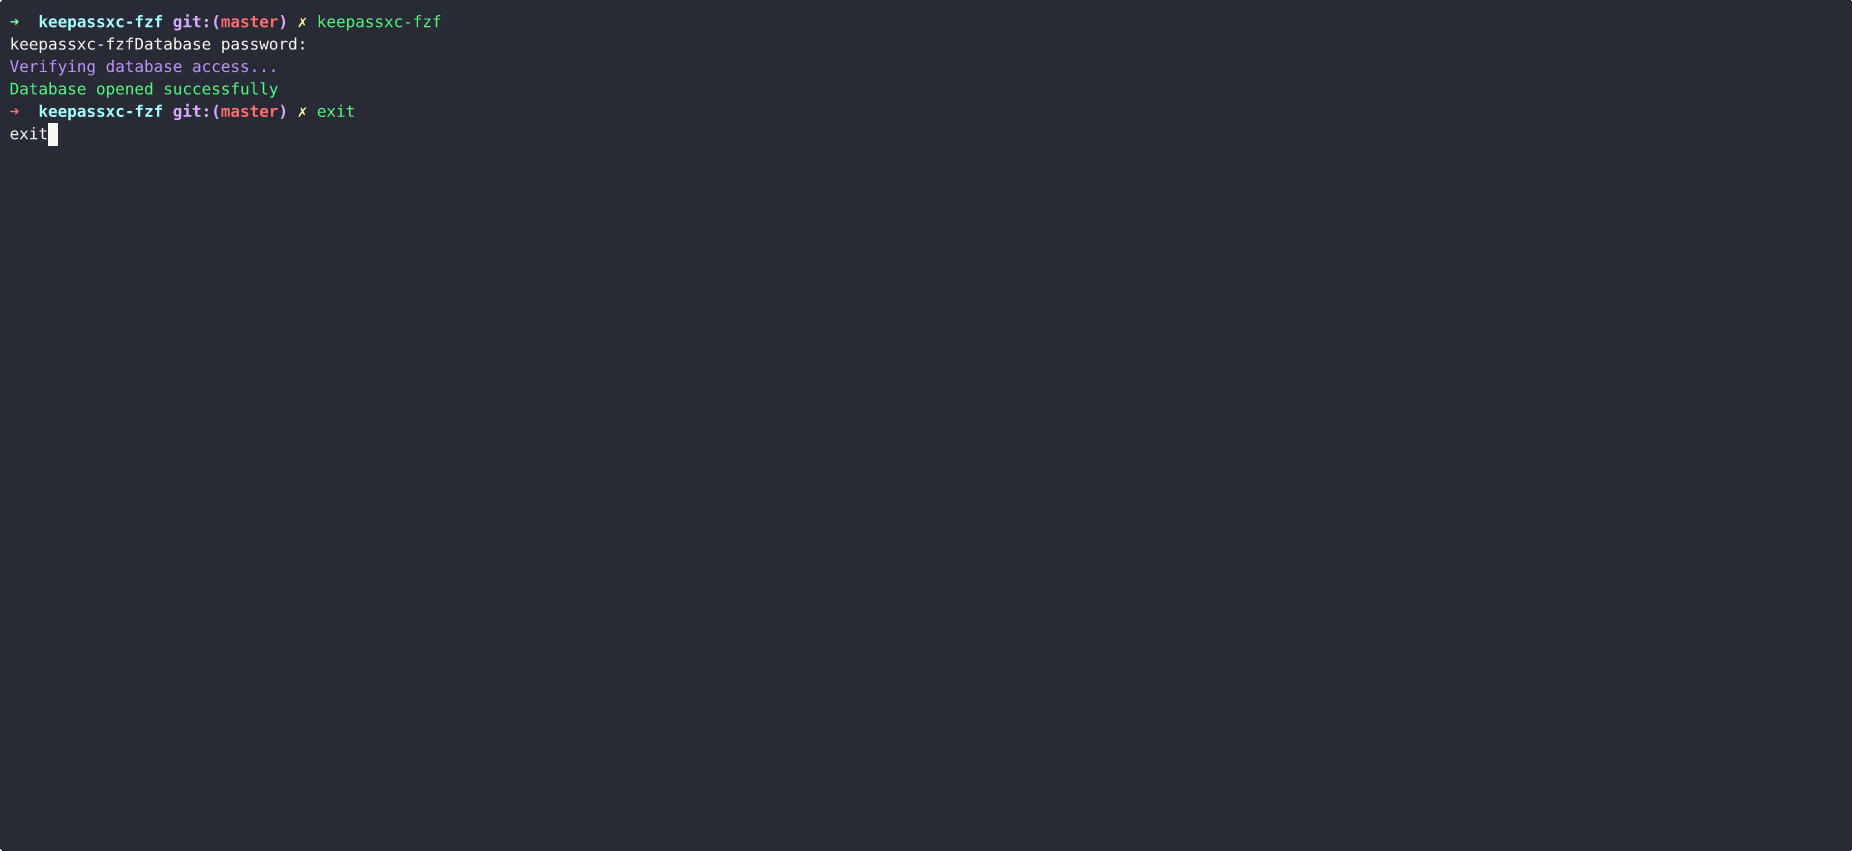 creusvictor/keepassxc-fzf
أداة CLI خفيفة الوزن للبحث والوصول التفاعلي إلى إدخالات قاعدة بيانات KeePassXC باستخدام fzf. سريعة وآمنة ومركزة على الطرفية.
 qainsights/cve-2022-42889-jmeter
سكربت للتعامل مع CVE 2022-42889
 vqkro/higernes
مجموعة أدوات OSINT سلبية بلغتي python و c++ لأسماء المستخدمين، وعناوين البريد الإلكتروني، والنطاقات، وعناوين IP، وأرقام الهواتف، والتجزئات (hashes).…
 bcdannyboy/cve-2023-38545
إثبات مفهوم لاختبار CVE-2023-38545 ضد curl المحلي
 saied25/fix-react2shell-next
🔧 قم بإصلاح الإصدارات الضعيفة في تطبيقات Next.js وReact RSC بأمر واحد لتأمينها ضد CVE-2025-66478. حسّن سلامة تطبيقك بسهولة.
 jbnetwork-git/cve-2024-3094-xz-utils-check
#!/bin/bash # Script للتحقق مما إذا كان نظامك يحتوي على نسخة ضعيفة من XZ Utils المتأثرة بـ CVE-2024-3094، مما يتيح الكشف السريع عن الباب الخلفي في…
 macminivault/ntpupdatesnowleopard
يحدّث NTP الخاص بنظام OS X 10.6.8 ليشمل تصحيحًا لـ CVE-2014-9295
 dracondev/dracon-utilities
بنية تحتية غير مرئية لمساحات عمل المطورين في Dracon: أدوات git sync و system guard و warden encryption.
 wgetnz/cve-2024-3094-check
نص برمجي شل لاكتشاف CVE-2024-3094 (الباب الخلفي في xz-utils) على أنظمة Linux و macOS، مع تعليمات فحص وإصلاح تلقائية.
 yuma-tsushima07/cve-2024-3094
سكربت للكشف عما إذا كان xz معرضًا للخطر - CVE-2024-3094
 codiobert/log4j-scanner
نص برمجي خفيف بلغة bash لفحص الأنظمة بسرعة بحثًا عن ثغرة Log4j CVE-2021-44228 عبر أمر سطر واحد.