
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
 kernelzeroday/cve-2021-3156-baron-samedit
جهد بحثي 1day
 bishopfox/cve-2022-22274_cve-2023-0656
إثبات مفهوم لاستغلال تجاوزات سعة المخزن المؤقت المبنية على المكدس في SonicWall SonicOS (CVE-2022-22274, CVE-2023-0656) والتي تختبر وتُطلق أعطالًا عبر…
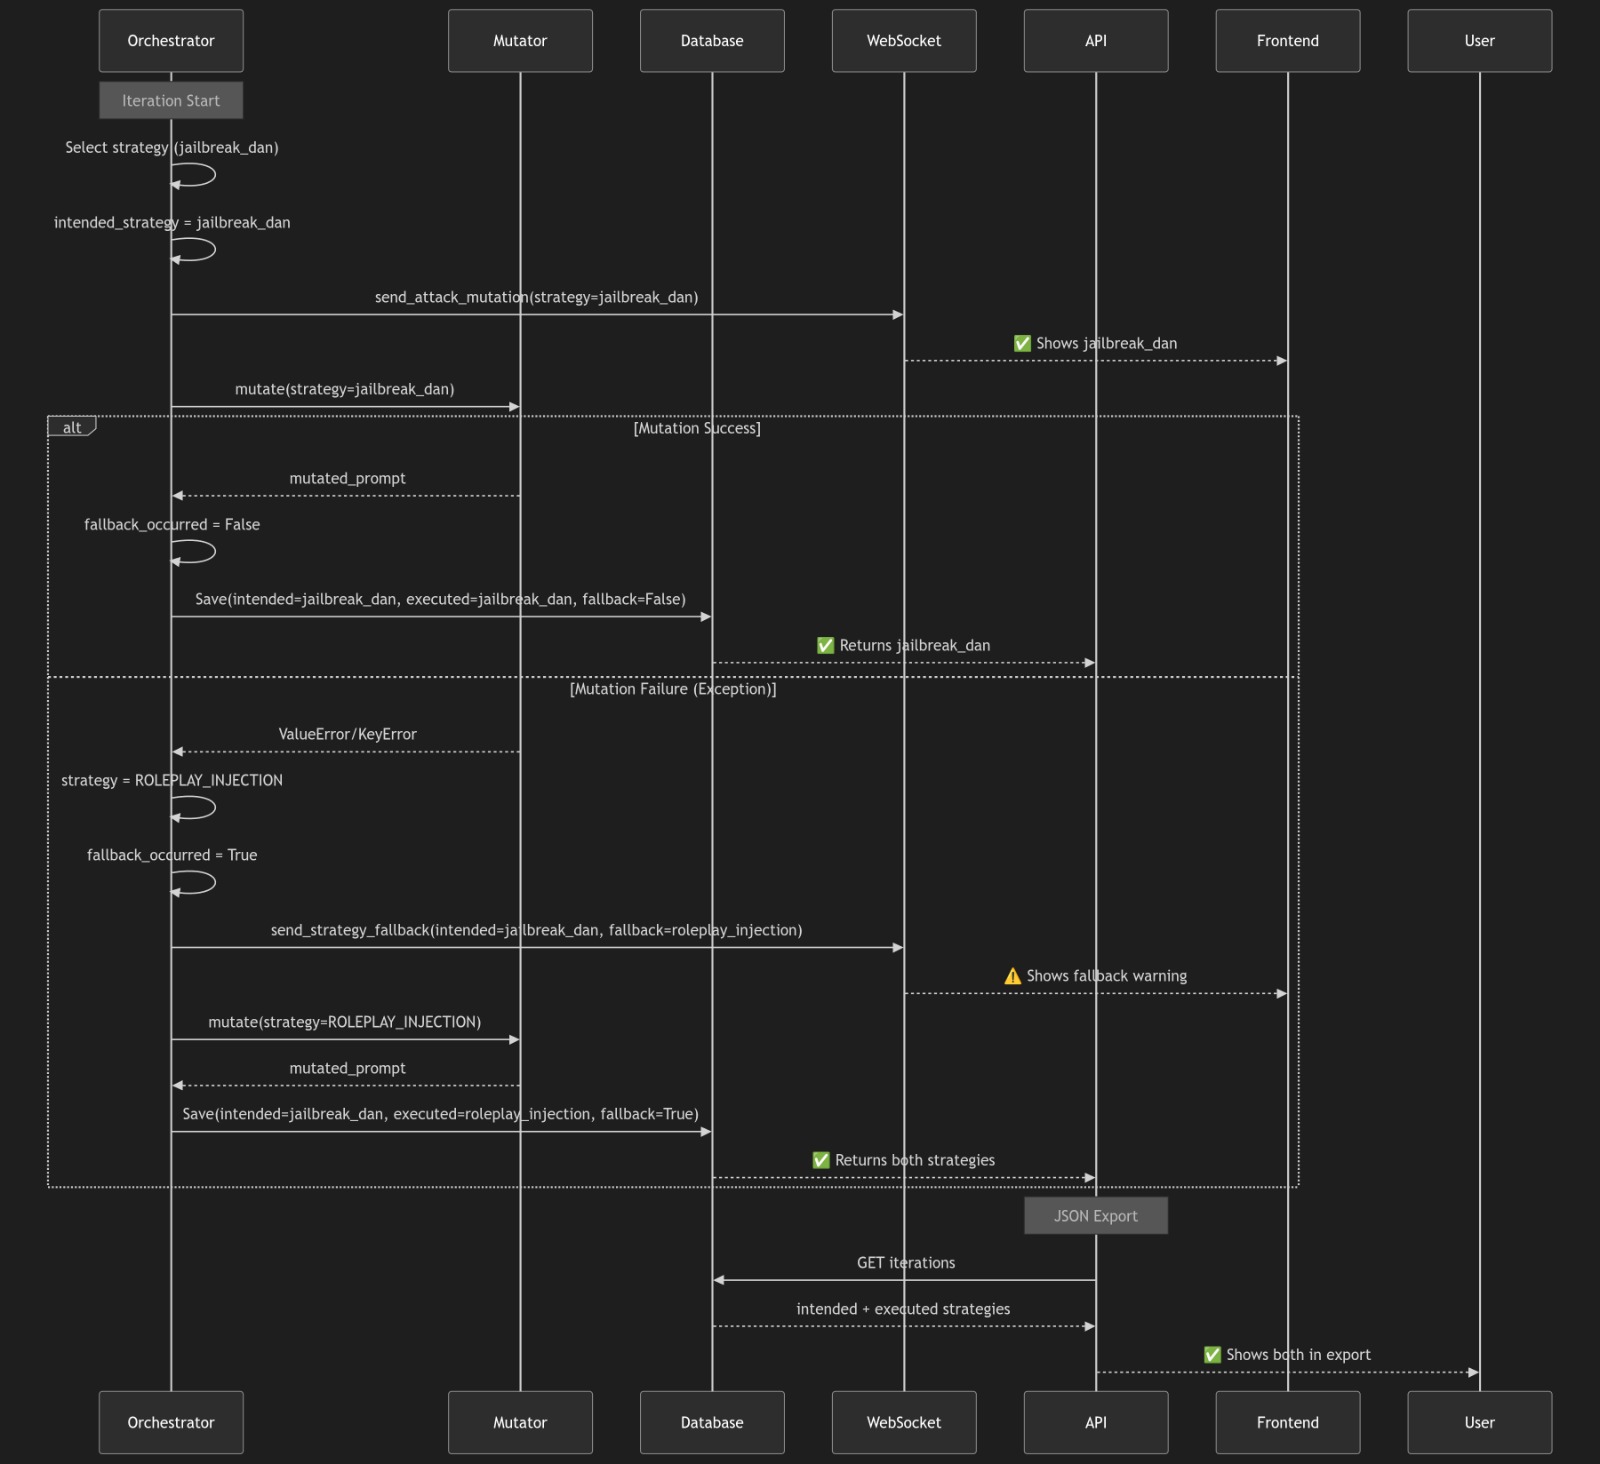 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: منصة بحث متقدمة لفرق الاختراق الأحمر لـ LLM مع خوارزمية PAIR وتقييم LLM-as-a-Judge
 expliot-framework/expliot
مرآة للقراءة فقط - لا طلبات سحب
 nccgroup/edidfuzzer
EDID (بيانات تعريف العرض المحسّنة) Fuzzer
 thisistfs/rogue-framework
منضدة عمل مكتبية لاختبار التشويش (Fuzzing) بإطار AFL++، ومحاكاة QEMU عبر البنى المختلفة، وتطوير أدوات الربط (harnesses)، وتحليل Ghidra بدون واجهة…
 dukptkey/cve-2020-9273
تحليل واستغلال ثغرة الاستخدام بعد التحرير (use-after-free) في ProFTPd
 jakabakos/cve-2017-9096-itext-xxe
إثبات المفهوم لاستغلال CVE-2017-9096 يوضح حقن الكيان الخارجي XML (XXE) في مكتبة iText PDF عبر بيانات XMP وحقول النموذج الخبيثة.
 mellow-hype/cve-2023-33476
استغلالات لثغرة تجاوز سعة الكومة في MiniDLNA <=1.3.2 (CVE-2023-33476)
 kvesel/zipbrk
مُختبر تنسيق ملفات Zip وأداة متعددة الاستخدامات.
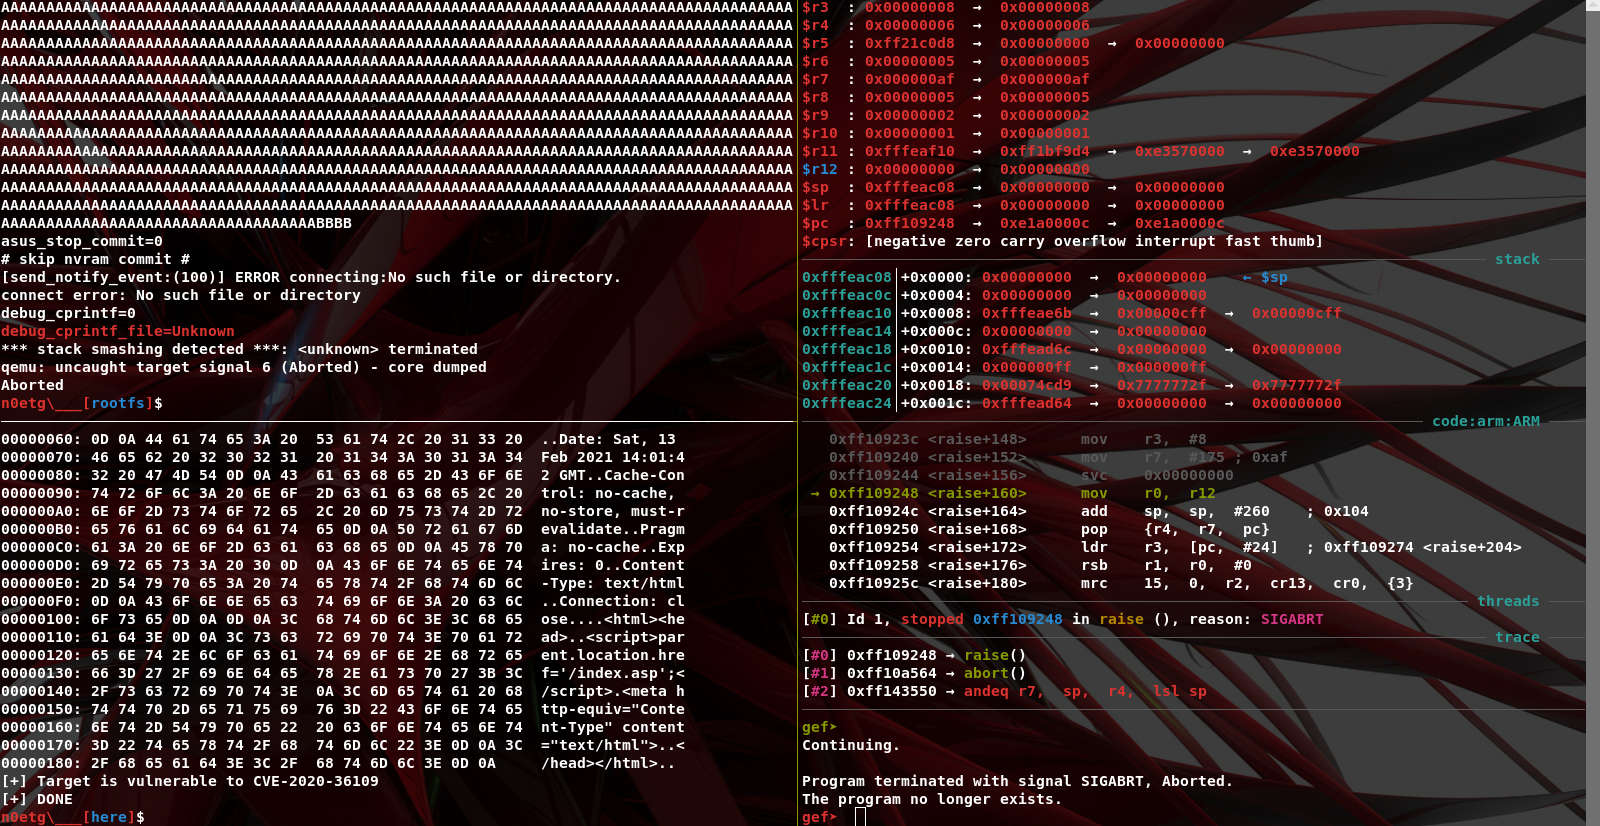 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC يسبب DoS
 infobyte/pyrmax
وحدة فك تشفير/ترميز لإطارات بروتوكول AirMAX اللاسلكي من Ubiquiti؛ تحليل التقاطات pcap أو الالتقاط المباشر، اكتشاف الأجهزة، فحص البرامج الثابتة…
 martyx00/vulnfanatic-ng
إضافة BianryNinja لتحديد الثغرات الأمنية في الملفات الثنائية المفكّكة، مع دعم كلٍّ من الفحوصات البرمجية ونماذج LLM.
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 - عالي - تجاوز سعة المكدس في mysqldump SHOW TABLES - تفريغ الأعطال UID
 kn32/cve-2024-46483
فيضان الكومة قبل المصادقة في خادم Xlight SFTP <= 3.9.4.2
 veridiff/veridiff
مكتشف تباعد الفروع الديناميكي للكود الأصلي -- يتتبع تنفيذي Frida ويجد التعليمة الدقيقة التي يتباعدان عندها.








