
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit

 rfidresearchgroup/proxmark3
أداة عتادية لتحليل RFID ومحاكاته واختبار الاختراق. تدعم بروتوكولات 125kHz و13.56MHz (MIFARE وiClass وISO14443/15693) مع استعادة المفاتيح، والتنصت،…
 s0md3v/xsstrike
أكثر ماسح XSS تقدمًا.
 hahwul/webhackersweapons
⚔️ أسلحة هاكرو الويب / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الويب. اختراق سعيد , صيد أخطاء سعيد
 brucedevices/firmware
برنامج ESP32 الثابت المفترس
 oj/gobuster
أداة لاستكشاف الدلائل/الملفات، DNS، وVHost مكتوبة بلغة Go
 google/clusterfuzz
بنية تحتية قابلة للتوسع لاختبار الاختراق باستخدام محركات موجهة بالتغطية (libFuzzer, AFL, Honggfuzz)، مع إلغاء تكرار الأعطال تلقائيًا، وتقديم تقارير…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 ntop/ndpi
مجموعة أدوات برمجية مفتوحة المصدر لفحص الحزم العميق
aflplusplus/aflplusplusAFL++ هو أداة fuzzing متقدمة، وتحتل المرتبة الأولى في المعايير القياسية. كان في الأصل مبنيًا على AFL. اليوم يأتي مع qemu 5.1، وتغطية خالية من…
 giskard-ai/giskard-oss
🐢 مكتبة مفتوحة المصدر لتقييم واختبار وكلاء LLM
 secfigo/awesome-fuzzing
قائمة منسقة من موارد الاختبار بالتشويش (كتب، دورات تدريبية - مجانية ومدفوعة، فيديوهات، أدوات، دروس تعليمية وتطبيقات ضعيفة للتدرب عليها) لتعلم…
 unicorn-engine/unicorn
إطار عمل محاكي وحدة المعالجة المركزية Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 qilingframework/qiling
إطار محاكاة ثنائي حقيقي قابل للبرمجة
 idoka/awesome-canbus
:articulated_lorry: أدوات CAN bus رائعة، معدات وموارد لباحثي الأمن السيبراني، مهندسي الهندسة العكسية، وهواة الإلكترونيات السياراتية.
 cea-sec/miasm
إطار عمل للهندسة العكسية بلغة بايثون
 swisskyrepo/ssrfmap
أداة آليّة لاختبار واستغلال SSRF
 bo0om/fuzz.txt
ملفات يحتمل أن تكون خطيرة
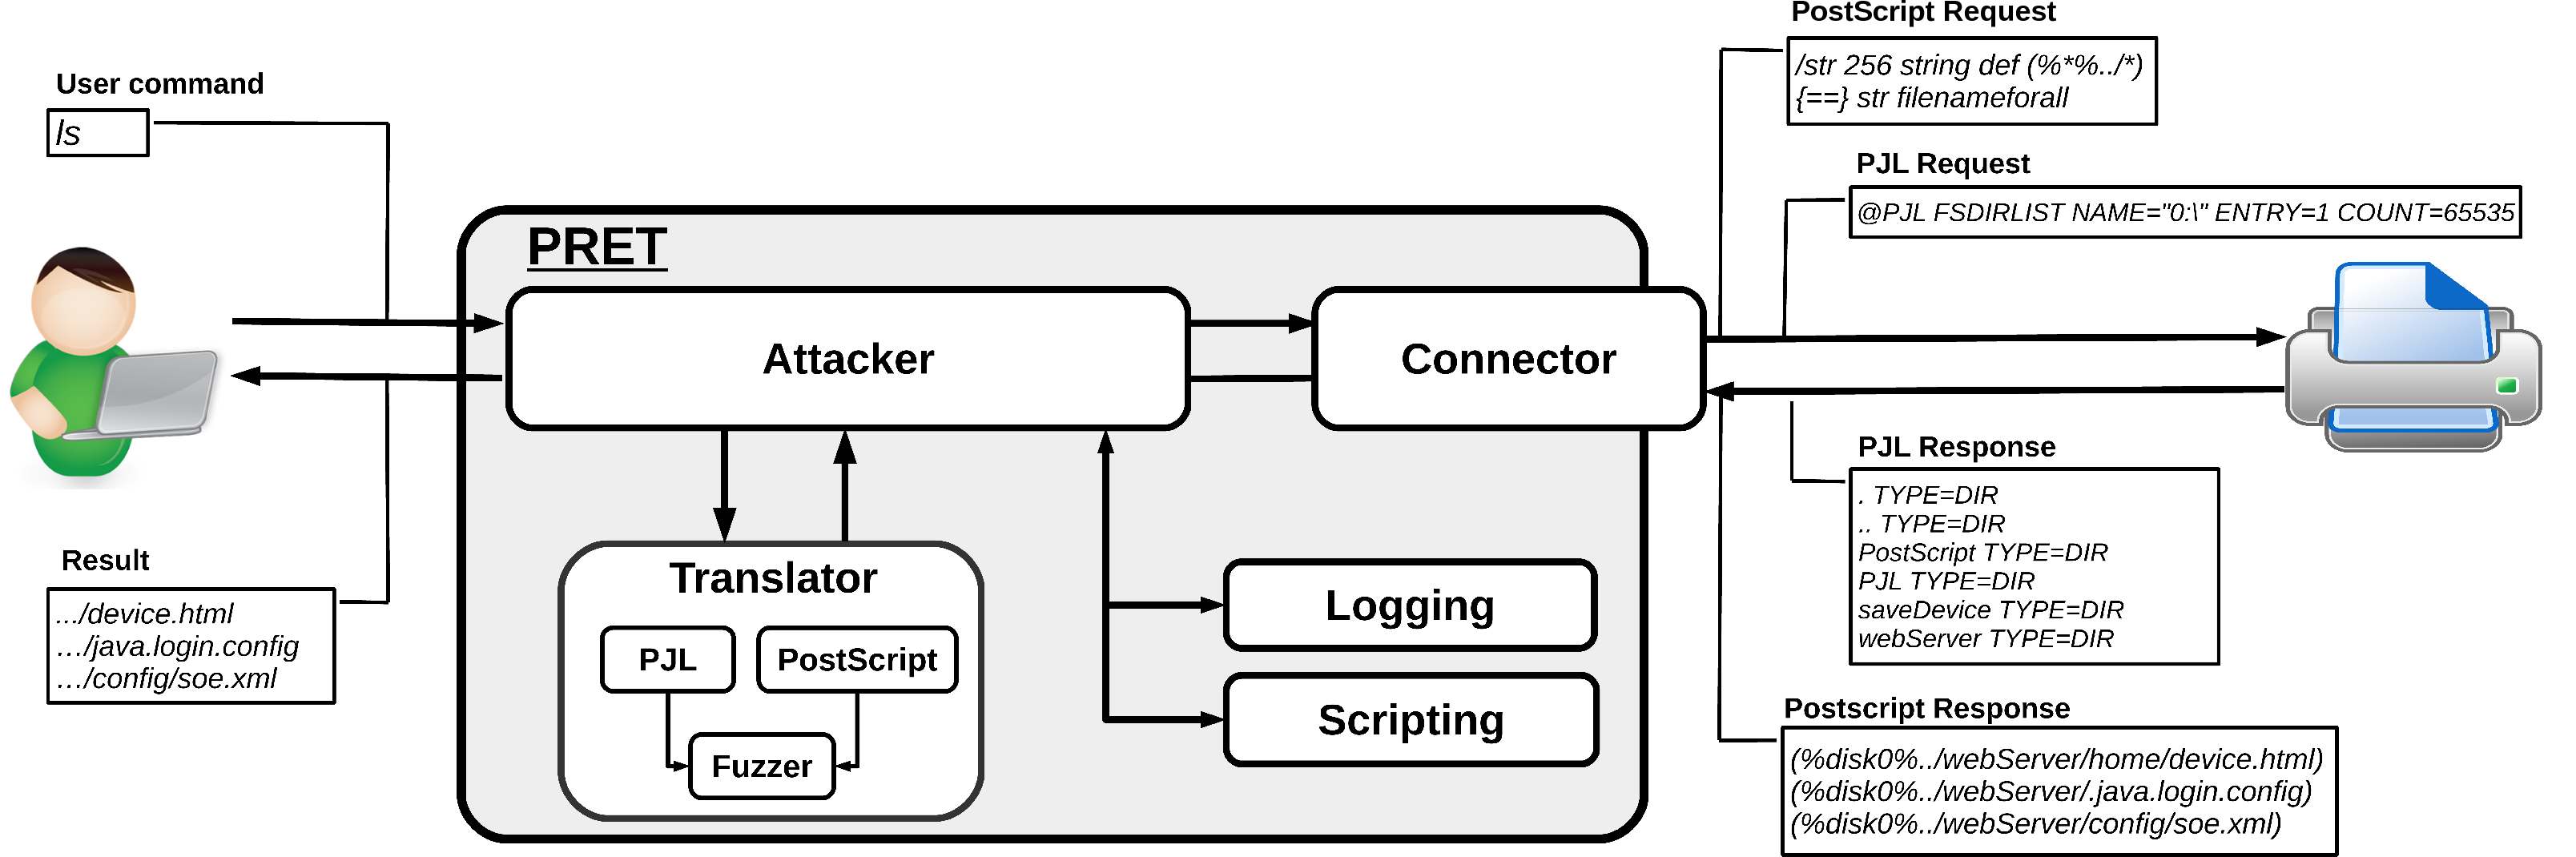 rub-nds/pret
أداة استغلال الطابعات - الأداة التي جعلت الغوص في القمامة قديمًا.






