
 #1
أدوات الاختبار العشوائي القائمة على الطفرات والتوليد والتغطية.
موصى به من Kitploit
 poppopjmp/vmdragonslayer
إطار عمل متعدد المحركات لفك تغليف وتحليل البرامج الثنائية المحمية بواسطة الآلة الافتراضية باستخدام تتبع التلوث الديناميكي، التنفيذ الرمزي، تصنيف…
 mrphrazer/binary-ninja-headless-mcp
خادم MCP لـ Binary Ninja بدون واجهة — يمنح وكلاء الذكاء الاصطناعي قدرات عميقة في الهندسة العكسية عبر 180 أداة.
 fcavallarin/htcap
htcap هو ماسح تطبيقات ويب قادر على زحف تطبيقات الصفحة الواحدة (SPA) بشكل متكرر عن طريق اعتراض استدعاءات ajax وتغييرات DOM.
 ucsb-seclab/difuze
Fuzzer لبرامج تشغيل نواة لينكس
 mfthomps/resim
هندسة عكسية للبرامج باستخدام محاكي نظام كامل
 rfidtool/esp-rfid-tool
أداة لتسجيل البيانات واختبار الأجهزة المزوّدة بواجهة Wiegand. يمكن استخدامها لإنشاء قارئ RFID محمول أو تثبيتها مباشرة في تركيب قائم. توفر الوصول إلى…
 tothi/pwn-hisilicon-dvr
استغلال لإثبات المفهوم وكشف ثغرات لأجهزة HiSilicon hi3520d DVR/NVR. يوضح تنفيذ تعليمات برمجية عن بُعد (RCE) عبر واجهة الويب، وبيانات اعتماد الباب…
 ucsb-seclab/bootstomp
BootStomp: أداة اكتشاف ثغرات أمنية في محمل الإقلاع
 praetorian-inc/augustus
إطار اختبار أمني لنماذج اللغة الكبيرة (LLM) لكشف حقن الأوامر (prompt injection) والاختراقات (jailbreaks) والهجمات المعادية (adversarial attacks) —…
 doyensec/regexploit
ابحث عن التعبيرات العادية المعرضة لـ ReDoS (هجوم رفض الخدمة عبر التعبيرات العادية)
 leochen-coremind/vmpacker
نظام حماية الأجهزة الافتراضية لـ ARM64 ELF
 ohjeongwook/darungrim
أداة تحليل التصحيحات
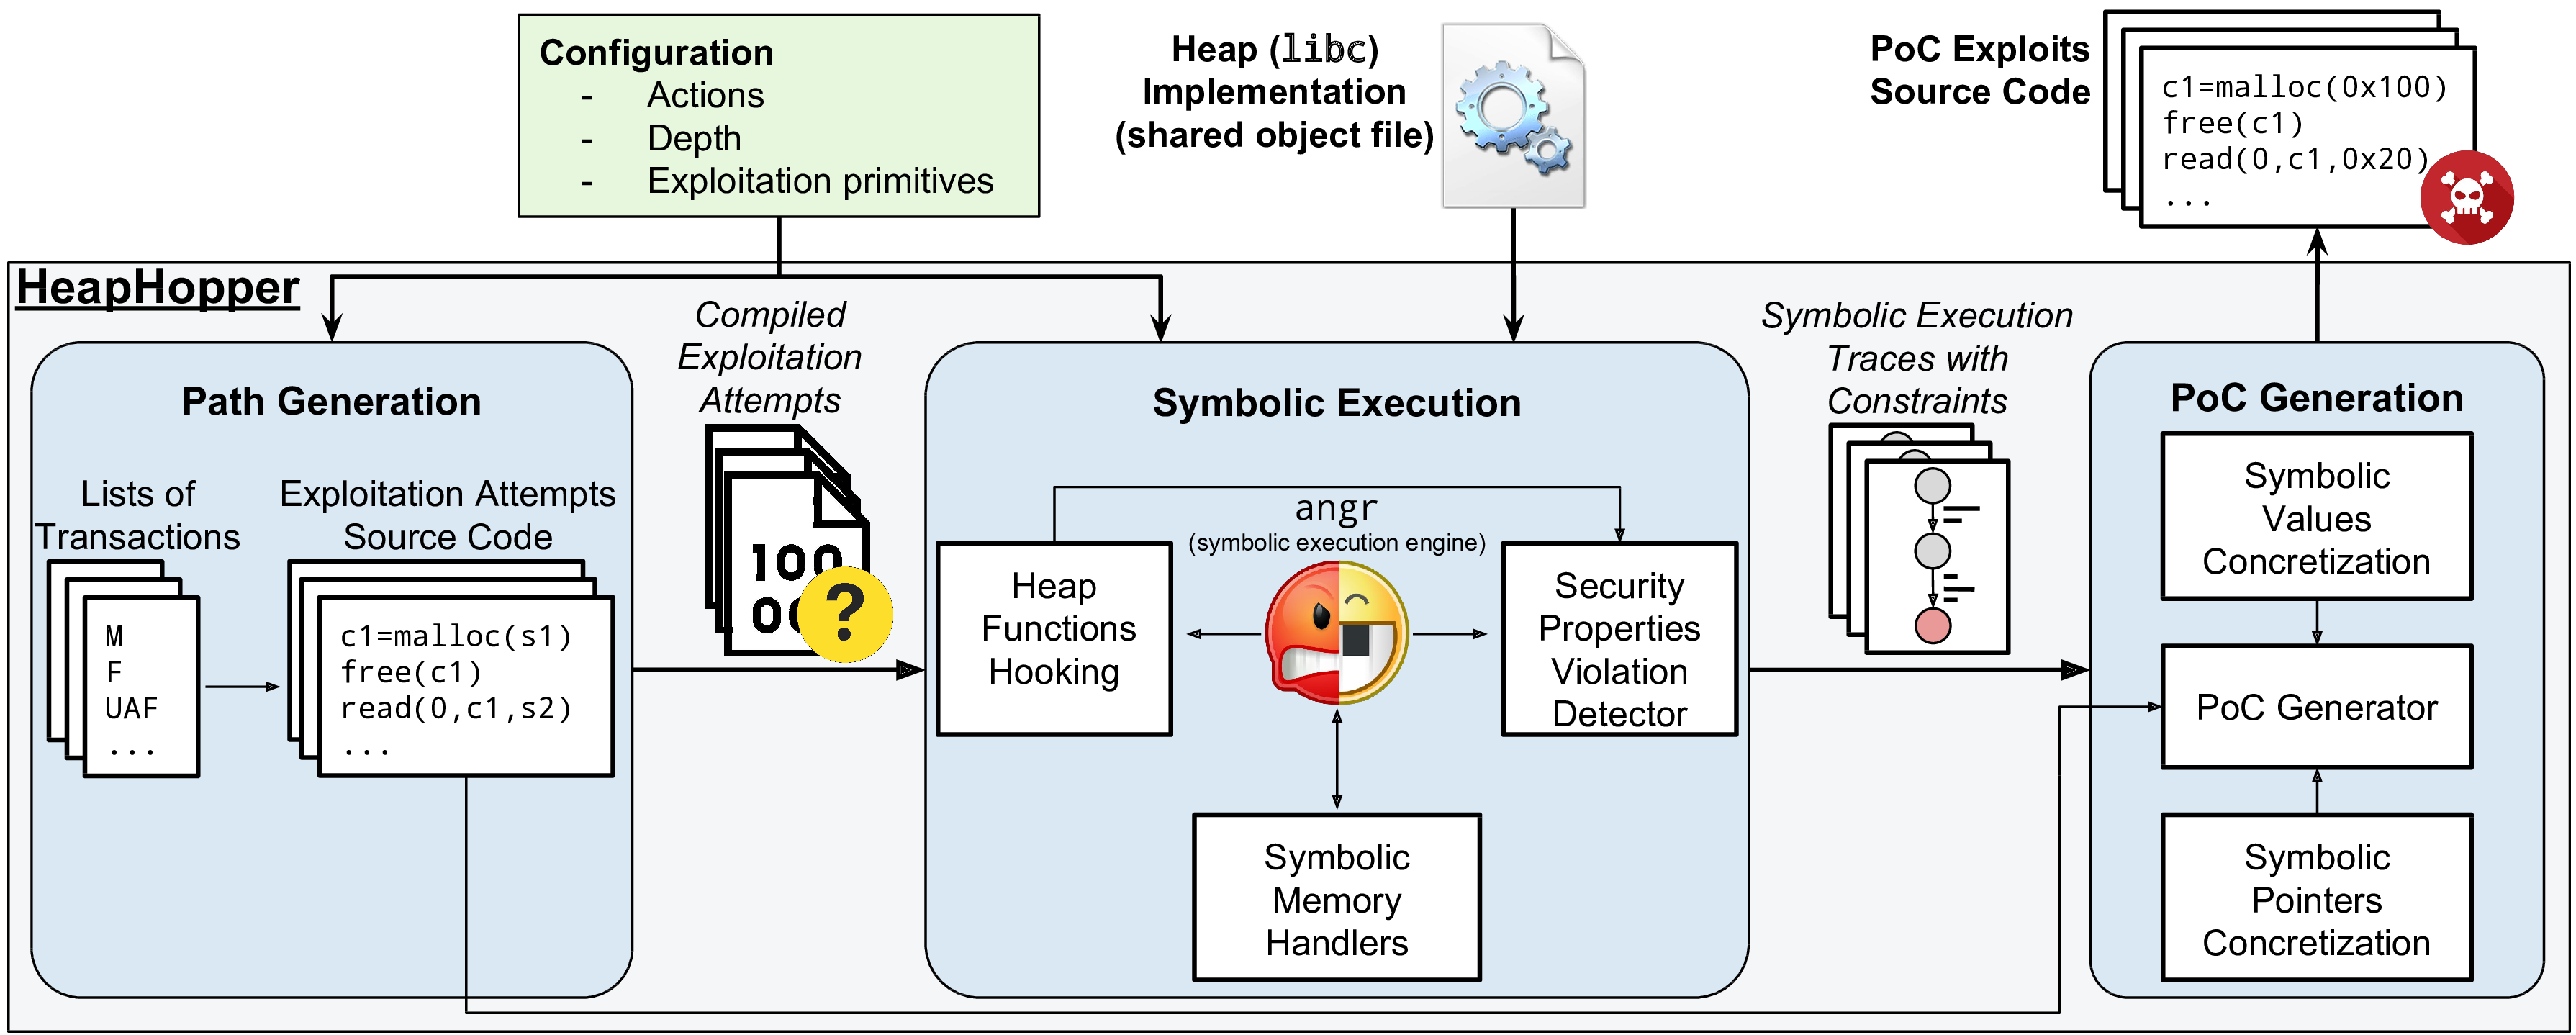 angr/heaphopper
HeapHopper هو إطار عمل للتحقق من النموذج المحدود لتطبيقات الكومة.
 gamozolabs/applepie
هايبرفايزر للتجريب بالبيانات العشوائية مبني باستخدام WHVP و Bochs
 conscioushacker/wfh
أداة تحليل ديناميكي قائمة على Frida تحدد تلقائيًا نقاط ضعف تحميل DLL الجانبي واختطاف COM في تنفيذيات ويندوز من خلال الإعداد الآلي أثناء التشغيل…
 eik00d/cantoolz
CANToolz - إطار عمل لتحليل شبكة CAN بطريقة الصندوق الأسود
 google/buzzer
سلسلة أدوات اختبار (fuzzer) لـ eBPF تُولّد برامج eBPF عشوائية وتتحقق من سلوك المُتحقِّق (verifier) ووقت التشغيل (runtime) في النواة. تدعم الاختبار…








