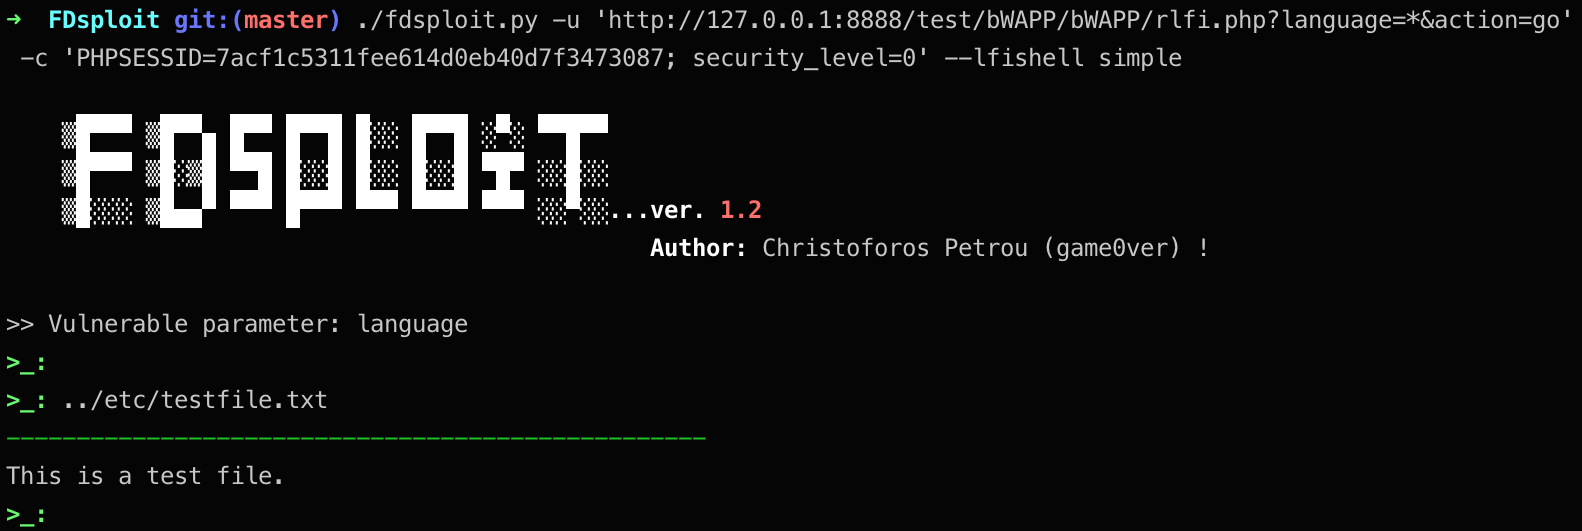
#1
 openstack-archive/syntribos
أداة اختبار أمان API بلغة Python من مجموعة OpenStack Security Group
 google/path-auditor
مُدقق وظائف مكتبة libc زمن التنفيذ الذي يكتشف حالات السباق في الوصول إلى الملفات وثغرات الروابط الرمزية عن طريق ربط استدعاءات نظام الملفات عبر…
 0vercl0k/cve-2021-24086
إثبات المفهوم لـ CVE-2021-24086، وهو إلغاء إشارة فارغة (NULL dereference) في tcpip.sys يتم تشغيله عن بُعد.
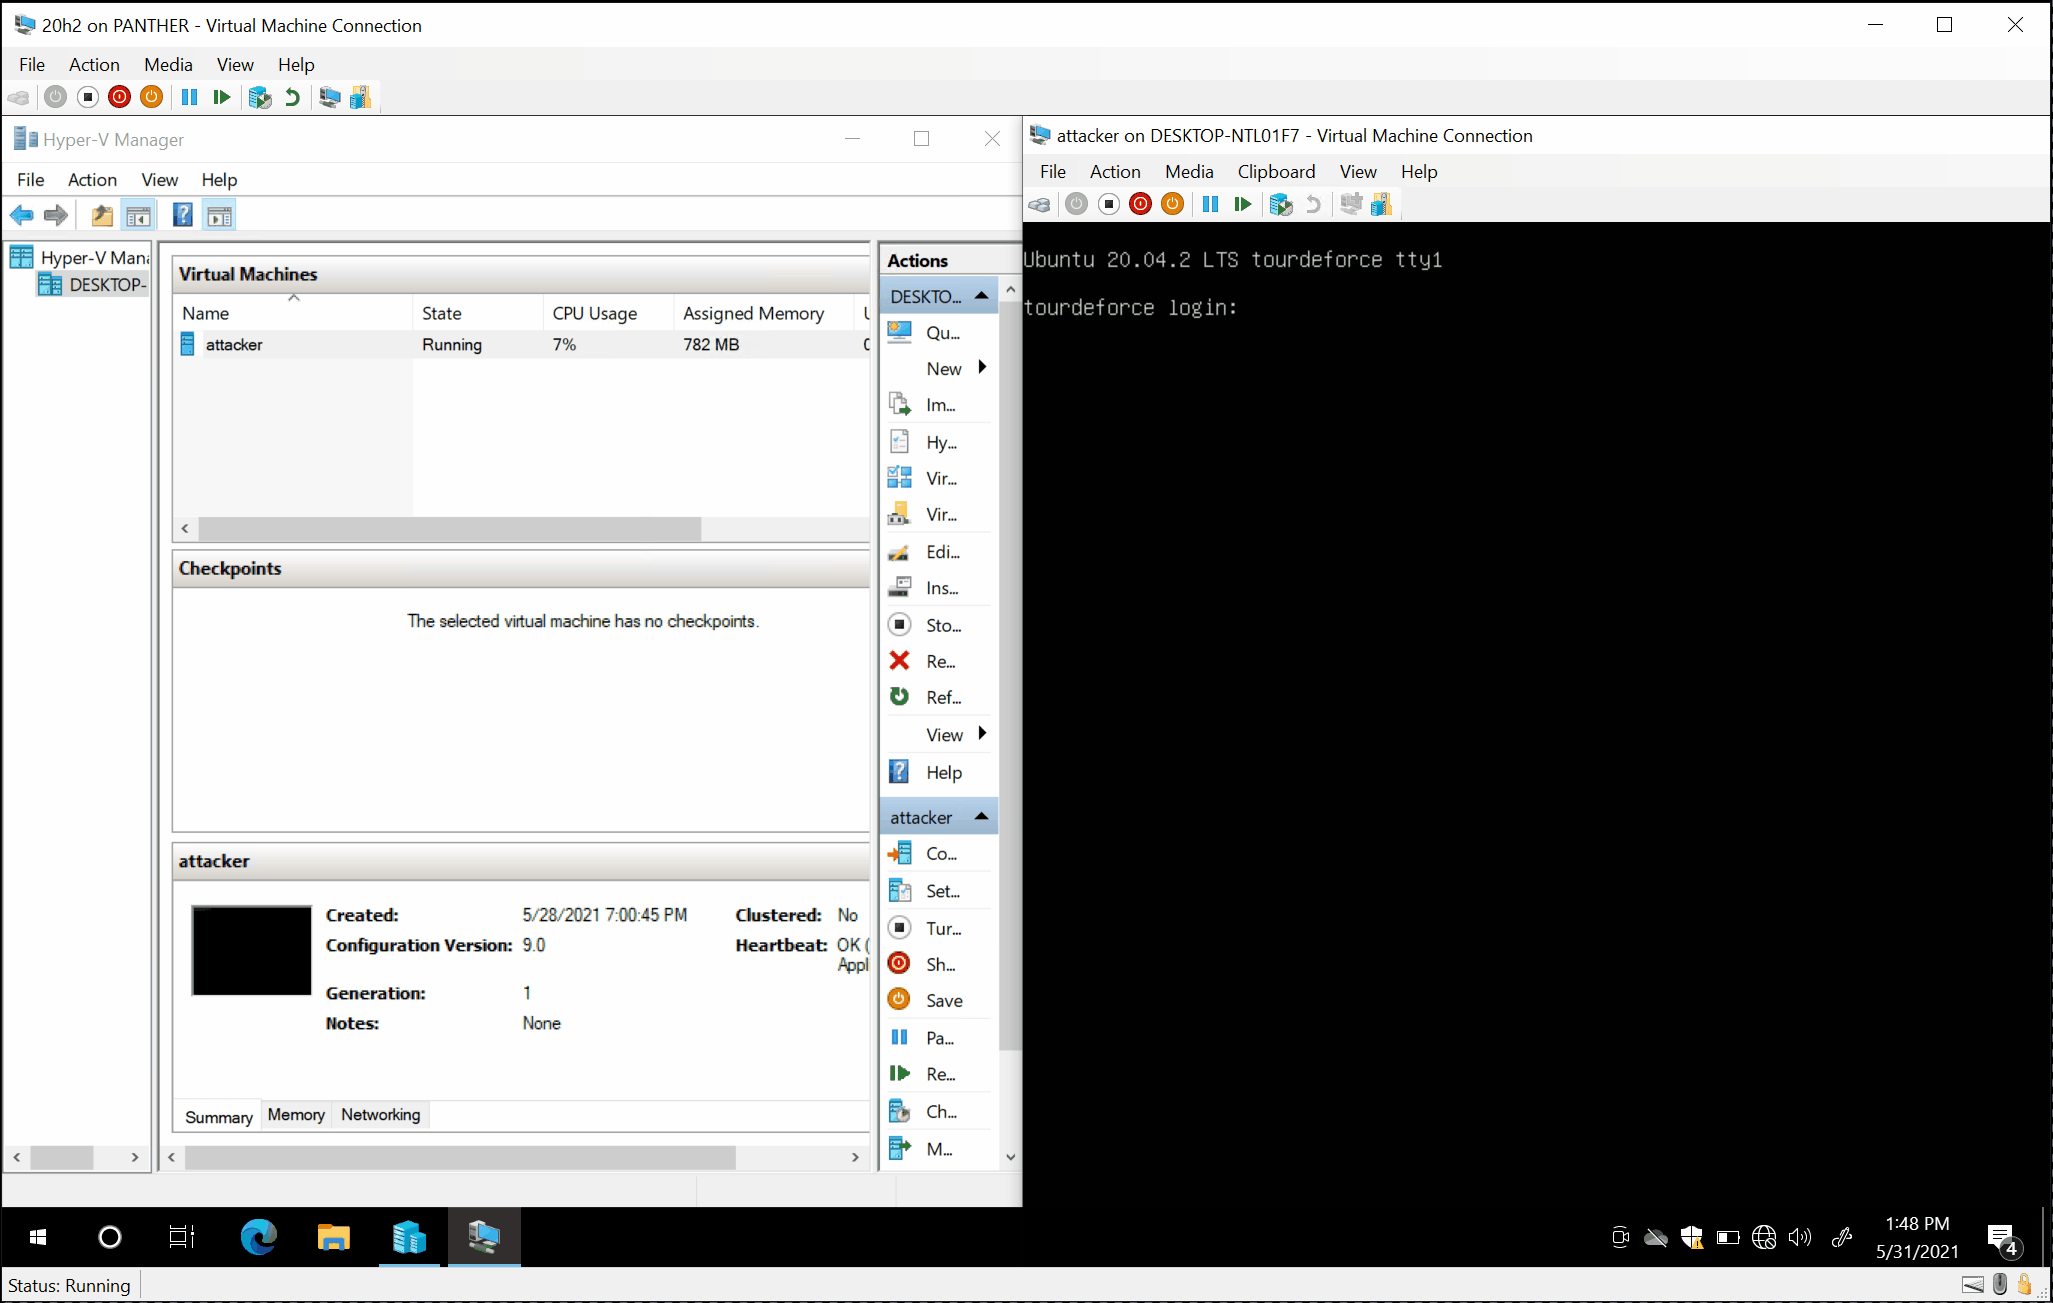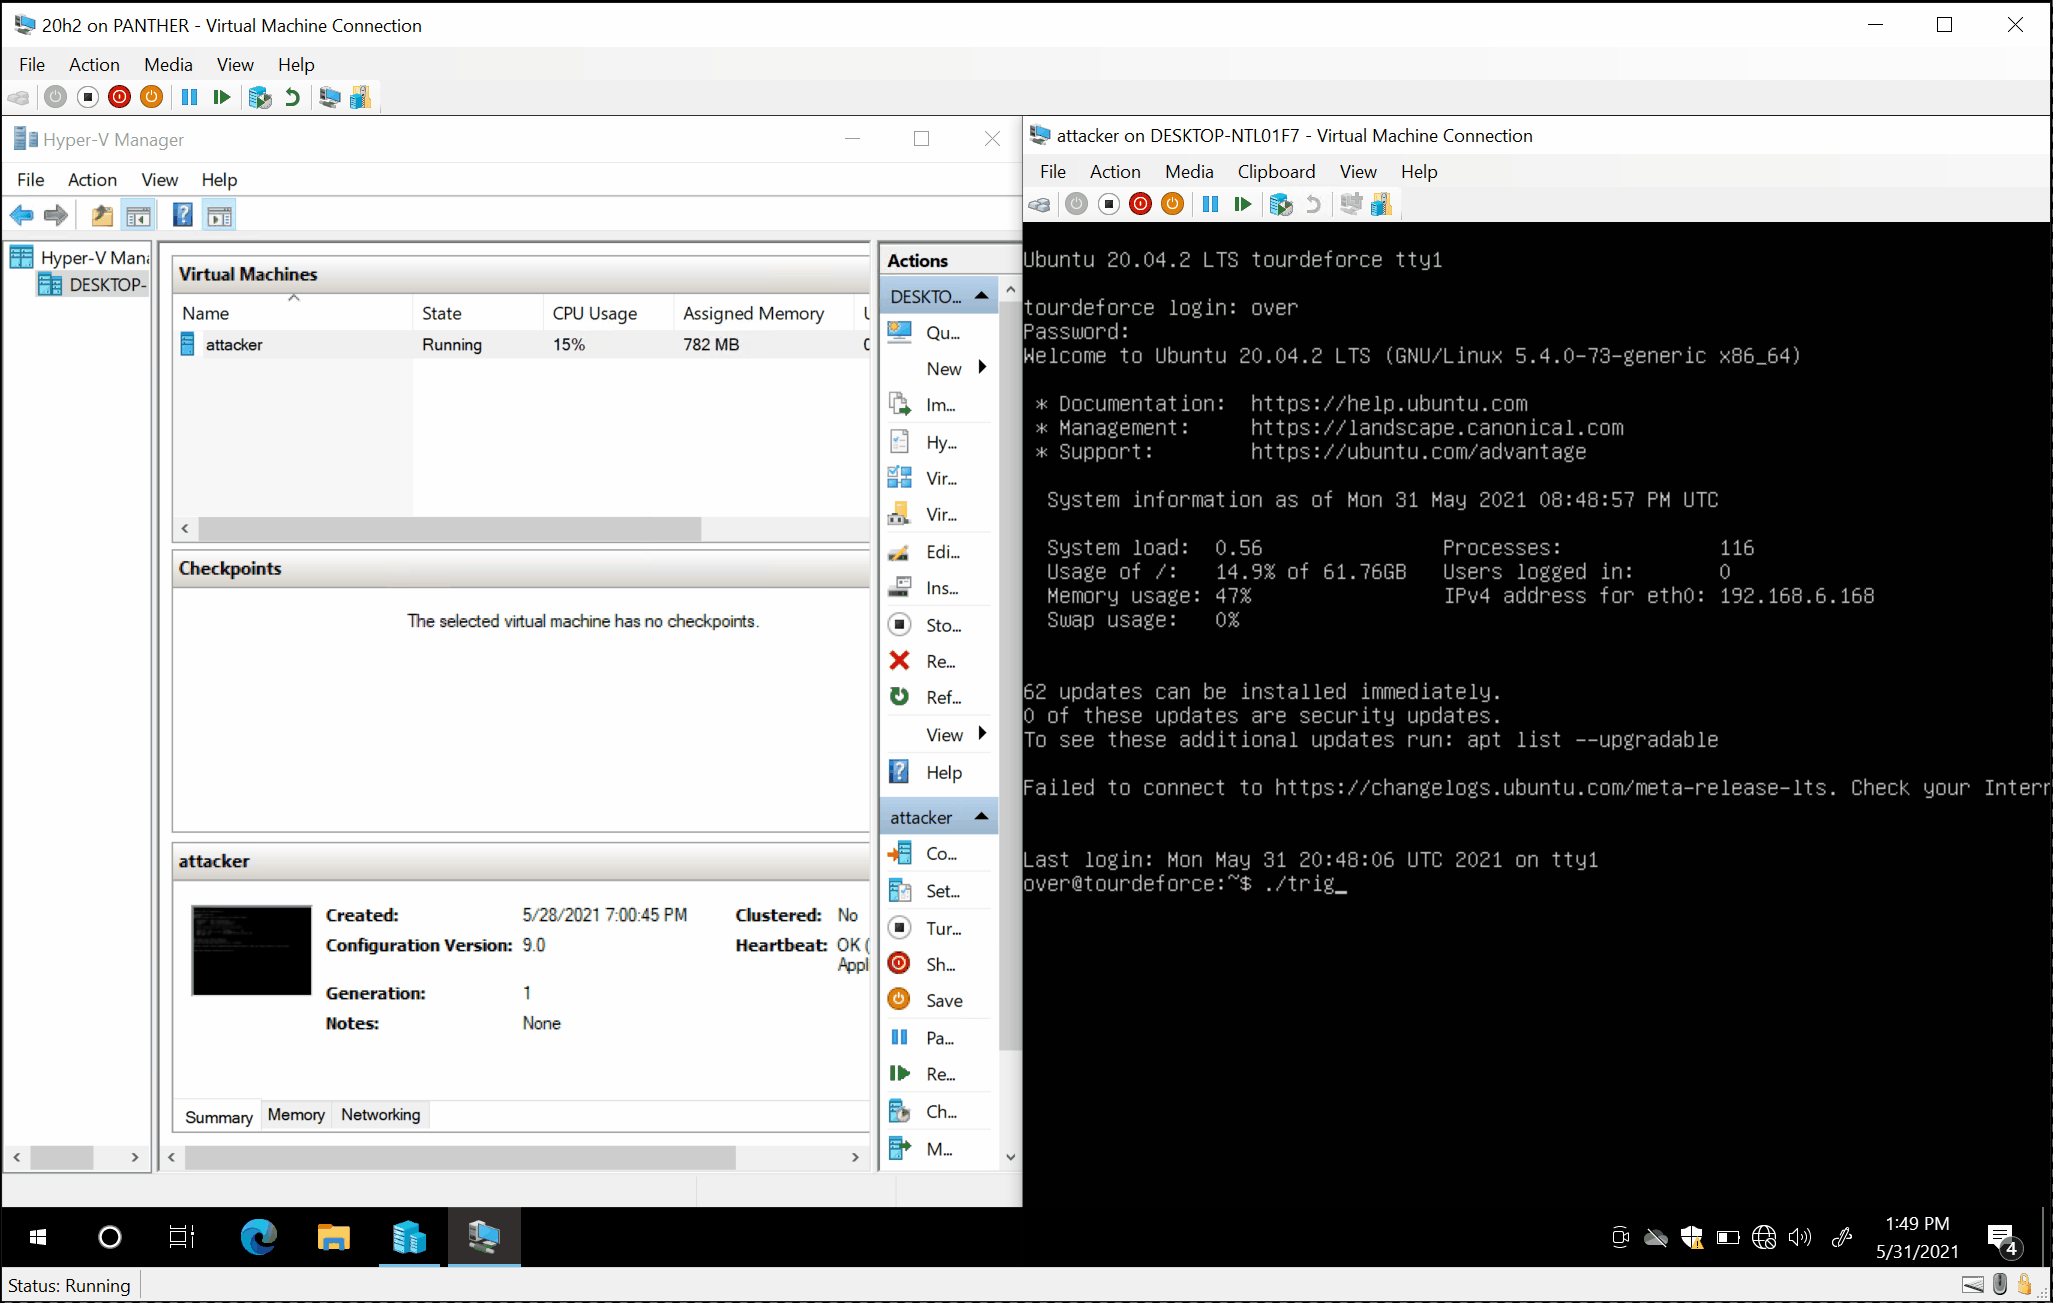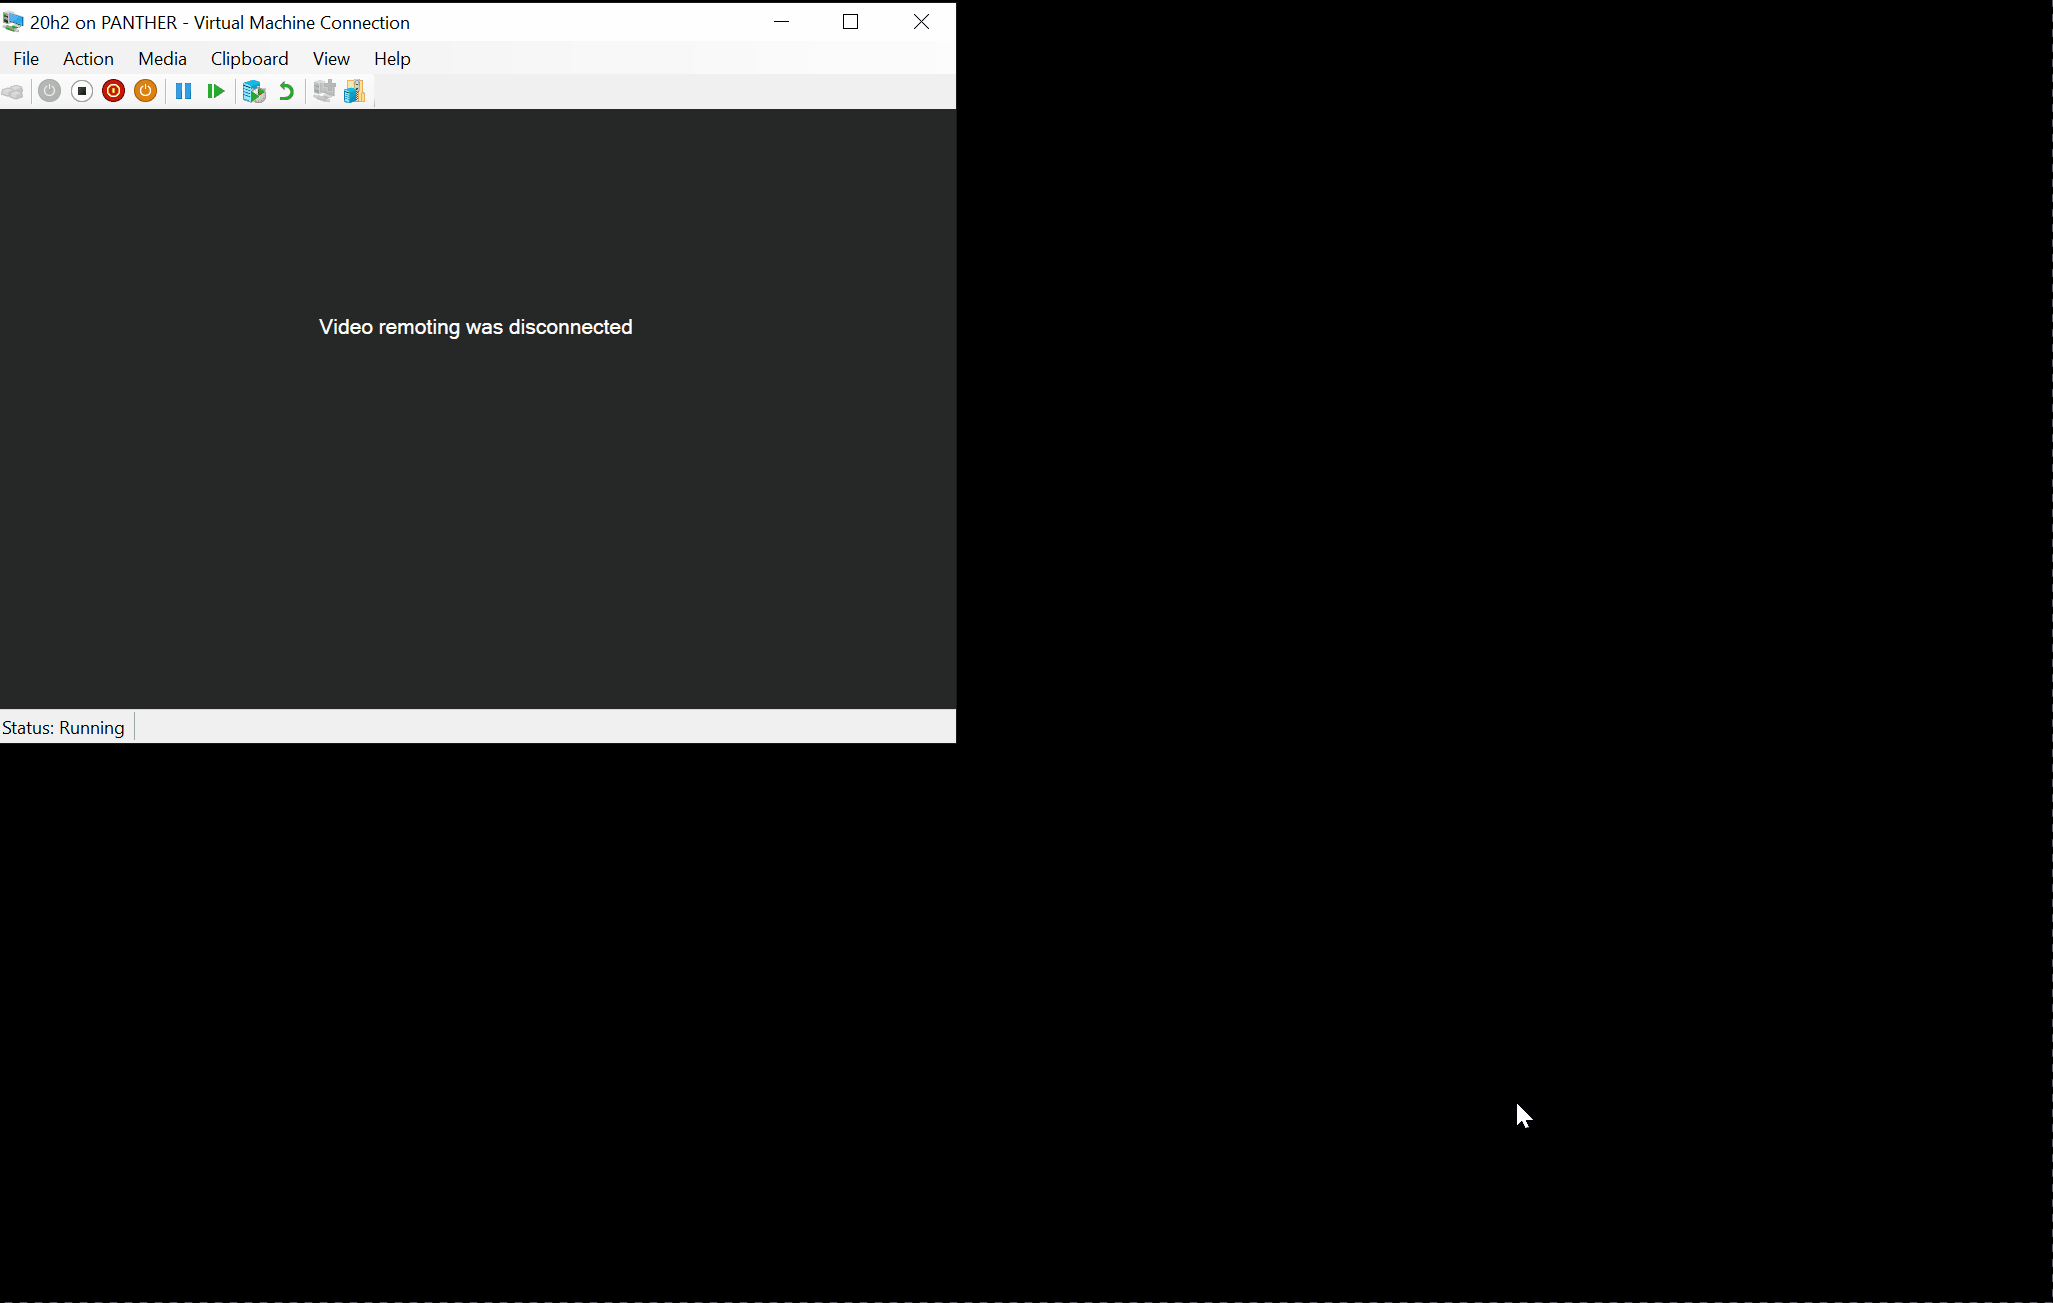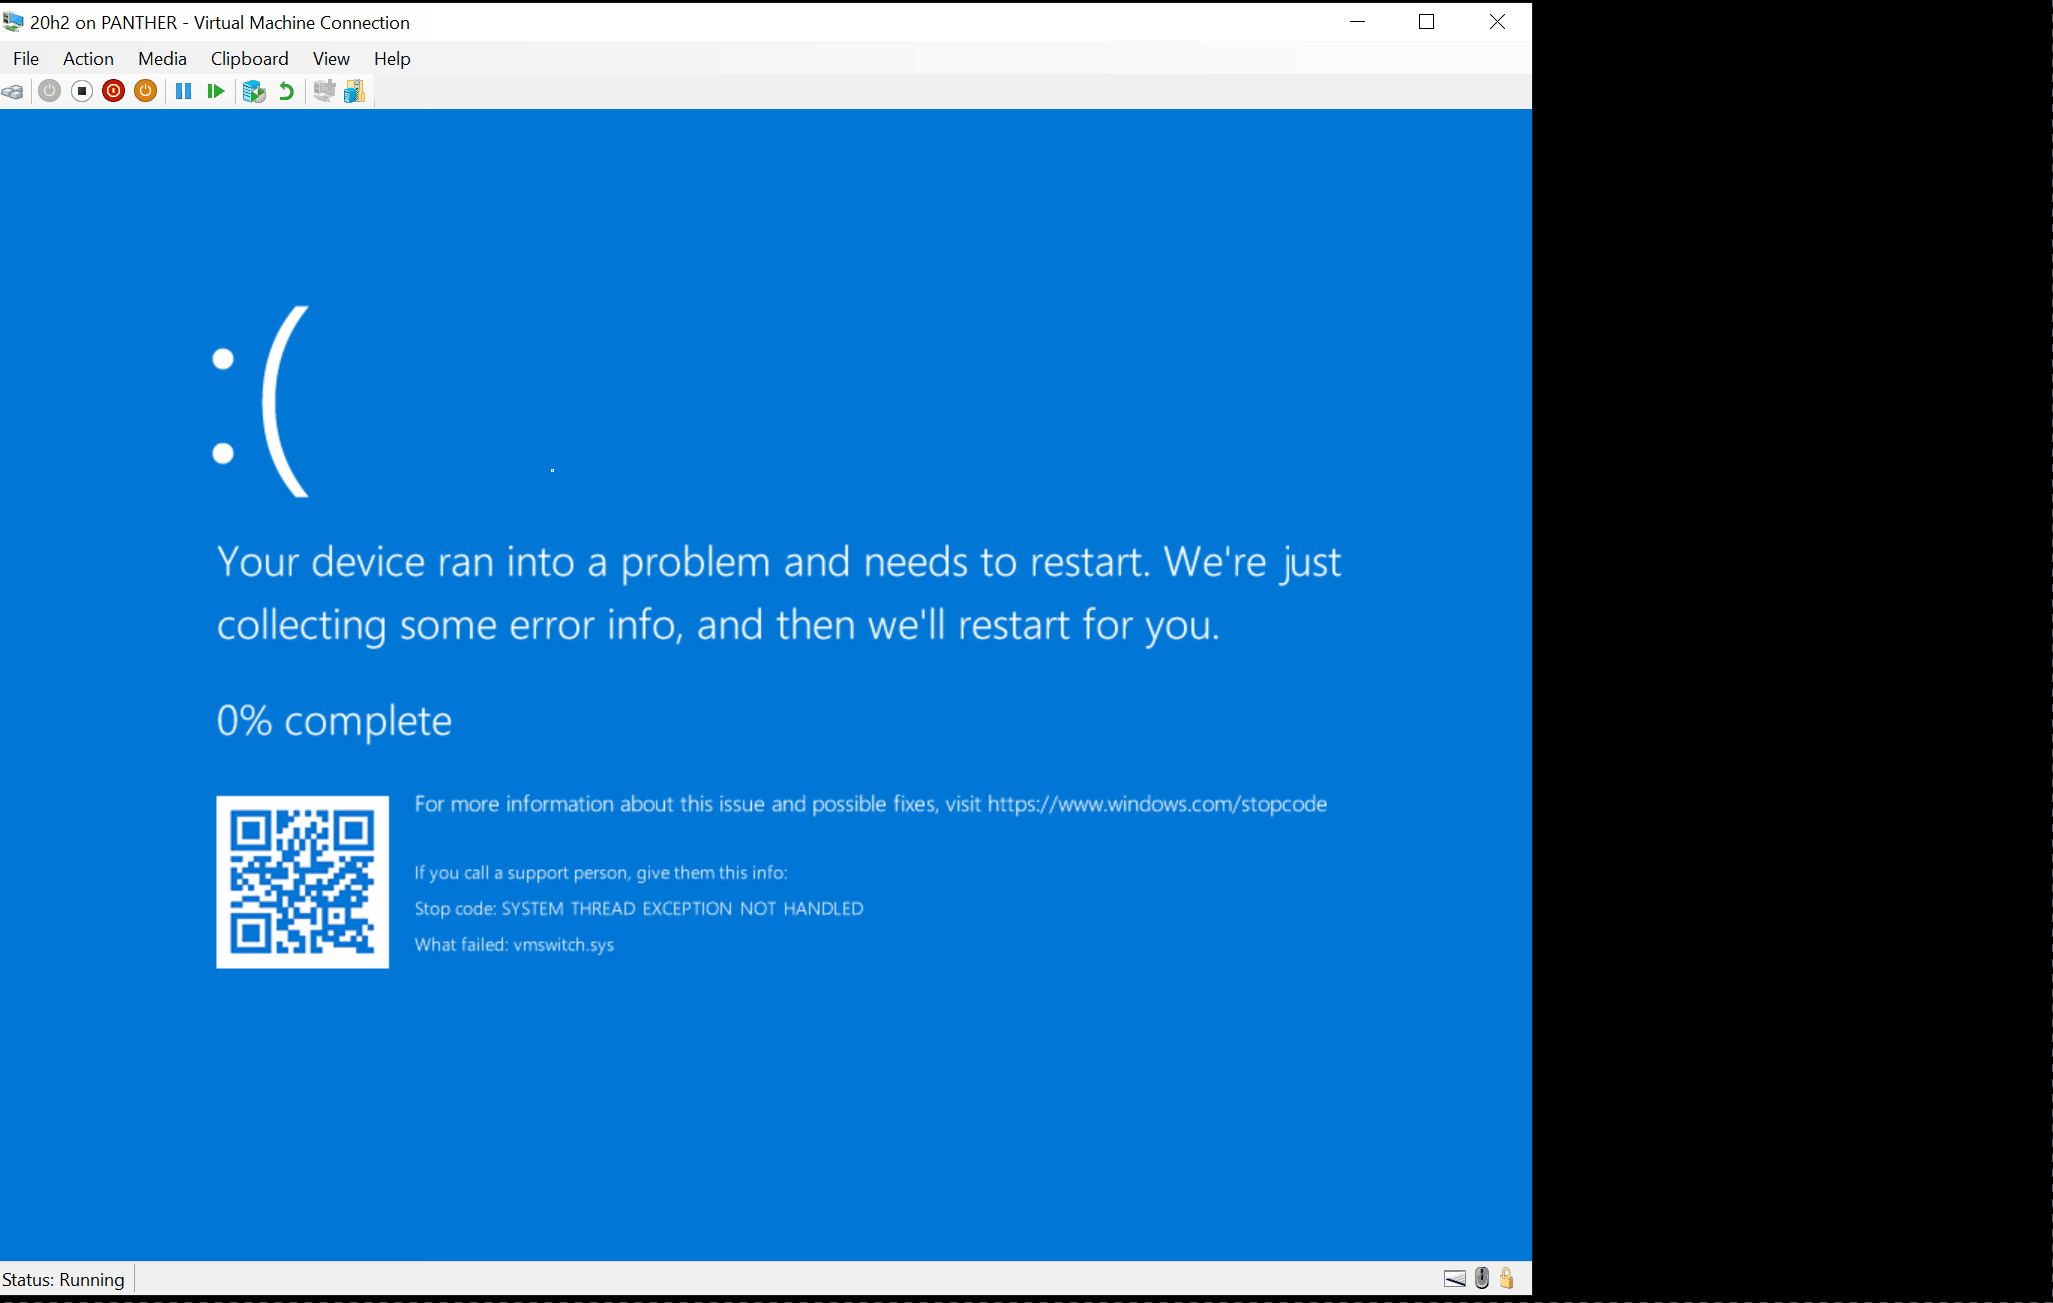 0vercl0k/cve-2021-28476
إثبات المفهوم لـ CVE-2021-28476: ثغرة "تنفيذ كود عن بُعد في Hyper-V" من ضيف إلى مضيف في vmswitch.sys.
 sentinel-one/peafl64
أداة تطعيم ثنائي ثابتة للملفات التنفيذية لويندوز بمعمارية x64
 boschresearch/gdbfuzz
التفحيم العشوائي للأنظمة المضمنة باستخدام نقاط التوقف العتادية
 osqzss/bladegps
محاكي إشارات GPS في الوقت الحقيقي لـ bladeRF
 sentinel-one/efi_fuzz
مدعّم بتوجيه التغطية لمتغيرات NVRAM في UEFI باستخدام محاكاة Qiling و AFL++ لاكتشاف ثغرات البرامج الثابتة من خلال التغيير الآلي للمدخلات واكتشاف…
 dubs3c/injectus
مختبر CRLF وإعادة التوجيه المفتوحة
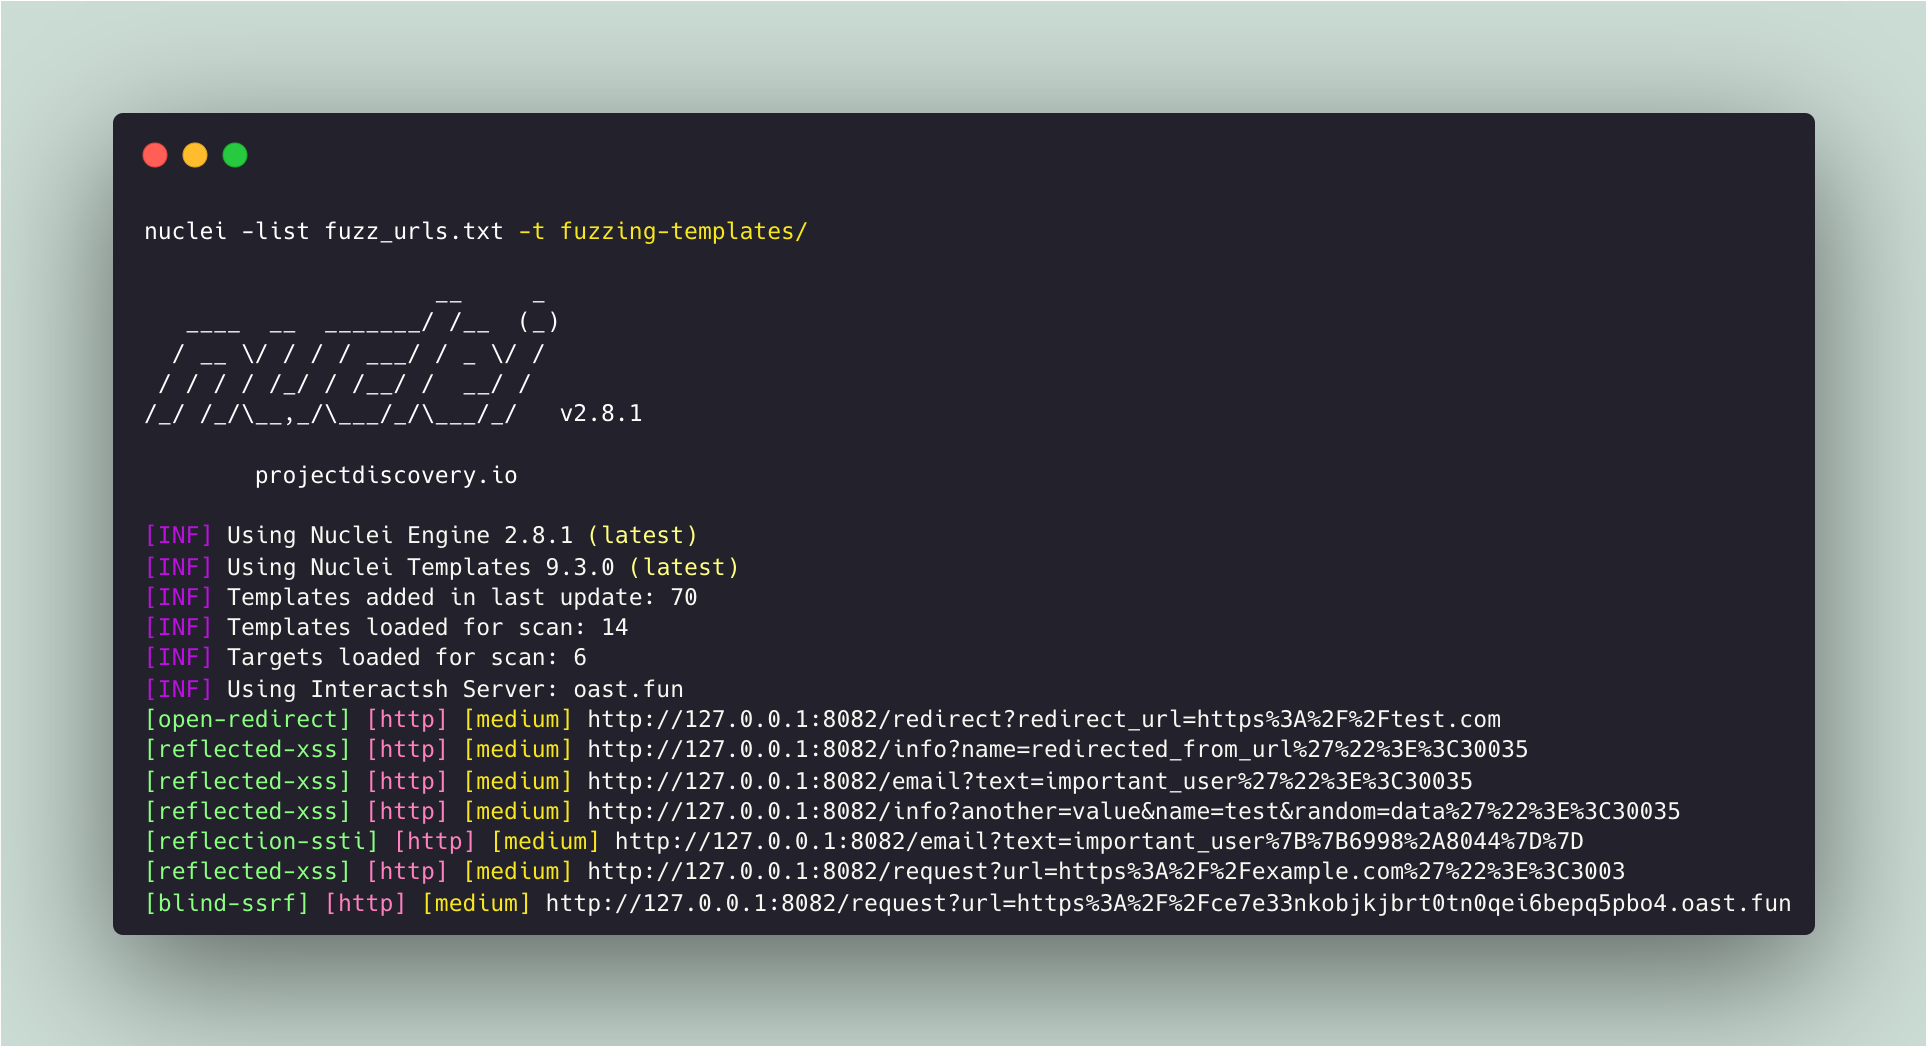 projectdiscovery/fuzzing-templates
قائمة مُنتقاة من المجتمع لقوالب nuclei للعثور على الثغرات الأمنية "غير المعروفة".
 openl2d/moc3ingbird
استغلال MOC3ingbird لـ Live2D (CVE-2023-27566)
 halit/isip
أداة تفاعلية لبروتوكول SIP لمعالجة الحزم، والتنصت، وهجمات الرجل في المنتصف، و fuzzing، ومحاكاة هجمات DOS.
 esentire/cve-2015-7547-public
خادم هجوم PoC لثغرة تجاوز سعة المخزن المؤقت CVE-2015-7547 في محلل البادئ DNS لنظام glibc (النسخة العامة)
 whypet/cve-2023-31320
ثغرة رفض الخدمة في مشغل AMD تفسد الشاشة.
 sirredbeard/cve-2025-60876
إصلاح يحافظ على السلوك لثغرة CVE-2025-60876 لحقن رؤوس HTTP في BusyBox wget، مع إثبات المفهوم، وتصحيح ترميز النسبة المئوية، وقطع أثرية لتقديمها…
 577industries/aegisgraph
AegisGraph: منصة أدلة تقييم طبقة التطبيقات القائمة على الرسوم البيانية لتطبيقات المراسلة الآمنة (SMAs). بحث DARPA ASEMA HR0011SB20254-12 المستوى 3.…