
 #1
أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.
موصى به من Kitploit
 marcog3/whatsdump
استخراج المفتاح الخاص لواتساب من أي جهاز أندرويد غير مكسور (يدعم أندرويد 7 وما فوق)
 libyal/libvshadow
مكتبة وأدوات للوصول إلى تنسيق Volume Shadow Snapshot (VSS)
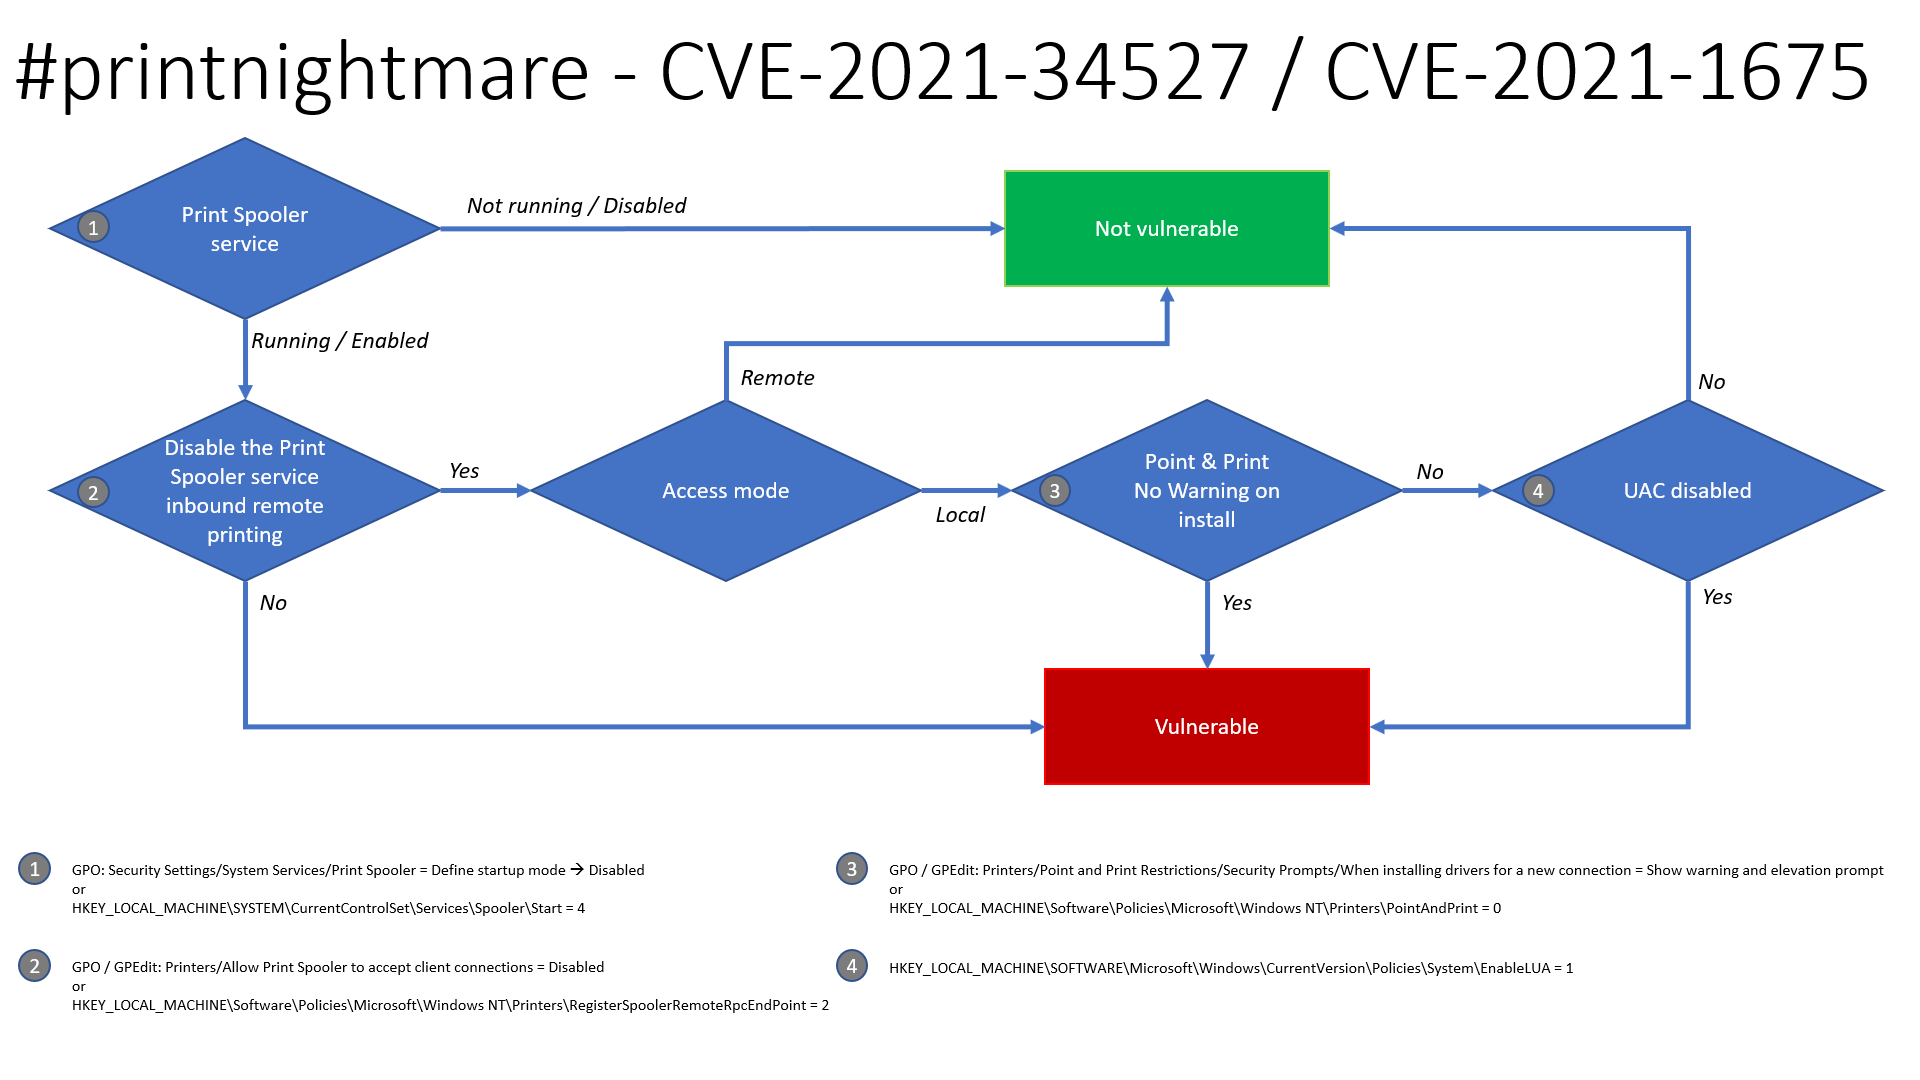 laresllc/cve-2021-1675
CVE-2021-1675 معلومات الاكتشاف
 forrest-orr/artifacts-kit
مجموعة أدوات لتوليد آثار ذاكرة وهمية خبيثة في وضع المستخدم، مصممة لتقليد البصمات التي يتركها البرامج الضارة الحقيقية بسهولة على نظام ويندوز المصاب.
 cryptolok/crykex
مستخرج مفاتيح التشفير من ذاكرة لينكس
 sachitrafa/yourmemory
ذاكرة ذكاء اصطناعي وكيلية مع انحلال منحنى النسيان لإبنجهاوس. +16 نقطة مئوية أفضل استرجاع من Mem0 على LoCoMo.
 delvinru/apk-info
محلل APK متكامل الميزات
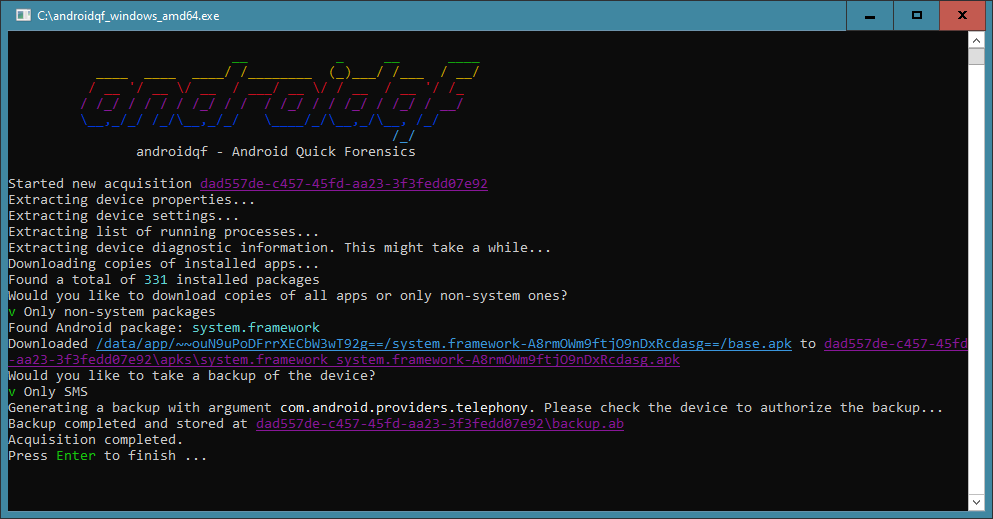 botherder/androidqf
أداة جمع أدلة جنائية محمولة لأجهزة Android تقوم بجمع البيانات ذات الصلة عبر تصحيح USB لتحديد آثار برامج التجسس أو الاختراق المحتملة، مع تشفير اختياري…
 phxbandit/scripts-and-tools
سكربتات وأدوات لتلبية احتياجاتك في الاختراق
 trailofbits/mquire
تحليل ذاكرة لينكس دون تبعيات، باستخدام BTF و kallsyms المدمجين في النواة لتحليل الذاكرة بإدراك الأنواع دون معلومات تصحيح خارجية.
 redaelli/imago-forensics
Imago هي أداة بايثون تستخرج الأدلة الرقمية من الصور.
 rainkin1993/remote-access-trojan-database
قاعدة بيانات لـ RAT تم جمعها من الإنترنت
 ishannaik/agent-sweep
البحث عن الأسرار وتحريرها في سجلات وكلاء الترميز الذكيين (Claude Code، والمزيد).
 oalabs/frida-extract
أداة استخراج RunPE (و MapViewOfSection) المستندة إلى Frida.re
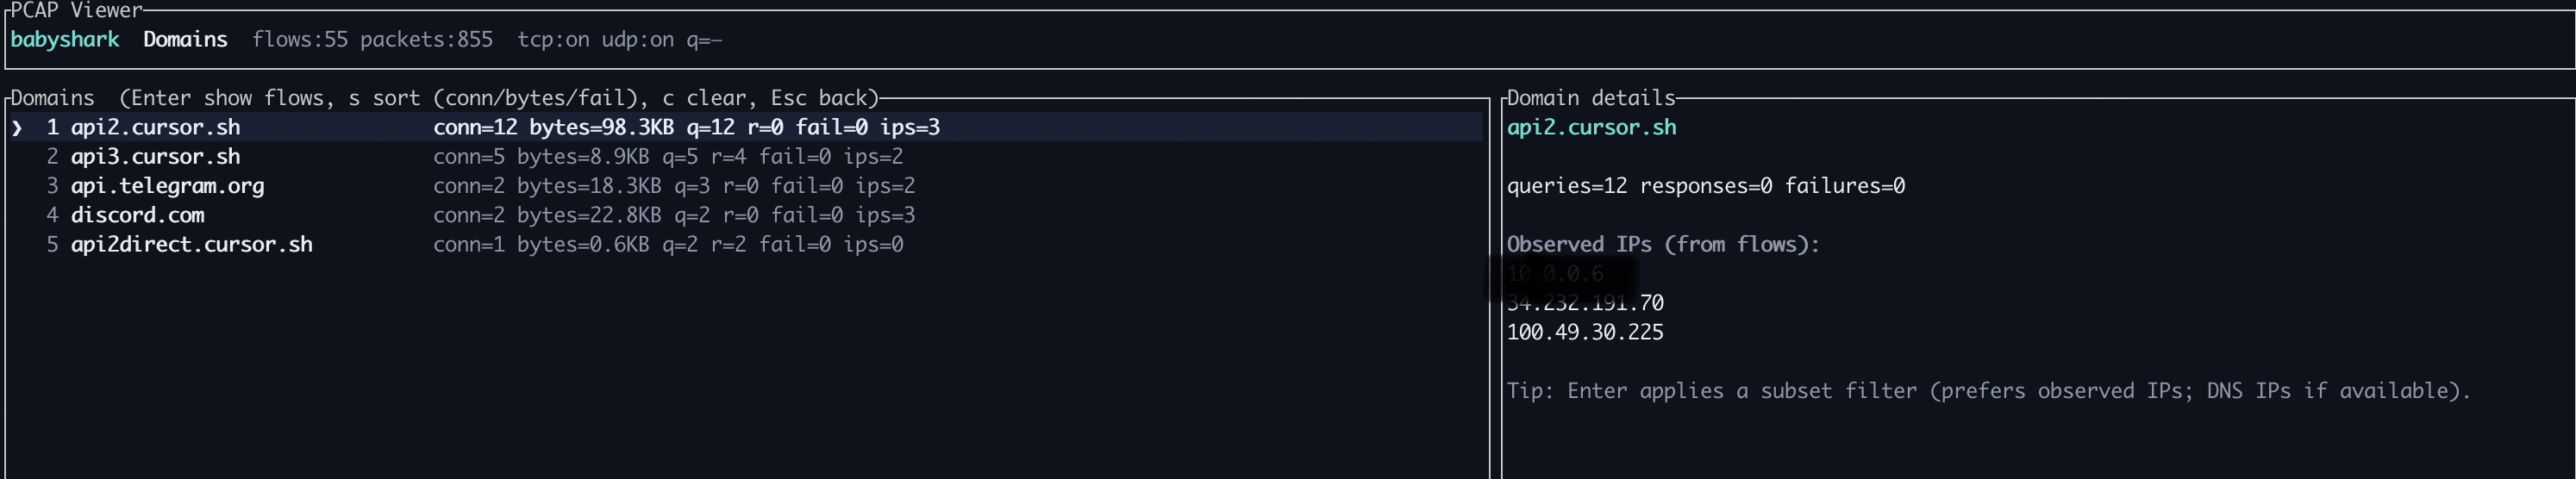 vignesh07/babyshark
Flows-first PCAP TUI (ملفات القضايا, واجهة مستخدم رائعة). دو دو دو دو.
 clausing/scripts
مجموعة من سكربتات Python وPerl للتحقيق الجنائي الرقمي والاستجابة للحوادث وتحليل الشبكات، بما في ذلك أدوات توقيع التجزئة وأدوات grep للحزم.
 nccgroup/detectwindowscopyonwriteforapi
تعداد السمات المختلفة لعمليات ويندوز كوسيلة مساعدة في صيد التهديدات








