
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحقيق الجنائي الرقمي — الصفحة 16 | Kitploit
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit

أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 4 أيام
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 12 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ 4س 48د
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 12 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 20س 22د
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ يوم واحد
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5kمنذ 4 أيام
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 4 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 19س 20د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
932 نتائج
MESH preview

MESH

GitHubbarghest-ngo/mesh

VPN شبكي مشفر من نظير إلى نظير للطب الشرعي عن بُعد للأجهزة المحمولة، يتيح الحصول على ADB لاسلكيًا و libimobiledevice، ومراقبة الشبكة، واكتشاف…
android-securitypacket-sniffing-analysisencryption-decryption-tools+8
192منذ يوم واحد
WDExtract preview

WDExtract

GitHubhfiref0x/wdextract

استخراج قاعدة بيانات Windows Defender من ملفات vdm وفك ضغطها
encryption-decryption-toolsreverse-engineeringforensics+2
490منذ 6 أشهر
dismember preview

dismember

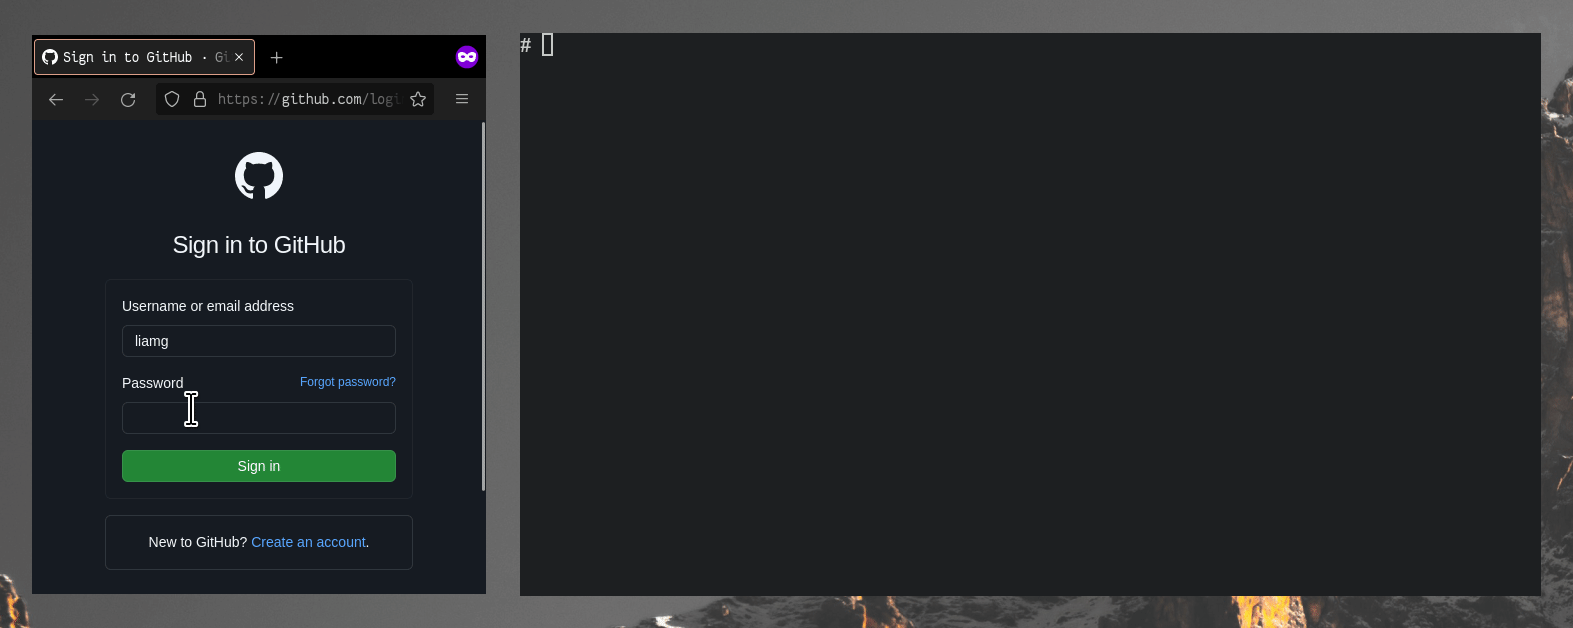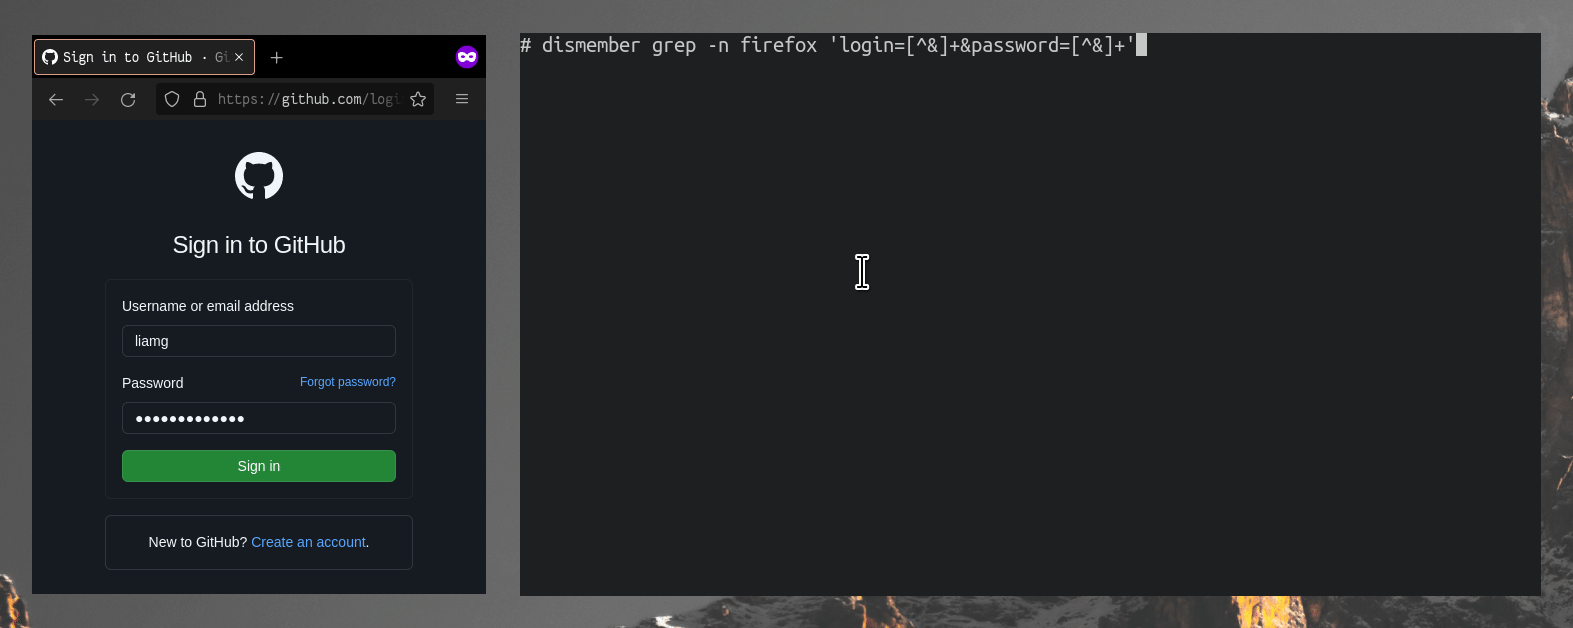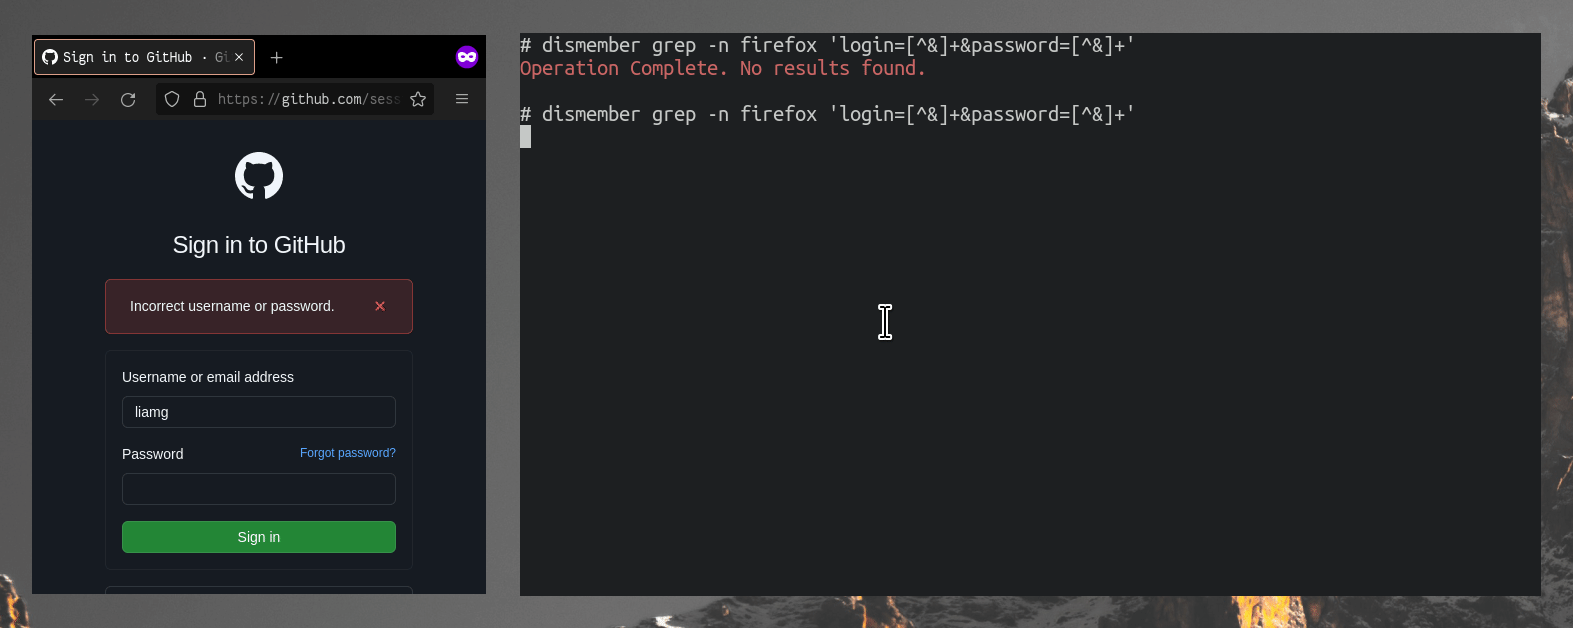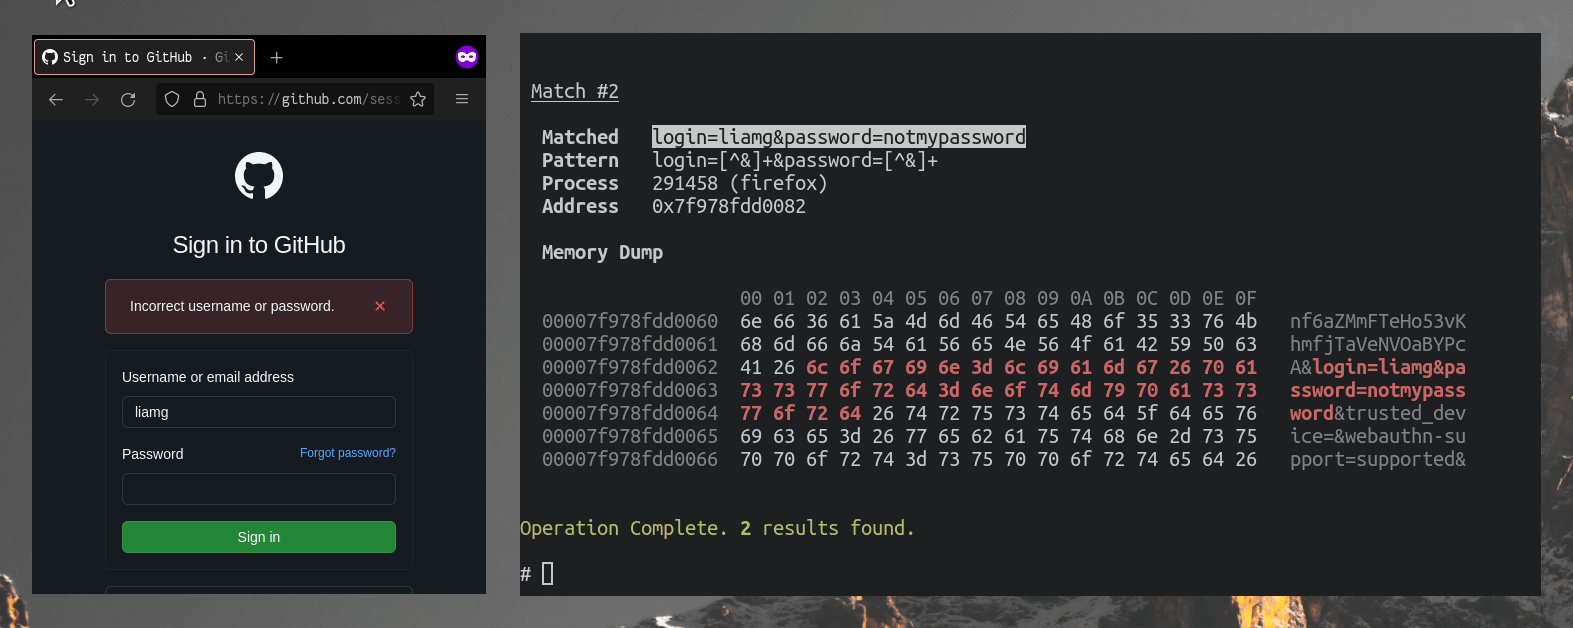
GitHubliamg/dismember

:knife: مسح الذاكرة بحثًا عن الأسرار والمزيد. ربما في النهاية مجموعة أدوات كاملة من /proc.
memory-forensicsforensicsinformation-gathering+2
674منذ 4 سنوات
creddump7 preview

creddump7

GitHubciscocxsecurity/creddump7

أداة استخراج بيانات الاعتماد من Windows دون اتصال تقوم بتفريغ تجزئات LM/NT، وكلمات مرور المجال المخزنة مؤقتًا، وأسرار LSA من خلايا التسجيل دون…
password-crackingforensics
410منذ 6 سنوات
lmg preview

lmg

GitHubhalpomeranz/lmg

سكريبت لأتمتة التقاط وتحليل ذاكرة لينكس
memory-forensicsforensicsdigital-forensics+1
275منذ 6 سنوات
ALFA preview

ALFA

GitHubinvictus-ir/alfa

أداة تحليل جنائي آلي لسجلات تدقيق Google Workspace. تقوم بجمع جميع أنواع السجلات، وربط الأحداث بإطار MITRE ATT&CK Cloud، وتحديد سلاسل الهجوم عبر…
forensicsdigital-forensicscloud-security+3
183منذ شهر واحد
OpenPetya preview

OpenPetya

GitHubiss4cf0ng/openpetya

إثبات مفهوم لـ bootkit وتطبيق إقلاع UEFI مستوحى من برنامج الفدية Petya، مكتوب بلغة Assembly و C و C++
encryption-decryption-toolsreverse-engineeringforensics+4
260منذ شهر واحد
rastrea2r preview

rastrea2r

GitHubrastrea2r/rastrea2r

جمع ومطاردة IOCs بحماس وأناقة

ioc-managementreconnaissancememory-forensics+6
238منذ 11 أيام
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

نص برمجي بلغة بايثون طُوّر لمعالجة صور ذاكرة ويندوز بناءً على نوع الفرز.

memory-forensicsforensicsmalware-analysis+2
267منذ 4 سنوات
libvhdi preview

libvhdi

GitHublibyal/libvhdi

مكتبة وأدوات للوصول إلى تنسيق صورة القرص الثابت الافتراضي (VHD)
disk-forensicsforensicsdata-recovery+1
149منذ شهر واحد
cosa-nostra preview

cosa-nostra

GitHubjoxeankoret/cosa-nostra

Cosa Nostra، مجموعة أدوات تجميع البرمجيات الخبيثة مفتوحة المصدر (FOSS) قائمة على الرسوم البيانية.

static-analysisreverse-engineeringforensics+3
231منذ 2 سنوات
ADEL preview

ADEL

GitHubmspreitz/adel

Android Data Extractor Lite

android-securityforensicsmobile-forensics+4
130منذ 11 سنوات
iOSRestrictionBruteForce preview

iOSRestrictionBruteForce

GitHubthehappydinoa/iosrestrictionbruteforce

اختراق رموز مرور تقييدات iOS باستخدام بايثون
ios-securitypassword-attacksforensics+1
377منذ 2 سنوات
TEx preview

TEx

GitHubguibacellar/tex

أداة جمع استخبارات تلغرام للباحثين والمحققين. تقوم بتجميع المجموعات والرسائل والوسائط وبيانات المستخدمين مع تكامل OCR وElasticsearch، وتنبيهات آلية…

osintforensicsinformation-gathering+2
375منذ 2 سنوات
distro preview

distro

GitHubremnux/distro

يوفر ملفات تكميلية ومصادر حزم دبيان لتوزيعة لينكس متخصصة في تحليل البرمجيات الخبيثة، والهندسة العكسية، والتحقيق الرقمي الجنائي.
dynamic-analysis-sandboxingreverse-engineeringforensics+5
119منذ 9 أيام
DFIR-O365RC preview

DFIR-O365RC

GitHubanssi-fr/dfir-o365rc

وحدة PowerShell لجمع سجلات Office 365 وAzure
forensicsdigital-forensicscloud-security+2
282منذ سنة واحدة
iMonitorSDK preview

iMonitorSDK

GitHubwecooperate/imonitorsdk

أقوى محرك لمراقبة نشاط النظام في العالم · حزمة تطويرية قوية لجمع سلوكيات الأطراف والدفاع عنها ~ تهدف إلى مساعدة برامج أمن الأطراف مثل EDR…
defensive-toolsprivilege-escalationids-ips-evasion+5
379منذ سنة واحدة
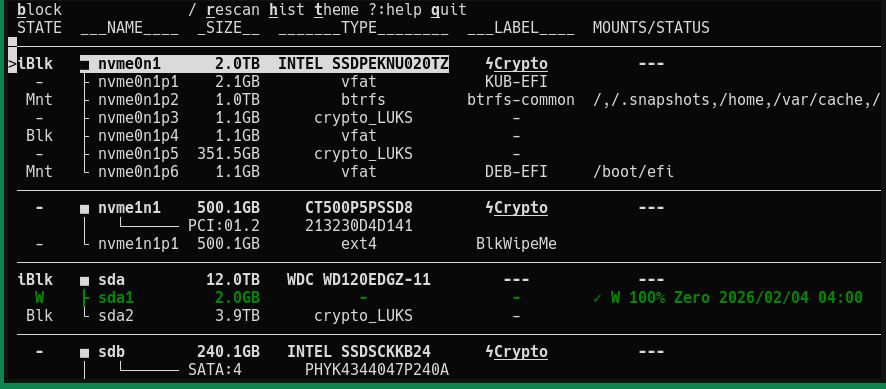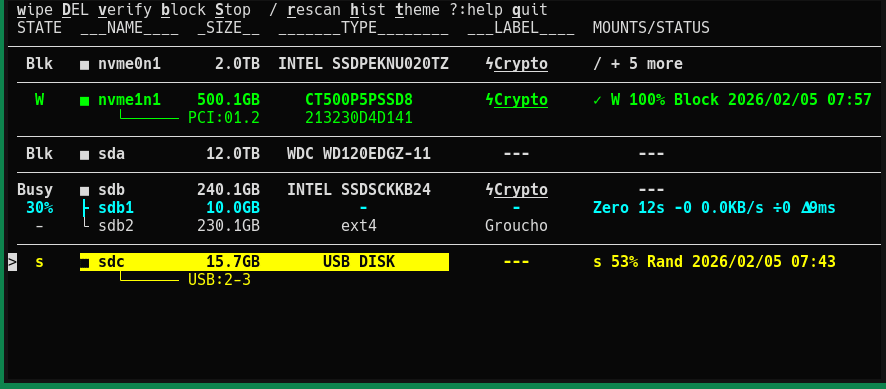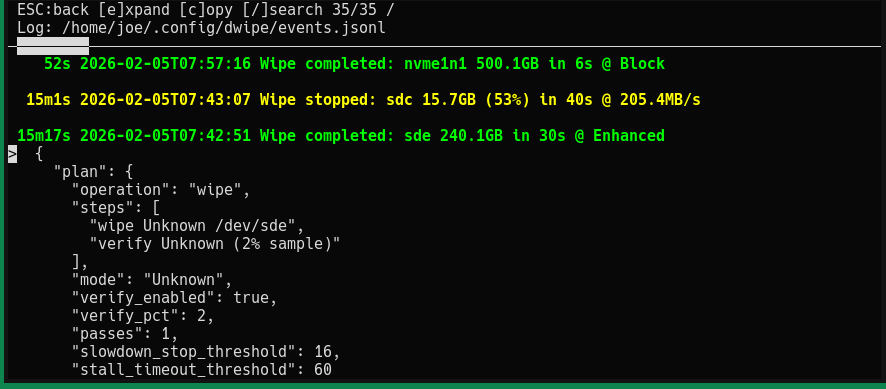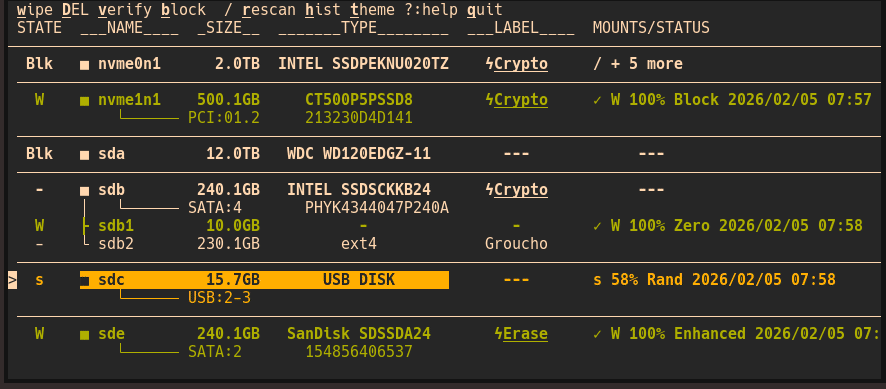
dwipe preview

dwipe

GitHubjoedefen/dwipe

أداة لمسح الأجهزة والأقسام بأمان وكفاءة لنظام لينكس

general-purpose-utilitiesencryption-decryption-toolsforensics+3
164منذ 9 أيام
السابق1…151617…52التالي








