

أقوى محرك لمراقبة نشاط النظام في العالم · حزمة تطويرية قوية لجمع سلوكيات الأطراف والدفاع عنها ~ تهدف إلى مساعدة برامج أمن الأطراف مثل EDR والثقة المعدومة وأمن البيانات والتدقيق والرقابة على تحقيق وظائف المنتج بسرعة، دون القلق بشأن تطوير السائق الأساسي أو صيانته أو مشاكل التوافق، مما يسمح لها بالتركيز على تطوير الأعمال
iMonitorSDK هي مجموعة تطوير توفر مراقبة سلوك النظام للأجهزة الطرفية وأمن السحابة.
صُممت لمساعدة التطبيقات الصناعية مثل الأمن، إدارة الأطراف، والتدقيق على تنفيذ الوظائف الضرورية بسرعة دون القلق بشأن تطوير برامج تشغيل kernel وصيانتها وتوافقها، مما يتيح لهم التركيز على تطوير الأعمال.
تستخدم iMonitorSDK إطار اتصال يعتمد على بروتوكول الرسائل لجعل تطوير برنامج التشغيل أكثر استقرارًا وسرعة. يتم تنفيذ جميع المراقبة بطريقة مستقرة ومعيارية، وتدعم Windows من XP إلى Win11. كما أنه مخطط لدعم Linux و MacOS.
باستخدام iMonitorSDK، يمكنك تحقيق الحماية الذاتية، اعتراض العمليات، الدفاع ضد برامج الفدية، الدفاع النشط، إدارة سلوك الإنترنت وغيرها من وظائف أمن الأطراف بتكلفة منخفضة جدًا.
مراقبة فورية للعمليات، الملفات، السجل، الشبكة، مع دعم الاعتراض والحظر
حماية العمليات، الملفات، السجل
اعتراض بدء التشغيل، تحميل الوحدات، حقن الوحدات
اعتراض الملفات وإعادة التوجيه
جدار حماية الشبكة، وكيل المرور، تحليل البروتوكول
محرك القواعد، دعم البرامج النصية
مثال 1: اعتراض بدء العملية
class MonitorCallback : public IMonitorCallback
{
public:
	void OnCallback(IMonitorMessage* Message) override
	{
		if (Message->GetType() != emMSGProcessCreate)
			return;

		cxMSGProcessCreate* msg = (cxMSGProcessCreate*)Message;

		//
		// Block the process of the process name cmd.exe from starting
		//

		if (msg->IsMatchPath(L"*\\cmd.exe"))
			msg->SetBlock();
	}
};

int main()
{
	MonitorManager manager;
	MonitorCallback callback;

	HRESULT hr = manager.Start(&callback);

	if (hr != S_OK) {
		printf("start failed = %08X\n", hr);
		return 0;
	}

	cxMSGUserSetMSGConfig config;
	config.Config[emMSGProcessCreate] = emMSGConfigSend;
	manager.InControl(config);

	WaitForExit("Block the process of the process name cmd.exe from starting");

	return 0;
}
مثال 2: الحماية الذاتية
class MonitorCallback : public IMonitorCallback
{
public:
	void OnCallback(IMonitorMessage* Message) override
	{}
};

int main()
{
	MonitorManager manager;
	MonitorCallback callback;

	HRESULT hr = manager.Start(&callback);

	if (hr != S_OK) {
		printf("start failed = %08X\n", hr);
		return 0;
	}

	manager.InControl(cxMSGUserEnableProtect());

	{
		cxMSGUserAddProtectRule rule;
		rule.ProtectType = emProtectTypeProcessPath | emProtectTypeFilePath;
		wcsncpy(rule.Path, L"*\\notepad.exe", MONITOR_MAX_BUFFER);
		manager.InControl(rule);
	}

	{
		cxMSGUserAddProtectRule rule;
		rule.ProtectType = emProtectTypeFilePath;
		wcsncpy(rule.Path, L"*\\protect>", MONITOR_MAX_BUFFER);
		manager.InControl(rule);
	}

	{
		cxMSGUserAddProtectRule rule;
		rule.ProtectType = emProtectTypeRegPath;
		wcsncpy(rule.Path, L"*\\iMonitor>", MONITOR_MAX_BUFFER);
		manager.InControl(rule);
	}

	{
		cxMSGUserAddProtectRule rule;
		rule.ProtectType = emProtectTypeTrustProcess;
		wcsncpy(rule.Path, L"*taskkill*", MONITOR_MAX_BUFFER);
		manager.InControl(rule);
	}

	WaitForExit("SelfProtect");

	manager.InControl(cxMSGUserRemoveAllProtectRule());
	manager.InControl(cxMSGUserDisableProtect());

	return 0;
}
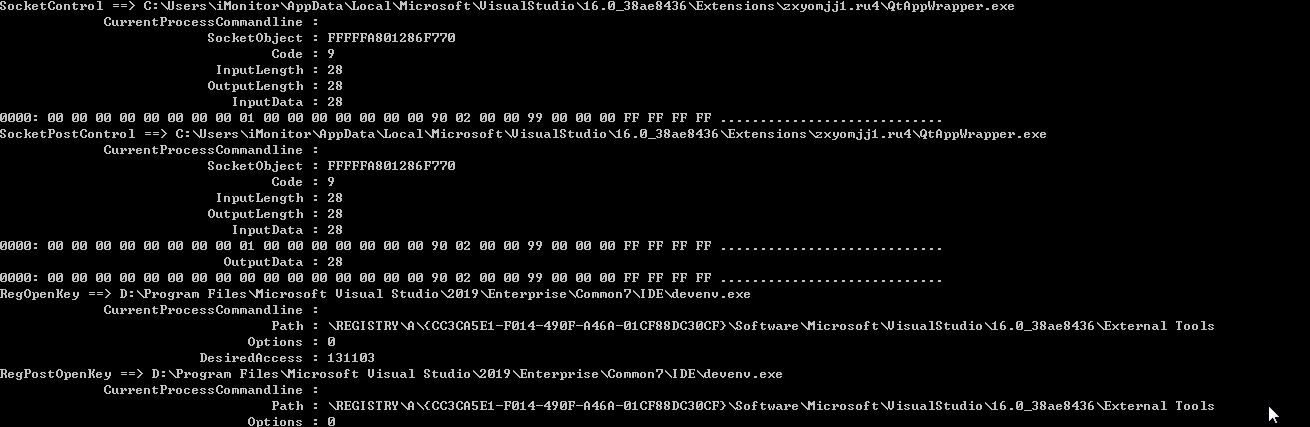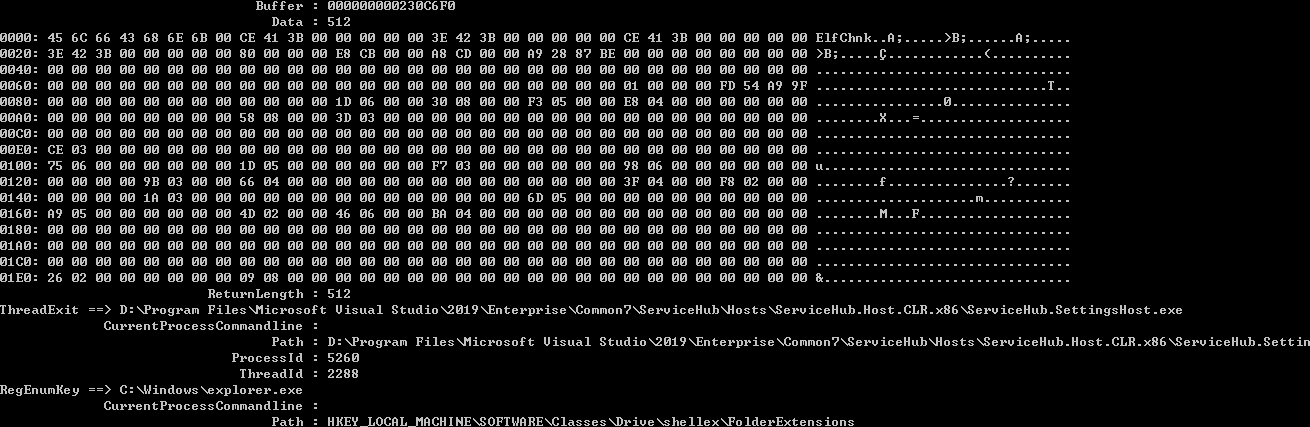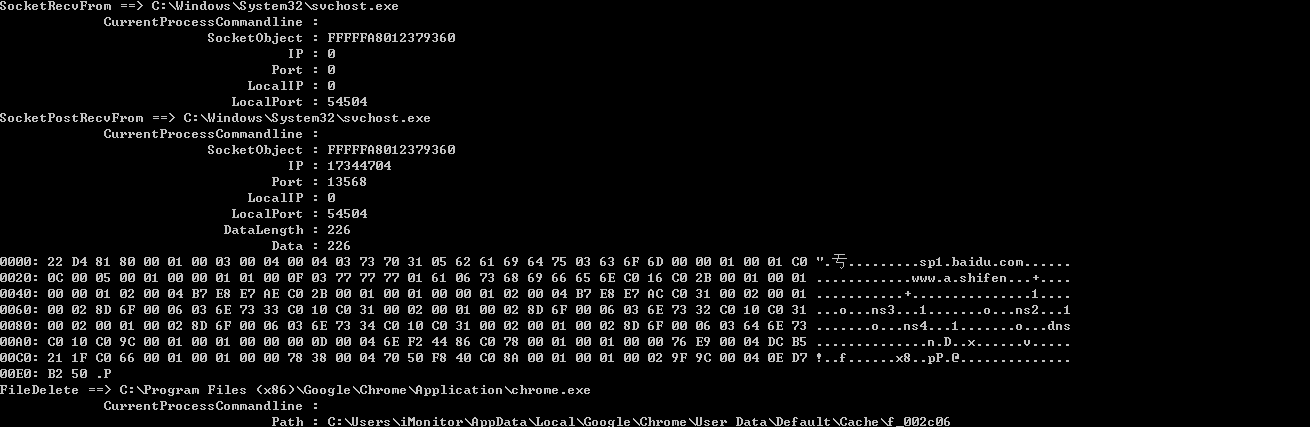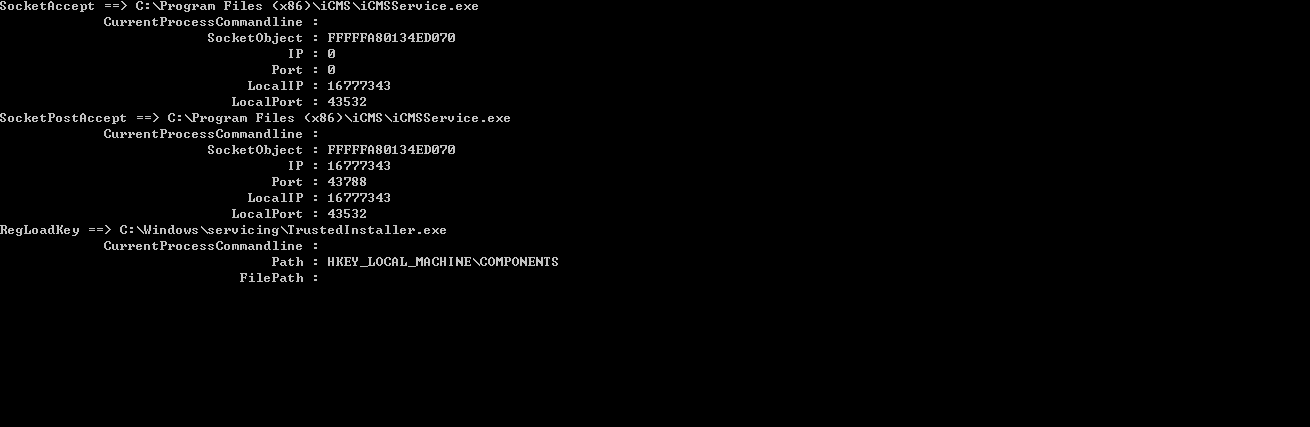
مثال 3: Sysmon
class MonitorCallback : public IMonitorCallback
{
public:
	void OnCallback(IMonitorMessage* msg) override
	{
		printf("%S ==> %S\n", msg->GetTypeName(), msg->GetFormatedString(emMSGFieldCurrentProcessPath));

		for (ULONG i = emMSGFieldCurrentProcessCommandline; i < msg->GetFieldCount(); i++) {
			printf("\t%30S : %-30S\n", msg->GetFieldName(i), msg->GetFormatedString(i));
		}
	}
};

int main()
{
	MonitorManager manager;
	MonitorCallback callback;

	HRESULT hr = manager.Start(&callback);

	if (hr != S_OK) {
		printf("start failed = %08X\n", hr);
		return 0;
	}

	cxMSGUserSetMSGConfig config;
	for (int i = 0; i < emMSGMax; i++) {
		config.Config[i] = emMSGConfigPost;
	}
	manager.InControl(config);

	WaitForExit("");

	return 0;
}
مثال 4: التحكم في الوصول إلى الإنترنت (بناءً على إعادة توجيه الشبكة، يدعم https، راجع مثال http_access_control للتفاصيل)
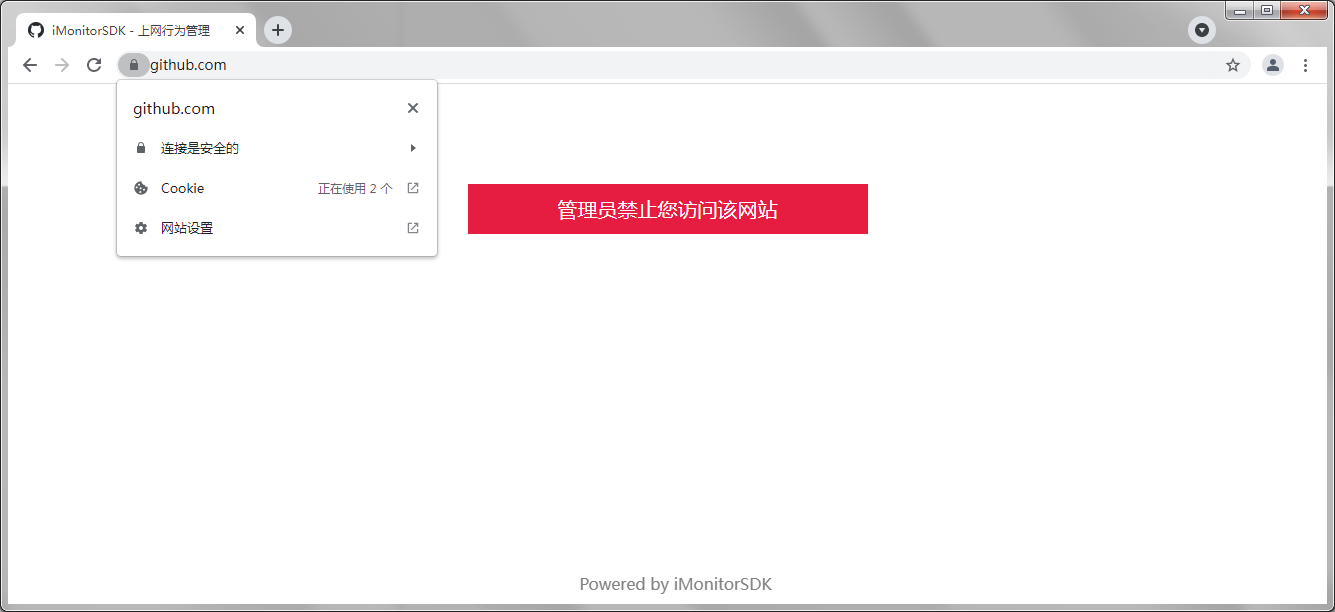
يمكن الرجوع إلى دليل sample للمزيد من الأمثلة.
اتصل عبر البريد الإلكتروني ([email protected]) للحصول على ترخيص







