
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحقيق الجنائي الرقمي — الصفحة 11 | Kitploit
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit
أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 2 أيام
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 10 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ 10س 39د
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 10 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 5س 42د
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ 8 أيام
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5kمنذ 2 أيام
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 2 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 2 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
930 نتائج
gdid-reversal preview

gdid-reversal

GitHubsmtimesiwndr/gdid-reversal

تحليل هندسي عكسي لمعرف الجهاز العالمي (GDID) من مايكروسوفت، يكشف عن إنشائه كمعرف جهاز PUID مخصص من الخادم MSA، وتخزينه في السجل، ونقله عبر منصة…
reverse-engineeringforensicsprivacy+1
706منذ 3 أشهر
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

أداة اكتساب الذاكرة متعددة المنصات.

memory-forensicsforensicsdigital-forensics+1
1.0kمنذ يوم واحد
RecuperaBit preview

RecuperaBit

GitHublazza/recuperabit

أداة لإعادة بناء نظام الملفات في التحليل الجنائي.
disk-forensicsforensicsdata-recovery+1
624منذ 2 أشهر
dfir-orc preview

dfir-orc

GitHubdfir-orc/dfir-orc

أداة جمع القطع الأثرية للطب الشرعي للأنظمة التي تعمل بنظام Microsoft Windows
defensive-toolsforensicsinformation-gathering+2
445منذ 21 أيام
LinuxForensics preview

LinuxForensics

GitHubashemery/linuxforensics

كل ما يتعلق بتحليل الأدلة الجنائية لنظام Linux

forensicsdigital-forensicseducation+3
726منذ 3 سنوات
sift preview

sift

GitHubteamdfir/sift

SIFT

disk-forensicsmemory-forensicsforensics+3
550منذ 2 سنوات
forensictools preview

forensictools

GitHubcristianzsh/forensictools

مجموعة أدوات الطب الشرعي الرقمي

disk-forensicsmemory-forensicsnetwork-forensics+7
701منذ 2 أشهر
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

مختبرات (Labtainers): إطار عمل للمختبرات السيبرانية يعتمد على Docker
vulnerability-analysisforensicsweb-security+9
310منذ 26 أيام
hashdeep preview

hashdeep

GitHubjessek/hashdeep

مجموعة أدوات تجزئة متعددة المنصات لحساب ملخصات الرسائل (MD5، SHA-1، SHA-256، Tiger، Whirlpool) مع إمكانية اجتياز الدليل بشكل متكرر وتدقيق سلامة…
hash-analysisforensicsdata-recovery+1
786منذ 9 سنوات
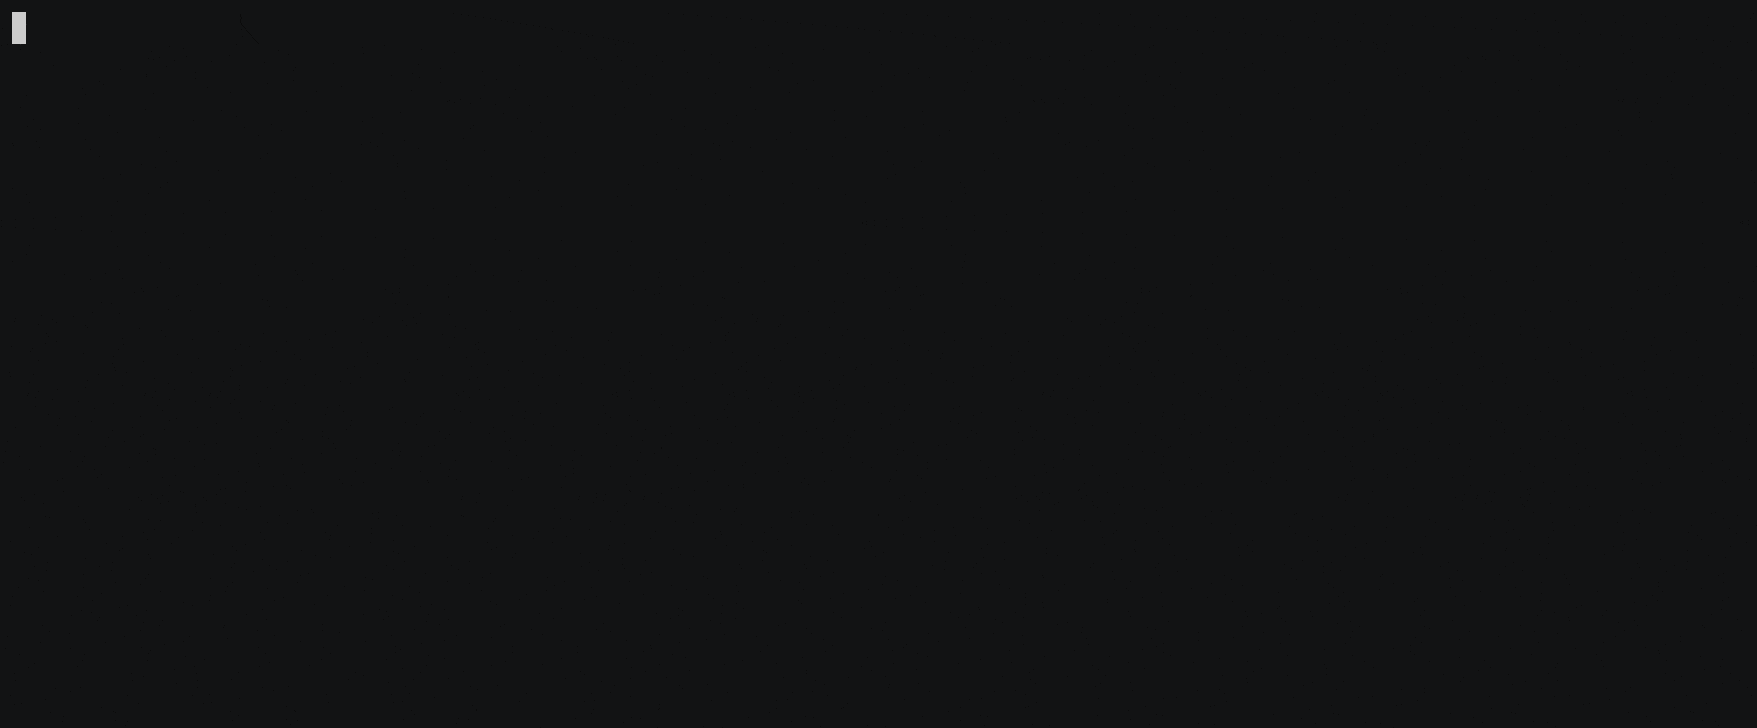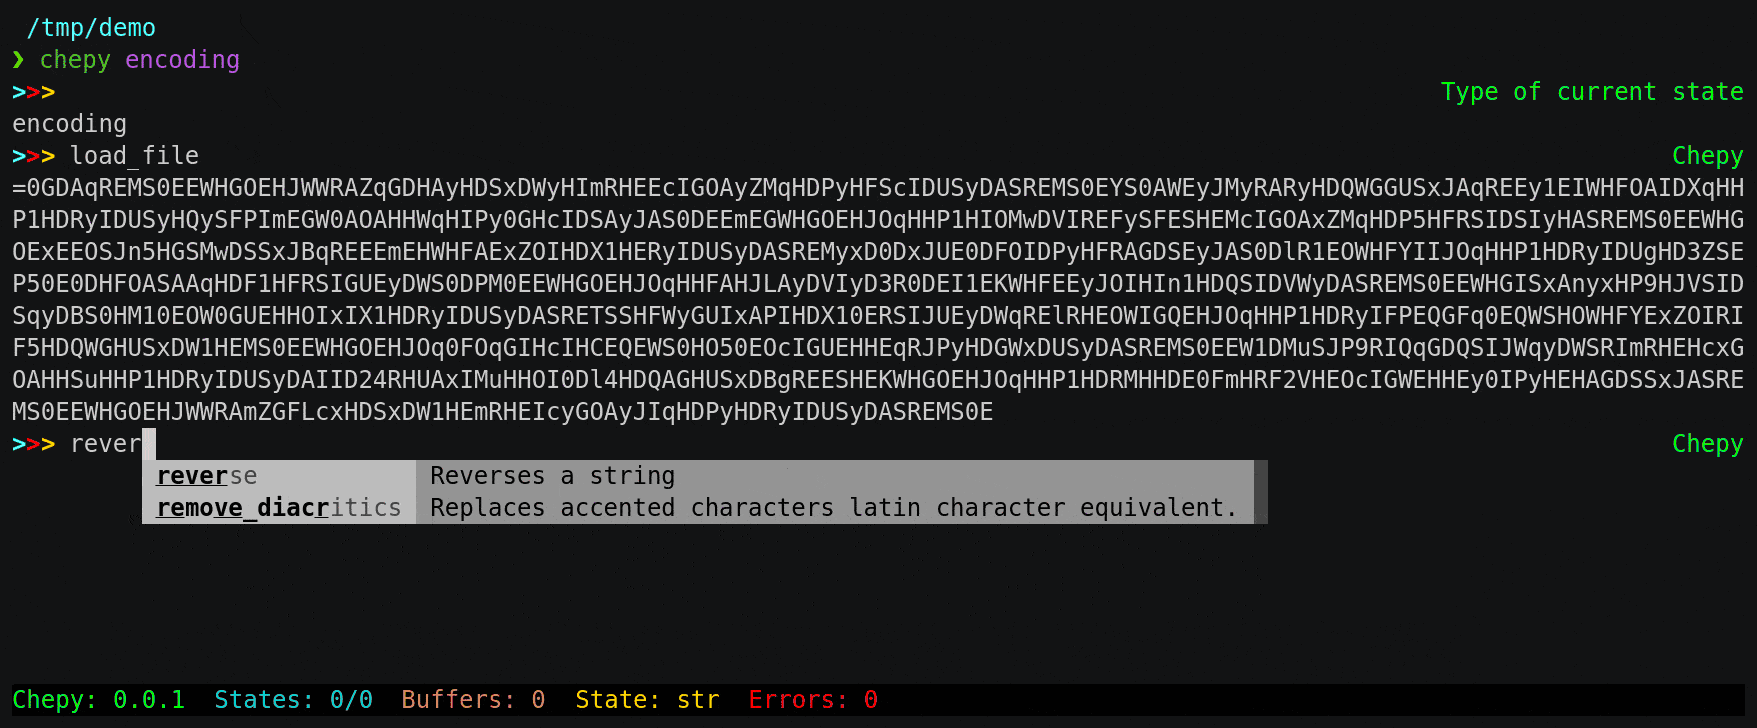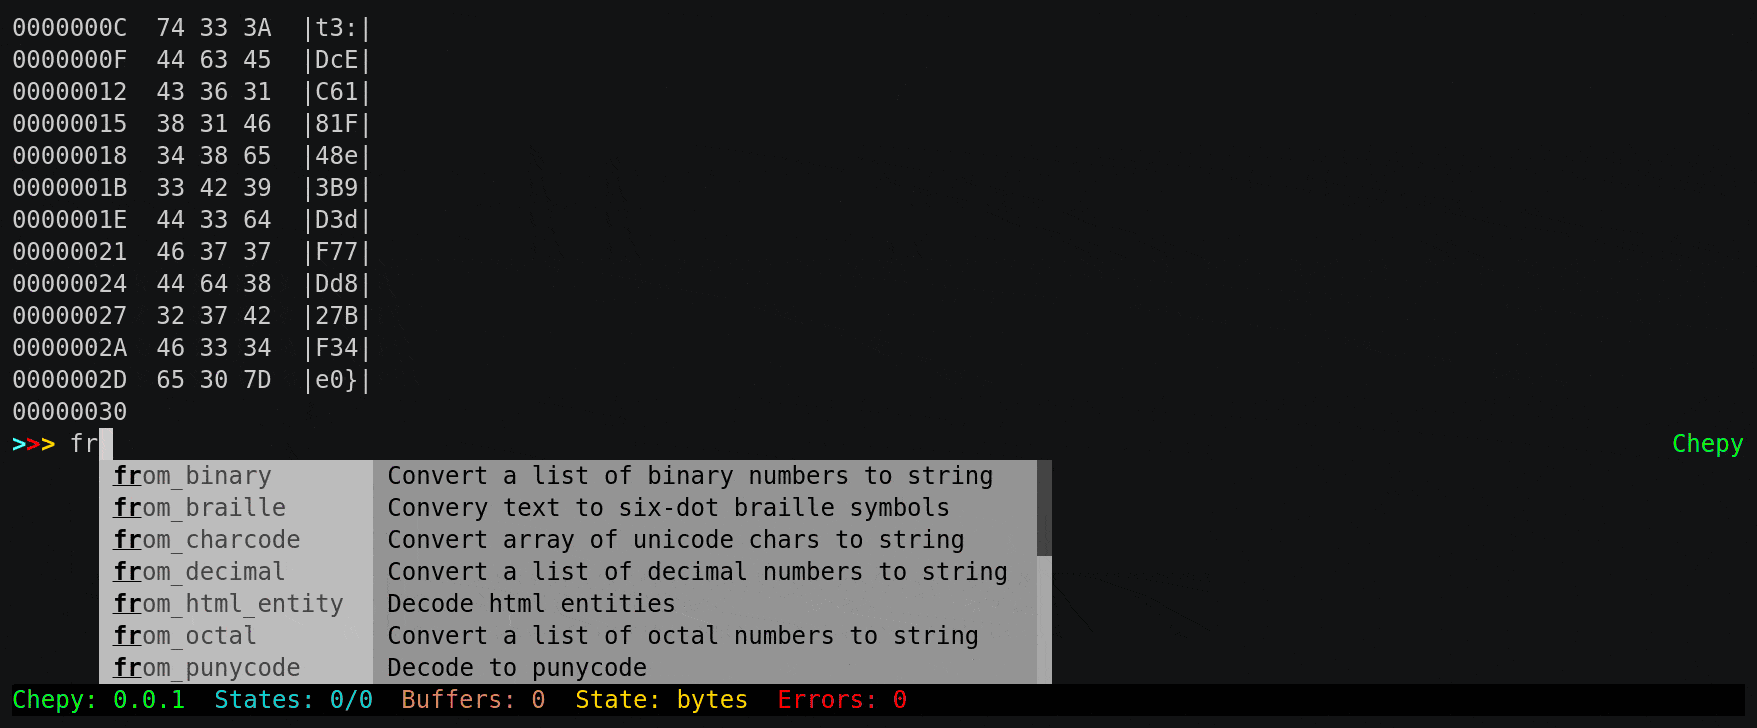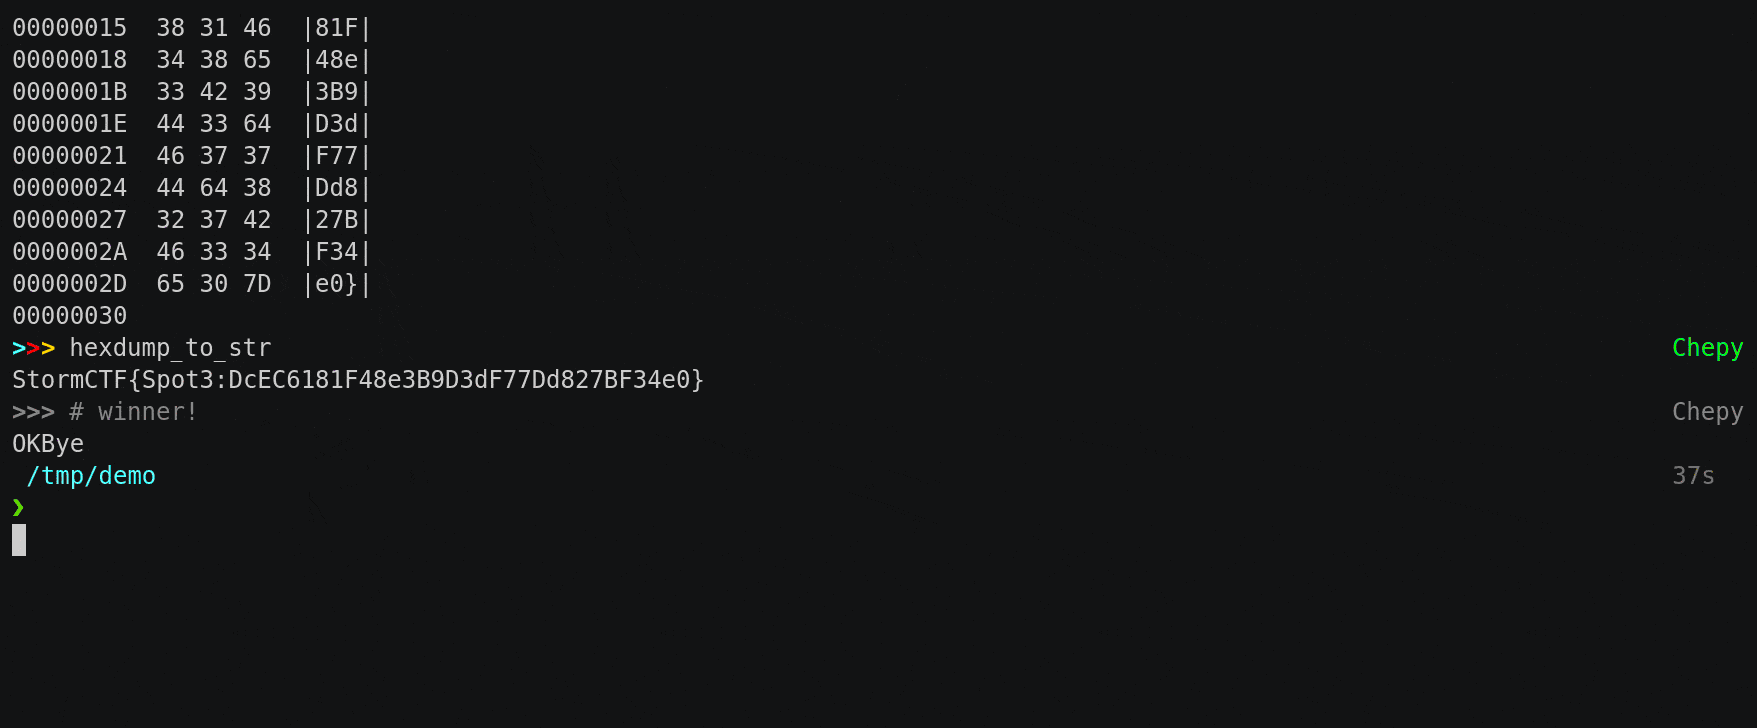
chepy preview

chepy

GitHubsecurisec/chepy

Chepy هي مكتبة/واجهة سطر أوامر بايثون مكافئة لأداة CyberChef الرائعة.

forensicsmalware-analysiscryptography+2
1.0kمنذ 5 أشهر
libewf preview

libewf

GitHublibyal/libewf

مكتبة C ومجموعة أدوات سطر أوامر للتعامل مع صور EWF الجنائية: التقاط، تصدير، تحقق، استرداد، وتركيب ملفات الأدلة بصيغتَي EnCase وSMART.
disk-forensicsforensicsdata-recovery+1
318منذ 10 أيام
LaZagneForensic preview

LaZagneForensic

GitHubalessandroz/lazagneforensic

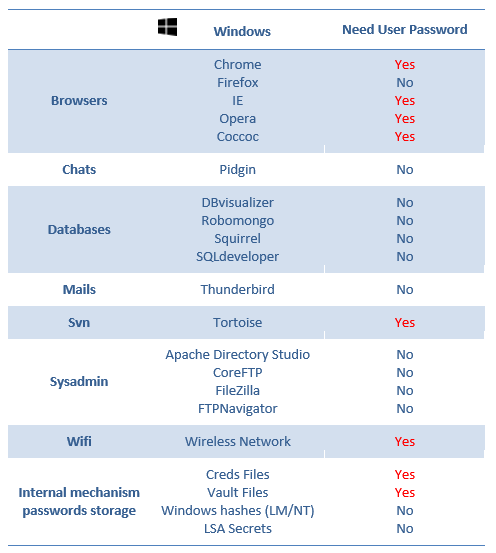
فك تشفير كلمات مرور ويندوز من ملفات التفريغ

password-crackingencryption-decryption-toolsforensics+1
520منذ 3 سنوات
DumpBrowserSecrets preview

DumpBrowserSecrets

GitHubmaldev-academy/dumpbrowsersecrets

يستخرج البيانات المخزنة في المتصفح مثل رموز التحديث وملفات تعريف الارتباط وبيانات الاعتماد المحفوظة وبطاقات الائتمان وإدخالات الملء التلقائي وسجل…

password-crackingencryption-decryption-toolsmemory-forensics+8
798منذ 4 أشهر
so-crates preview

so-crates

GitHubdougburks/so-crates

SO-CRATES: تحليل سريع للتهديدات والشر والمشبوه في حاويات Security Onion!
packet-sniffing-analysiscontainer-securityvulnerability-analysis+8
571منذ 16 أيام
CyberRange preview

CyberRange

GitHubsecdevops-cuse/cyberrange

المدى السيبراني مفتوح المصدر لـ AWS

penetration-testing-frameworksvulnerability-scannersexploit-frameworks+6
497منذ 6 سنوات
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

مجموعة أدوات استجابة للحوادث مبنية على PowerShell تجمع أكثر من 25 قطعة أثرية للأدلة الجنائية (العمليات، اتصالات الشبكة، سجل النظام، سجل المتصفح)…
disk-forensicsioc-managementmemory-forensics+6
807منذ 4 أشهر
box-js preview

box-js

GitHubcapacitorset/box-js

أداة لدراسة البرامج الضارة الخاصة بـ JavaScript.

ioc-managementdynamic-analysis-sandboxingforensics+1
672منذ 3 أشهر
routeros-scanner preview

routeros-scanner

GitHubmicrosoft/routeros-scanner

أداة لفحص الآثار الجنائية والثغرات الأمنية في RouterOS (Mikrotik).

embedded-systems-securityvulnerability-scannersiot-security+8
985منذ 2 سنوات
السابق1…101112…52التالي









