

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LaZagneForensic — فك تشفير كلمات مرور ويندوز من ملفات التفريغ | Kitploit

أدوات/GitHubGitHub/alessandroz/lazagneforensic
كسر كلمات المرورأدوات التشفير/فك التشفيرالتحقيق الجنائي الرقميالتحاليل الرقمية الجنائية
GitHubalessandroz/lazagneforensic

LaZagneForensic

فك تشفير كلمات مرور ويندوز من ملفات التفريغ

عرض المستودع
52011339منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

مشروع LaZagne !!!

الوصف

مشروع LaZagne عاد مرة أخرى !!!

LaZagne يستخدم دالة ويندوز داخلية تُسمى CryptUnprotectData لفك تشفير كلمات مرور المستخدمين. يجب استدعاء هذه الواجهة البرمجية (API) في جلسة المستخدم الضحية، وإلا فلن تعمل. إذا لم يتم تشغيل الحاسوب (عند إجراء التحليل على قرص مُثبّت دون اتصال)، أو إذا كنا لا نريد وضع ملف ثنائي على المضيف البعيد، فلن يمكن استرداد أي كلمات مرور.

تم إنشاء LaZagneForensic لتجنب هذه المشكلة. هذا العمل مستوحى بشكل أساسي من العمل الرائع الذي قام به Jean-Michel Picod و Elie Bursztein لصالح DPAPICK و Francesco Picasso لصالح Windows DPAPI laboratory.

ملاحظة: المشكلة الرئيسية هي أنه لفك تشفير كلمات المرور هذه، يلزم معرفة كلمة مرور ويندوز الخاصة بالمستخدم.

التثبيت

  • يتطلب python2 (غير متوافق مع python3)
  • يتطلب pip2: إذا لم يكن مثبتًا:
    sudo wget https://bootstrap.pypa.io/pip/2.7/get-pip.py
    sudo python2 ./get-pip.py
    
sudo apt install python2-dev
pip2 install markerlib
pip2 install distribute
pip2 install -r requirements.txt

الاستخدام

الطريقة الأولى - تفريغ ملفات الإعدادات من المضيف البعيد

  • باستخدام سكريبت powershell
PS C:\Users\test\Desktop> Import-Module .\dump.ps1
PS C:\Users\test\Desktop> Dump
تم إنشاء مجلد التفريغ بنجاح!
  • باستخدام سكريبت Python
python dump.py
  • تشغيل Lazagne بكلمة مرور إذا كانت متوفرة
python laZagneForensic.py all -remote /tmp/dump -password 'ZapataVive'
  • تشغيل Lazagne بدون كلمة مرور
python laZagneForensic.py all -remote /tmp/dump

الطريقة الثانية - تثبيت قرص على نظام الملفات الخاص بك

  • يجب أن يكون الملف مُثبّتًا على نظام الملفات الخاص بك
test:~$ ls /tmp/disk/
total 769M
drwxr-xr-x 2 root root    0 févr.  1 14:05 ProgramData
-rwxr-xr-x 1 root root 256M févr.  1 14:05 swapfile.sys
-rwxr-xr-x 1 root root 512M févr.  1 14:05 pagefile.sys
drwxr-xr-x 2 root root    0 janv. 31 00:35 System Volume Information
dr-xr-xr-x 2 root root    0 janv. 26 10:17 Program Files (x86)
dr-xr-xr-x 2 root root    0 janv. 25 18:13 Program Files
drwxr-xr-x 2 root root    0 janv. 19 10:09 Windows
drwxr-xr-x 2 root root    0 janv. 16 15:52 Homeware
drwxr-xr-x 2 root root    0 janv.  9 17:33 PerfLogs
drwxr-xr-x 2 root root    0 nov.  22 20:37 Recovery
drwxr-xr-x 2 root root 4,0K nov.  22 20:31 Documents and Settings
dr-xr-xr-x 2 root root    0 nov.  22 20:31 Users
  • تشغيل Lazagne بكلمة مرور إذا كانت متوفرة
python laZagneForensic.py all -local /tmp/disk -password 'ZapataVive'
  • تشغيل Lazagne بدون كلمة مرور
python laZagneForensic.py all -local /tmp/disk

ملاحظة: استخدم -v للوضع المفصل و -vv لوضع التصحيح.

البرامج المدعومة

ملاحظة: تحقق من الصورة التالية لفهم أي كلمات المرور يمكنك فك تشفيرها دون الحاجة إلى كلمة مرور ويندوز الخاصة بالمستخدم. سيتم اختبار جميع بيانات الاعتماد التي تم العثور عليها ككلمة مرور ويندوز في حال أعاد المستخدم استخدام نفس كلمة المرور.
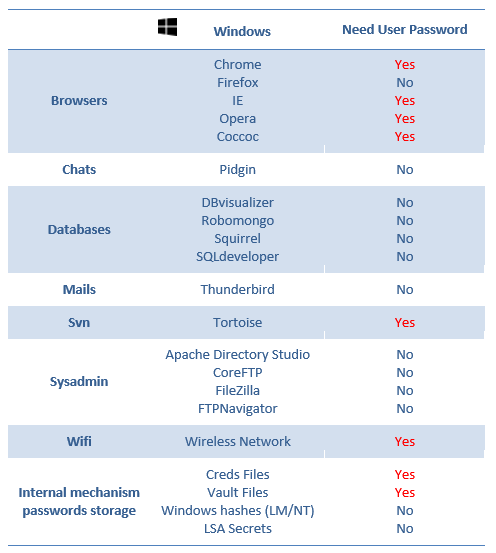
The LaZagne project

التبرع

لا تتردد في دعم عملي من خلال التبرع، سأقدر ذلك كثيرًا:

  • عبر BTC: 16zJ9wTXU4f1qfMLiWvdY3woUHtEBxyriu

شكر خاص

  • Jean-Michel Picod و Elie Bursztein لصالح DPAPICK
  • Francesco Picasso لصالح Windows DPAPI laboratory
  • Jean-Christophe Delaunay - Jiss/Fist0urs من فريق Synacktiv على عملهم

مقالات موصى بها متعلقة بـ DPAPI

  • Happy DPAPI!
  • ReVaulting! Decryption and opportunities
  • Windows ReVaulting
  • DPAPI exploitation during pentest and password cracking

Alessandro ZANNI
[email protected]
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






