
 #1
أدوات استخراج البرامج الثابتة وفك التغليف والمحاكاة واكتشاف الثغرات وتحليل الملفات الثنائية.
موصى به من Kitploit

 l41kaa/cve-2024-48705
أجهزة Wavlink AC1200 بإصدارات البرامج الثابتة M32A3_V1410_230602 وM32A3_V1410_240222 معرضة لثغرة حقن أوامر بعد المصادقة عند إعادة تعيين كلمة المرور.…
 xairy/lights-out
أدوات للتحكم في مؤشر LED لكاميرا الويب على ThinkPad X230
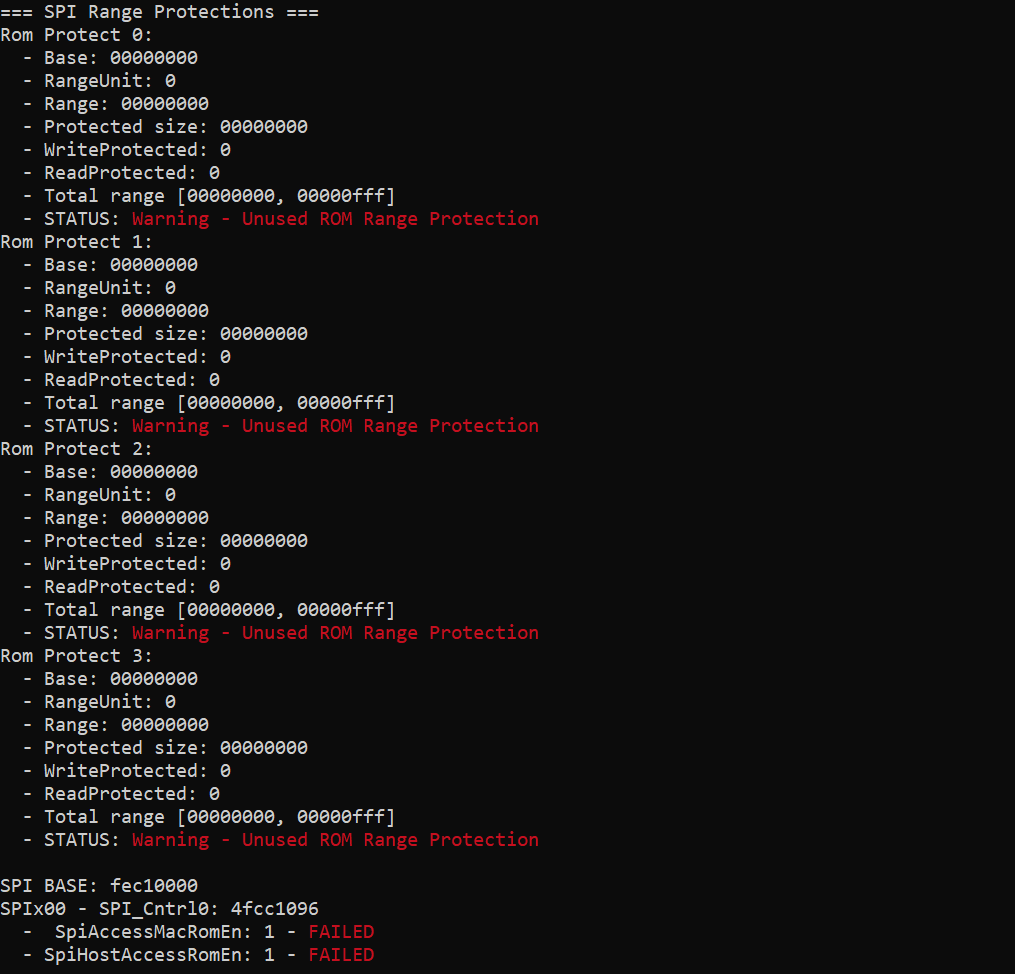 ioactive/platbox
أداة تقييم أمان المنصة لتفريغ وتحليل سجلات UEFI/SMM، ومساحة تكوين PCI، والذاكرة الفعلية، وذاكرة SPI الفلاشية، ونصوص تمهيد S3 مع مدمج لاختبار SMI…
 lukejenkins/cve-2022-24693
توثيق وخطوات إعادة إنتاج لـ CVE-2022-24693: بيانات اعتماد ثابتة (hardcoded) في برامج ثابتة (firmware) لأجهزة Baicells Nova436Q و Neutrino 430، مما…
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 ospg/binwalk
أداة تحليل البرامج الثابتة
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
تنفيذ خفيف الوزن لـ Protocol Buffers بلغة ANSI C مخصص للمتحكمات الدقيقة والأنظمة المدمجة محدودة الذاكرة، مما يتيح تسلسل وإلغاء تسلسل فعال للبيانات…
 blasty/lexmark
أدوات مساعدة لفك تشفير البرامج الثابتة لطابعات Lexmark واستغلال 0day مُوثَّق (CVE-2023-23560) يؤثر على أكثر من 100 طراز طابعة.
 softscheck/tplink-smartplug
عميل TP-Link WiFi SmartPlug ومحلل Wireshark
 djsime1/awesome-flipperzero
🐬 مجموعة من الموارد الرائعة لجهاز Flipper Zero.
 tadash10/detect-cve-2024-0762
يُعد اكتشاف الثغرات الأمنية مثل CVE-2024-0762، خاصةً في البرمجيات الثابتة (firmware) الخاصة بـ UEFI، أمرًا صعبًا للغاية نظرًا لطبيعتها منخفضة المستوى.
 vl4dr/cve-2024-42642
إثباتات مفهوم لاستغلال ثلاث ثغرات في آلية تحديث البرامج الثابتة لمحرك الأقراص الصلبة Crucial MX500 SSD، مما يتيح تجاوز سعة المخزن المؤقت واحتمالية…

 nccgroup/test_avb_key
أداة Python للتحقق مما إذا كانت صور الإقلاع الموثّق (vbmeta) في أندرويد موقّعة بمفاتيح اختبار معروفة علنًا، لتحديد سوء التهيئة في إصدارات الإنتاج.
 voltaireyoung/cve-2024-31719----ami-aptio-5-vulnerability
يوضح تجاوز التحكم في الوصول المحلي في وحدة AMI Aptio 5 NvLock، مما يسمح بتعديل متغيرات NVRAM بما في ذلك كلمة مرور المسؤول، مع فيديو إثبات المفهوم.
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 sjgallagher2/am335xbootrom
هندسة عكسية لـ TI AM3358 boot ROM
 seemoo-lab/internalblue
إطار عمل لتجارب البلوتوث لرقائق Broadcom وCypress.








