
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 nccgroup/freddy
التعرف تلقائياً على مشكلات إلغاء التسلسل في تطبيقات Java و .NET باستخدام المسح النشط والسلبي
 gl4ssesbo1/nebula
Nebula هو إطار عمل C2 قائم على السحابة، يقدم حاليًا الاستكشاف والتعداد والاستغلال والاستغلال اللاحق على AWS، ولكن لا يزال العمل جاريًا للسماح باختبار…
 robiot/rustcat
Rustcat(rcat) - مستمع المنافذ الحديث والصدفة العكسية
 mcw0/dahuaconsole
Dahua Console، الوصول إلى وحدة التحكم الداخلية للتصحيح و/أو وظائف أخرى مكتشفة في أجهزة Dahua. لا تتردد في المساهمة في هذا المشروع.
 nonamecoder/cve-2022-27254
إثبات المفهوم الذي يوضح هجوم إعادة تشغيل الترددات اللاسلكية (RF) على نظام الدخول عن بعد بدون مفتاح لهوندا (CVE-2022-27254) باستخدام HackRF One وGNU…
 projectzeroindia/cve-2019-19781
استغلال تنفيذ التعليمات البرمجية عن بُعد لـ Citrix Application Delivery Controller و Citrix Gateway [ CVE-2019-19781 ]
 0x1ca3/adbnet
أداة تسمح لك بالبحث عن أجهزة أندرويد ضعيفة حول العالم واستغلالها.
 opsxcq/exploit-cve-2017-7494
استغلال SambaCry وحاوية ضعيفة (CVE-2017-7494)
 brompwnie/botb
أداة تحليل واستغلال للحاويات لمختبرّي الاختراق والمهندسين.
 nickcano/xenoscan
ماسح ذاكرة مفتوح المصدر مكتوب بلغة C++
 gbonacini/cve-2016-5195
استغلال CVE-2016-5195 (Dirty COW) الذي يعدّل ملف /etc/passwd لتصعيد الصلاحيات وفتح شل بصلاحيات الجذر على أنوية لينكس المتأثرة.

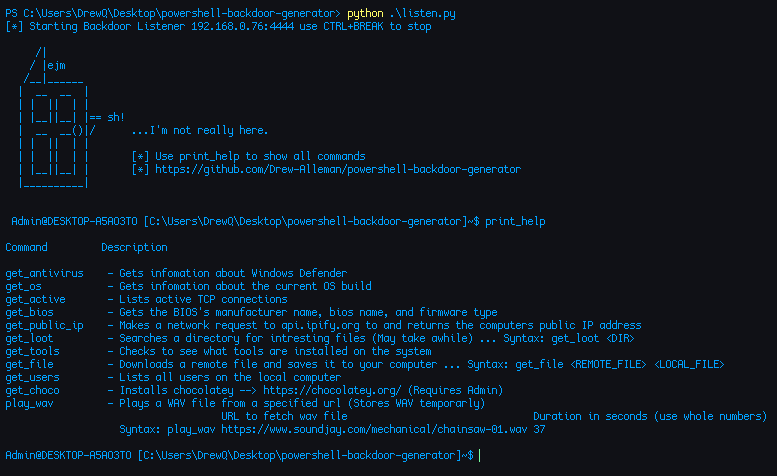 drew-alleman/powershell-backdoor-generator
باب خلفي عكسي مكتوب بلغة PowerShell ومموه باستخدام Python. يقوم بتوليد حمولات لأجهزة الاختراق الشائعة مثل Flipper Zero وHak5 USB Rubber Ducky، ويغير…
 fullhunt/spring4shell-scan
ماسح آلي بالكامل وموثوق ودقيق لاكتشاف ثغرات Spring4Shell وSpring Cloud RCE
 random-robbie/cve-2020-0688
cve-2020-0688
 koczkatamas/cve-2016-0051
EoP (Win7) وBSoD (Win10) PoC لثغرة CVE-2016-0051 (MS-016)
 kh4sh3i/cve-2025-32463
تصعيد الامتيازات المحلية إلى الجذر عبر sudo chroot في لينكس
 maldevel/gdog
باب خلفي لنظام ويندوز متكامل الميزات يستخدم جيميل كخادم تحكم وقيادة (C&C).








