
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit

 orevim/cve-2026-18963-poc
إثبات مفهوم ومدقّق ثغرات لـ CVE-2026-18963، وهو استيلاء على الحساب دون مصادقة في تدفق إعادة تعيين بيانات الاعتماد في Keycloak. ملف Python واحد، مع…
 david-alvarez-rosa/php-rce
استغلالات لـ CVE-2026-109618 / CVE-2026-109619 لتحقيق RCE على أهداف PHP
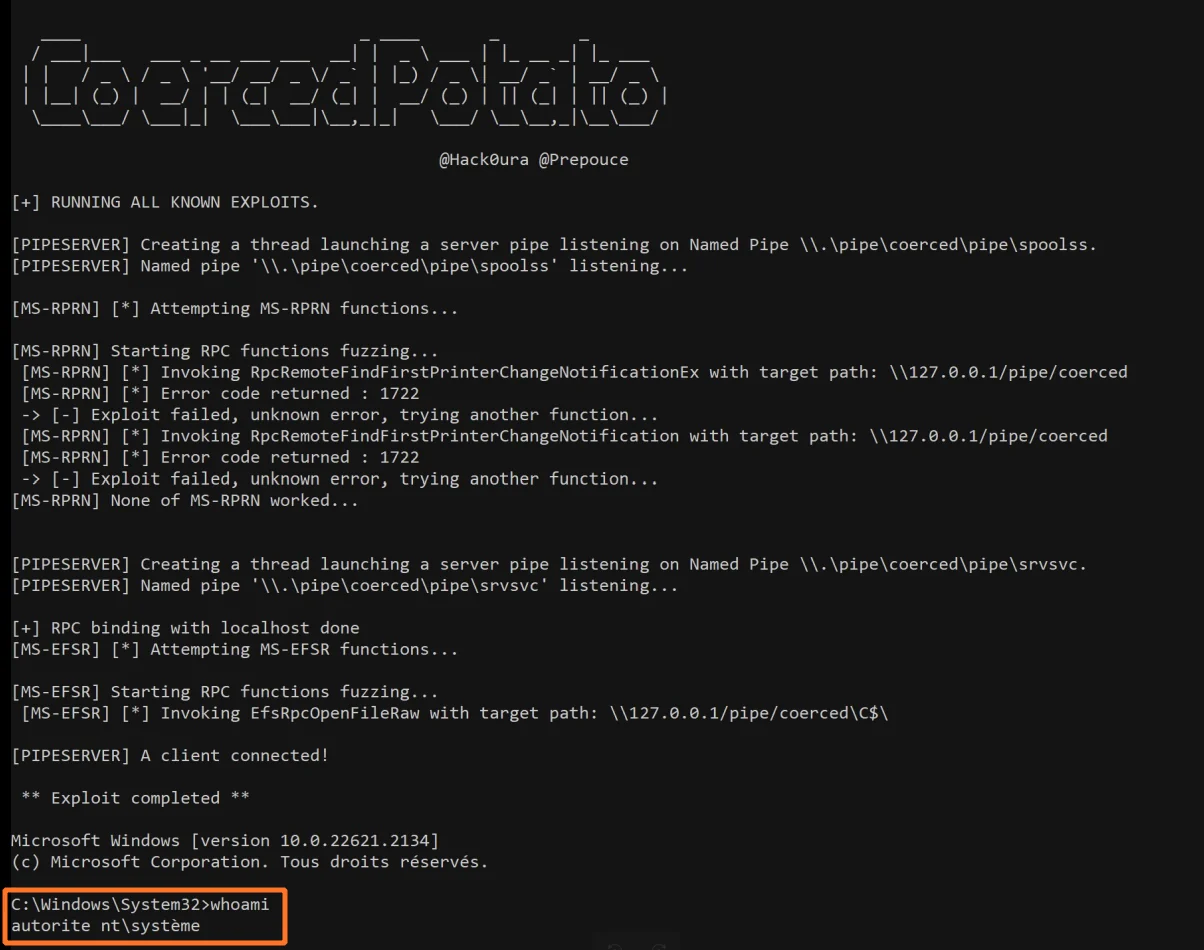 prepouce/coercedpotato
أداة لتصعيد الامتيازات محليًا على Windows تستغل SeImpersonatePrivilege عبر إكراه RPC الخاص بـ MS-RPRN وMS-EFSR لتنفيذ الأوامر بصلاحيات SYSTEM.
 ikow/php2shell-poc
CVE-2026-109618/109619 بحث استغلال session.upload_progress في PHP — إثبات المفهوم والتحليل
 xuehuolll/cve-2026-109618-109619-audit
تدقيق CVE-2026-109618 / CVE-2026-109619: إعادة إنتاج تسميم الجلسة وصولاً إلى تنفيذ الأوامر؛ إعادة إنتاج شرط OOM المسبق في BGCTX؛ لم يُعَد إنتاج UAF…
 trhhubsd/artex
نظام LLM متعدد الوكلاء لاختبار الاختراق الذاتي في مختبرات معزولة: يتشارك وكلاء التخطيط/العمل رسوم الأصول والاستكشاف، مع تسجيل حركة المرور عبر MITM…
 oscerd/cve-2026-85254
مُعيد إنتاج قابل للتشغيل بـ Spring Boot وQuarkus لـ CVE-2026-85254، يوضّح تجاوز كبت صدى الترويسات في Apache Camel camel-platform-http عبر حالة أحرف…
 oscerd/cve-2026-85296
نسخة إثبات مفهوم قابلة للتشغيل بـ Spring Boot وQuarkus تُعيد إنتاج CVE-2026-85296، وهو خلط في مفتاح توقيع MDN عبر الشركاء في camel-as2 (CWE-488)، مع…
 oscerd/cve-2026-85300
مُعيد إنتاج قابل للتشغيل بـ Spring Boot وQuarkus لـ CVE-2026-85300، يوضّح قيام camel-pqc بكتابة المفاتيح الخاصة بأذونات ملفات مستمدة من umask…
 oscerd/cve-2026-85301
أداة إثبات مفهوم قابلة للتشغيل لإعادة إنتاج تجاوز التحقق من المُصدر (issuer) في Apache Camel camel-keycloak (CWE-287)، تُوضّح السلوك المتأثر والسلوك…
 oscerd/cve-2026-85312
مُعيد إنتاج إثبات مفهوم قابل للتشغيل لـ CVE-2026-85312، يُظهر اختطاف saga في Apache Camel عبر ترويسة Long-Running-Action في Spring Boot وQuarkus.
 oscerd/cve-2026-85313
نموذج إثبات مفهوم قابل للتشغيل بـ Spring Boot يعيد إنتاج CVE-2026-85313، حيث يعكس Apache Camel camel-jetty enableCORS أي أصل (origin) مع بيانات…
 oscerd/cve-2026-85314
أداة إثبات مفهوم قابلة للتشغيل لإعادة إنتاج CVE-2026-85314، تُظهر حقن ترويسة mail.smtp في MimeMultipart الخاص بـ camel-mail في Camel Spring Boot…
 abraxas/superset-g3-v0-import-sql-plant
مختبر إثبات مفهوم لثغرة تفويض في Apache Superset 6.1.0 حيث يقوم محرر لوحة معلومات بدور Gamma بزرع SQL في مجموعة البيانات عبر استيراد لوحة معلومات v0…
 horizon3ai/cve-2026-106173
استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-106173، وهي كتابة ملف عبر اجتياز المسار في gRPC دون مصادقة في Fortinet FortiSIEM تتيح تنفيذ أوامر عن…
 emad-almousa/cve-2025-53051
كود إثبات مفهوم (Proof-of-concept) وشرح تقني يوضحان CVE-2025-53051، وهي ثغرة في قاموس الرسوم البيانية (histogram dictionary) في Oracle 26ai قابلة…
 r3n3r0/cve-2026-0006-step-2
حزمة بحثية توضح سلسلة ROP بمساعدة تسريب في Android media.swcodec عبر تجاوز سعة الكومة في وحدة فك ترميز APV الخاص بالثغرة CVE-2026-0006، مع مولّد…
 2t8a/cve-2025-49132
ماسح Python لـ CVE-2025-49132 يستغل اجتياز المسار في نقطة نهاية الإعدادات المحلية في Pterodactyl Panel لاستخراج بيانات تكوين قاعدة البيانات المكشوفة.








