
 #1
أدوات لتسليح الثغرات الأمنية للحصول على وصول غير مصرح به إلى الأنظمة أو البيانات.
موصى به من Kitploit
 pizza-power/cve-2016-4437
Python POC لاستغلال CVE-2016-4437 ثغرة إلغاء تسلسل Apache Shiro بسبب مفتاح تشفير مثبت بشكل ثابت
 jmbowes/nextsecurescan
Next.js CVE-2025-29927 ماسح الثغرات
 bugch3ck/imposter
إثبات المفهوم لـ CVE-2015-0006. تم الإصلاح في MS15-005 https://docs.microsoft.com/en-us/security-updates/SecurityBulletins/2015/ms15-005 .
 spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
دليل وكود نظري لـ CVE-2023-35674
 randomrobbiebf/cve-2024-9935
إضافة مولد PDF لـ Elementor Page Builder <= 1.7.5 - تنزيل ملف تعسفي غير مصادق عليه
 q4n/cve-2021-3156
سلسلة إعادة إنتاج CVEs لدى الآخرين
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。
 spbavarva/cve-2025-46203
إثبات المفهوم لـ CVE-2025-46203
 rsch-io/cve-2025-55182-react2shell
React2Shell (CVE-2025-55182) - استغلال إثبات المفهوم (PoC) يوضح ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) حرجة في أطر الويب الحديثة التي تستخدم مكونات…
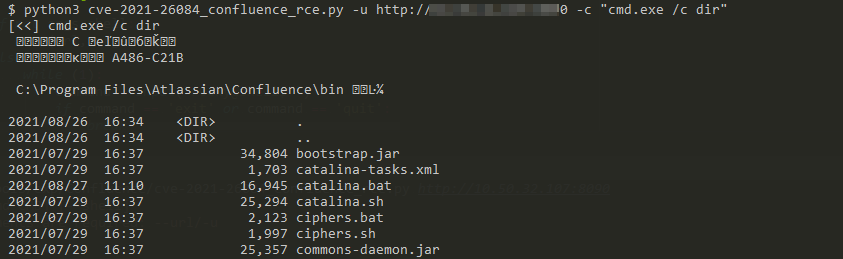 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - ثغرة Confluence لتنفيذ الأوامر عن بُعد قبل المصادقة حقن OGNL مع استرجاع الناتج
 jet-pentest/cve-2021-3131
إثبات المفهوم لـ CVE-2021-3131: كشف بيانات الاعتماد عبر بيانات الاعتماد المشفرة بـ base64 في معلمة URL لخادم ويب 1C:Enterprise 8.
 imbas007/cve-2025-25257
أداة استغلال مبني على بايثون لـ CVE-2025-25257 في FortiWeb. تؤتمت اكتشاف حقن SQL، ورفع webshell، وتنفيذ أوامر عن بُعد على الأهداف المتأثرة.
 grecosamuel/cve-2024-32002
استغلال إثبات المفهوم لـ CVE-2024-32002، يوضح RCE عبر git clone مع وحدات فرعية خبيثة وروابط رمزية على أنظمة الملفات غير الحساسة لحالة الأحرف.
 edxsh/cve-2019-1221
استغلال إثبات المفهوم لـ CVE-2019-1221 يستهدف Internet Explorer 11 32-bit على Windows 10 x64 حتى RS5، باستخدام VBScript.Encode و CVE-2019-0768 لتنفيذ…
 asterite3/cve-2020-13640
CVE-2020-13640 - حقن SQL في إضافة wpDiscuz لووردبريس <= 5.3.5
 salehlardhi/cve-2024-24919
قالب Nuclei لاكتشاف CVE-2024-24919 عن طريق التحقق من تسريب ملف /etc/shadow، مما يتيح الفحص الآلي للثغرات وتقييم الأمان.
 d0n601/pwncity
بيئة TeamCity CI غير آمنة للتدريب العملي على اختبار الاختراق: جمع المعلومات، سرقة بيانات الاعتماد، تصعيد الامتيازات، والحركة الجانبية.
 oguz-kagan-akar/cve-2026-41940-analysis
تحليل فني لتجاوز المصادقة في cPanel/WHM








