Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Guide-and-theoretical-code-for-CVE-2023-35674 — دليل وكود نظري لـ CVE-2023-35674 | Kitploit
أدوات/GitHubGitHub/spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
أمان أندرويدتصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالأمن الجوالالتعلم والتعليماستغلال الملفات الثنائية
GitHub
مشاركة
spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674

Guide-and-theoretical-code-for-CVE-2023-35674

دليل وكود نظري لـ CVE-2023-35674

عرض المستودع
2267منذ 2 سنواتلم تتم المراجعة بعد

دليل وكود نظري لـ CVE-2023-35674

دليل وكود نظري لـ CVE-2023-35674

نظرًا لأن الأندرويد خارج نطاق مهاراتي، فيرجى اعتبار هذا نظرة عامة عالية المستوى من وجهة نظري حول كيفية استغلال هذه الثغرة. مقتطفات الكود هي مجرد هياكل، من فضلك ساعدني :) أولاً، لا يمكنك استغلال CVE-2023-35674 بمفردها. لماذا؟ لأن CVE-2023-35674 يسمح لك فقط بتشغيل نشاط في الخلفية بسبب خطأ منطقي. لذا بشكل أساسي، ستستخدم هذه الثغرة لتشغيل تطبيق في الخلفية، ثم تستخدم شيئًا مثل CVE-2021-0307 لرفع الامتيازات. نصيحة: الطريقة الوحيدة لاستغلال هاتين الثغرتين بالكامل (أي استخدام السلسلة) هي فقط إذا كان جهاز الأندرويد لديك يعمل بنظام أندرويد 11.

الآن بالنسبة لـ CVE-2023-35674. السبب الجذري هو أن العروض الافتراضية اعتُقد أنها لا يمكن عرضها إلا على شاشات افتراضية خاصة، وأنه لا ينبغي أن يكون ذلك سببًا لاعتبار التطبيق في المقدمة. لذلك أدرجت Presentation.java الكود من مستندات Google لبدء عرض افتراضي، وداخله أبدأ نسخة من فئة (والتي يجب استبدالها بطريقة لبدء تطبيق). سيؤدي هذا افتراضيًا إلى بدء التطبيق في الخلفية.[1]

الآن إلى جزء eop... بالنسبة لـ CVE-2021-0307 استخدمت هذا (https://blog.thalium.re/posts/leveraging-android-permissions/) كمرجع... إذن ما هو بالضبط؟ هذا

poc

لذا بطبيعة الحال فكرت في كتابة هيكل لأن الأندرويد مرة أخرى خارج نطاق مهاراتي وأنا كسول. هكذا وُلد MainActivity.java. الآن مع فهم أفضل قليلًا، أعتقد أن تدفق الاستغلال يجب أن يكون مختلفًا قليلًا. كيف؟

حسنًا، بالنسبة لبدء التطبيق في الخلفية، يجب أن يظل [1] محترمًا. ومع ذلك بالنسبة لـ eop، يجب أن يكون شيئًا مثل الصورة أدناه
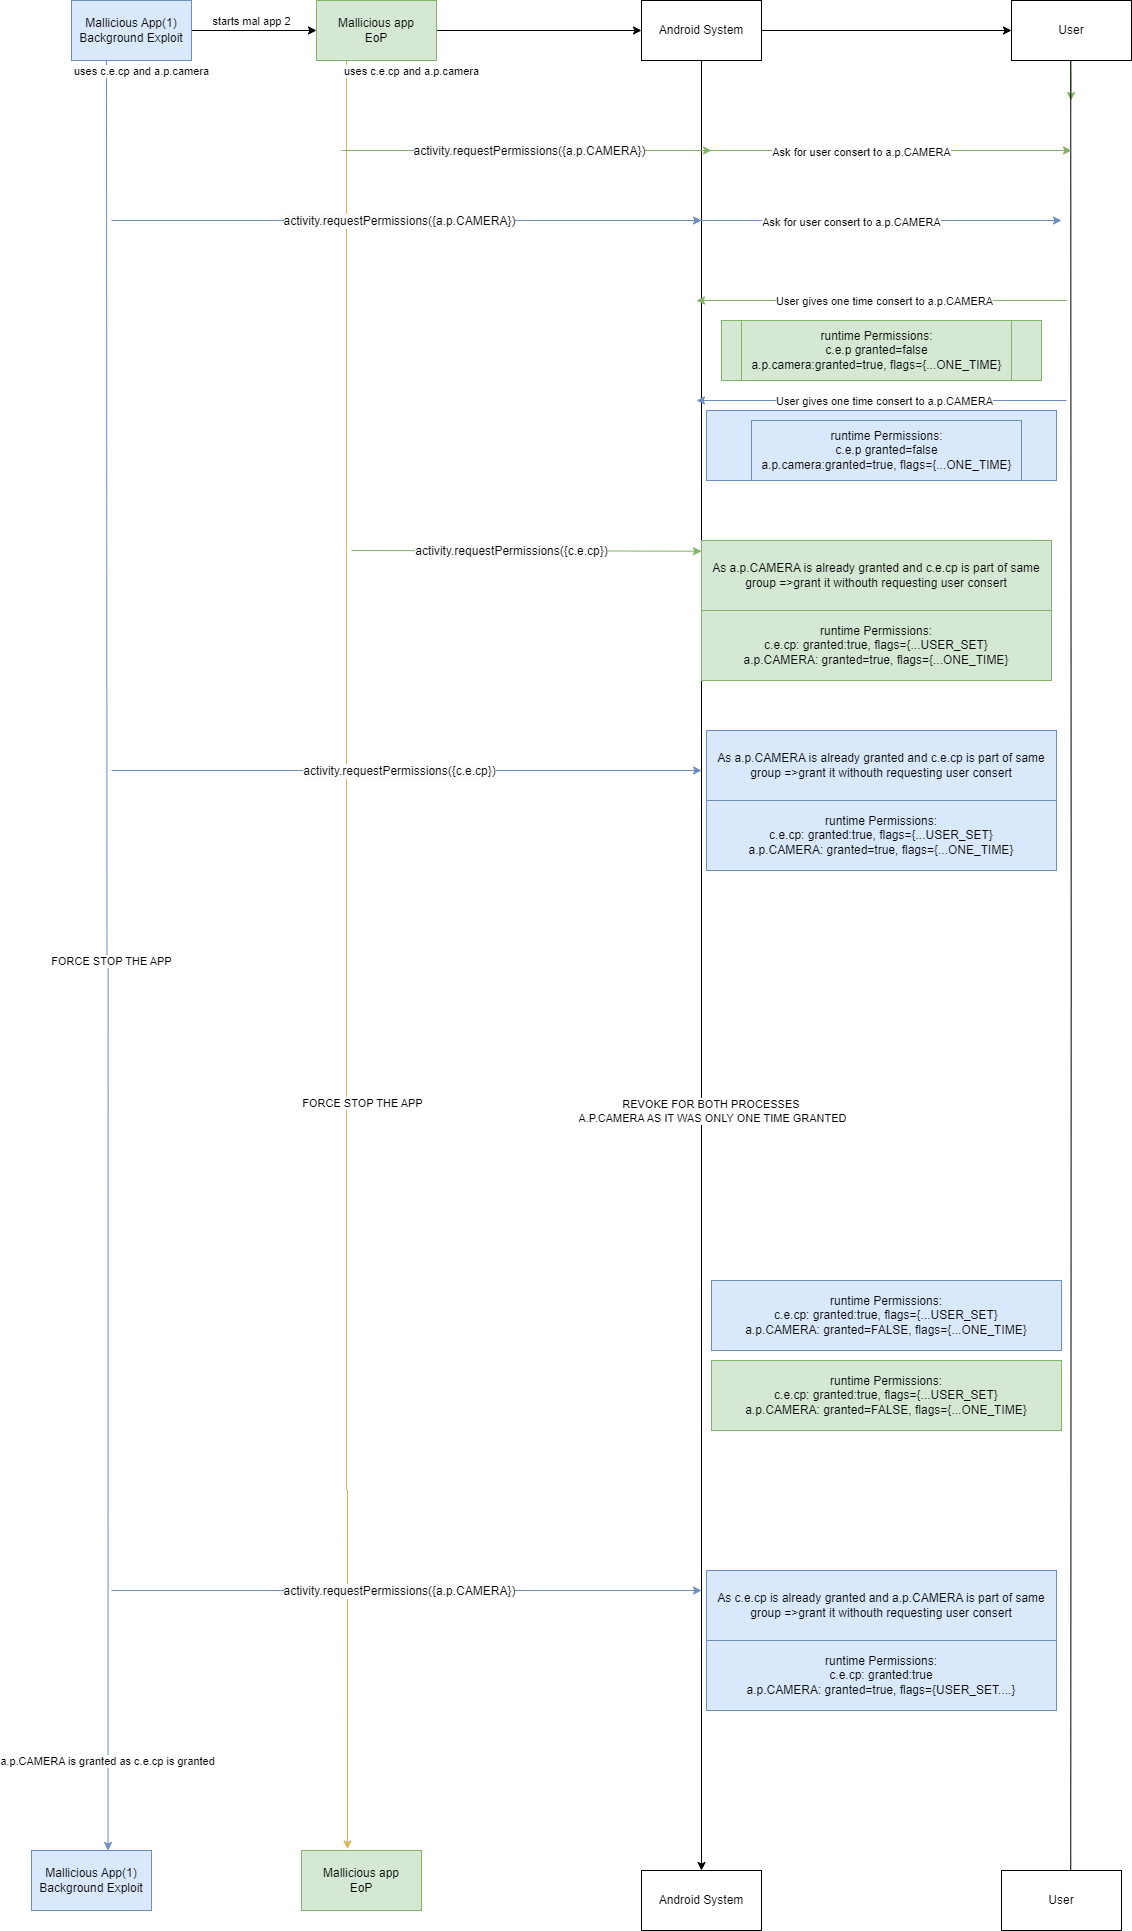
exploit

كما ترى، تدفق الاستغلال متطابق، فقط بدلًا من إنهاء الاستغلال مثل استغلال eop، ننهي بالتطبيق الذي بدأنا به الاستغلال في الخلفية.

لذا بشكل عام، أعتقد أنني وصفت طريقتين للحصول على eop، على الرغم من أنني أعتقد أنه بالنسبة لـ CVE-2023-35674 يمكنك فقط تنفيذ كود في الخلفية. لكن بعيدًا عن الموضوع، أعتقد أن هناك طريقتين لاستغلال CVE-2023-35674 هذه:

  1. من خلال جعل تطبيق APK يعمل في الخلفية، وهو الجزء الأول حيث تستخدم CVE-2023-35674 للتنفيذ في الخلفية ثم تنفذ CVE-2021-0307
  2. النهج الذي ترفع فيه من صلاحيات تطبيق CVE-2023-35674 ولكن بتفاعل المستخدم، وهو ما تم وصفه سابقًا، لذا نعم :/

يرجى أخذ كل ما أكتبه هنا بحذر، حتى إشعار آخر (حتى أجد شخصًا أتعاون معه في هذا ويعرف استغلال الأندرويد....)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






