
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
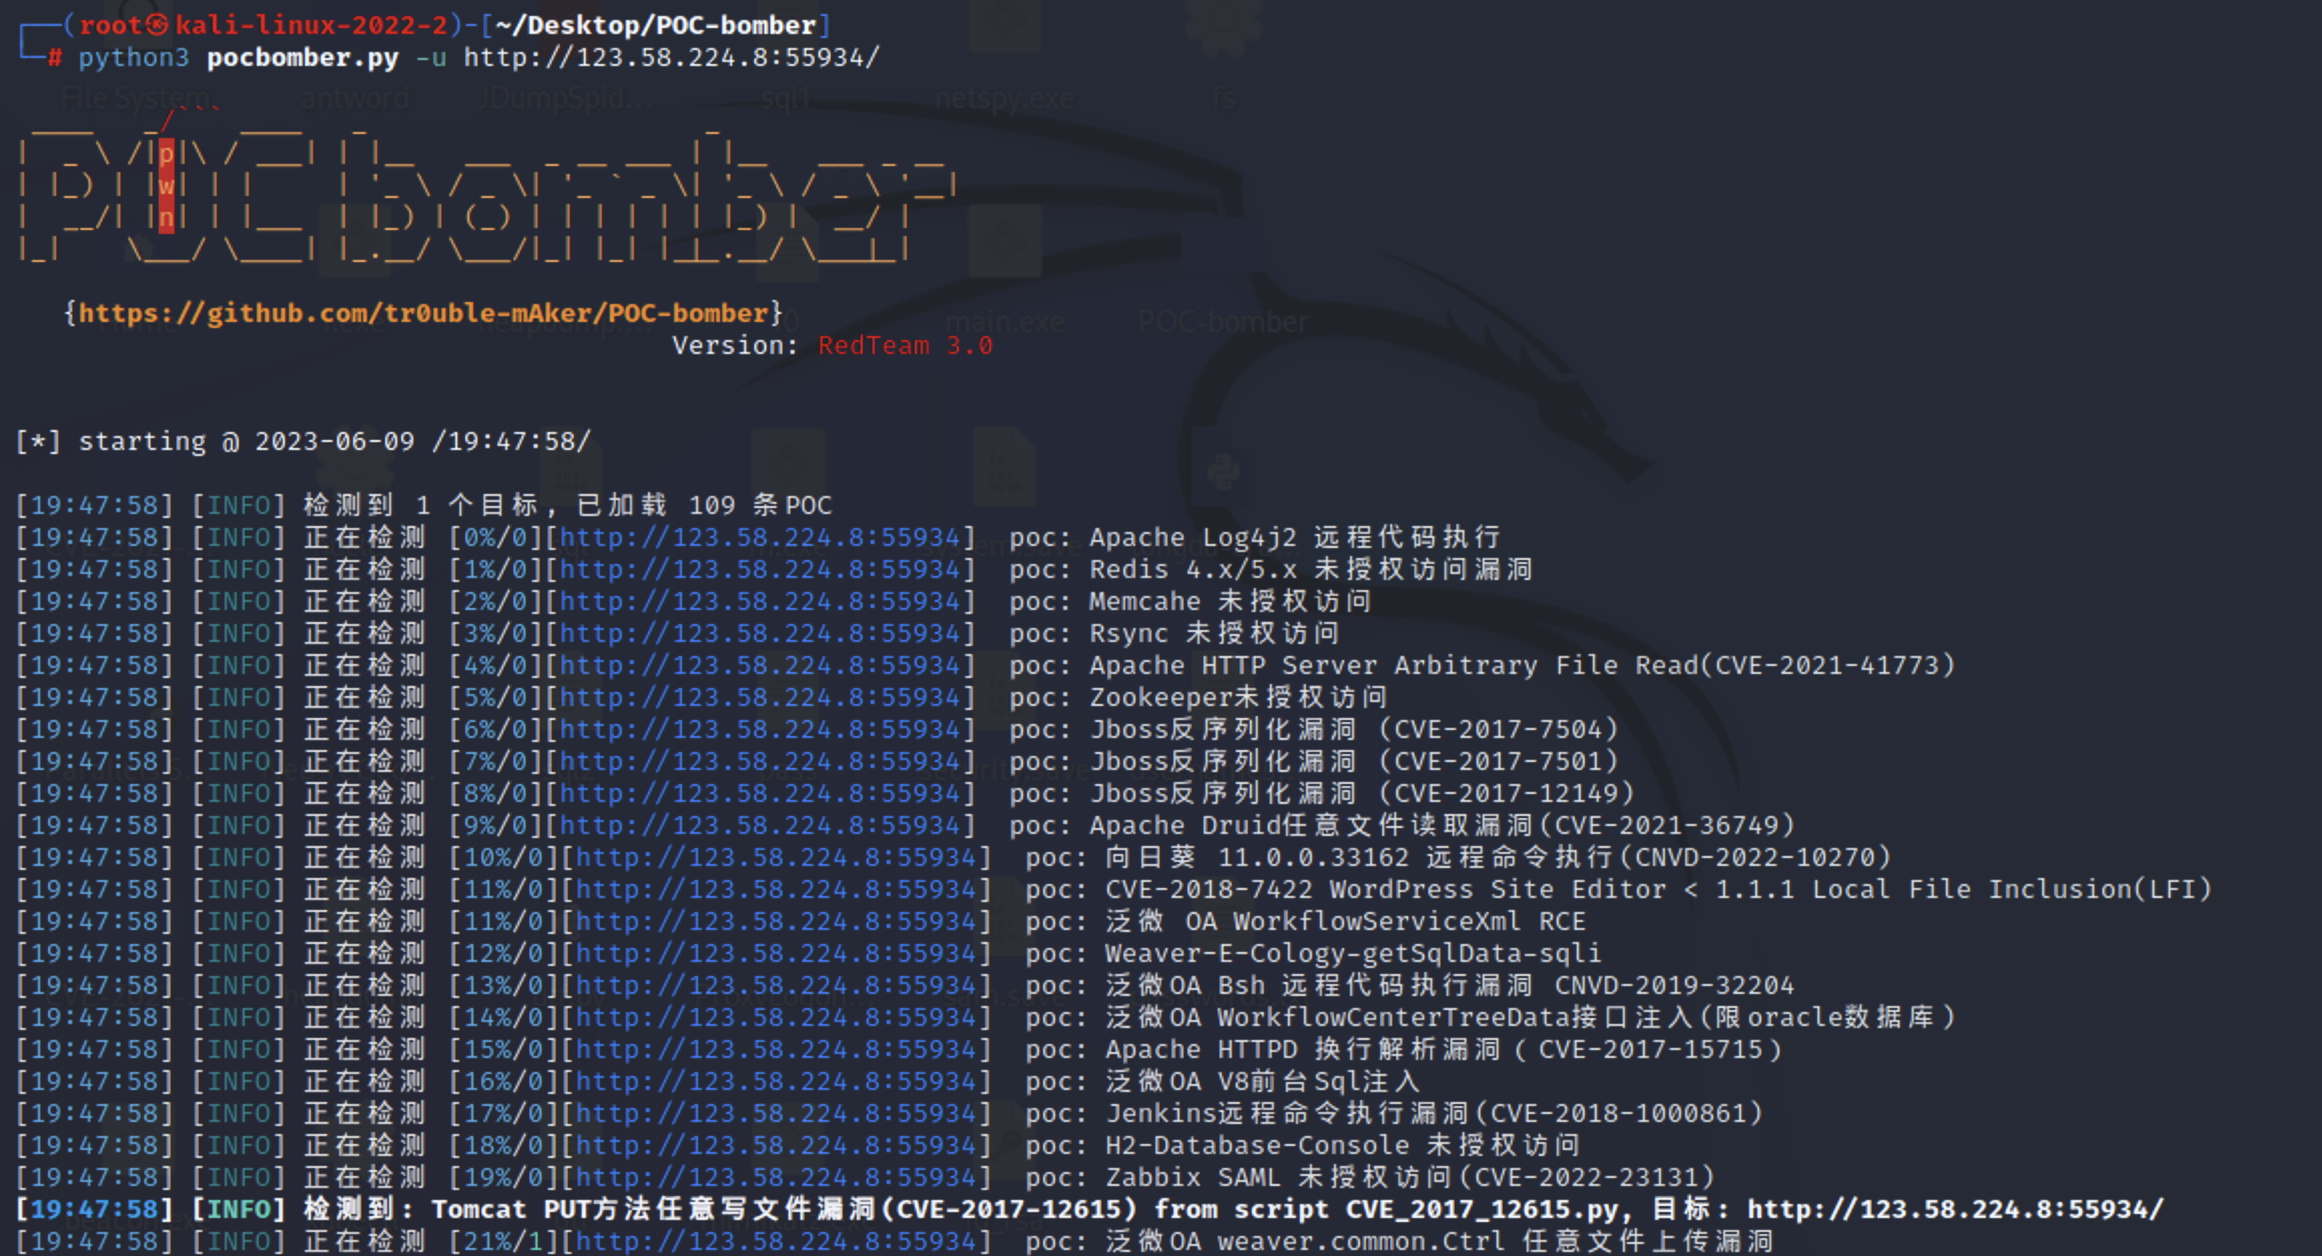
 tr0uble-maker/poc-bomber
استخدام عدد كبير من ثغرات/استغلالات عالية التهديد للحصول بسرعة على صلاحيات الهدف، للاختراق والاستطلاع السريع للفريق الأحمر
 ascit31/dark-moon
محرك اختبار اختراق مستقل يعمل بالذكاء الاصطناعي، يوفّر أمنًا هجوميًا مستمرًا عبر الويب والسحابة والدليل النشط (AD) وKubernetes. يجمع بين التفكير…
 r00ts3c/ddos-rootsec
استكشف أرشيف DDOS الخاص بـ RootSec، والذي يضم ماسحات ضوئية من الدرجة الأولى، وشبكات بوت قوية (Mirai و QBot) ومتغيرات أخرى، واستغلالات عالية التأثير،…
 boku7/bokuloader
مُحمل انعكاسي من نوع إثبات المفهوم لـ Cobalt Strike يهدف إلى إعادة إنشاء وتكامل وتعزيز ميزات التهرب من Cobalt Strike!
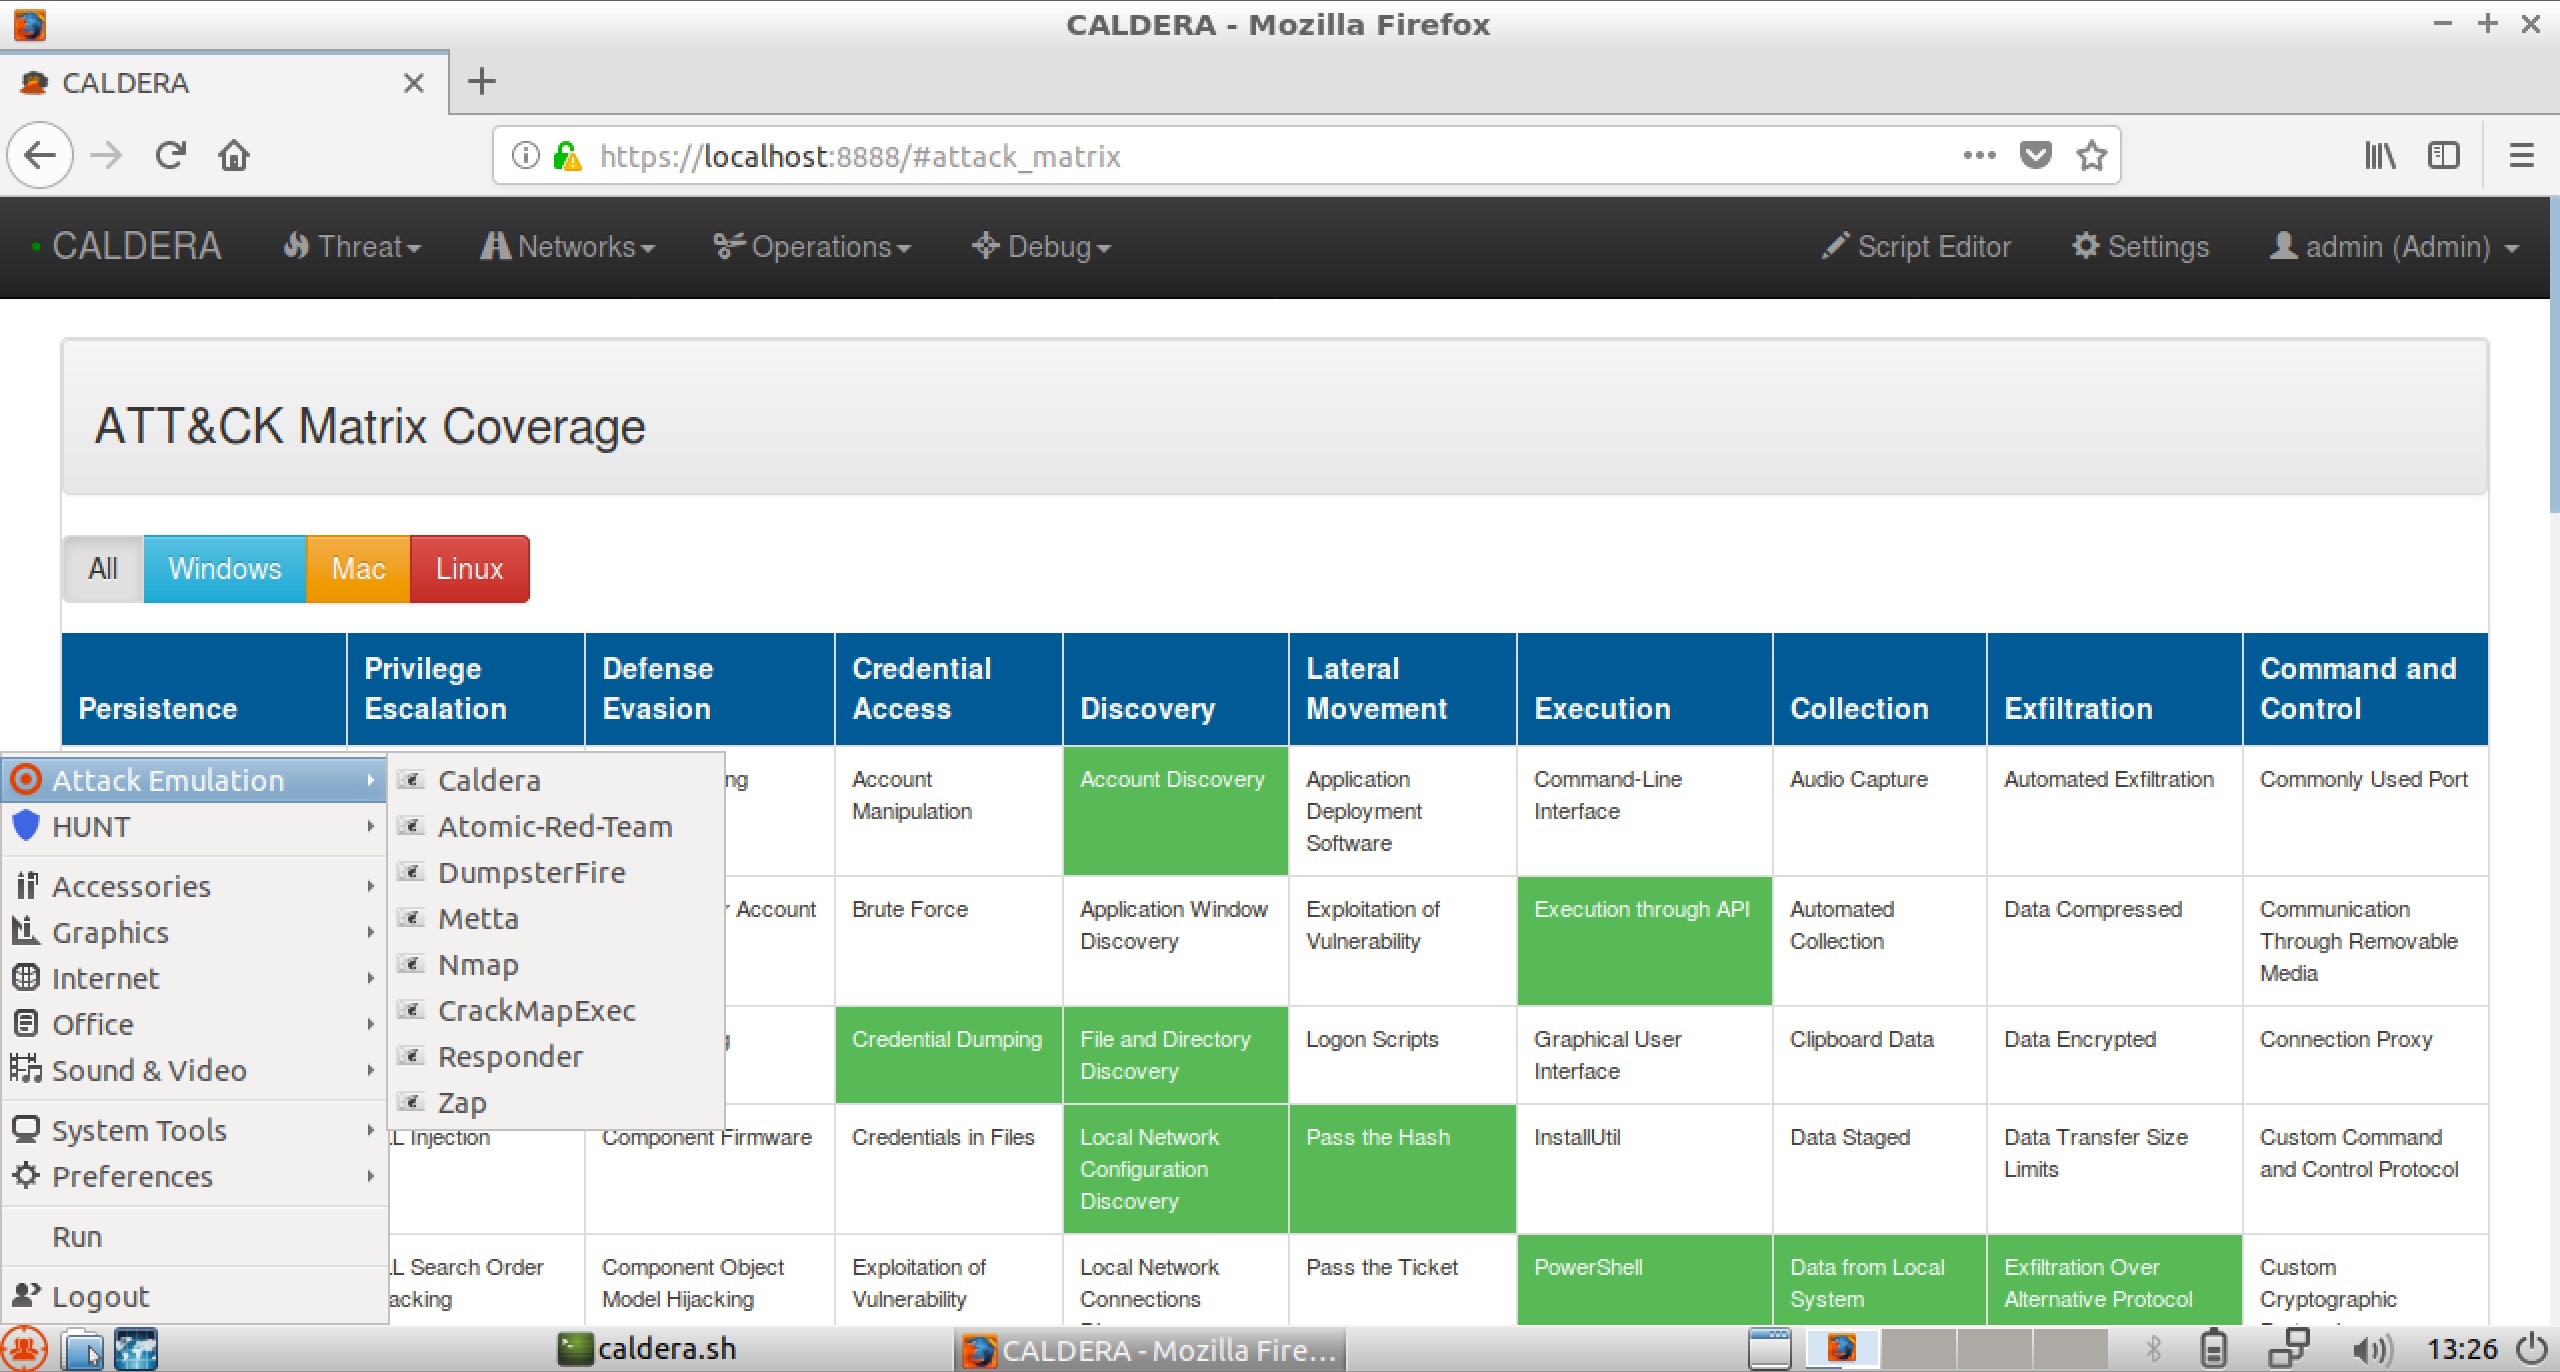 redhuntlabs/redhunt-os
آلة افتراضية لمحاكاة الخصوم وصيد التهديدات
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
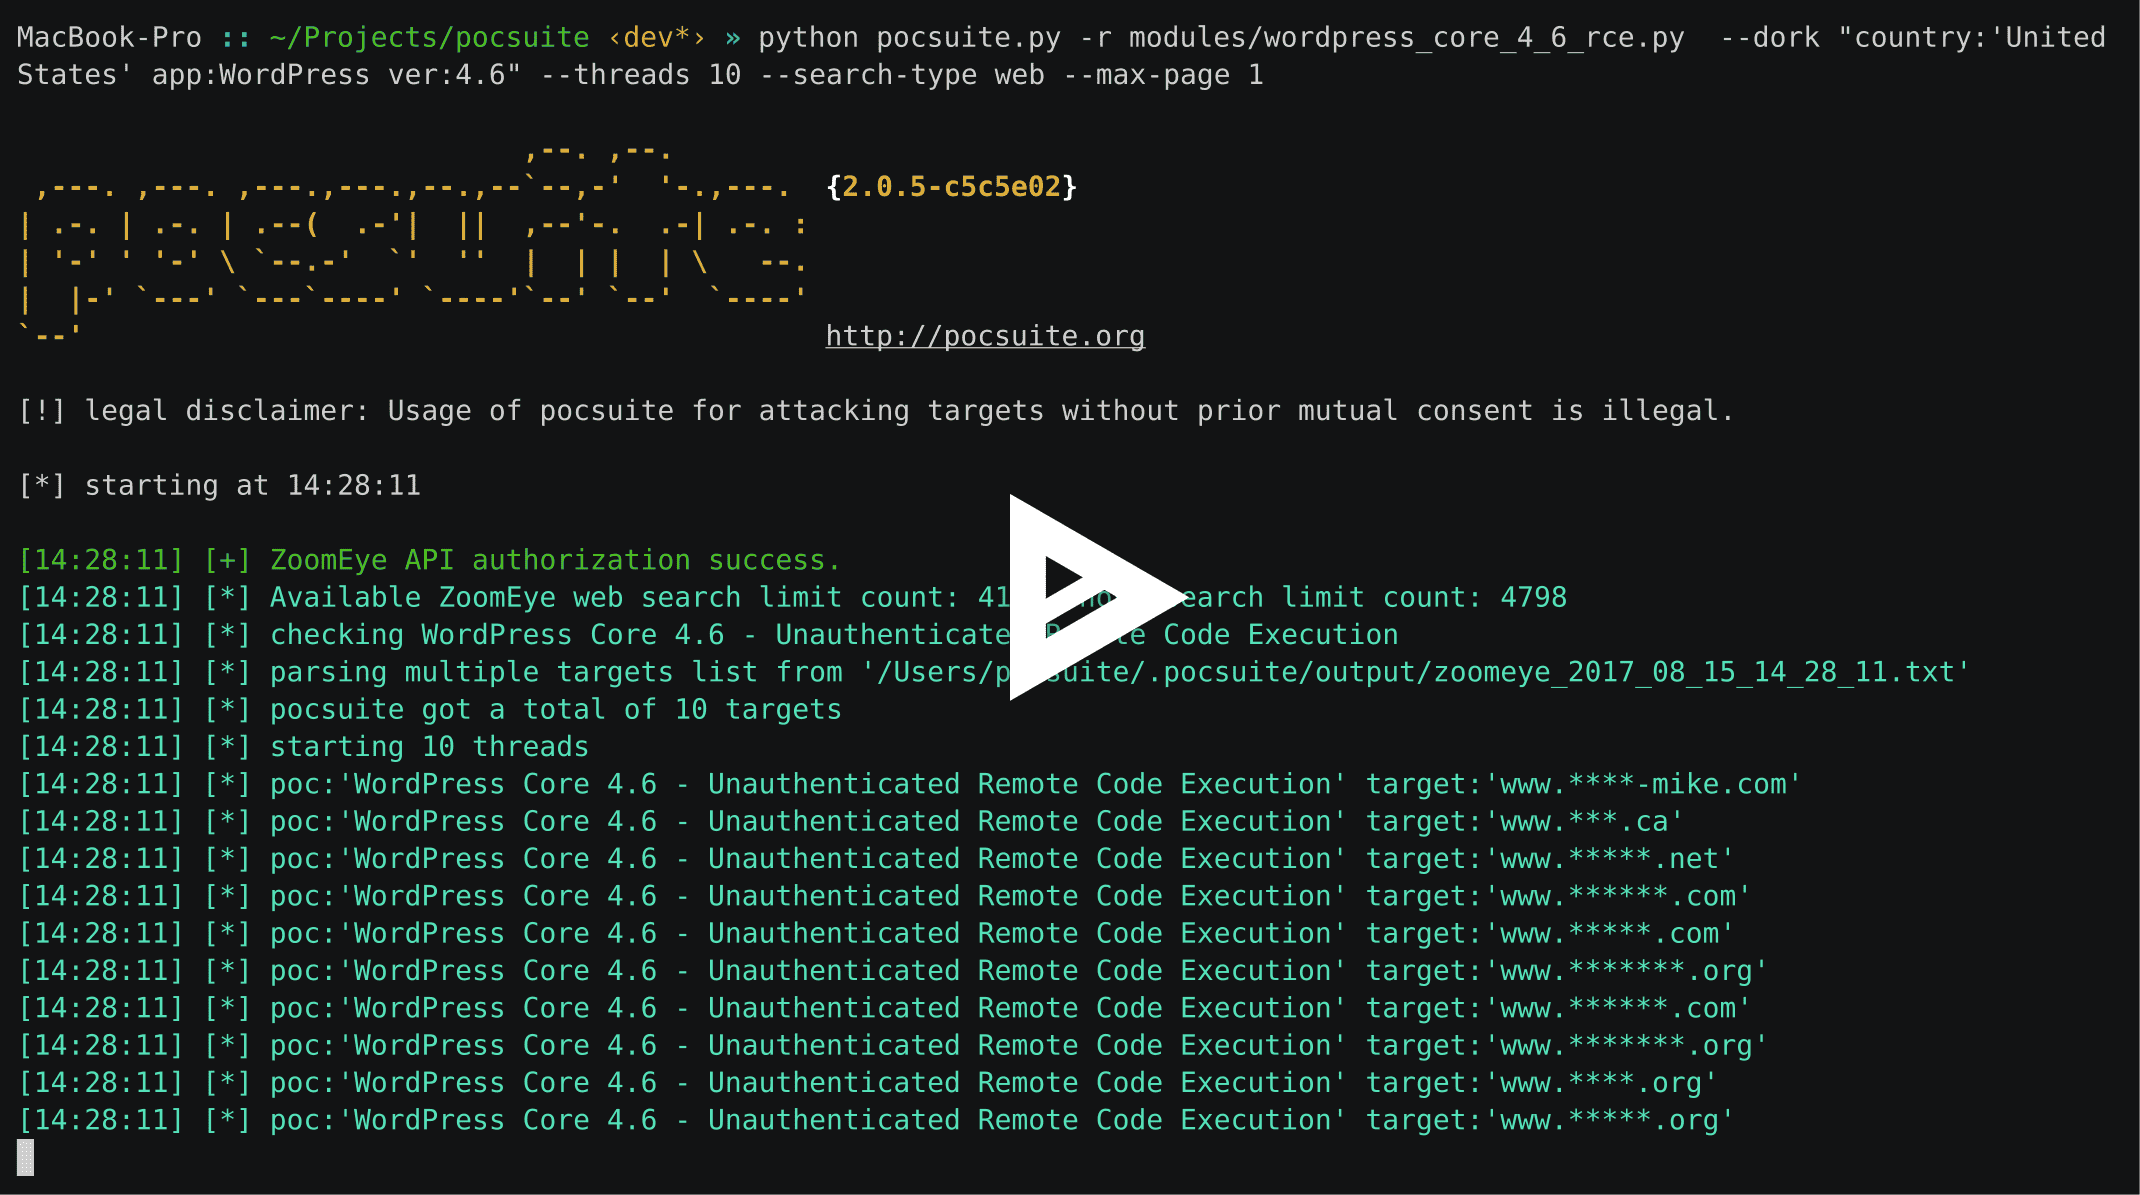 knownsec/pocsuite
هذا المشروع توقف عن الصيانة، يرجى التوجه إلى مشروع https://github.com/knownsec/pocsuite3.
 sunblaze-ucb/exploitgym
ExploitGym هو معيار مرجعي واقعي واسع النطاق مبني على ثغرات من العالم الحقيقي، صُمم لتقييم قدرة وكلاء الذكاء الاصطناعي على تطوير الاستغلالات.
 zakirkun/guardian-cli
Guardian هي أداة CLI آلية للاختبار الاختراقي تعمل بالذكاء الاصطناعي وجاهزة للإنتاج، تستخدم Google Gemini وLangChain لتنسيق سير عمل اختبار اختراق ذكية…
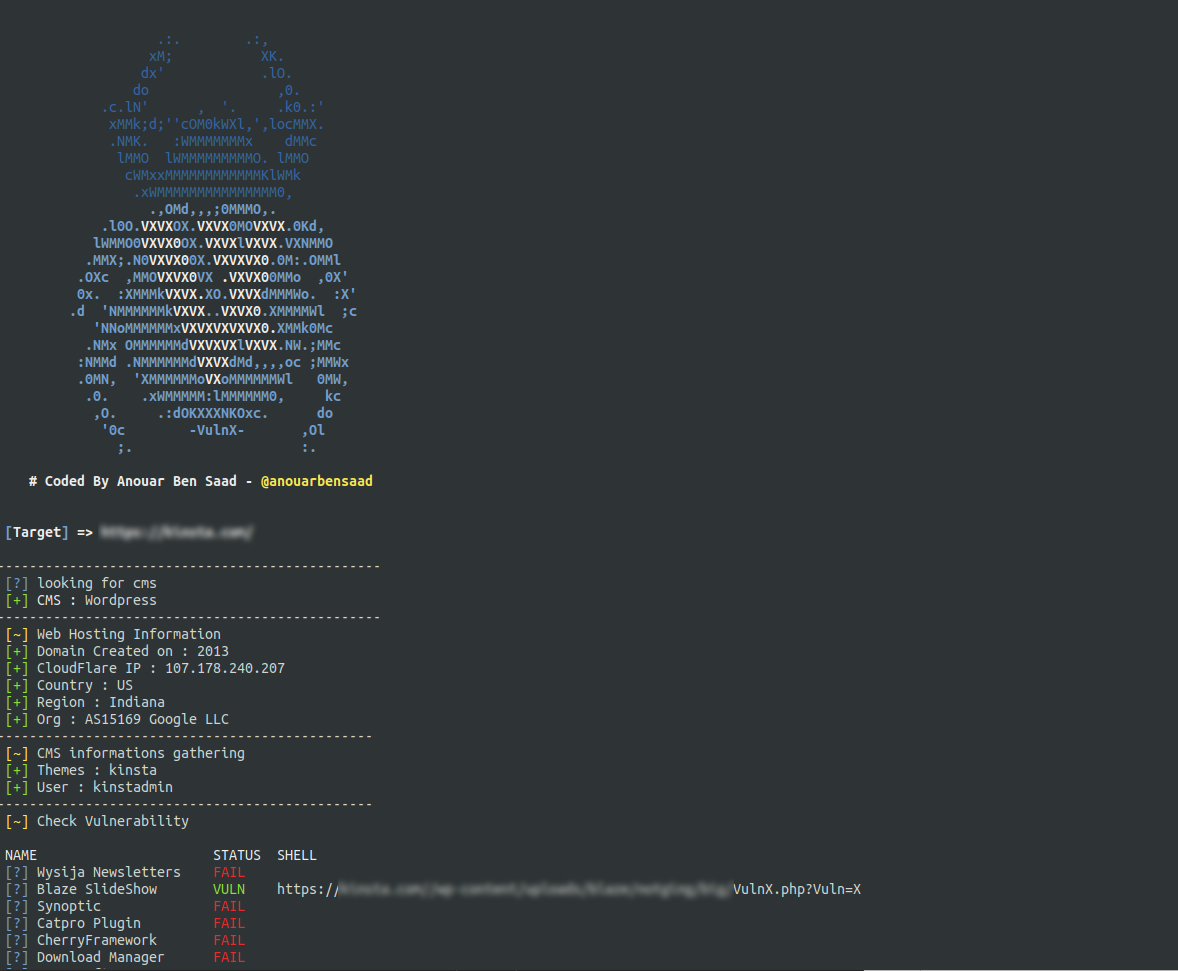 anouarbensaad/vulnx
vulnx 🕷️ روبوت ذكي، يمكن لـ Shell تحقيق الحقن التلقائي، ومساعدة الباحثين في اكتشاف ثغرات الأمان في نظام CMS. يمكنه إجراء فحص أمان سريع لنظام CMS،…
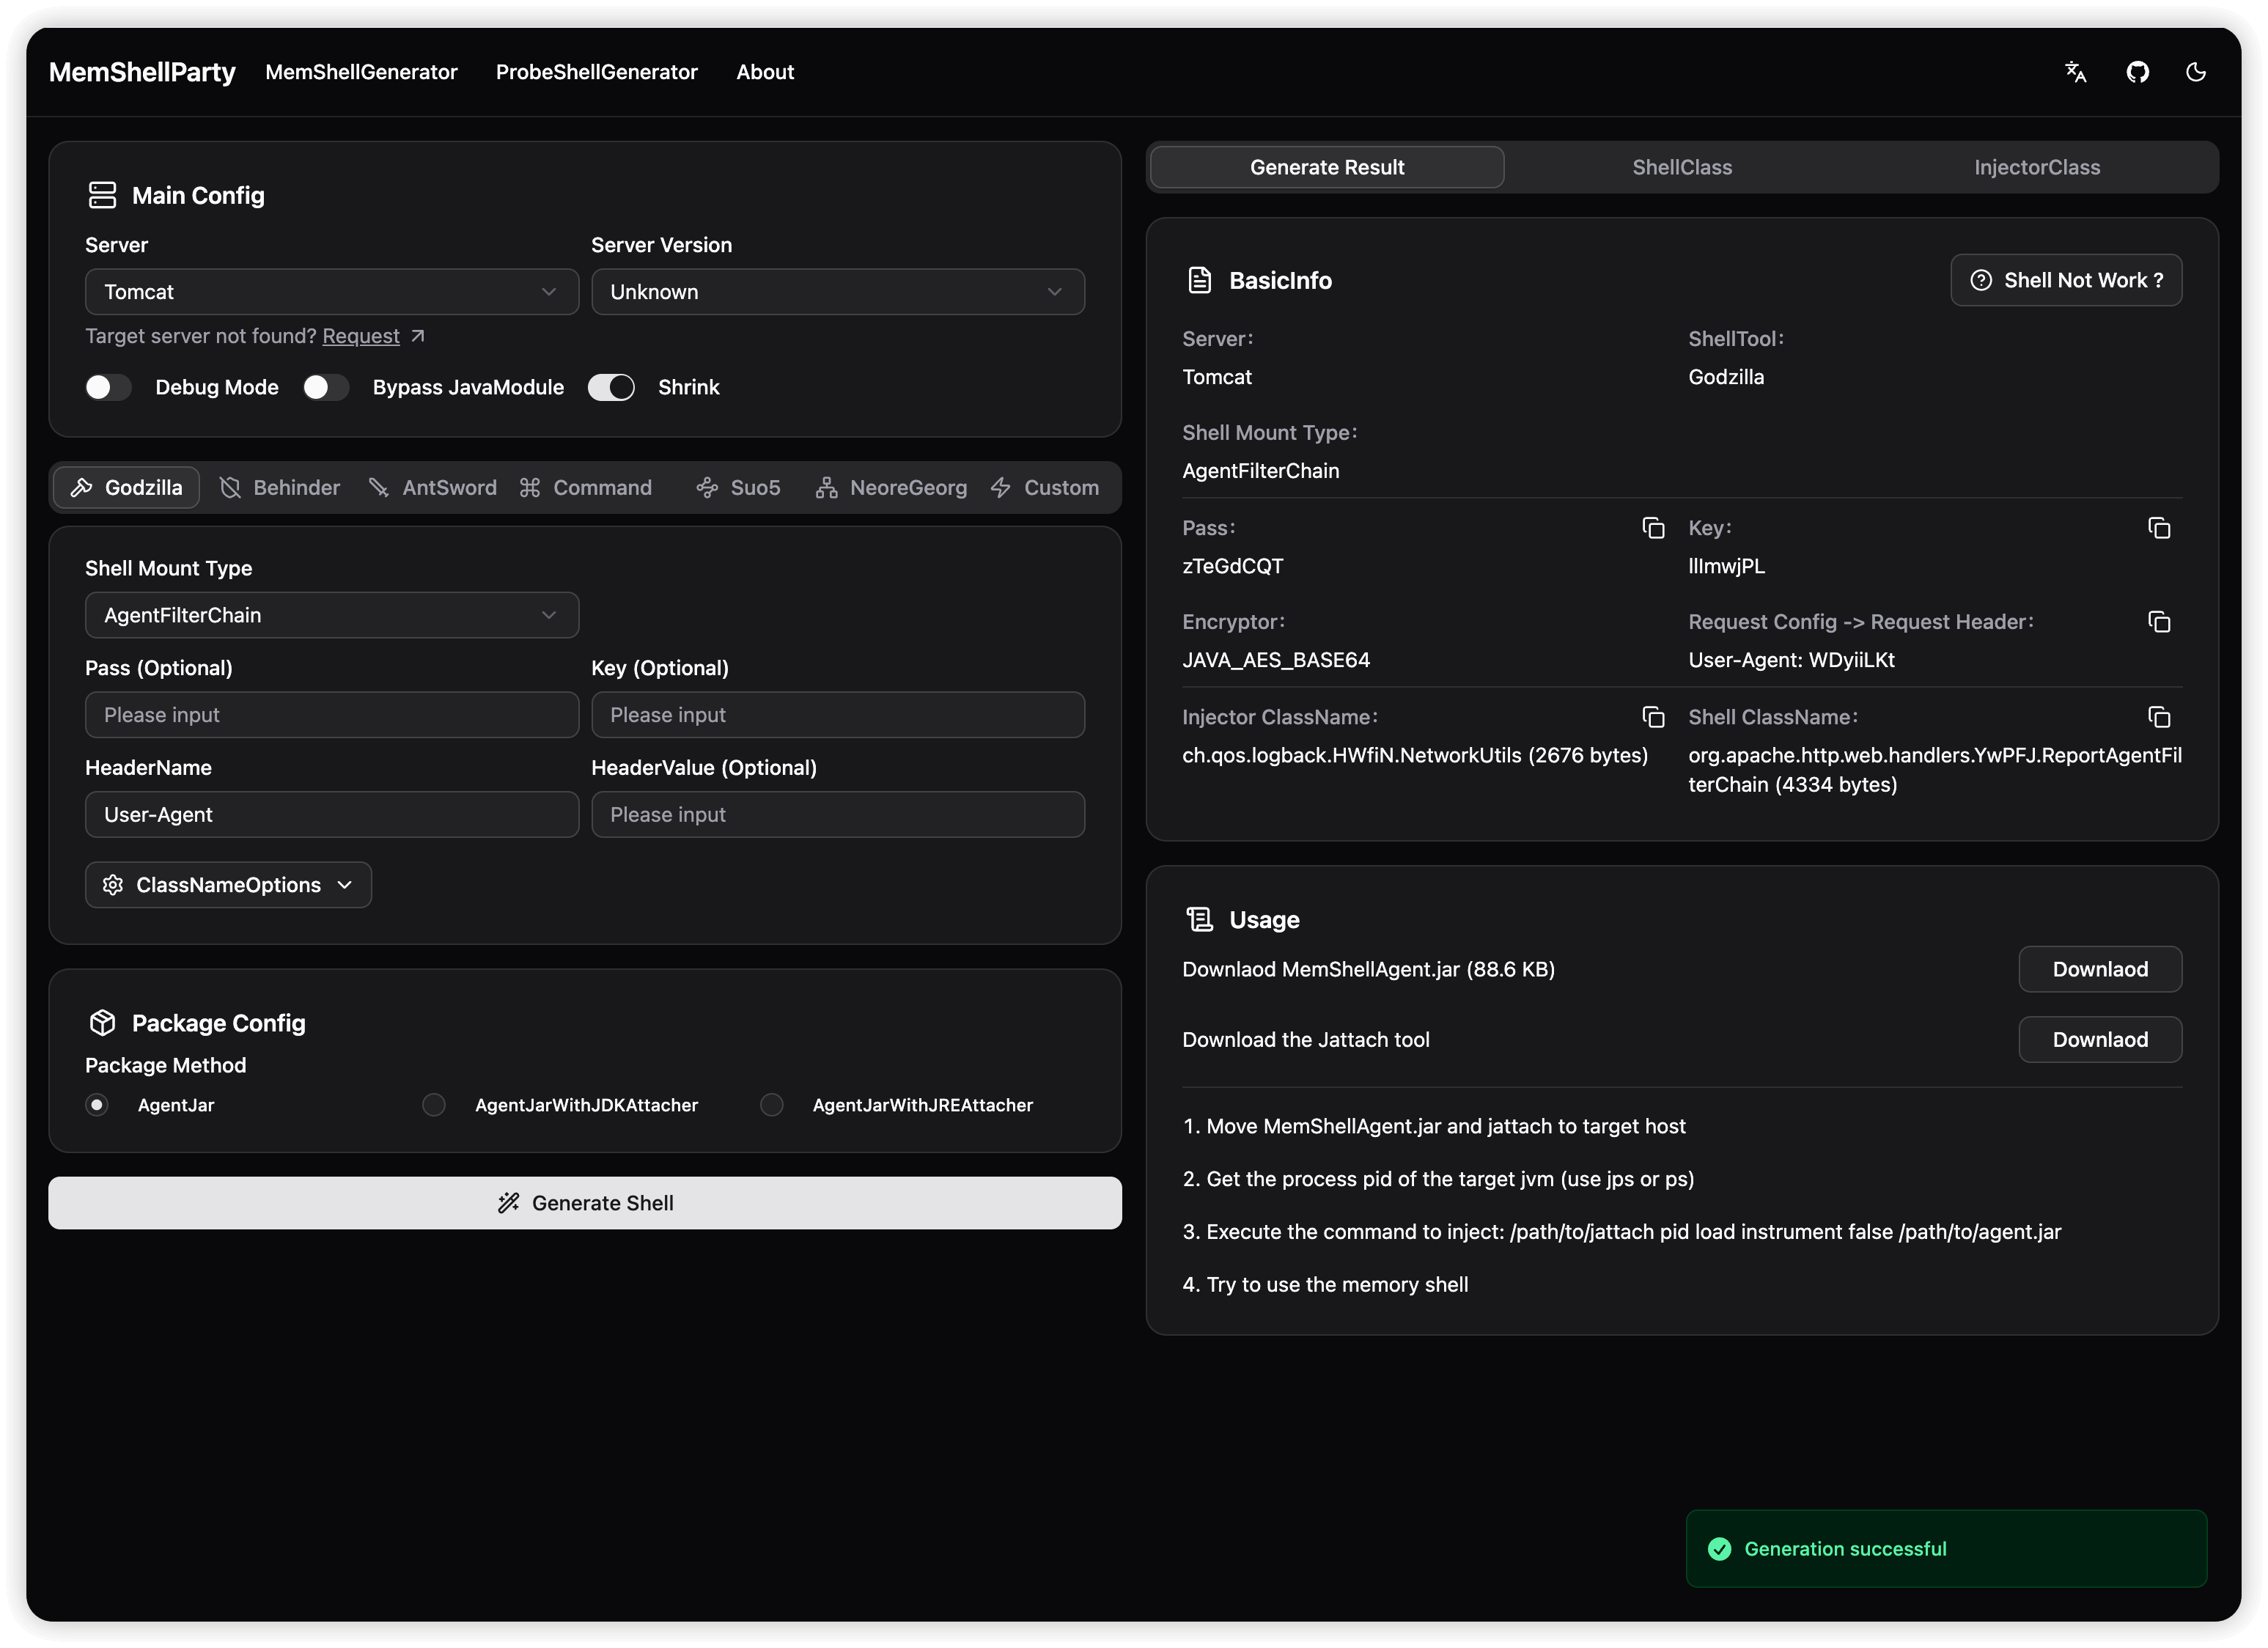 reajason/memshellparty
أداة تركز على التوليد السريع لخيول الذاكرة لوسطاء الويب الرئيسيين في Java، تهدف إلى تبسيط سير العمل للباحثين في الأمن وأعضاء الفريق الأحمر، وزيادة…
 bats3c/shad0w
إطار عمل ما بعد الاستغلال مصمم للعمل بشكل خفي في البيئات التي تخضع لمراقبة كثيفة
 outflanknl/c2-tool-collection
مجموعة من الأدوات التي تتكامل مع Cobalt Strike (وربما أطر عمل C2 أخرى) من خلال تقنيات BOF وتحميل DLL الانعكاسي.
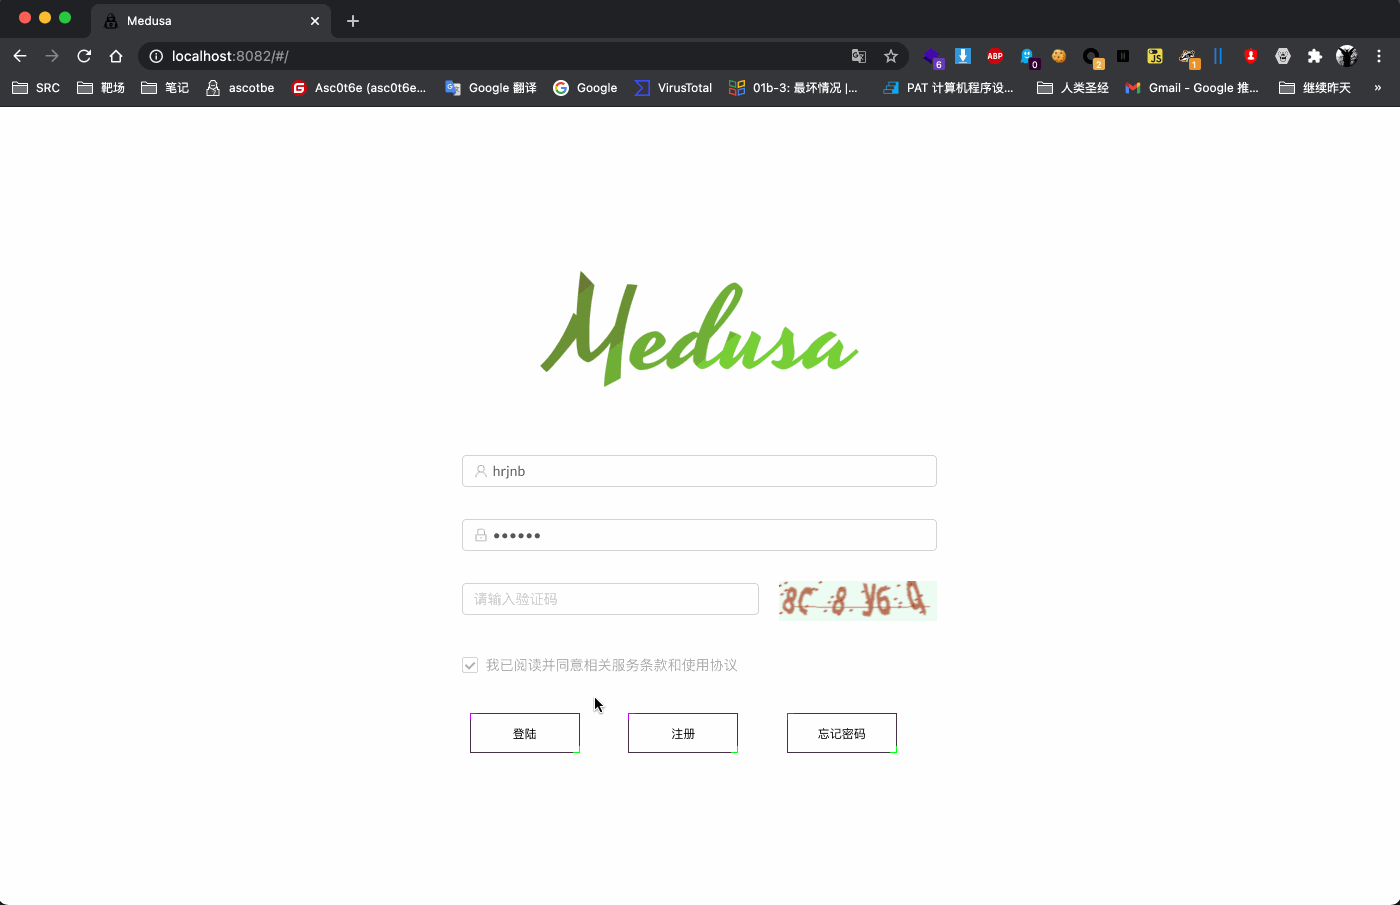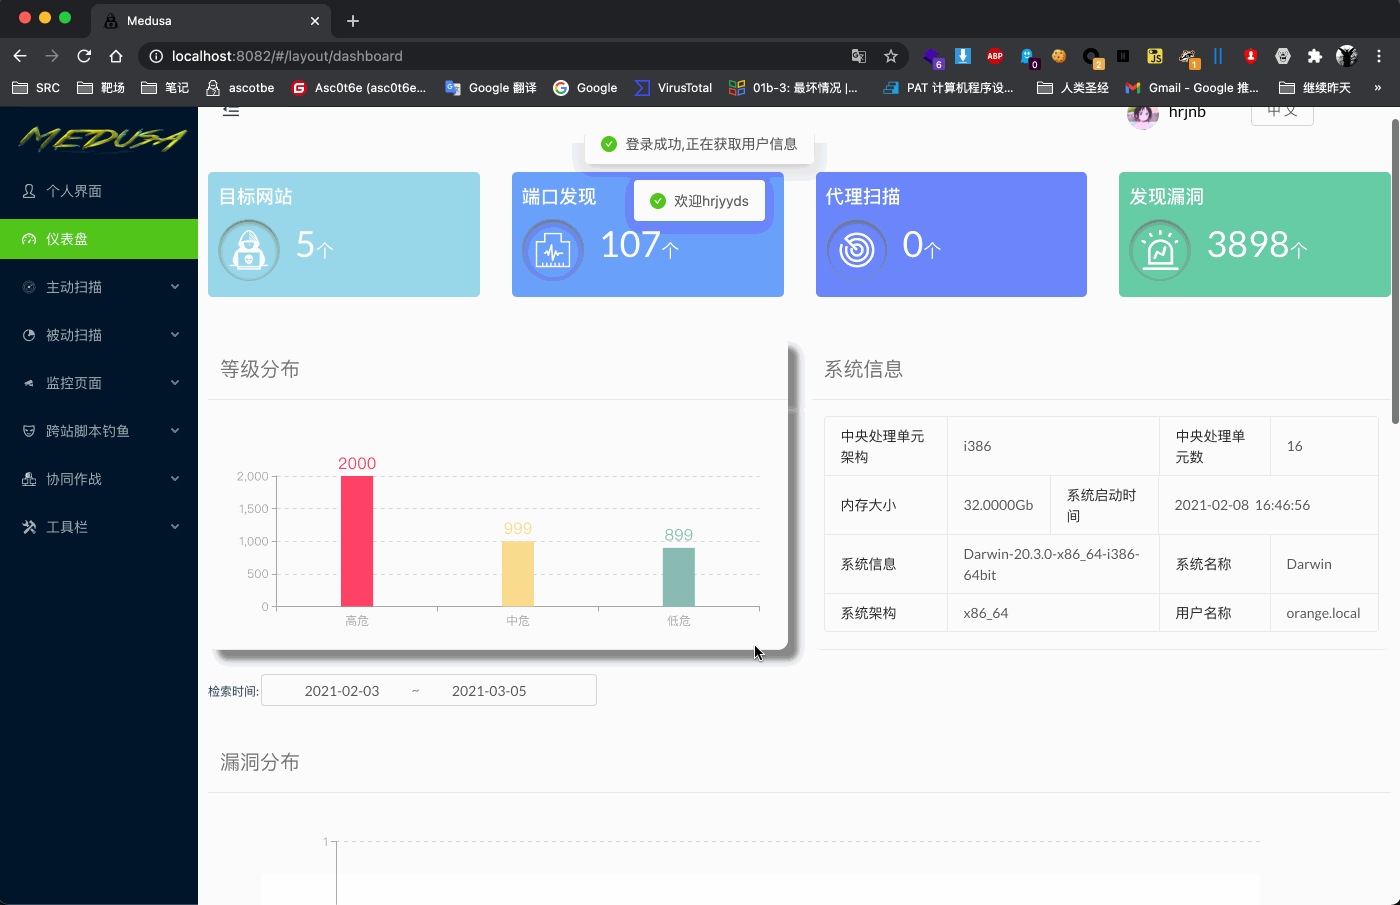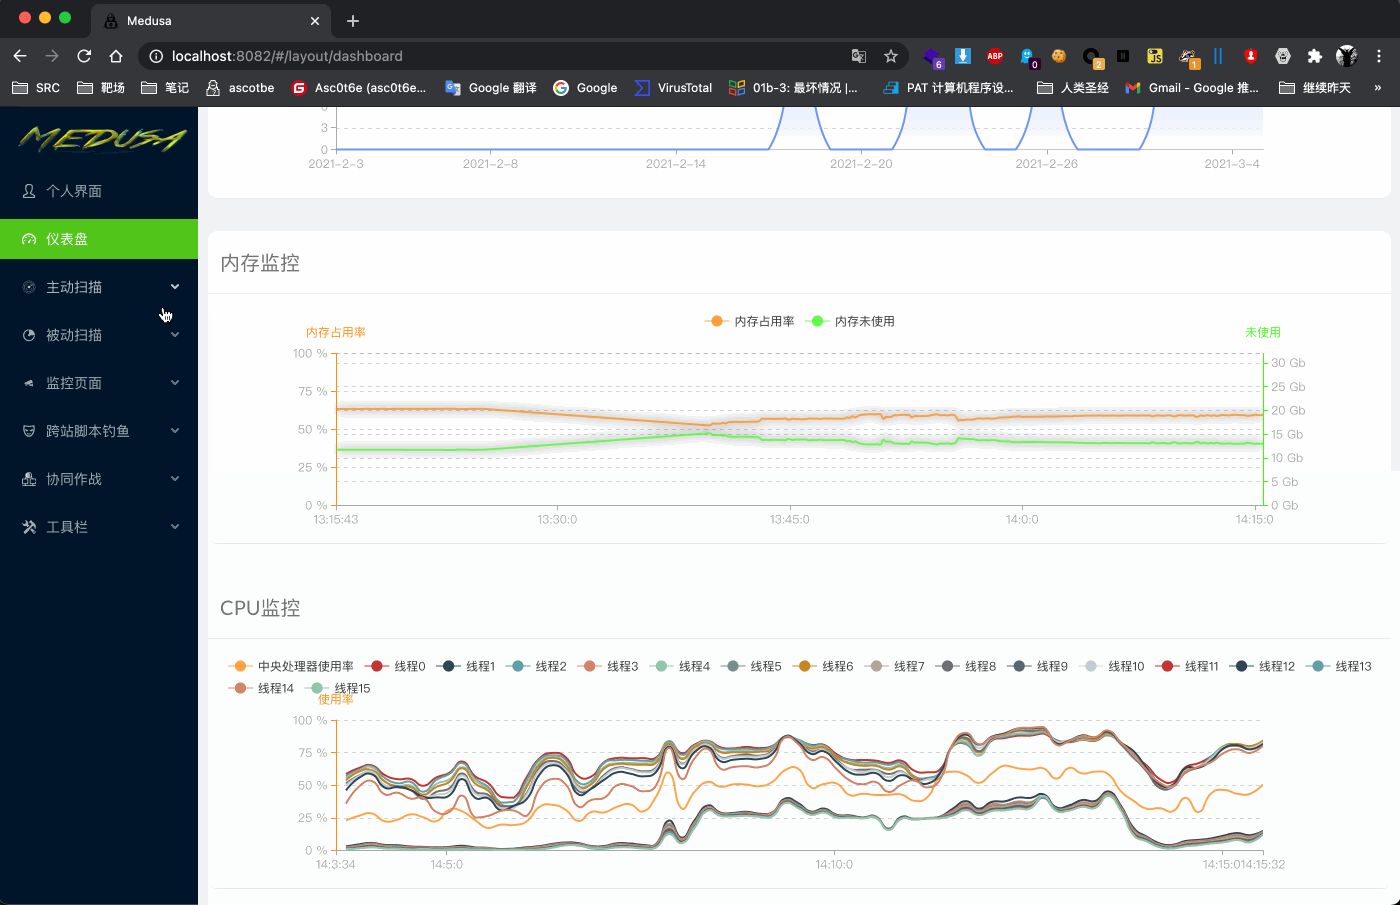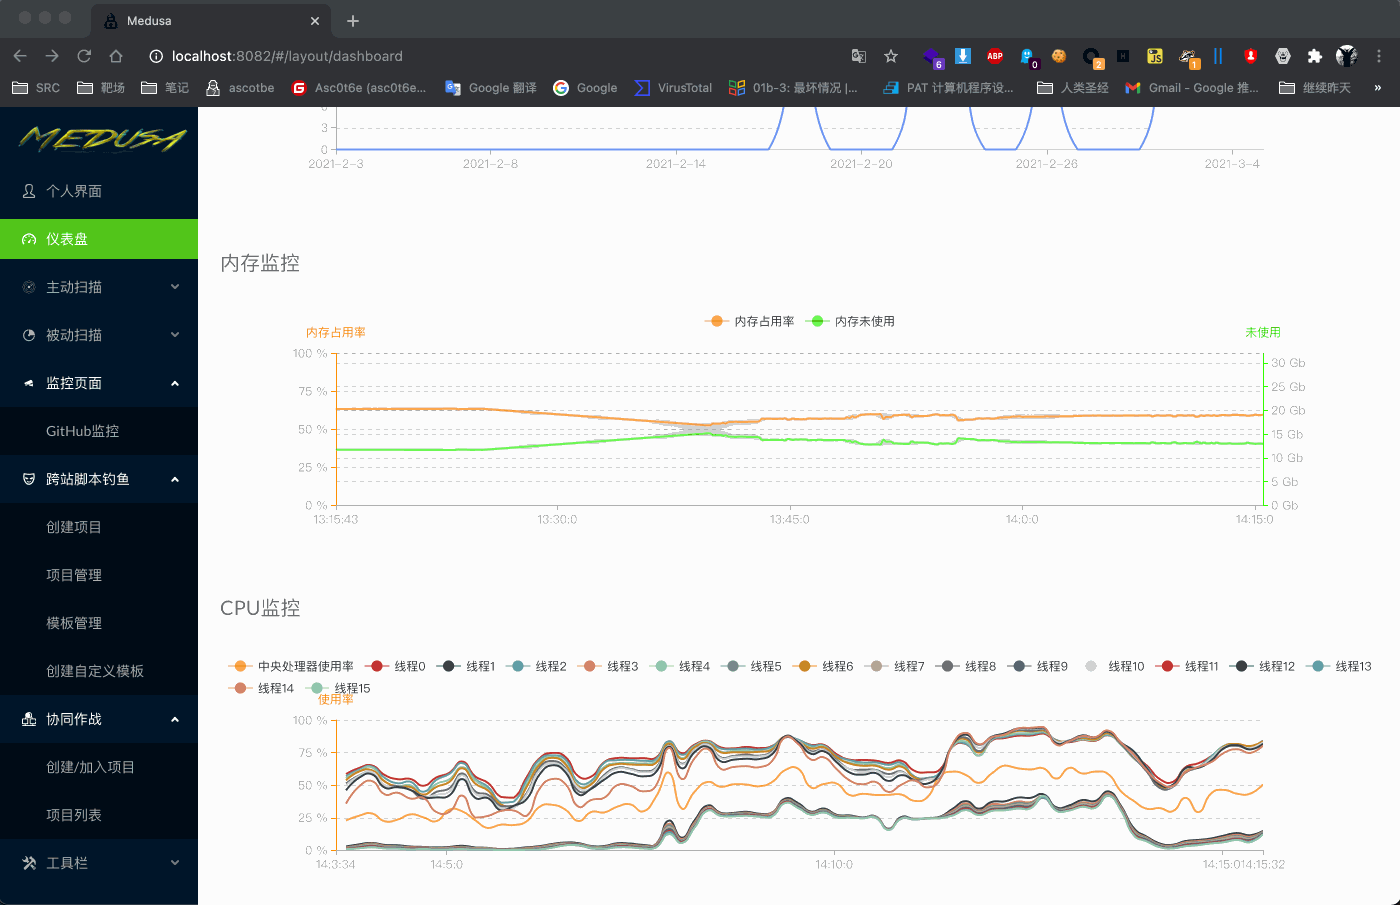 ascotbe/medusa
🐈Medusa هو منصة لأدوات الفرق الحمراء (Red Team) تتضمن حاليًا منصة XSS ومنصة تعاون ومراقبة CVE وتوليد تفادي الفيروسات وDNSLOG والبريد الإلكتروني…
 reverseclabs/c3
القيادة والتحكم المخصصة (C3). إطار عمل للنمذجة السريعة لقنوات C2 مخصصة، مع توفير التكامل مع مجموعات الأدوات الهجومية الحالية.
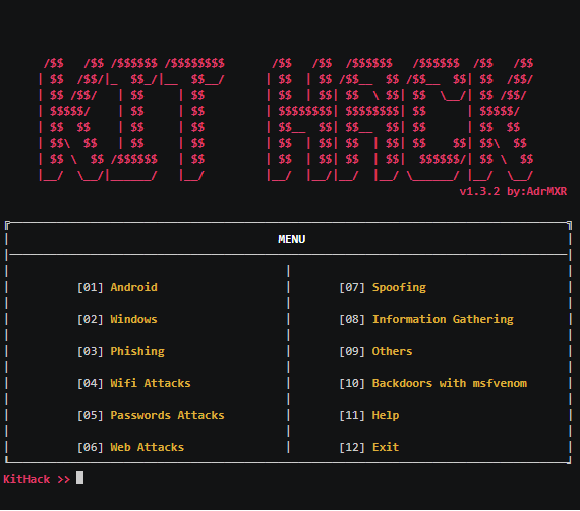 adrmxr/kithack
حزمة أدوات الاختراق ومولّد الأبواب الخلفية.
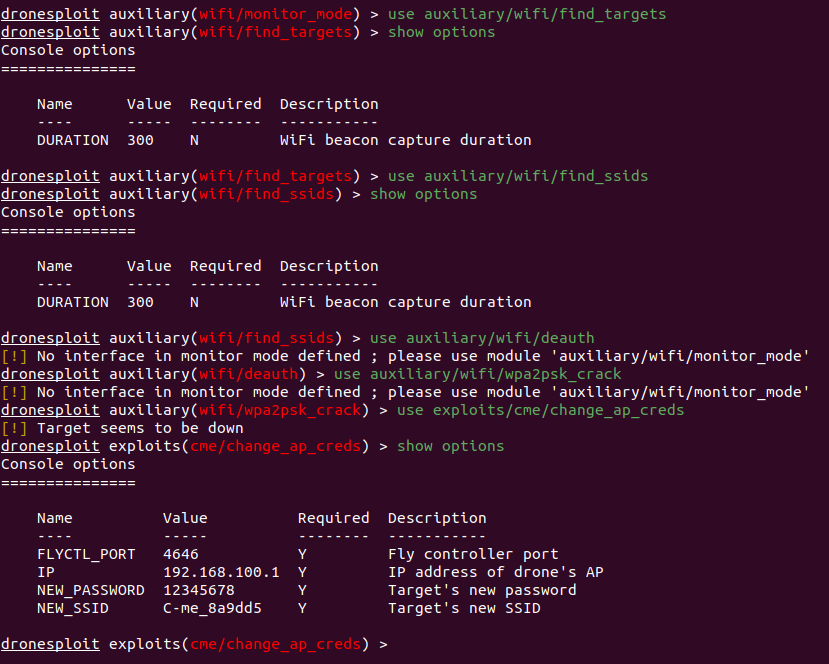 dronesploit/dronesploit
إطار عمل وحدة تحكم على غرار Metasploit لاختبار اختراق الطائرات التجارية بدون طيار، ويتميز بوحدات استغلال ثغرات معيارية للهجمات اللاسلكية، والتلاعب بـ…
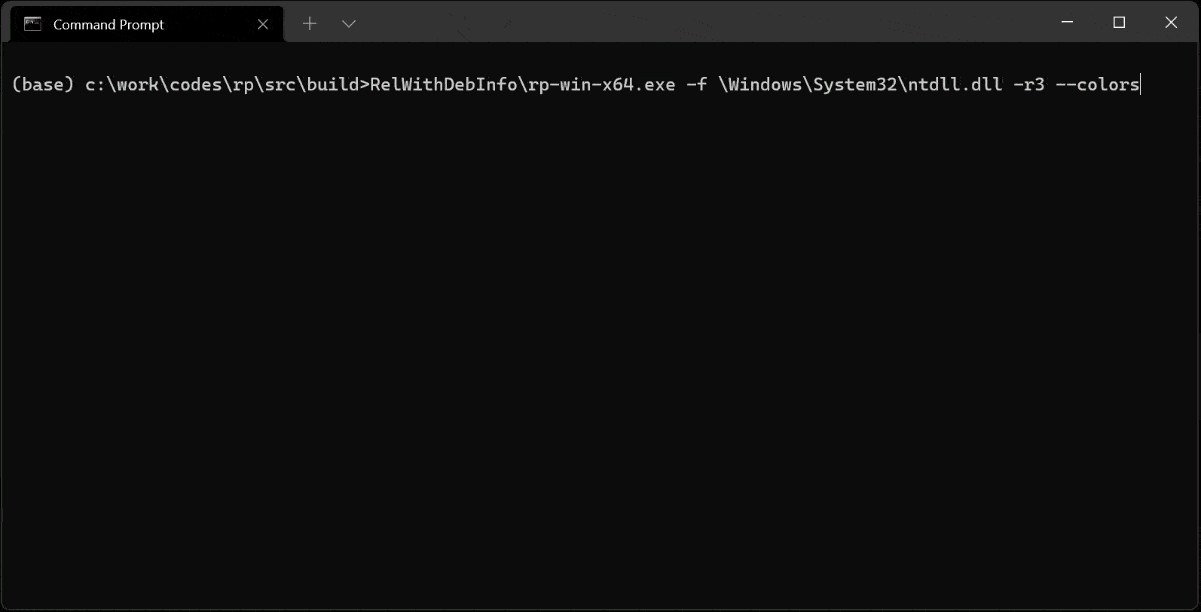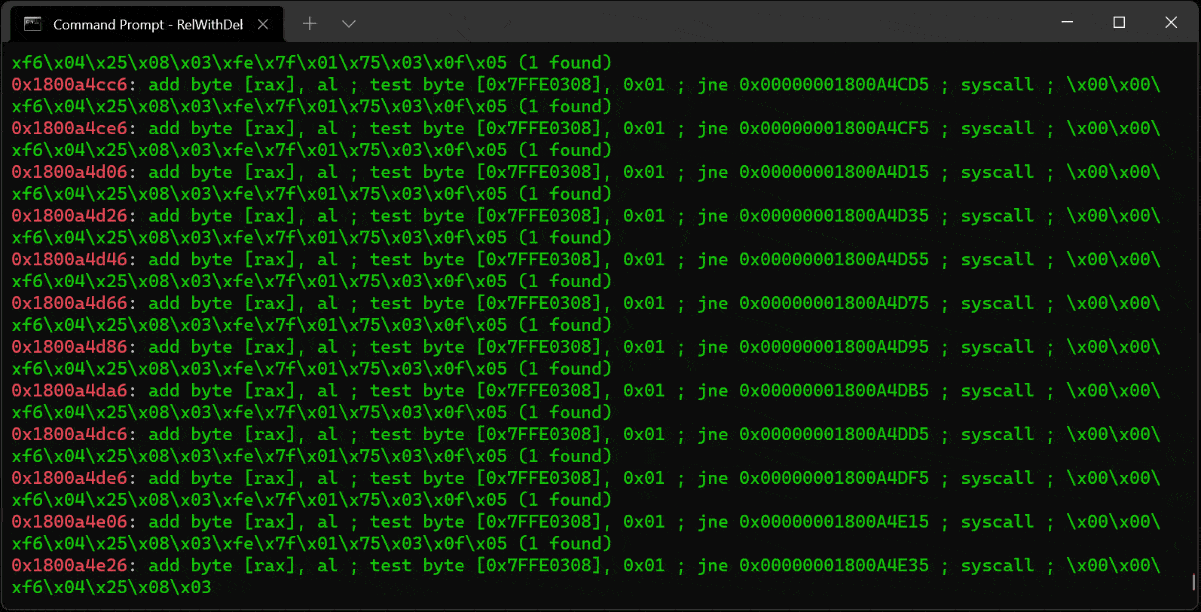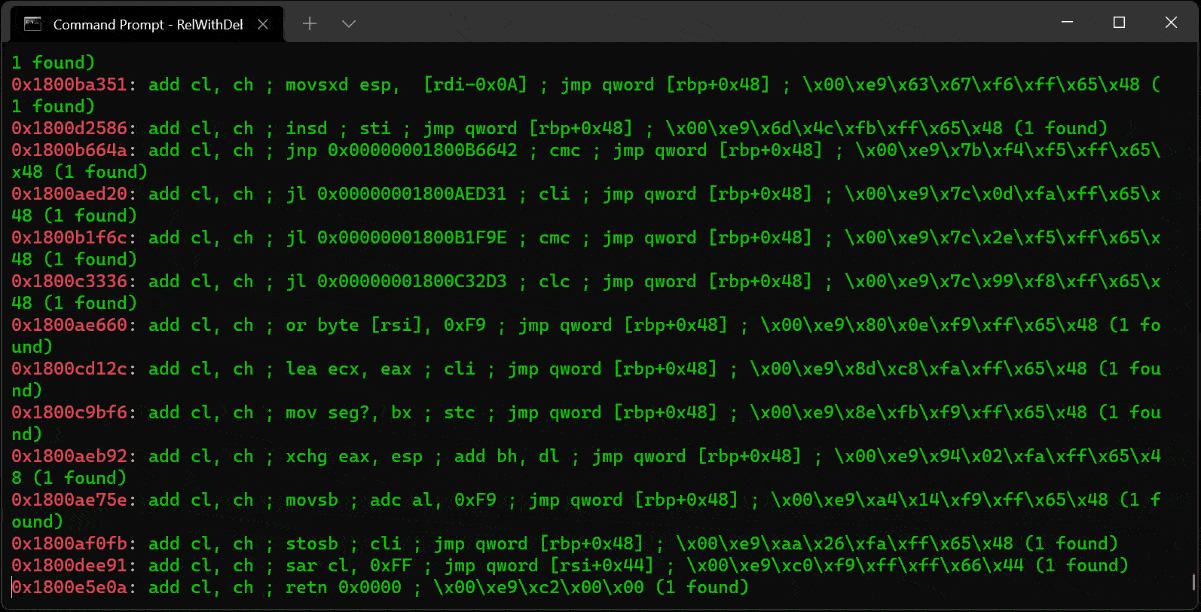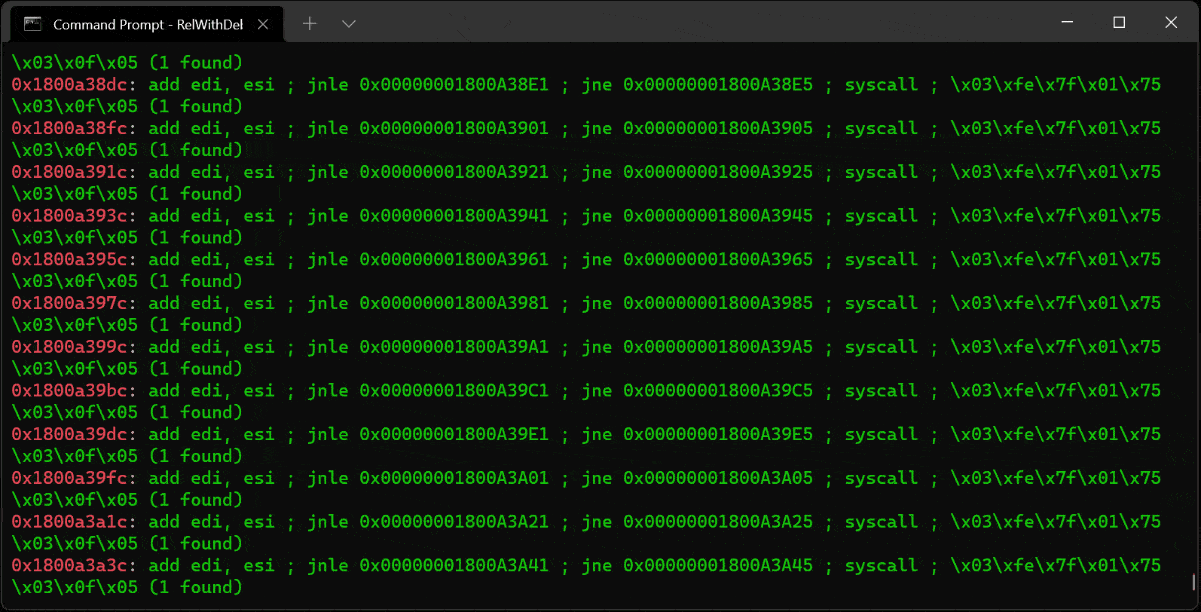 0vercl0k/rp
أداة سريعة بلغة C++ لاكتشاف قطع ROP لملفات PE/ELF/Mach-O عبر معماريات x86/x64/ARM/ARM64، مما يتيح بناء سلاسل البرمجة الموجهة بالعودة (ROP) بكفاءة.








