

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
rp — أداة سريعة بلغة C++ لاكتشاف قطع ROP لملفات PE/ELF/Mach-O عبر معماريات x86/x64/ARM/ARM64، مما يتيح بناء سلاسل البرمجة الموجهة بالعودة (ROP) بكفاءة. | Kitploit
أدوات/GitHubGitHub/0vercl0k/rp
أطر الاستغلالالهندسة العكسيةتطوير الحمولاتاستغلال الملفات الثنائية
GitHub0vercl0k/rp

rp

أداة سريعة بلغة C++ لاكتشاف قطع ROP لملفات PE/ELF/Mach-O عبر معماريات x86/x64/ARM/ARM64، مما يتيح بناء سلاسل البرمجة الموجهة بالعودة (ROP) بكفاءة.

عرض المستودع
2.2k27249منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

rp++: أداة سريعة للعثور على أدوات ROP لملفات PE/ELF/Mach-O ومعماريات x86/x64/ARM/ARM64

Builds

نظرة عامة

rp++ أو rp هي أداة مكتوبة بلغة C++ للعثور على أدوات ROP لملفات التنفيذ PE/ELF/Mach-O ومعماريات x86/x64/ARM/ARM64.
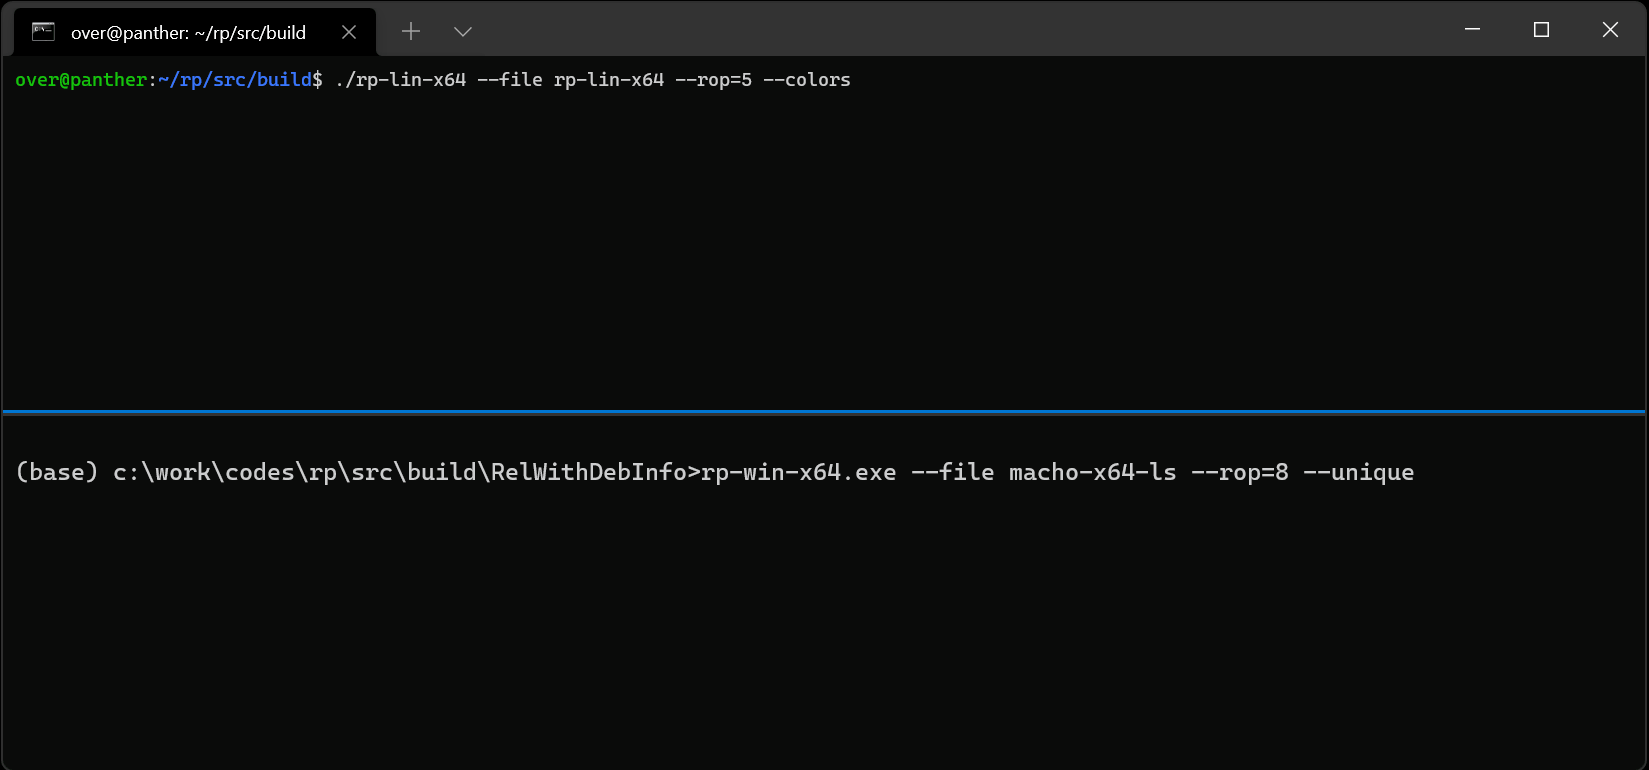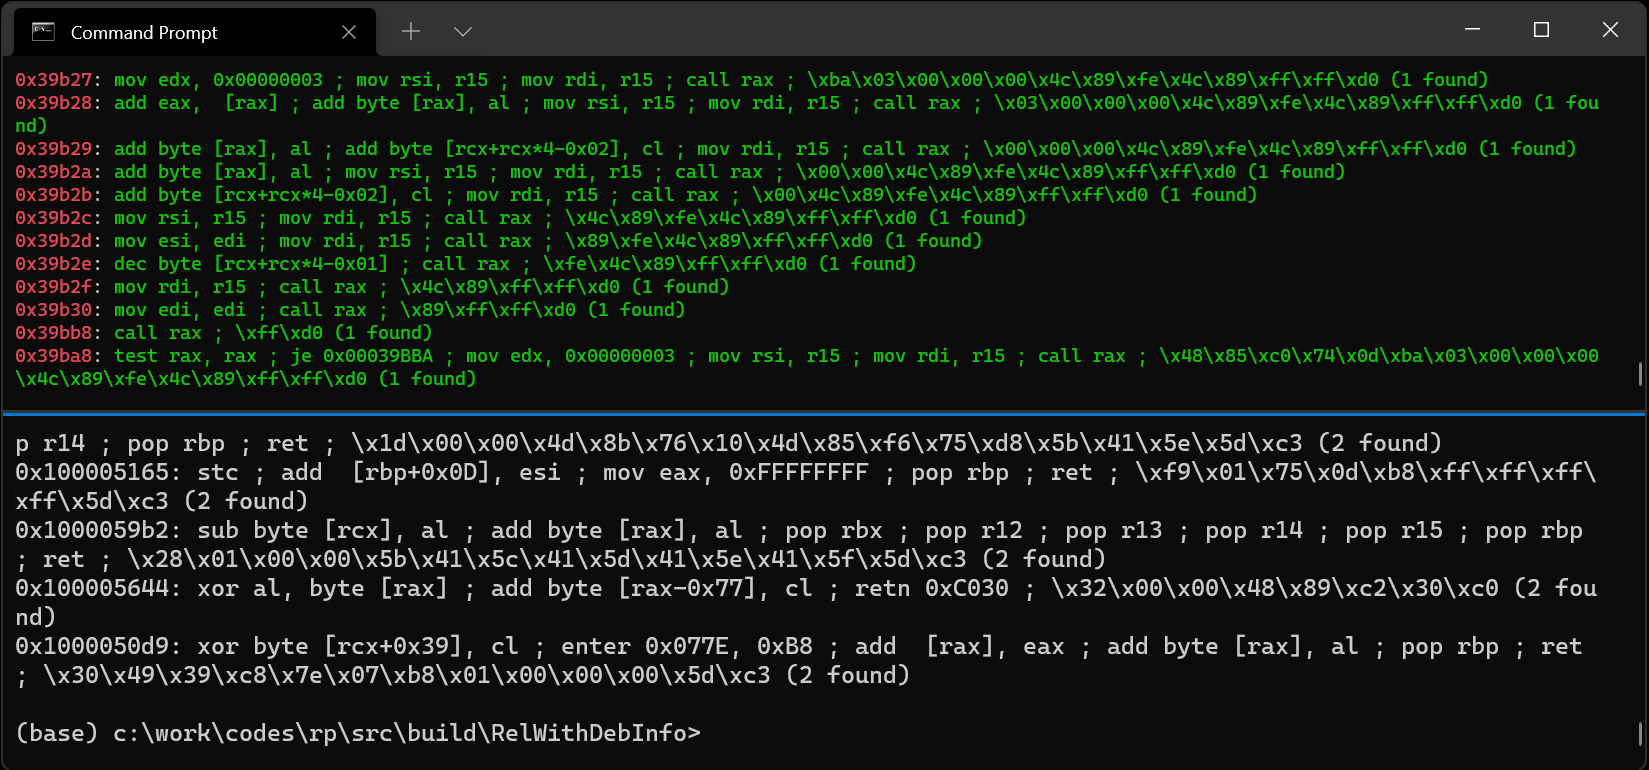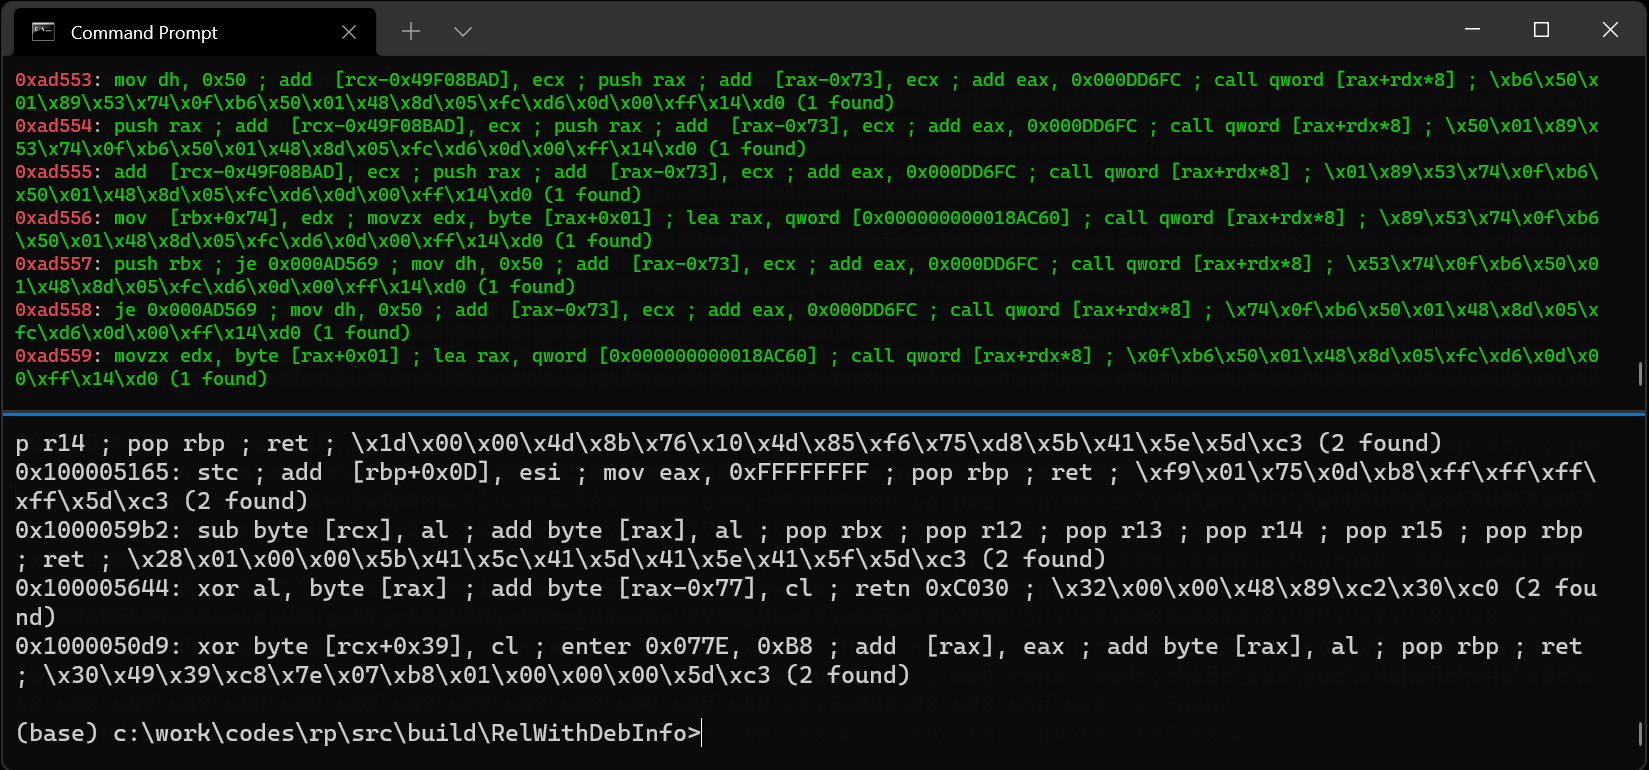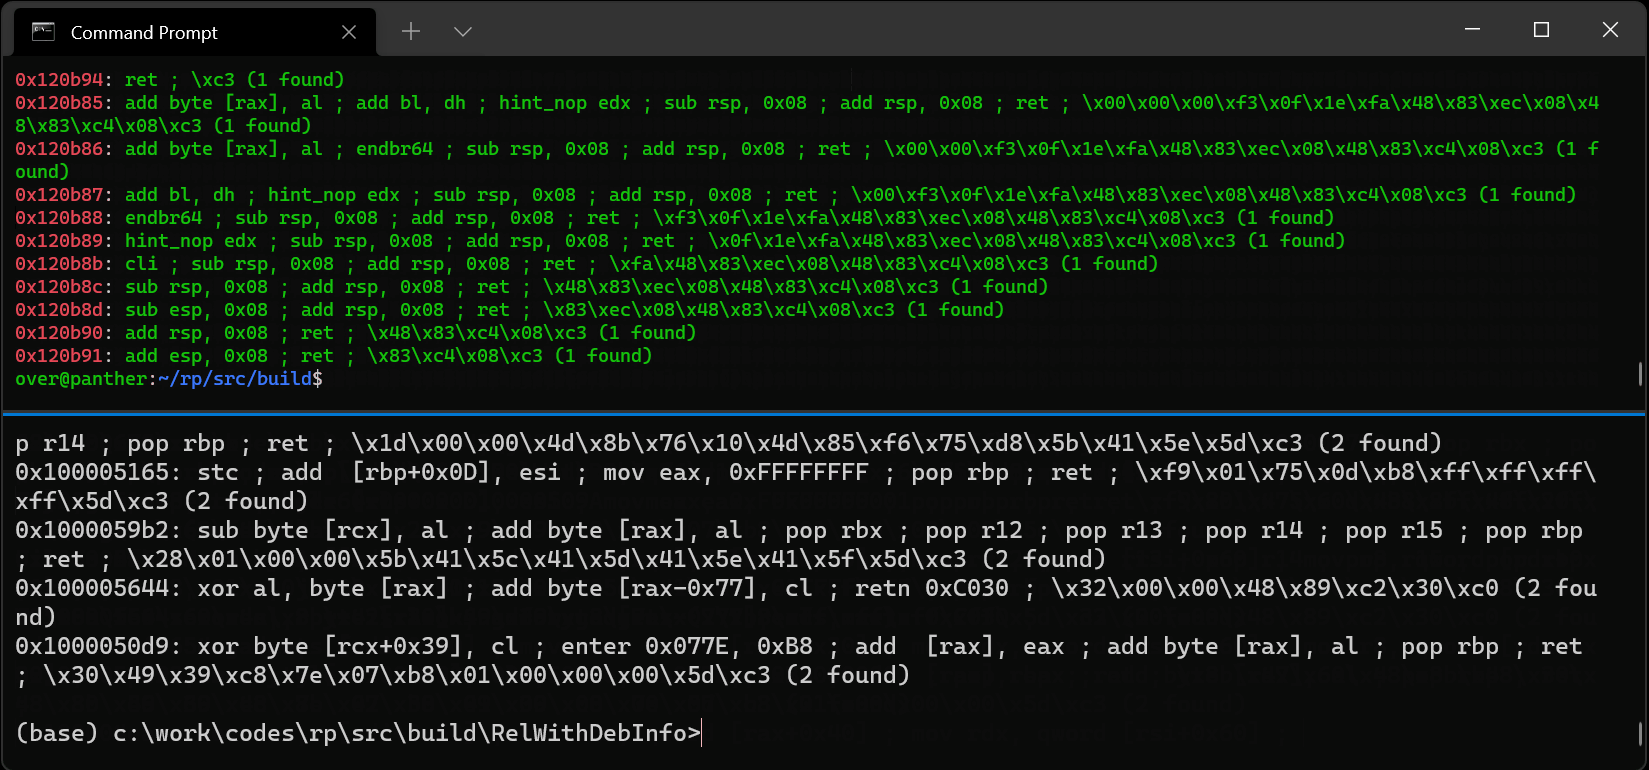
العثور على أدوات ROP

للعثور على أداة ROP، تحتاج إلى تحديد ملف باستخدام الخيار --file / -f واستخدام الخيار --rop / -r مع تحديد الحد الأقصى لعدد التعليمات في الأداة:

يمكنك تخصيص العنوان الأساسي للوحدة باستخدام الخيار --va (إذا قمت بتمرير قاعدة بقيمة 0، فستحصل على إزاحات نسبية) ويمكنك أيضًا استخدام الخيار --raw لتحليل تفريغات الكود الخام.

العثور على المؤشرات

غالبًا عند بناء سلاسل ROP، قد تحتاج إلى العثور على مؤشرات لأعداد صحيحة بقيم محددة. للبحث عنها، يمكنك استخدام الخيار --search-int كما في الأسفل:

في أحيان أخرى، قد تحتاج إلى العثور على مؤشرات لسلاسل نصية محددة. للبحث عنها، يمكنك استخدام الخيار --search-hexa كما في الأسفل:
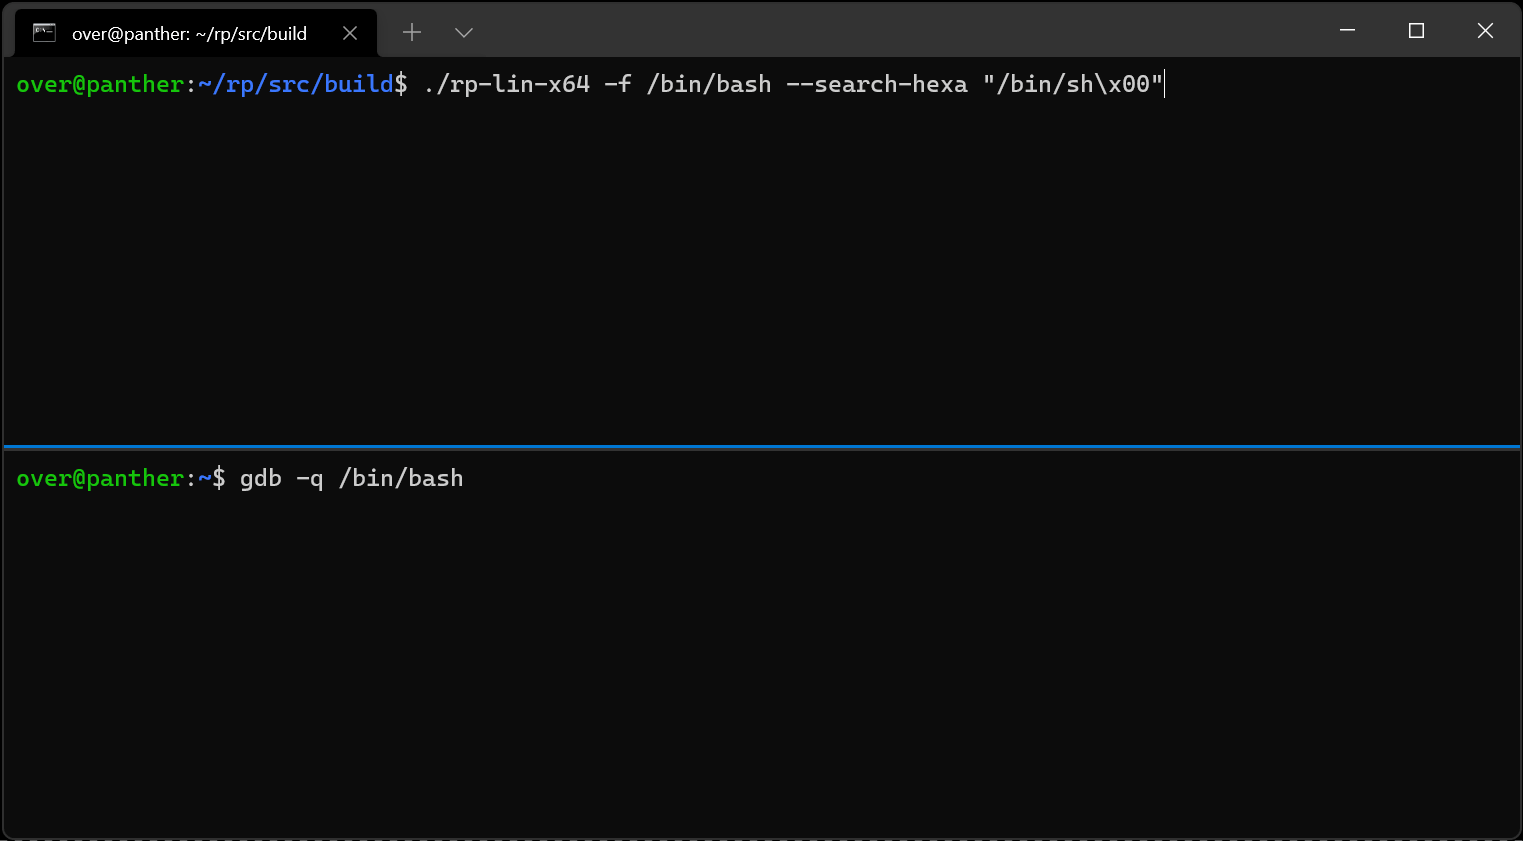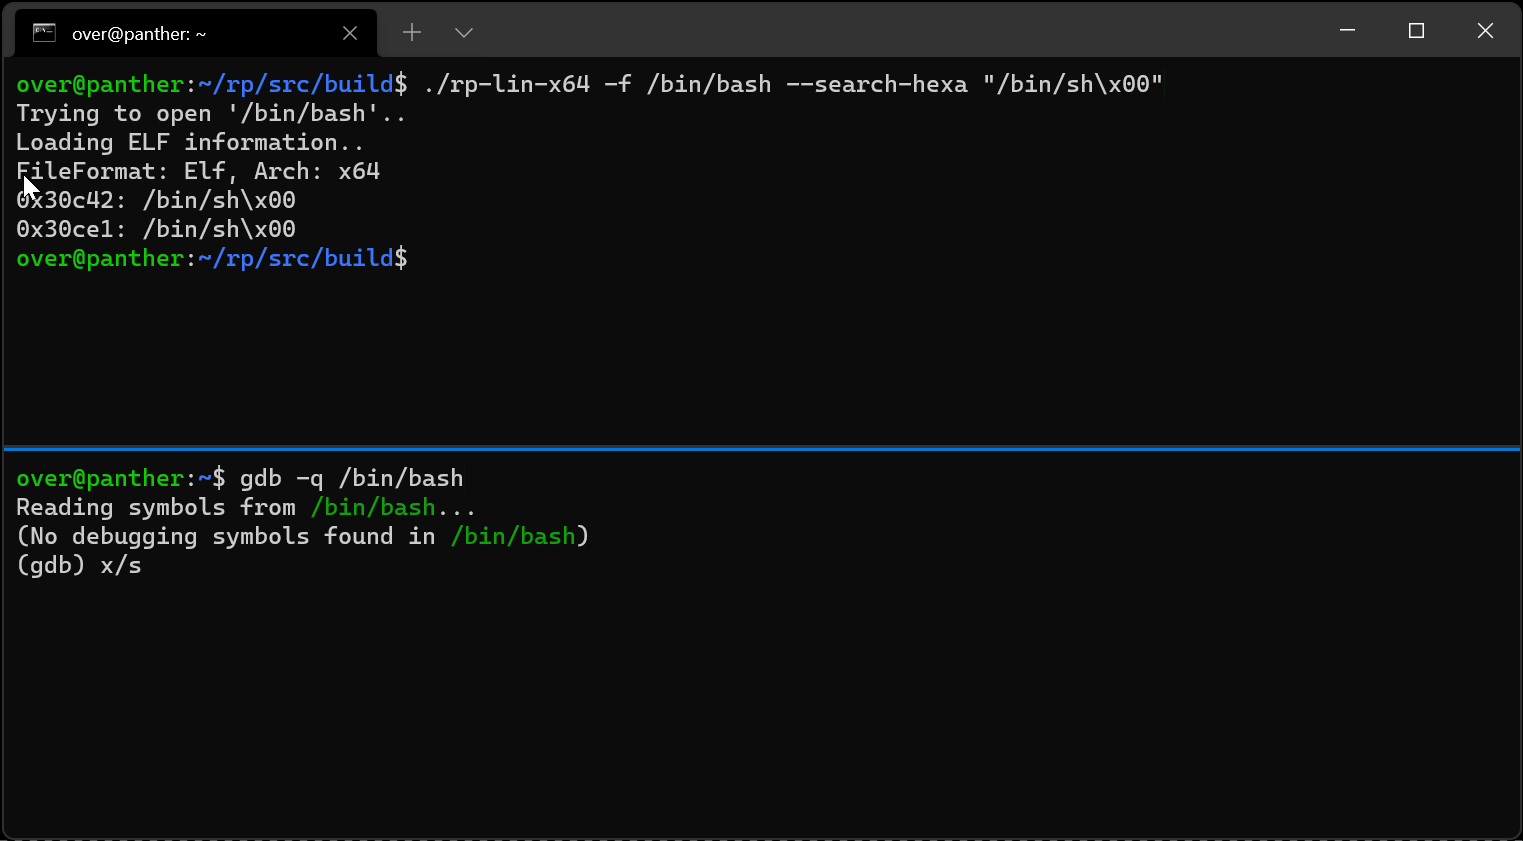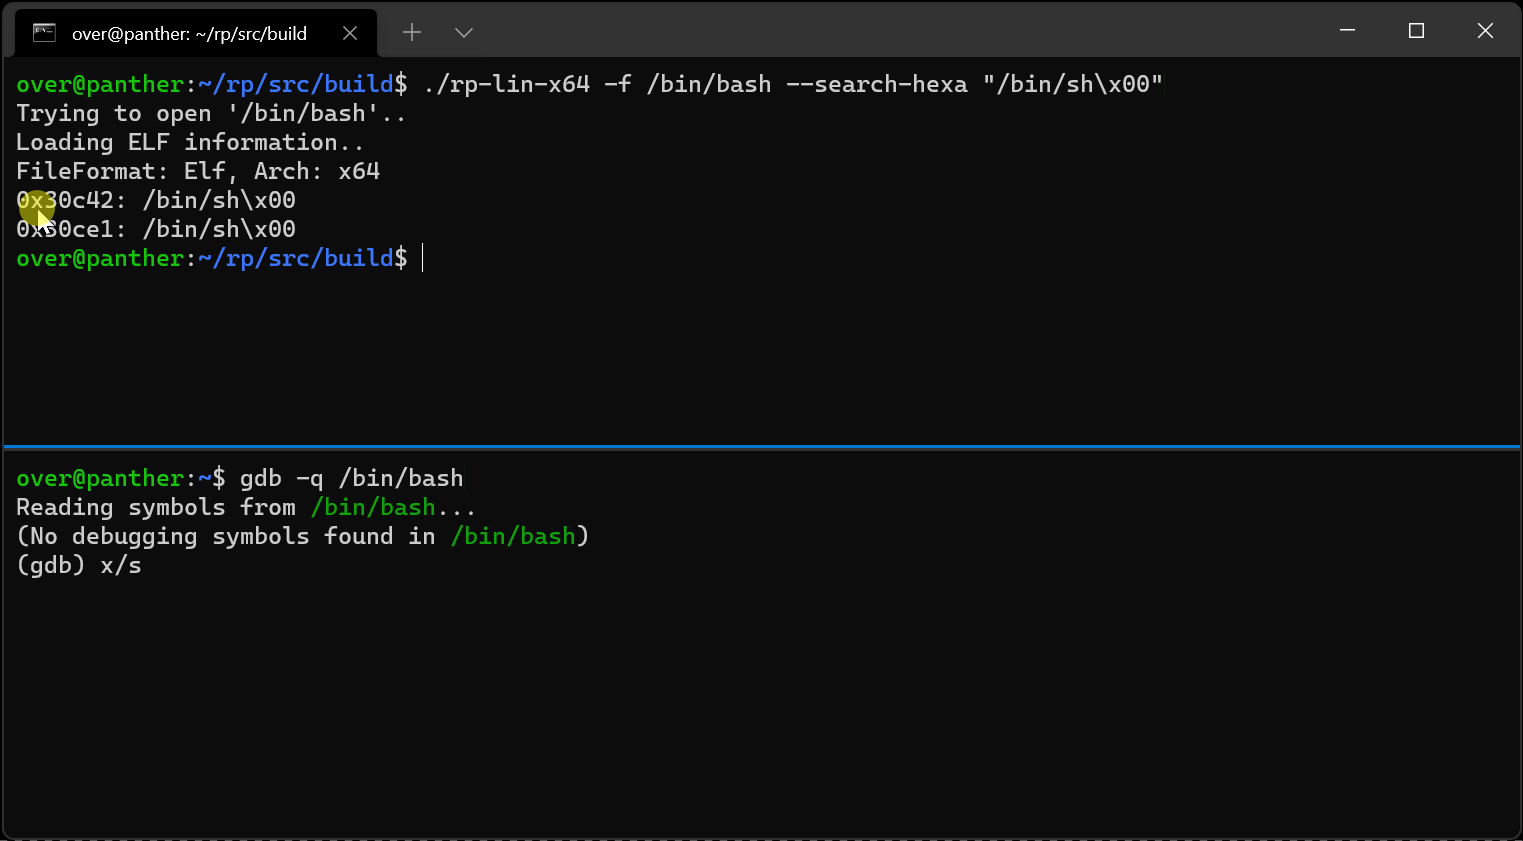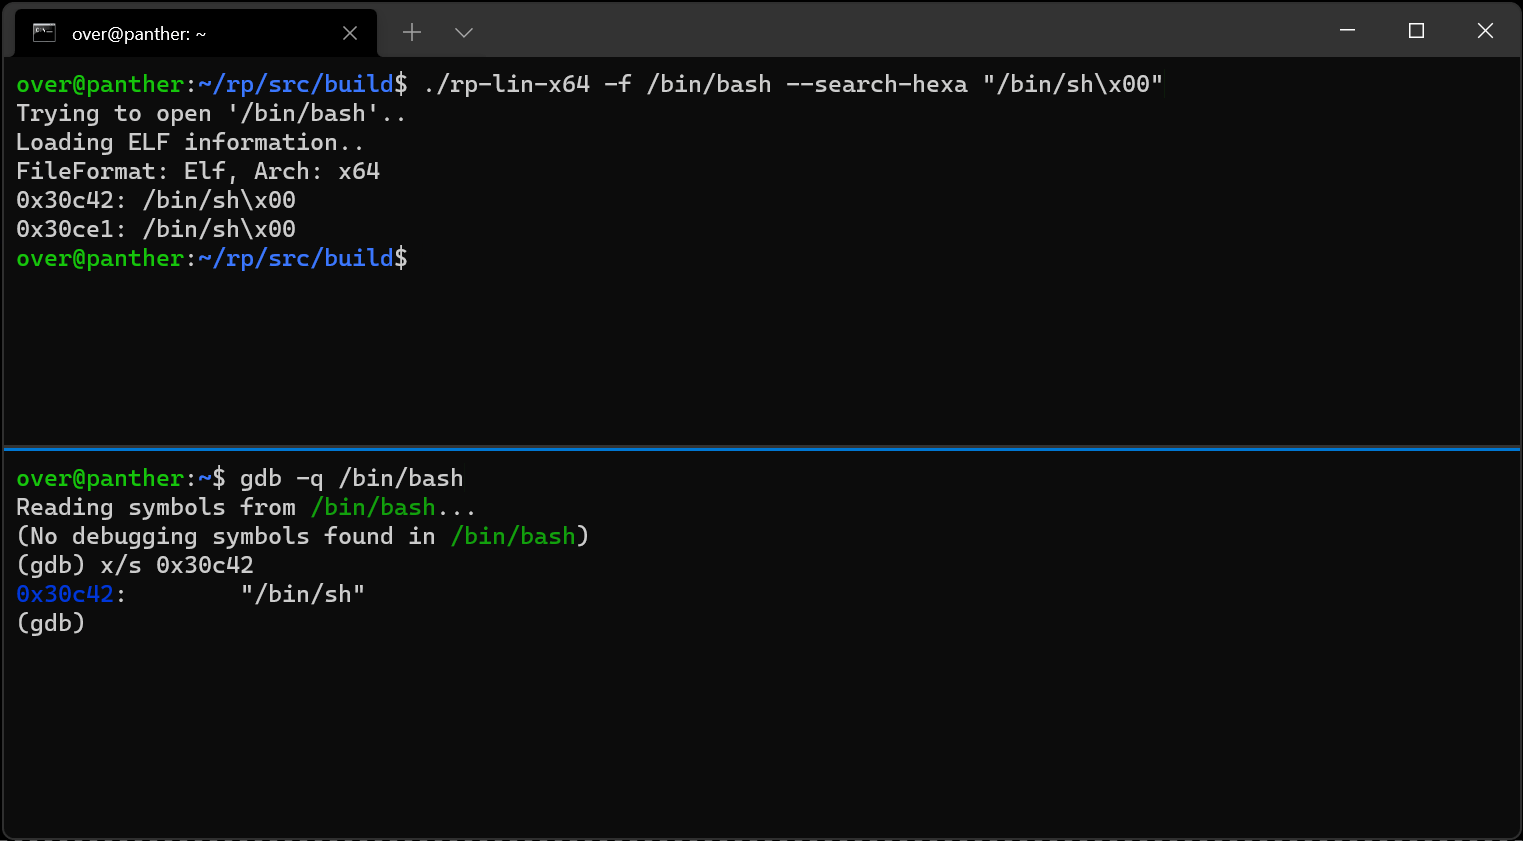
يمكنك أيضًا استخدام الخيار --va لتحديد عنوان أساسي خاص بك.

البناء

يمكنك العثور على نصوص شل في src/build لكل المنصات المدعومة؛ فيما يلي مثال لنظام Linux:

src/build$ chmod u+x ./build-release.sh && ./build-release.sh
-- The C compiler identification is GNU 9.3.0
-- The CXX compiler identification is GNU 9.3.0
[...]
[16/16] Linking CXX executable rp-lin-x64


المؤلفون

  • Axel '0vercl0k' Souchet
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




