
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 andrewtrube/cve-2021-1675
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2021-1675 (PrintNightmare) الذي يقوم بتثبيت ملف DLL خبيث للحصول على وصول بنظام SYSTEM على أنظمة ويندوز…
 navisec/cve-2021-4034-pwnkit
إثبات مفهوم مبني على Nim لثغرة CVE-2021-4034 (PwnKit)، وهي تصعيد صلاحيات محلي في pkexec الخاص بـ polkit، مع مكتبة حمولة مدمجة للتنفيذ المستقل.
 cerberusmrxi/cerberus-react2shell-scanner-exploit
مجموعة أدوات استغلال متطورة لـ CVE-2025-55182 (ثغرة تنفيذ الأوامر في مكونات خادم React). حمولات متعددة الأشكال غير متزامنة، تجاوز متقدم لجدار الحماية…
 yakumwamba/poc-cve-2021-4034
إثبات مفهوم لاستغلال CVE-2021-4034 (PwnKit)، وهو تصعيد صلاحيات محلي في pkexec الخاص بـ polkit، تم التحقق منه على Debian 10 و CentOS 7.
 frostsaberx/cve-2019-0708
CVE-2019-0708 مع استغلال Metasploit-Framework
 eddinos2/cve-2026-64747
تحليل السبب الجذري وإثبات المفهوم (PoC) للوصول إلى CVE-2026-64747، وهو تجاوز سعة المخزن المؤقت في امتداد نواة AppleAVE2. يتضمن بروتوكول IOKit السلكي…
 g0d150ne/wp2shell
إطار عمل ووردبريس معياري لاستغلال الثغرات قبل المصادقة، يجمع بين حقن SQL وتجاوز المصادقة لتوفير تنفيذ التعليمات البرمجية عن بُعد، وقذائف تفاعلية،…
 jarrettgohxz/cve-research
مستودع يحتوي على جميع الـ PoC العاملة التي أنشأتها لثغرات CVEs المعروفة، وتفاصيل حول أي بحث مستمر أجريه حالياً (غالباً أجهزة IoT).
 black-army-security/blackarmy-framework
إطار عمل معياري لاختبار الاختراق مبني على بايثون للتقييمات الأمنية الآلية والاستغلال وعمليات الفريق الأحمر. يتضمن وحدات لاستطلاع المعلومات وتوليد…
 khadafigans/react2shell
React2Shell - استغلال CVE-2025-66478 RCE
 yanxinwu946/cve-2026-46331
استغلال CVE-2026-46331 لفساد ذاكرة التخزين المؤقت للصفحة في act_pedit، مع إصلاح Alpine PIE
 mauricelambert/cve-2021-31166
CVE-2021-31166: الاستغلال باستخدام Powershell وPython وRuby وNMAP وMetasploit.
 nova-master/cve-2022-21894-payload-new
C-based payload لـ CVE-2022-21894 يقوم بتعيين حمولة مرحلة ثانية لاستدعاء خدمات EFI، مما يوسع نطاق PoC الأصلي لاستغلال تجاوز Secure Boot.
 simoesctt/ctt-nfs-vortex-rce
# إفصاح فيزياء جديدة يحتوي هذا المستودع على استغلال كامل مُسلَّح لثغرة **CVE-2026-21509**، يستهدف برنامج تشغيل وضع النواة لنظام ملفات الشبكة في…
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
نص برمجي تلقائي مكتوب بلغة بايثون لـ CVE-2009-3999
 lonelyor/cve-2026-31431-exp
C وRust استغلال لـ CVE-2026-31431 مع تشفير الحمولة، وكتابة ذاكرة التخزين المؤقت، والتقسيم التكيفي، ودعم متعدد البنى (x86، ARM، i386).
 kennetham/cve_2016_0728
استغلال إثبات المفهوم لـ CVE-2016-0728، ثغرة نواة لينكس تتيح تصعيد الامتيازات المحلية عبر نظام keyctl الفرعي.
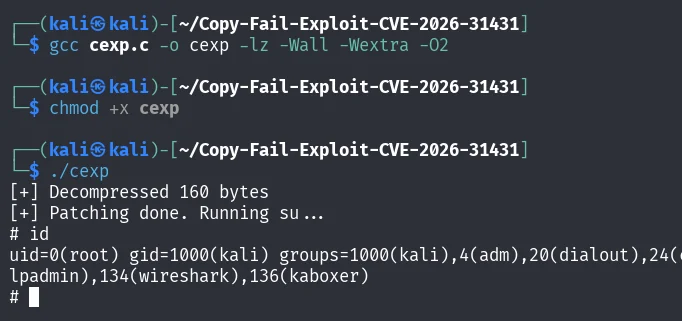 beatbeast007/linux-copyfail-c-version-cve-2026-31431
تنفيذ C نظيف لاستغلال تصعيد الامتيازات المحلية في لينكس Copy Fail (CVE-2026-31431). يستخدم AF_ALG و splice لاستبدال ذاكرة التخزين المؤقت للصفحات…








