
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit
 davidcarliez/mythic_telegram_profile
ملف تعريف Mythic C2 الذي ينفق حركة مرور وكيل Athena وApollo عبر رسائل بوت إلى بوت في Telegram، مما يربط الحمولات المشفرة إلى Mythic عبر خدمة Push C2…
 alihzsec/cve-2026-31431
إثبات مفهوم لاستغلال CVE-2026-31431، وهي ثغرة تصعيد صلاحيات محلية في نظام لينكس، تعرض استغلال النواة لأغراض تعليمية واختبارات أمنية مصرح بها.
 bo0l3an/cve-2024-49112-poc
CVE-2024-49112 LDAP RCE PoC ووحدة Metasploit
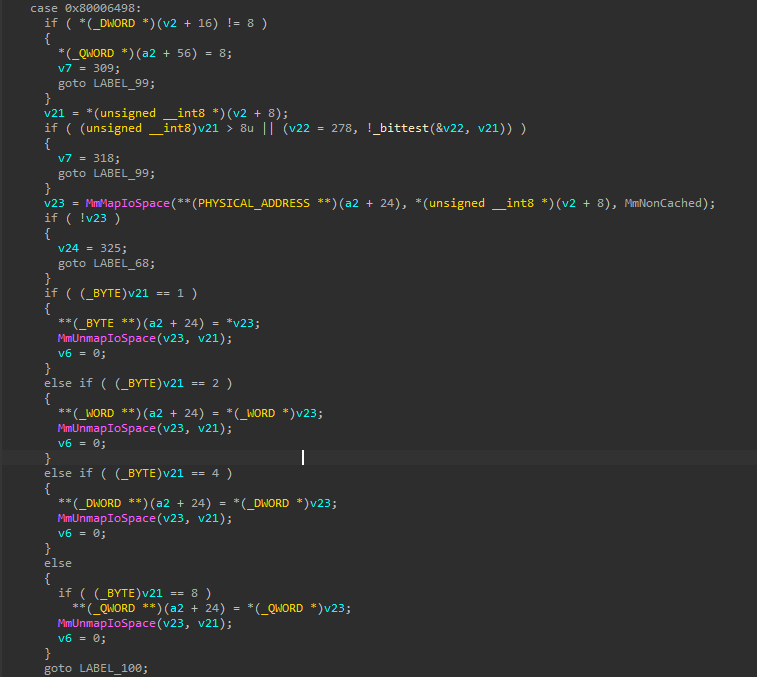 demoo1337/throttlestop
CVE-2025-7771 ثغرة تصعيد الامتيازات في ThrottleStop.sys - وصول غير مقيد لـ IOCTL إلى الذاكرة الفعلية عبر MmMapIoSpace
 0dayninja/cve-2021-24155.rb
استغلال ثغرة تنفيذ التعليمات البرمجية عن بعد مع مصادقة في WordPress Backup Guard
 otsmane-ahmed/cve-2025-29384-poc
استغلال لإثبات المفهوم لـ CVE-2025-29384، وهي ثغرة تجاوز سعة المخزن المؤقت القائمة على المكدس خطيرة في أجهزة التوجيه Tenda AC9. يتضمن وحدات Python و…
 wilfred-wulbou/hg532d-rce-exploit
استغلال لتنفيذ التعليمات البرمجية عن بُعد (RCE) لجهاز Huawei HG532d استنادًا إلى ثغرة CVE-2017-17215. معدّل من كود PoC الأصلي من exploit-db.com
 zeop-cybersec/apache_normalize_path
وحدات Metasploit-Framework (ماسح واستغلال) لثغرات CVE-2021-41773 وCVE-2021-42013 (Path Traversal في Apache 2.4.49/2.4.50)
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - إطار عمل استغلال تجاوز مصادقة SAML في Oracle WebLogic ⚡إصدارات Bash وPython. الميزات: --detect فحص آمن، --exploit…
 epsilonpointori/ikev2-poc
IKEv2، ikeext.dll، CVE-2026-33824، تحرير مزدوج، تهيئة الكومة، ROP، تجزئة SKF، استغلال ثغرات Windows، مكافحة التنقيح، التعتيم، خطاف API، شيل كود، قشرة…
 attackercan/wp2shell-poc2
CVE-2026-63030
 perongh/badepoll-selinux-disabler
استخدم CVE-2026-43074 لتعطيل SELinux على Android (Linux 6.6/6.12)
 hluwa/cobaltstrike_swing_xss2rce
استغلال لثغرة CVE-2022-39197، وهي ثغرة برمجة نصية عبر المواقع (XSS) في واجهة Swing الرسومية الخاصة بـ Cobalt Strike، والتي تتيح تنفيذ كود عن بُعد على…
 cracksoft900/blue-borne
استغلالات BlueBorne وإطار العمل يحتوي هذا المستودع على كود إثبات المفهوم (PoC) لمختلف الاستغلالات الخاصة بثغرات BlueBorne. ضمن مجلد 'android' يمكن…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
أداة كشف ومسح مفتوحة المصدر لاكتشاف واختبار fuzzing لثغرة Log4J RCE CVE-2021-44228
 ruthlezs/ie11_vbscript_exploit
مولد استغلال لـ CVE-2018-8174 و CVE-2019-0768 (RCE عبر تنفيذ VBScript في IE11)
 murataydemir/cve-2020-17519
[CVE-2020-17519] قراءة ملفات تعسفية عبر واجهة برمجة التطبيقات RESTful في Apache Flink
 mhaskar/cve-2019-15029
كود الاستغلال الرسمي لـ FusionPBX v4.4.8 Remote Code Execution CVE-2019-15029








