
 #1
أطر عمل شاملة لتطوير واختبار وتنفيذ الاستغلالات.
موصى به من Kitploit

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // الاستغلالات الثنائية من Exploit-Database (ما كان موجودًا في مجلد /sploits)
 longofo/apache-dubbo-hessian2-cve-2021-43297
يُظهر استغلالًا لإثبات المفهوم لثغرة CVE-2021-43297، وهي ثغرة في إلغاء التسلسل في بروتوكول Hessian2 الخاص بـ Apache Dubbo، مع نقاط هجوم للمزوّد…
 cogensec/gideon
عامل عمليات أمنية ذاتي للتجسس على التهديدات، وبحث الثغرات الأمنية، وتحليل مؤشرات الاختراق (IOC)، واختبار الاختراق الهجومي. يدعم عمليات ثنائية الوضع…
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage هو سلسلة RCE قائمة على PNG بدون نقر في iOS 18.2.1، تتجاوز حماية وضع LockDown من خلال استغلال ImageIO (CVE-2025-43300)، ثم WebKit…
 cisc0-gif/kitt
إطار اختبار الاختراق المبني على بايثون
 nikolajschlej/hydroph0bia
الملفات الثنائية، والسائقين، وPoCs وأشياء أخرى حول ثغرة Hydroph0bia (CVE-2025-4275)
 bishopfox/cve-2021-35211
استغلال بلغة Python لثغرة Serv-U في بروتوكول SSH (CVE-2021-35211) مع أوضاع حمولة متعددة: stage وexec وdownload-execute، ما يتيح تنفيذ shellcode وحقن…
 owasp/redteamtoolkit
عدة الأدوات الأمنية المبنية على WASM لنموذج الويب أولاً
 skyshell20082008/cve-2019-0708-poc-hitting-path
إنه يستهدف المسار الضعيف فقط في termdd.sys!!! وليس DOS
 infobyte/cve-2016-2776
CVE-2016-2776
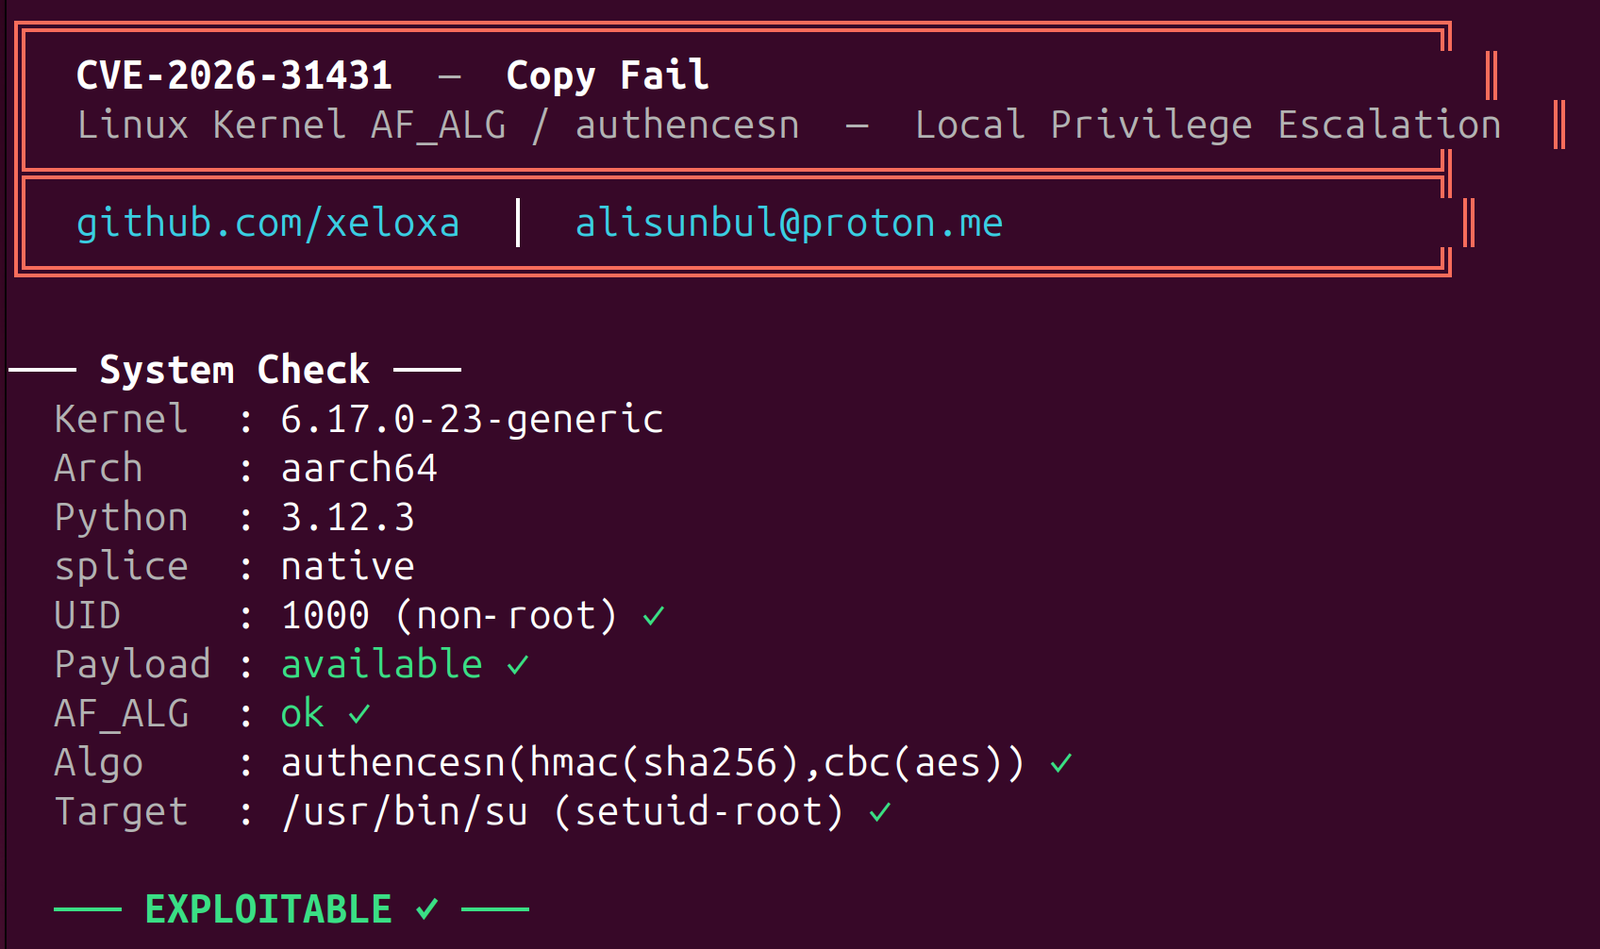 xeloxa/copyfail-exploit
نسخ الفشل (CVE-2026-31431) استغلال رفع الامتيازات المحلي (LPE). إعادة تنفيذ نظيفة ومتعددة البنى بلغة بايثون تستهدف ثغرة ذاكرة التخزين المؤقت للصفحات…
 kyle41111/ai-file
ملف تعريف المستمع لإطار عمل Mythic C2 يستخدم واجهات برمجة تطبيقات ملفات موردي الذكاء الاصطناعي
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
استغلال محسّن قليلاً لثغرة CVE-2025-24203 في نظام iOS بواسطة إيان بير من Google Project Zero
 denizparlak/blackhat-arsenal-tools
الحساب الرسمي لأدوات Black Hat Arsenal
 erarnitox/malvexc2
إطار عمل C2 بسيط مكتوب بلغة C++ الحديثة
 danaepp/pwncat_pwnkit
وحدة pwncat تستغل تلقائيًا ثغرة CVE-2021-4034 (pwnkit)
 sq00ky/zero-logon-exploit
# سكربت بايثون لاستغلال Zerologon (CVE-2020-1472) لتنفيذ تجاوز مصادقة Netlogon وإعادة تعيين كلمة مرور وحدة تحكم المجال إلى قيمة فارغة.
 farazsth98/exploit-cve-2025-39946
استغلال لثغرة CVE-2025-39946، وهي خلل في نظام net/tls الفرعي داخل نواة لينكس.








