#1
 blacksnufkin/cheshire
مكوّن إضافي لخدمة Adaptix C2 يشغّل تحليل حمولات LitterBox من واجهة المشغّل.
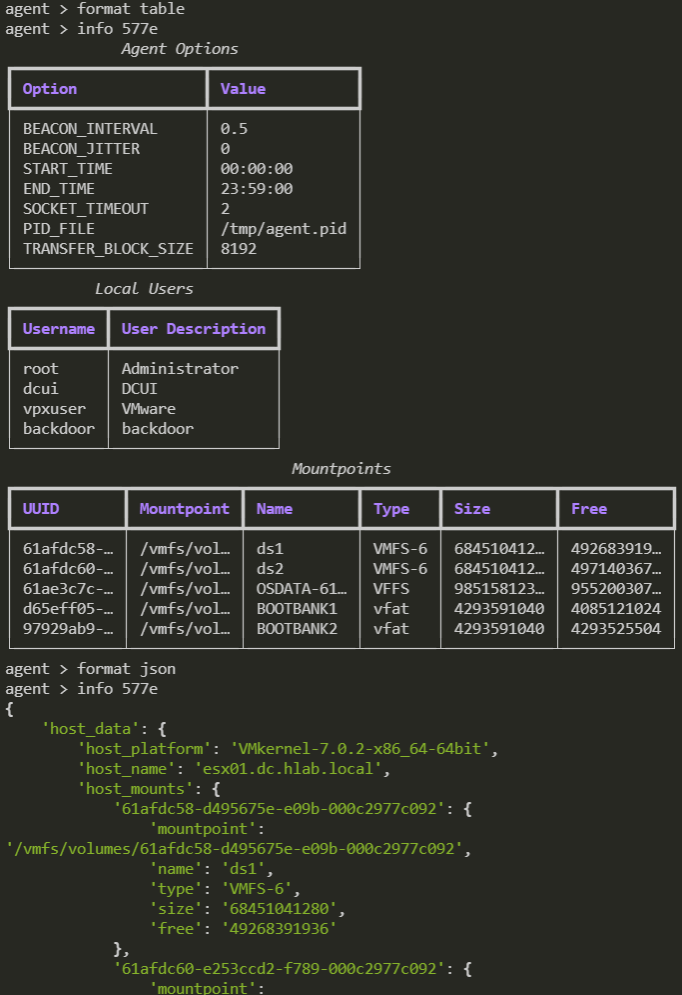 psmths/reave
إطار عمل ما بعد الاستغلال قيد التطوير مصمم خصيصًا للمشرفات الافتراضية.
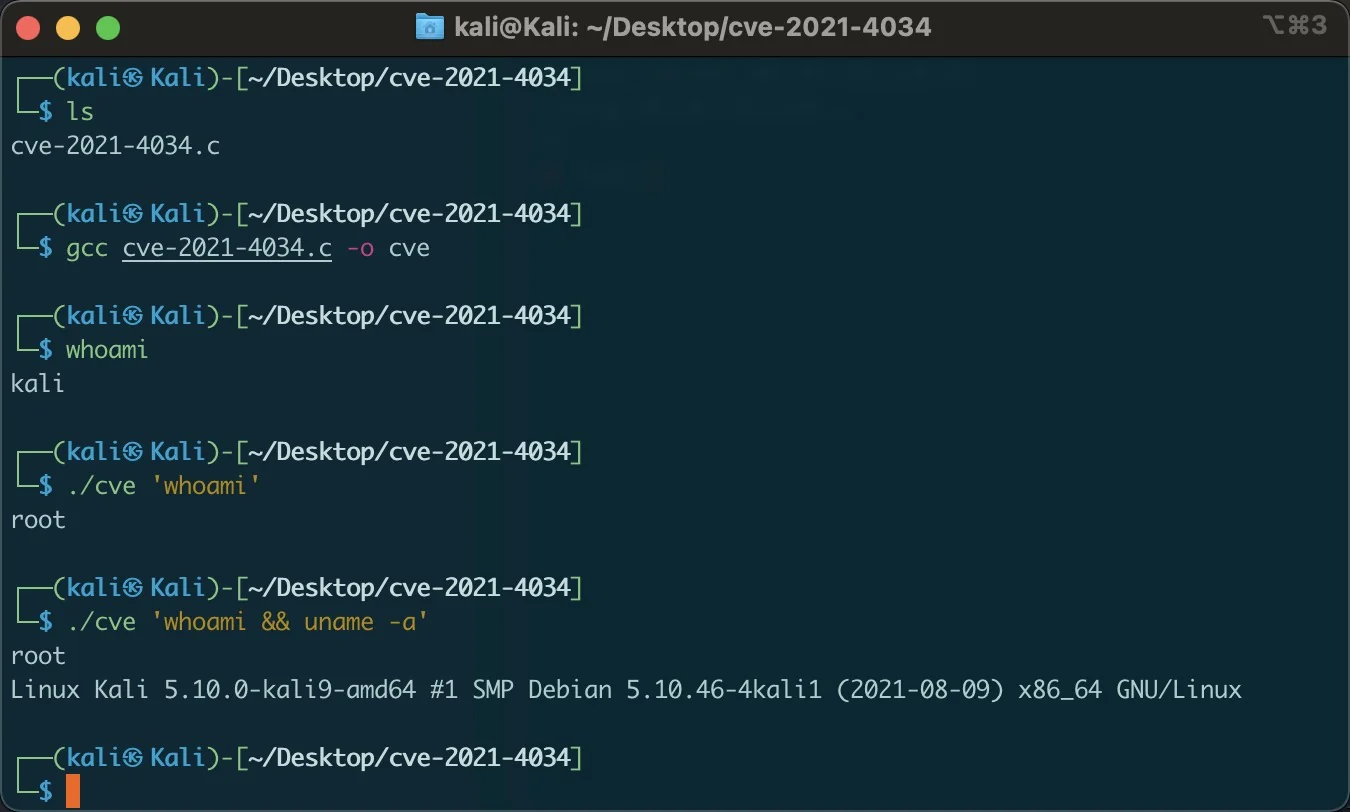 zhzyker/cve-2021-4034
polkit pkexec ثغرة صلاحيات محلية لإضافة أوامر مخصصة
 galoryber/fawkes
Fawkes هو وكيل Mythic C2 بلغة Golang كُتب حصريًا بواسطة الذكاء الاصطناعي.
 pentest-a2p2v/pentest-a2p2v-core
وظائف A2P2V الأساسية (مبنية على سطر الأوامر)
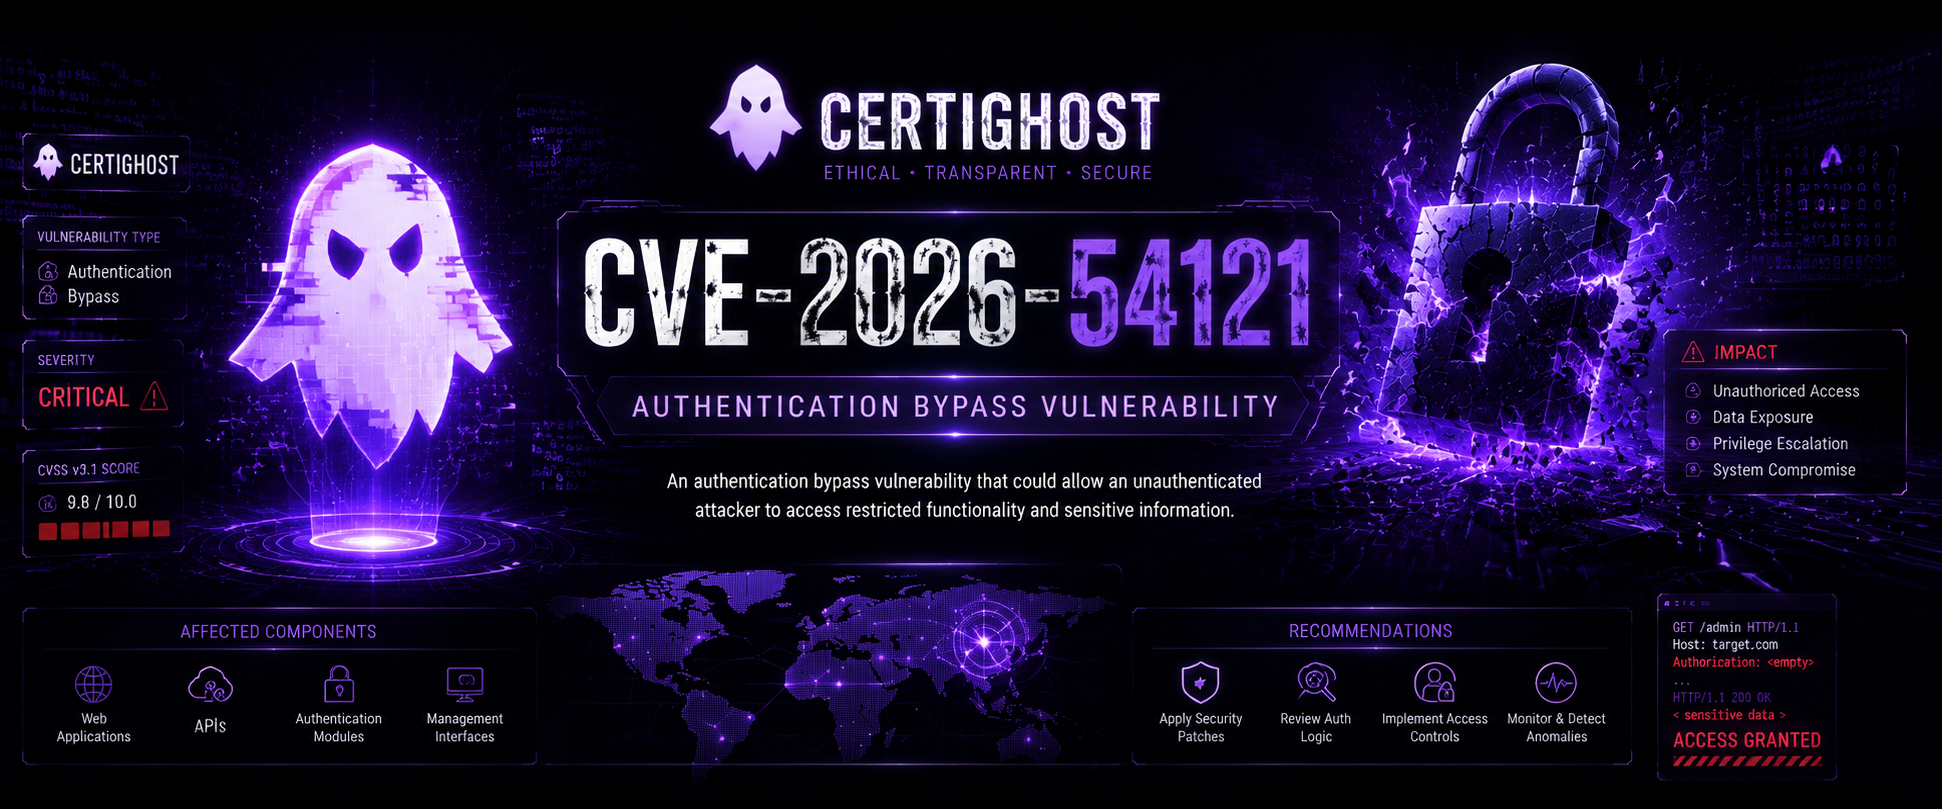 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - أفضل إطار عمل CertiGhost AD CS Multi-Exploit Framework | مجموعة أدوات متقدمة مع خوادم DC/LDAP المارقة، وإساءة استخدام الشهادات،…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
# بناء PoC ELF x86_64 لنظام Linux بدون مكتبة libc وبأقل قدر ممكن لخطأ النسخ (CVE-2026-31431)
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
جهاز مرتبط بتكييف CVE-2026-64560 لجهاز Xiaomi 15 بنظام dada OS4.0.0.8
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 mateusverass/ngixshell
nginx ماسح CVE + إطار عمل استغلال RCE (CVE-2026-42945 + 16 أخرى)
 l33tdawg/aether
إطار عمل لتحليل أمان العقود الذكية وتوليد PoC باستخدام الذكاء الاصطناعي
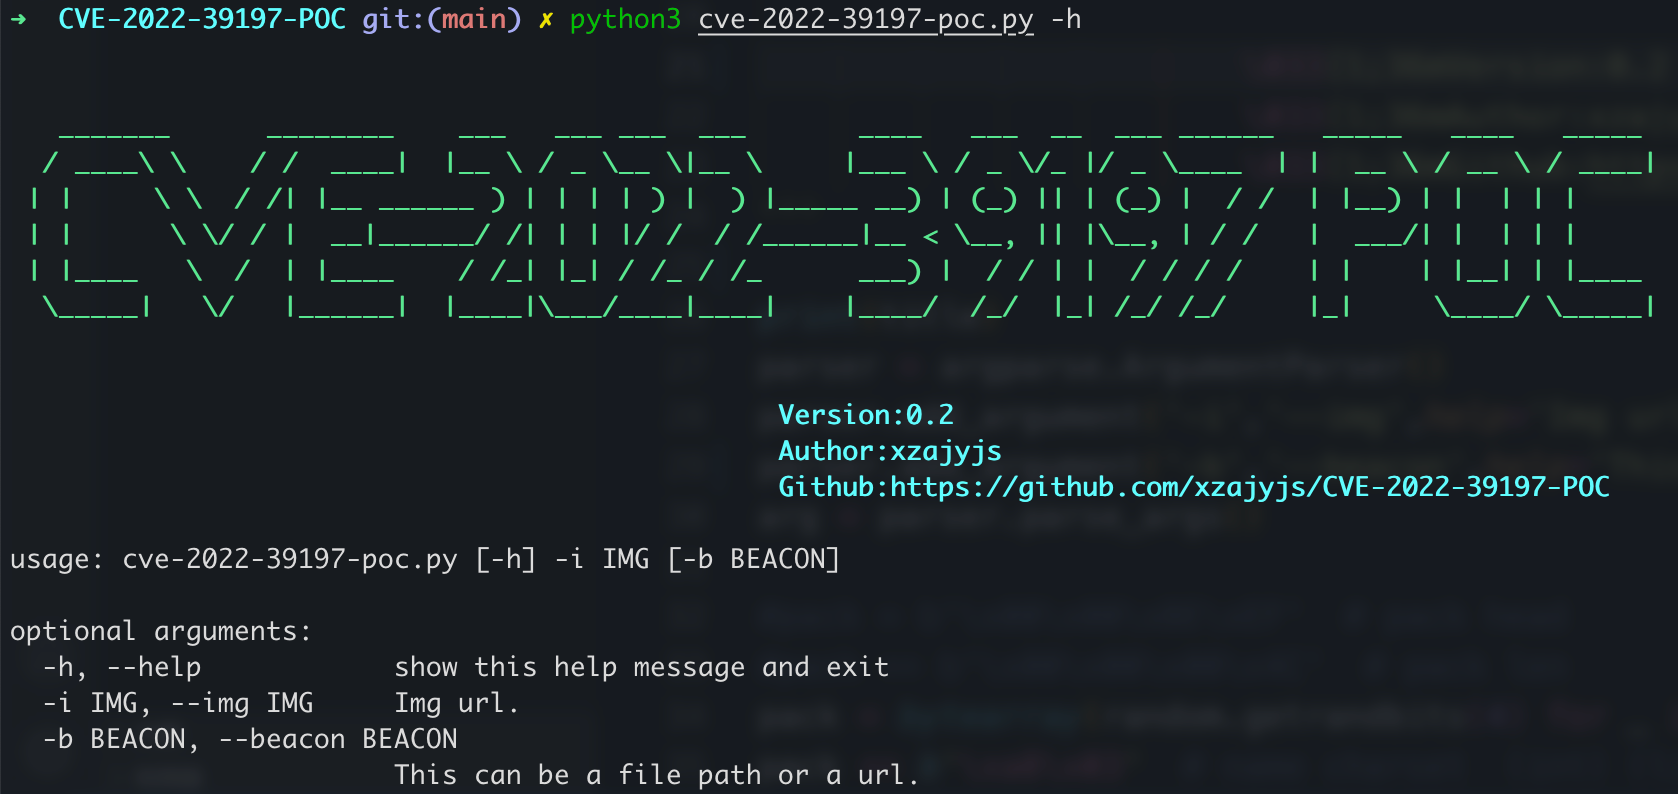 xzajyjs/cve-2022-39197-poc
CVE-2022-39197 (CobaltStrike XSS <=4.7) إثبات المفهوم
 g13net/lockjaw
إطار عمل C2 معياري لنظام Windows مزوّد بـ teamserver مكتوب بلغة Rust، وimplant بلغة Zig، واستدعاءات نظام غير مباشرة، وتجاوز AMSI، وحقن…
 jbaines-r7/blankspace
إثبات المفهوم لرفع الملفات التعسفي عبر EFSRPC (CVE-2021-43893)
 dimitrifourny/cve-2019-2215
تصعيد امتيازات أندرويد عبر ثغرة use-after-free في binder.c
 aramosf/cve-2026-64468
إثبات مفهوم غير مميز ورفع صلاحيات محلي لمعمارية x86_64 لثغرة استخدام بعد التحرير (use-after-free) في نواة لينكس Binder (CVE-2026-64468)، مع مختبر…