#1

 r0rt1z2/ghostlock
استغلال صلاحيات الجذر في النواة (CVE-2026-43499) لبعض أجهزة Amazon
 impalabs/cve-2023-27326
هروب VM لـ Parallels Desktop <18.1.1
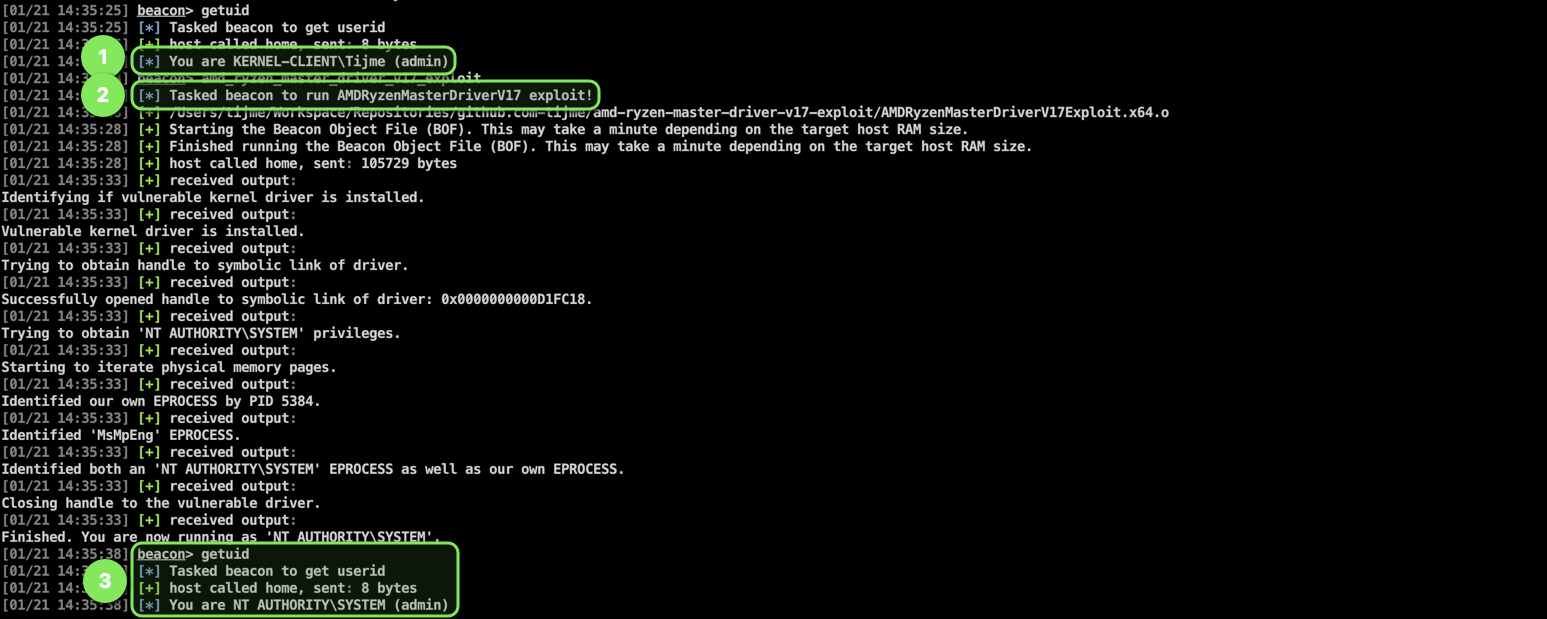 tijme/amd-ryzen-master-driver-v17-exploit
ملف BOF (Beacon Object File) خاص بـ Cobalt Strike (CS) لاستغلال النواة باستخدام برنامج تشغيل Ryzen Master من AMD (الإصدار 17).
 sec-consult/aggrokatz
Aggrokatz هو إضافة وكيل عدواني لـ Cobalt Strike تمكن pypykatz من التفاعل مع الـ beacons عن بُعد وتتيح له تحليل ملفات تفريغ LSASS وملفات السجل…
 zerodaylab/powersploit
PowerSploit - إطار عمل باورشيل لما بعد الاستغلال
 s0lst1c3/dropengine
يوفر DropEngine إطارًا مرنًا لإنشاء أدوات تشغيل shellcode، مما يسمح للمشغلين باختيار من مجموعة من المكونات ودمجها لإنشاء أحمال ضارة عالية التعقيد في…
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework هو أداة مساعدة لاختبار الاختراق وإطار عمل للاستغلال. يعزز مبدأ مهاجمة الويب باستخدام الويب وكذلك اختبار الاختراق أثناء…
 shipcod3/cantot
إطار عمل سريع وقذر لـ canbus h4xing
 safebuffer/metateta
ماسح ضوئي ومستغل بروتوكولات الشبكة الآلي يستخدم وحدات Metasploit لاختبار الاختراق السريع عبر الشبكات الكبيرة، ويدعم SMB وSMTP وSNMP والمزيد.
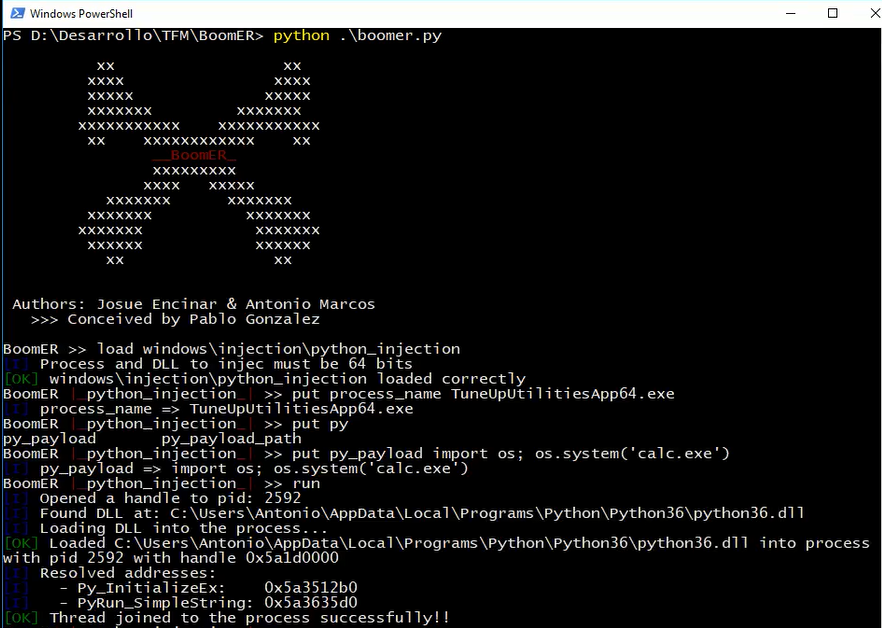 josue87/boomer
إطار لاستغلال الثغرات المحلية
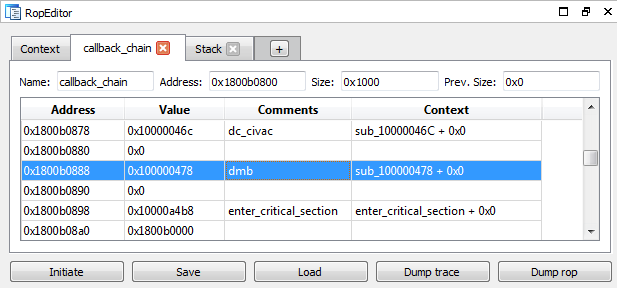 dsecurity/crauemu
crauEmu هو امتداد uEmu لتطوير وتحليل الحمولات لهجمات إعادة استخدام الكود.
 mohshomis/modo
مجموعة منسقة من موارد تعلم الأمن السيبراني، وتقارير حل تحديات CTF، وأوراق بحثية، ومختبرات عملية لتطوير المهارات العملية عبر مجالات أمن الويب،…
 zenyxx-xd/rootmyvivo
نقرة واحدة للحصول على صلاحيات الجذر لأجهزة vivo/iQOO مع قفل مُحمّل الإقلاع | CVE-2026-43499 + KernelSU
 outflanknl/external_c2
إثبات مفهوم لـ Cobalt Strike C2 خارجي
 hktalent/cve_2020_2546
CVE-2020-2546، CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 استغلال حمولة T3 في WebLogic مع سكربت PoC بلغة…
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) تكييف استغلال
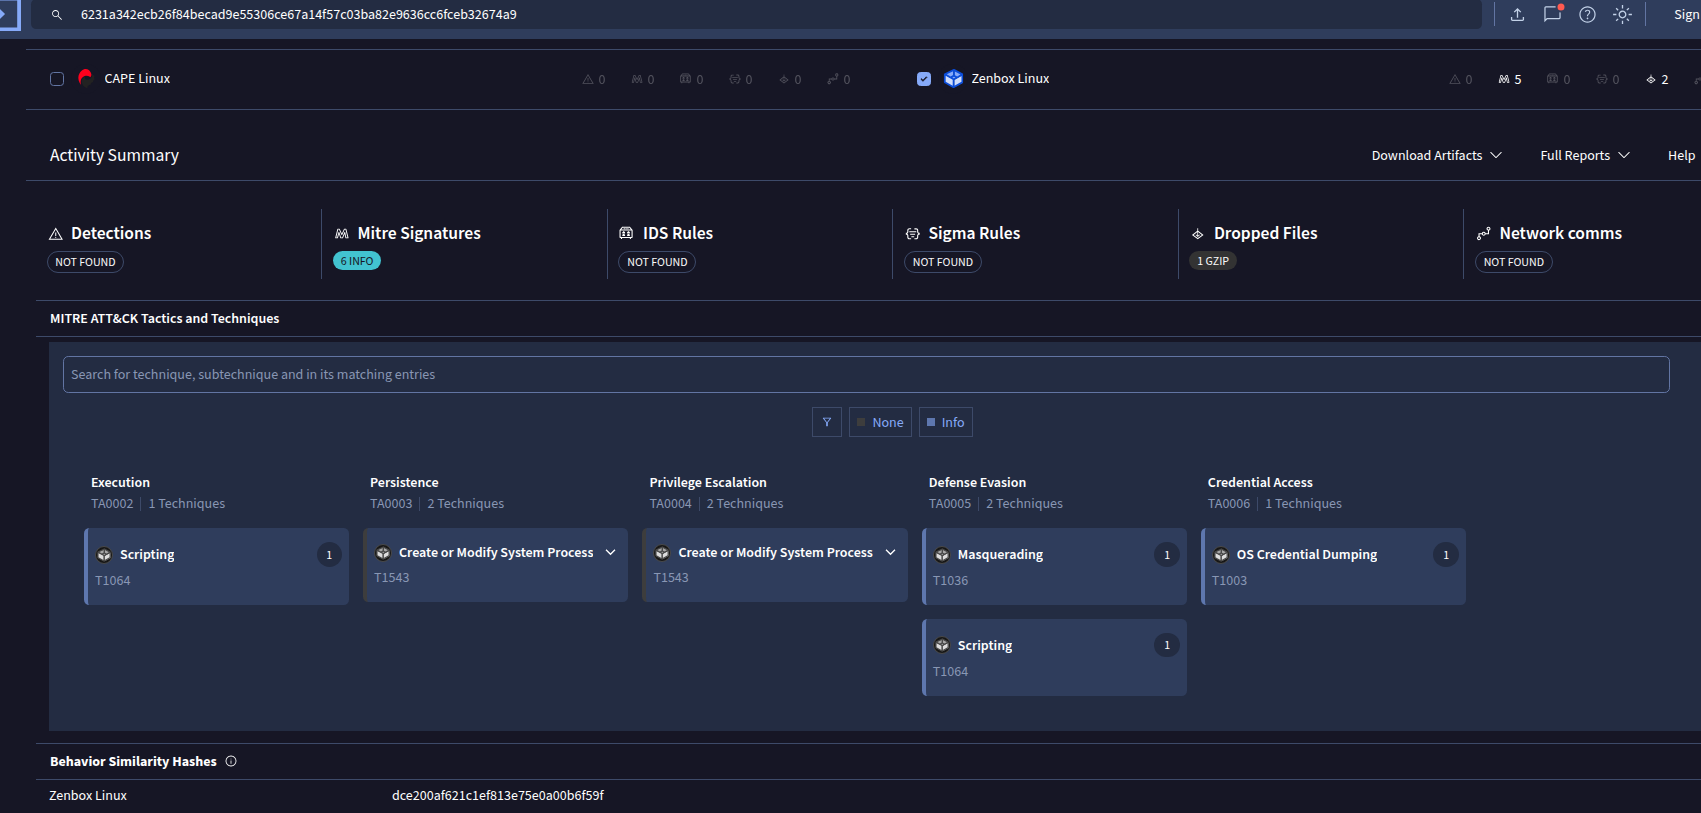 jm00nj/phantom-evasion-loader
محرك حقن بتجميع x64 يستخدم SROP و Zero-Copy Injection لتجاوز مراقبي EDR/XDR والنواة. يقوم بتسليم حمولات مشفرة بـ XOR مع سطح كشف ضئيل.