
 #1
أدوات لتحليل وتأمين البرامج الثابتة ووحدات التحكم الدقيقة ومكونات الأجهزة ذات المستوى المنخفض.
موصى به من Kitploit

 finngineering/ch55x_firmware_extractor
مستخرج البرامج الثابتة لمعالجات CH55x
 0alex1010/freeko
اجعل روبوت ميكو مجانيًا
 fakeshell/cve-2021-1931-bbry-key2
إثبات المفهوم لاستغلال CVE-2021-1931 لهاتف blackberry key2 (le) يسمح بوميض الصور غير الموقعة مؤقتًا
 supermagnum/galdralag-firmware
إطار عمل تشفيري لـ Baochip-1x.
 secforce/cve-2021-37748
كود استغلال لثغرة CVE-2021-37748 التي تستهدف جهاز Grandstream HT801 ATA، يوضح تنفيذ الأوامر عن بُعد عبر طلبات HTTP مُصمَّمة خصيصًا.
 seifallahhomrani1/cve-2023-0861-poc
تحليل وإعادة إنتاج ثغرة حقن الأوامر (CVE-2023-0861) في أجهزة توجيه NetModule
 makelinux/cve-2015-0235-workaround
مُغَلِّف مكتبة مشتركة مع فحوصات إضافية للدوال الضعيفة gethostbyname2_r و gethostbyname_r (ثغرة GHOST)
 nccgroup/ghidra-mtk-loader
محمّل Ghidra لتنسيق صورة البرامج الثابتة للمودم md1img من MediaTek
 jeromeyoung/cve-2021-40154
إثبات المفهوم (POC) لاختبار ثغرة BootROM الموجودة في LPC55S69 و K82 Series
 wuyou6956-glitch/cve-2026-1668-poc
إثبات مفهوم للاستغلال لثغرة CVE-2026-1668 في البرنامج الثابت لسويتش TP-Link، حيث يسلّم حمولة MIPS تمنح صدفة بصلاحيات الجذر على الأجهزة المصابة.
 kosmokato/bad-dicom
إطار استغلال لـ CVE-2019-11687
 shlln/cve-2026-90847
إثبات مفهوم لـ CVE-2026-90847، وهو تنفيذ أوامر عن بُعد (RCE) بعد المصادقة في iux_set.cgi عبر رفع ملف tar ضار بصيغة .cfg يكتب الأوامر في crontab…
 synacktiv/netgear_pwn2own2021
استغلال استُخدم ضد جهاز Netgear R6700v3 خلال Pwn2Own Austin 2021
 kyssk00l/cve-2024-40617
CVE-2024-40617 إكسبلويت إثبات المفهوم
 joshuapassos/cmf-watch-pro-2-ble-protocol
بروتوكول BLE مُهندس عكسيًا لـ CMF Watch Pro 2، مع توثيق تخطيط GATT، إطارات أوامر مشفرة بـ AES-128-CBC، مصافحة توثيق، ومزامنة بيانات الصحة لتطوير…
 xcracker000/cve-2024-56426
# استغلال Bootrom لمعالج Exynos9830 - CVE-2024-56426 - SM-G985F
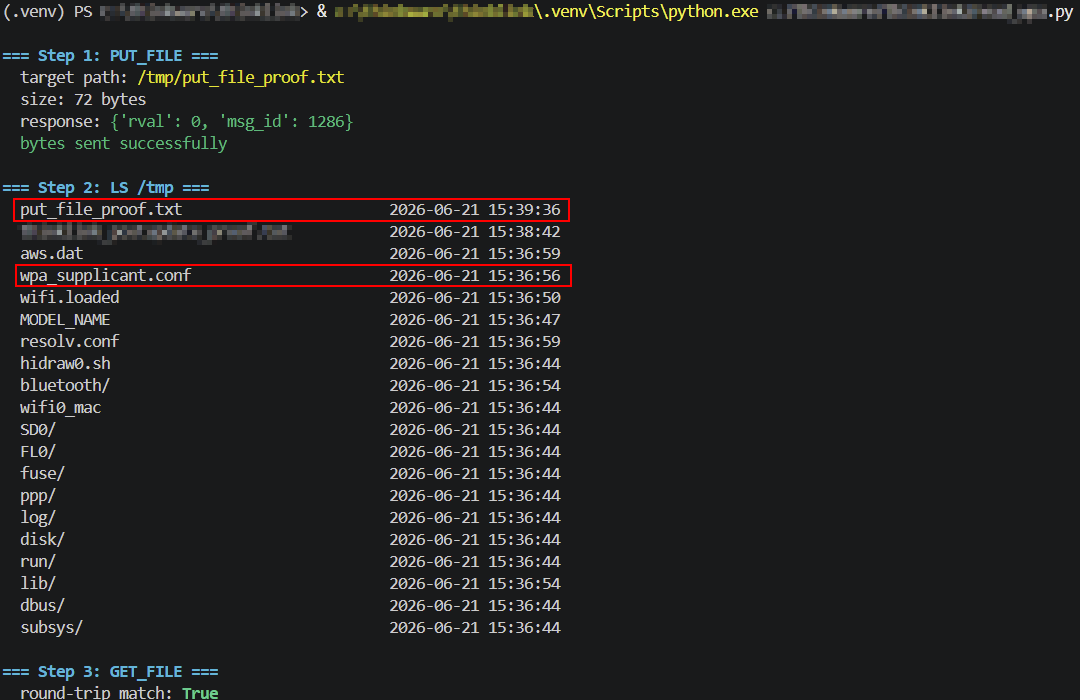 turretsec/disclosure-thinkware-u3000
ثلاث ثغرات غير مُصادَق عليها في بروتوكول التحكم عبر WiFi المحلي لكاميرا القيادة Thinkware U3000: كتابة ملفات عشوائية، وقراءة ملفات عشوائية، والكشف عن…
 cryptoadvocate/dcsgonefirm
الموطن الهندسي للبرامج الثابتة لمشروع الشارة الإلكترونية الأول لـ Circuit Crafters.








